
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/xorrior/remoterecon
Payload-GenerierungPost-ExploitationPenetrationstestsRed TeamingRemote-Access-Tool
GitHubxorrior/remoterecon

RemoteRecon

Fernaufklärung und -sammlung

Repository anzeigen
4619635vor 8 JahrenVon Kitploit geprüft
Teilen

RemoteRecon

Remote Recon und Sammlung

RemoteRecon bietet die Möglichkeit, Post-Exploitation-Funktionen auf einem entfernten Host auszuführen, ohne Ihr gesamtes Toolkit/Agenten offenlegen zu müssen. Oft müssen wir als Betreiber einen Host kompromittieren, nur um Keylogging oder Screenshots (oder eine andere winzige Aufgabe) bei einer Person/einem Host von Interesse durchzuführen. Warum sollten Sie Beacon, Empire, Innuendo, Meterpreter oder einen benutzerdefinierten RAT auf das Ziel übertragen müssen? Dies vergrößert den Footprint, den Sie in der Zielumgebung haben, legt Funktionalität in Ihrem Agenten offen und höchstwahrscheinlich Ihre C2-Infrastruktur. Eine Alternative wäre, einen sekundären Agenten auf Zielen von Interesse zu deployen und Informationen zu sammeln. Speichern Sie diese Daten dann zum Abruf nach Ihrem Ermessen. Falls diese kompromittierten Endpunkte von IR-Teams entdeckt werden, verlieren Sie diese Endpunkte und die gesammelten Informationen, aber nichts weiter. Unten ist eine visuelle Darstellung, wie ich mir vorstelle, dass ein Angreifer dies nutzen würde.
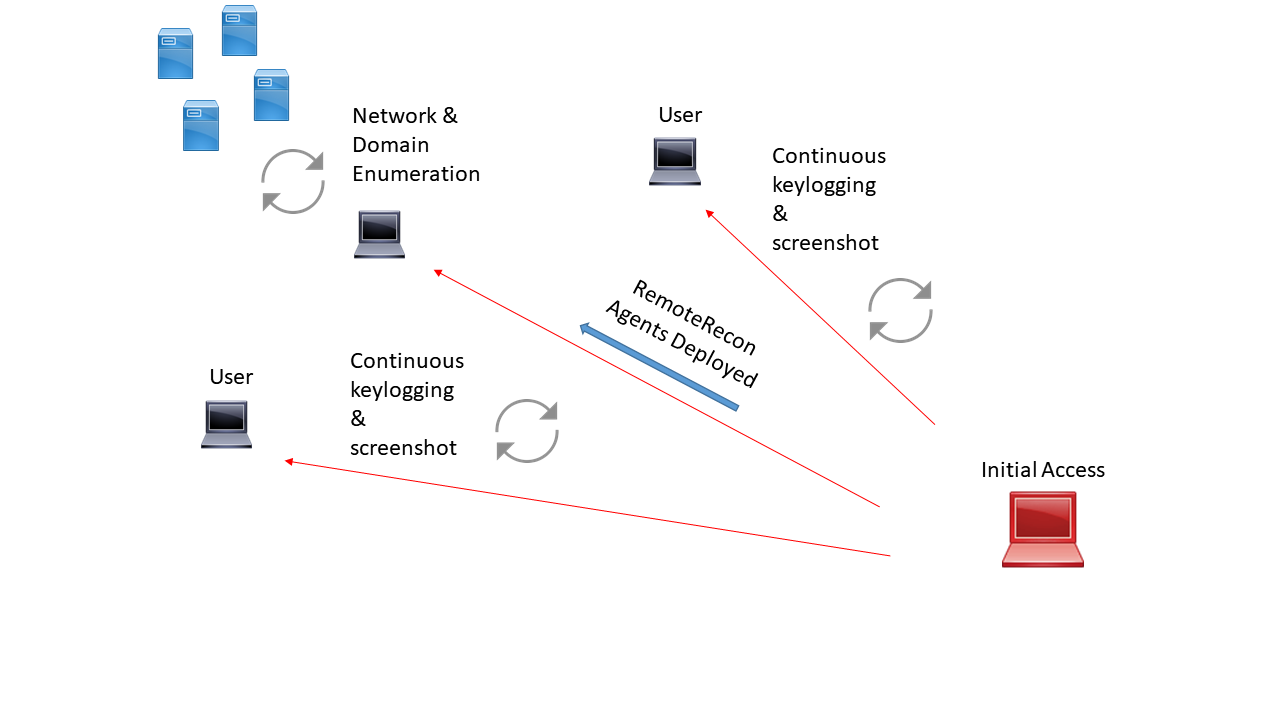
Remote Recon

RemoteRecon nutzt die Registry für die Datenspeicherung, mit WMI als internem C2-Kanal. Alle Befehle werden asynchron im Push- und Pull-Verfahren ausgeführt. Das bedeutet, dass Sie Befehle über den PowerShell-Controller senden und die Ergebnisse dieser Befehle über die Registry abrufen. Alle Ergebnisse werden in der lokalen Konsole angezeigt.

Aktuelle Fähigkeiten

PowerShell

Screenshot

Token-Imitation

ReflectiveDll injizieren (Muss die ReflectiveLoader-Funktion von Stephen Fewer exportieren)

Shellcode injizieren

Keylogging

Verbesserungen, Ergänzungen, ToDo's:

  • Dynamisch .NET-Assemblys laden und ausführen
  • Unterstützung für nicht-reflektive DLLs zur Injektion

Build-Abhängigkeiten

Das RemoteRecon.ps1-Skript enthält bereits einen vollständig bewaffneten JS-Payload für den Agenten. Der Payload wird nur aktualisiert, wenn sich die Codebasis ändert.

Wenn Sie selbst Änderungen an der Codebasis vornehmen möchten, sind einige Abhängigkeiten erforderlich.

  1. Visual Studio 2015+
  2. Windows 7 und .NET SDK
  3. Windows 8.1 SDK
  4. mscorlib.tlh (Dies ist im Projekt enthalten, aber es gibt Fälle, in denen IntelliSense es nicht finden kann [Achselzucken])
  5. .NET 3.5 & 4
  6. James Forshaws DotNetToJScript-Projekt
  7. Fody/Costura NuGet-Paket. Verpacken und einbetten aller zusätzlichen Abhängigkeiten in .NET.

Danksagung

Dank an diese Personen für ihre Beiträge durch Code oder Wissen :)

ambray

tifkin

mattifestation

subtee

harmj0y

Eine kurze Einrichtungsanleitung finden Sie im Wiki

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






