
 #1
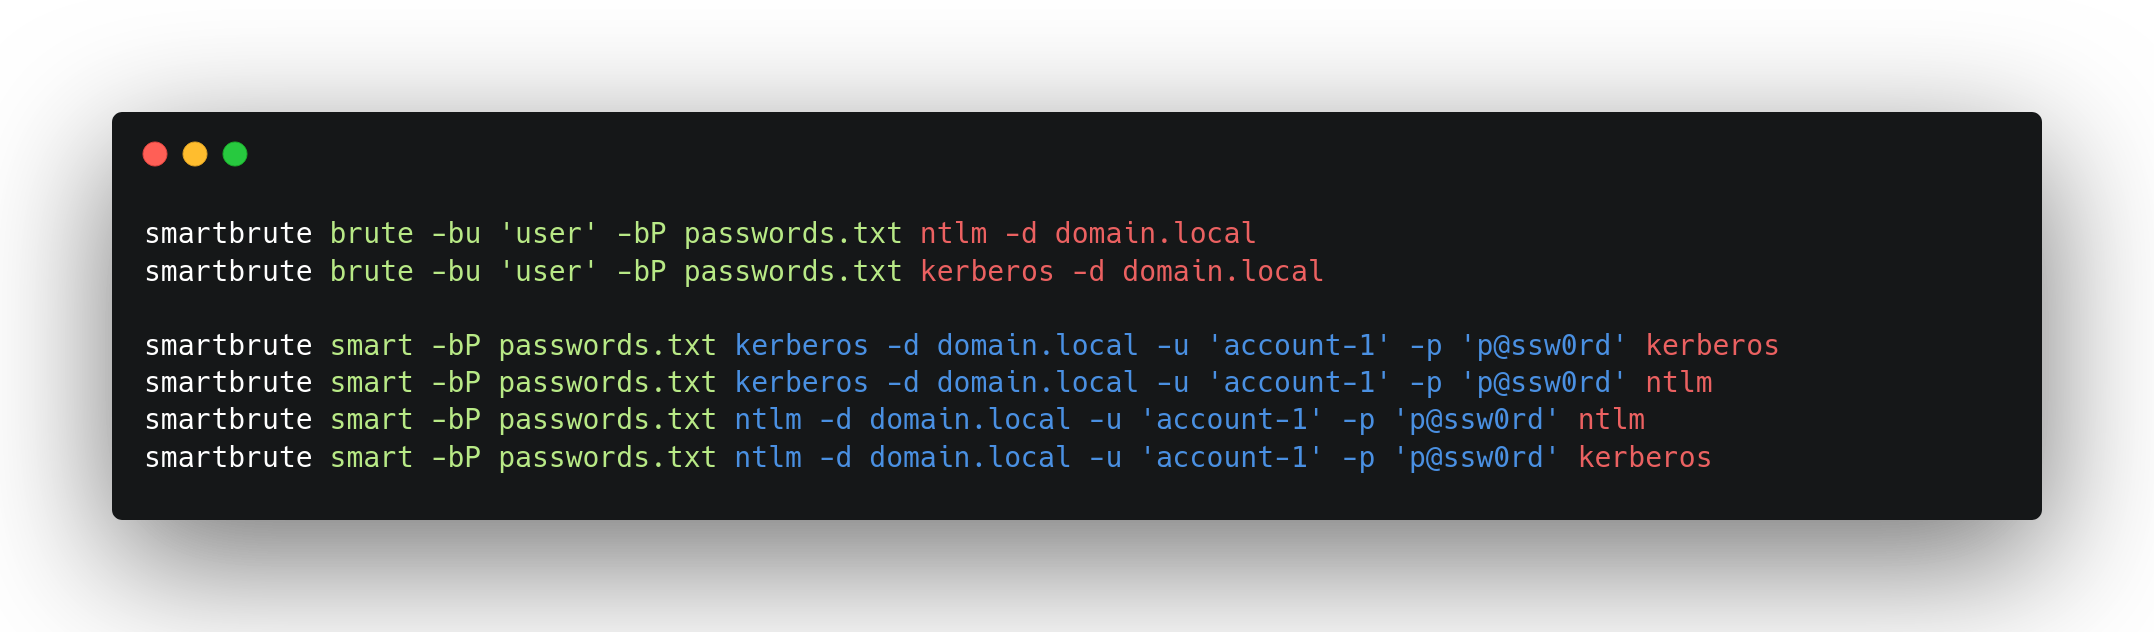
 shutdownrepo/smartbrute
Tool für Password Spraying und Brute-Force-Angriffe auf Active Directory Domain Services
 zblurx/certsync
NTDS mit golden certificates dumpen und den hash UnPACen
 johnhammond/cve-2021-34527
PowerShell-Skript zur lokalen Privilegienausweitung über PrintNightmare (CVE-2021-34527). Injiziert eine benutzerdefinierte DLL-Payload, um einen…
 revoltsecurities/shodanx
ShodanX ist ein Tool, um Informationen über Ziele mithilfe von Shodan-Dorks zu sammeln⚡.
 m8sec/pymeta
Dienstprogramm zum Herunterladen und Extrahieren von Dokumentenmetadaten einer Organisation. Diese Technik kann verwendet werden, um Folgendes zu…
 crisprss/rasmanpotato
Impersonate-Privileg von einem Dienst zu SYSTEM missbrauchen, wie es andere Potatoes tun
 spiderlabs/scavenger
scavenger : ist ein mehrthreadiges Post-Exploitation-Scanning-Tool zum Durchsuchen von Systemen, Auffinden der am häufigsten verwendeten Dateien und…
 arno0x/ntlmrelaytoews
NTLM-Relay-Angriff auf Exchange Web Services
 rmusser01/cheatsheets
Penetrationstests/Sicherheits-Spickzettel
 post-cyberlabs/offensive_tools
Sammlung von Offensive-Security-Tools für Penetrationstests, Exploitation und Red Teaming, implementiert in Java für Angriffssimulation und…
 umutcamliyurt/pingrat
ICMP-basiertes Command-and-Control-Tool, das C2-Datenverkehr mithilfe von Ping-Payloads durch Firewalls tunnelt und von den meisten AV/EDR-Lösungen…
 synacktiv/nord-stream
Nord Stream ist ein Tool, mit dem du Geheimnisse extrahieren kannst, die in CI/CD-Umgebungen gespeichert sind, indem du bösartige Pipelines…
 jiangsir404/poc-s
POC-T-Erweiterungsversion POC-S, zur schnellen Verifizierung von Webanwendungs-Schwachstellen in Red-Blue-Team-Übungen, mit erweiterten Funktionen…
 zhuowei/macdirtycowdemo
Erlange Root-Rechte auf macOS 13.0.1 mit CVE-2022-46689 (das macOS-Äquivalent des Dirty-Cow-Bugs), mithilfe des aus Apples XNU-Quellcode extrahierten…
 raghavd3v/crlfsuite
Der leistungsstärkste CRLF-Injection (HTTP Response Splitting) Scanner.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatisierte Ausnutzung und Erkennung









