Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
smartbrute — Tool für Password Spraying und Brute-Force-Angriffe auf Active Directory Domain Services | Kitploit
Tools/GitHubGitHub/shutdownrepo/smartbrute
PasswortangriffeInformationsbeschaffungPenetrationstestsAuthentifizierung
GitHubshutdownrepo/smartbrute

smartbrute

Tool für Password Spraying und Brute-Force-Angriffe auf Active Directory Domain Services

Repository anzeigen
3885771vor 2 JahrenVon Kitploit geprüft
Teilen

Beschreibung

Das intelligente Tool für Password-Spraying und Brute-Force-Angriffe auf Active Directory Domain Services.

⚠️ Dieses Projekt funktioniert. Aber der schmutzige Code macht es eher zu einem PoC als zu einem stabilen Tool. Ich werde es vielleicht in der Zukunft umschreiben, oder auch nicht, aber zumindest hast du hier alles, um mit Brute-Force auf jedem Protokoll zu arbeiten. Es wurde auf meiner Seite in ~10 Umgebungen getestet, es funktioniert 🤷‍♂️

Kernfunktionen

Dieses Tool kann verwendet werden, um Brute-Force-/Spray-Angriffe auf Active-Directory-Konten-Anmeldeinformationen durchzuführen. Die folgenden Angriffe werden unterstützt, jeder Angriff hat seine eigenen Vorteile:

  • NTLM über SMB Brute-Force: Wenn gültige Konten gefunden werden, werden diese auf lokale Administratorrechte getestet.
  • NTLM über LDAP Brute-Force
  • Kerberos Pre-Authentication Brute-Force: Dies ist der schnellste und unauffälligste Weg.
    • Das Transportprotokoll kann gewählt werden: UDP oder TCP. UDP ist am schnellsten, verursacht aber manchmal Fehler.
    • Der etype kann gewählt werden: RC4, AES128, AES256. RC4 ist am schnellsten, aber AES128 und AES256 sind am unauffälligsten.

Passwörter sind nicht die einzigen Geheimnisse, die mit diesem Tool per Brute-Force geknackt werden können.

  • Bei Brute-Force über NTLM: NT-Hashes können versucht werden.
  • Bei Brute-Force über Kerberos: RC4-Schlüssel (d.h. NT-Hashes) können versucht werden.

Wenn gültige Konten gefunden werden:

  • sie können in einer neo4j-Datenbank (verwendet von BloodHound) als "owned" markiert werden
  • bei Verwendung von neo4j werden "owned"-Benutzer, die auf einem Pfad zu Domain Admins liegen, hervorgehoben

Dieses Tool kann in zwei verschiedenen Modi für verschiedene Szenarien verwendet werden: smart oder brute.

Smart-Modus

Dieser Modus kann verwendet werden, um sicherzustellen, dass beim Brute-Force kein Konto gesperrt wird, indem:

  • Die aktivierten Benutzer aus Active Directory abrufen
  • Die Anzahl der falschen Passwörter für jeden Benutzer abrufen
  • Sperrrichtlinien abrufen (globale Richtlinie und granulare Richtlinien, die in Password Settings Objects festgelegt sind). Anmerkung: PSOs können auf Gruppen angewendet werden, das Tool listet rekursiv alle Mitglieder dieser Gruppen auf und setzt den entsprechenden Sperrschwellenwert für jeden Benutzer.
  • Brute-Force auf Benutzer basierend auf den gefundenen Informationen (d.h. die Anzahl der falschen Passwörter unter dem Sperrschwellenwert halten. Ein Sicherheitsabstand kann eingestellt werden).

Damit die erste LDAP-Enumeration stattfinden kann, benötigt dieser Modus die Kenntnis der Anmeldeinformationen eines Benutzers mit niedrigen Rechten. Die folgenden Authentifizierungen werden unterstützt:

  • (NTLM) Klartext-Passwort
  • (NTLM) Pass-the-Hash
  • (Kerberos) Klartext-Passwort
  • (Kerberos) Pass-the-Key / Overpass-the-Hash
  • (Kerberos) Pass-the-Cache (eine Art Pass-the-Ticket)

Vor dem Brute-Force-Angriff ruft dieser Modus auch rekursiv die Mitglieder spezieller Gruppen ab (Administratoren, Domain-Admins, Enterprise-Key-Admins und viele mehr). Wenn gültige Anmeldeinformationen gefunden werden, wird das Konto hervorgehoben, falls es zu diesen Mitgliedern gehört.

Im Smart-Modus kann der Brute-Force auch übersprungen werden, um nur abgerufene Benutzer oder Passwortrichtlinien anzuzeigen.
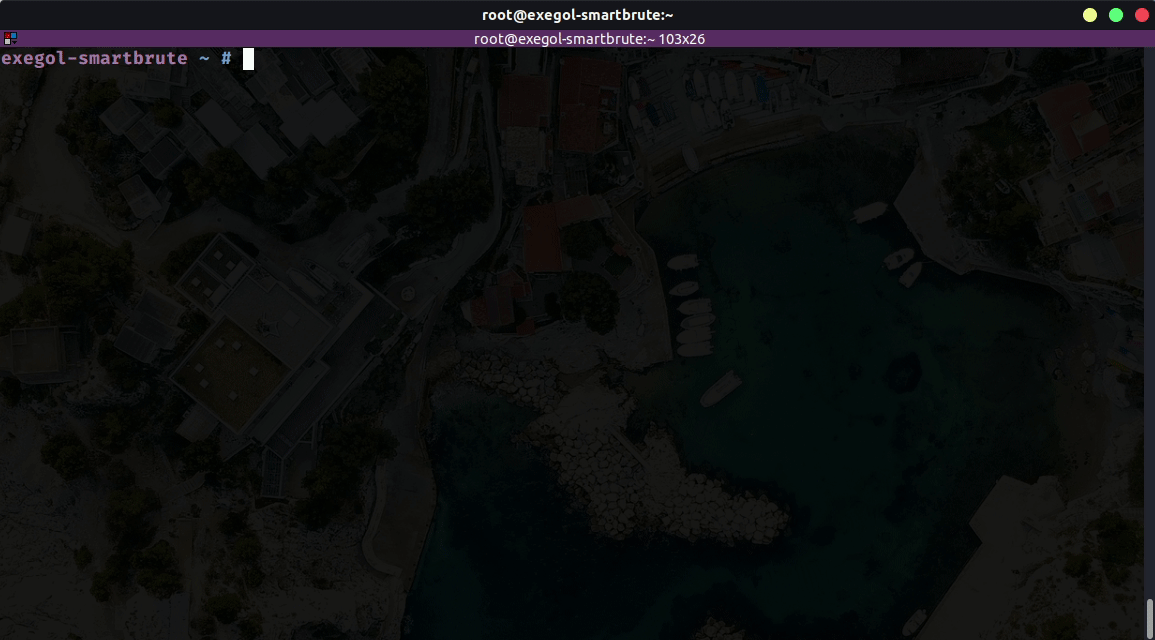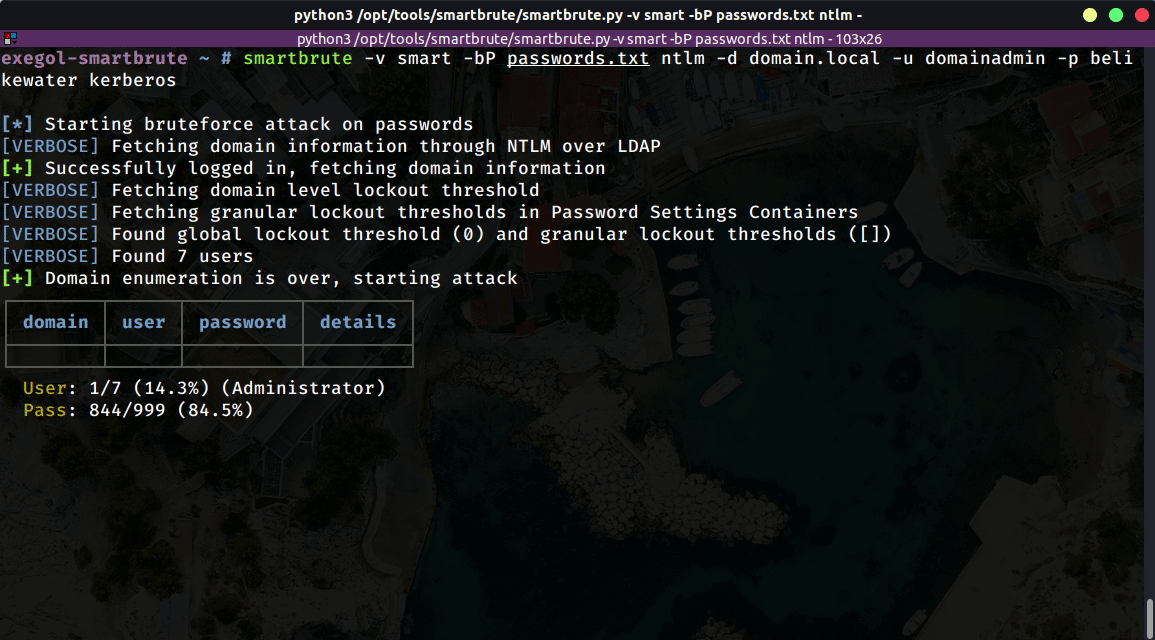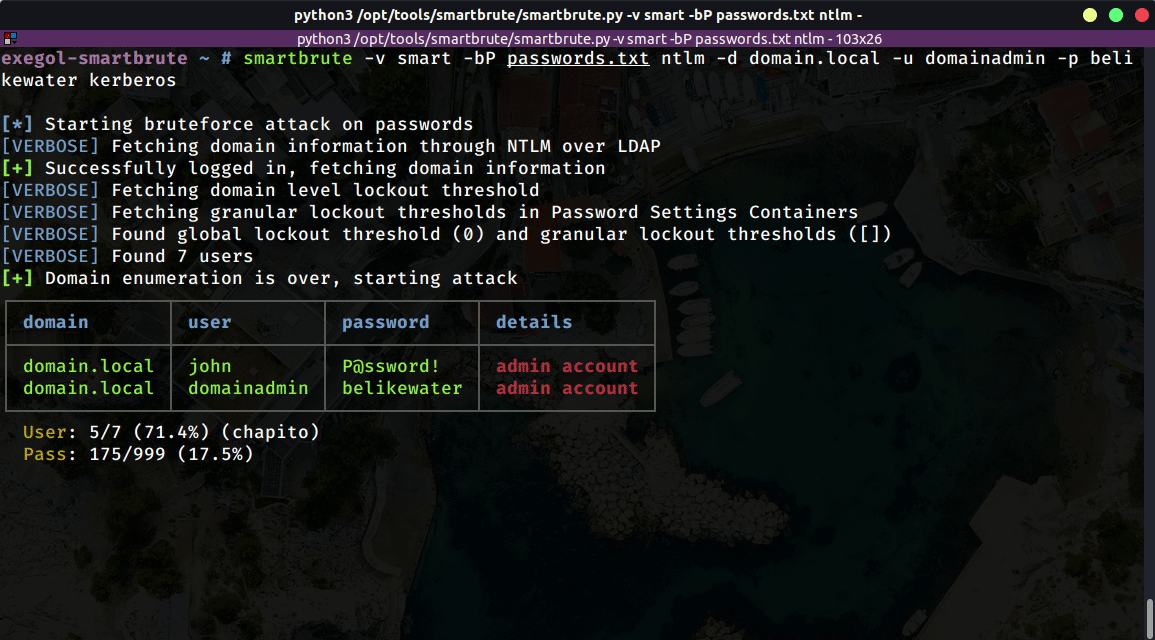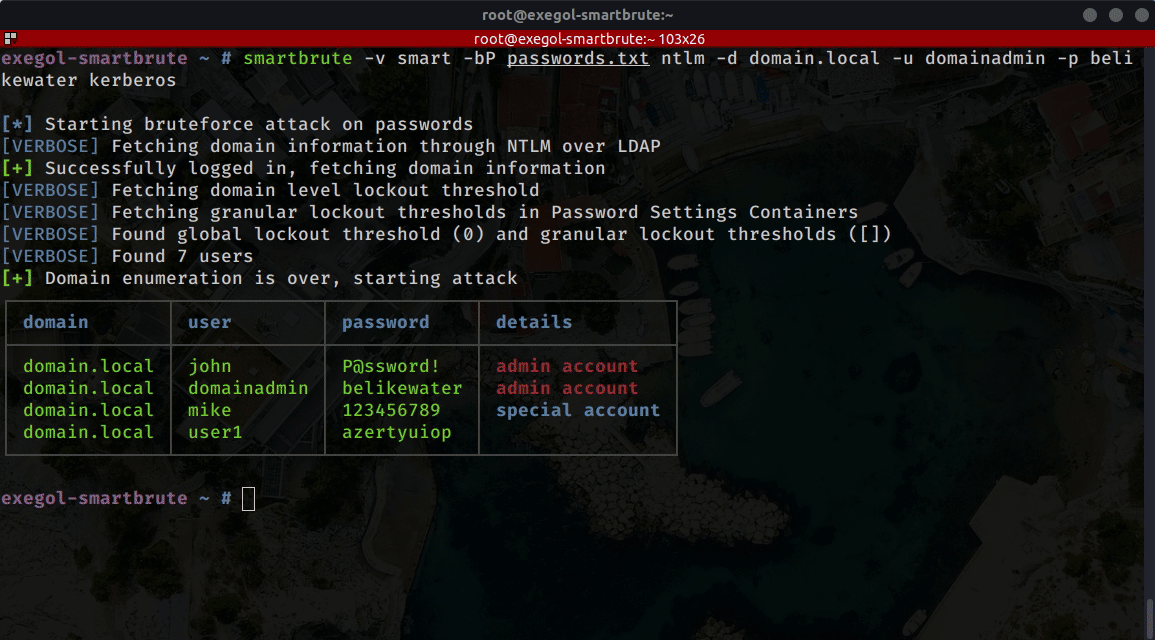
Brute-Modus

Der brute-Modus erfordert keine vorherige Kenntnis der Anmeldeinformationen eines Benutzers mit niedrigen Rechten, hat aber keine Sicherheitsfunktionen wie der smart-Modus. Dieser Modus KANN Konten effektiv sperren. In diesem Modus muss ein Benutzername (oder eine Liste von Benutzernamen) angegeben werden.
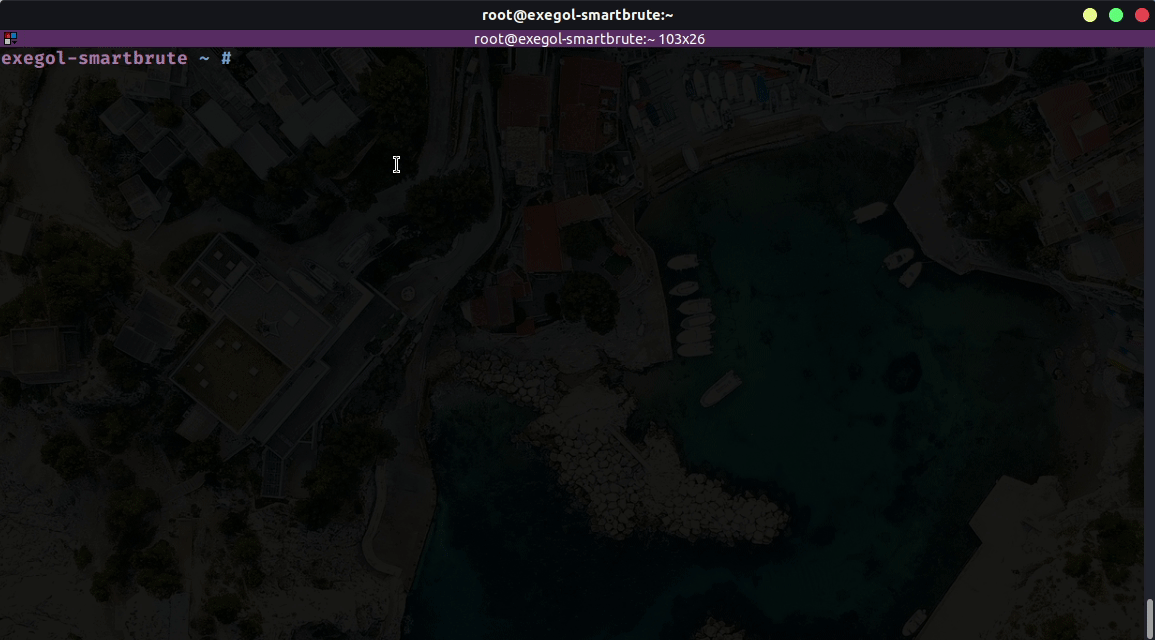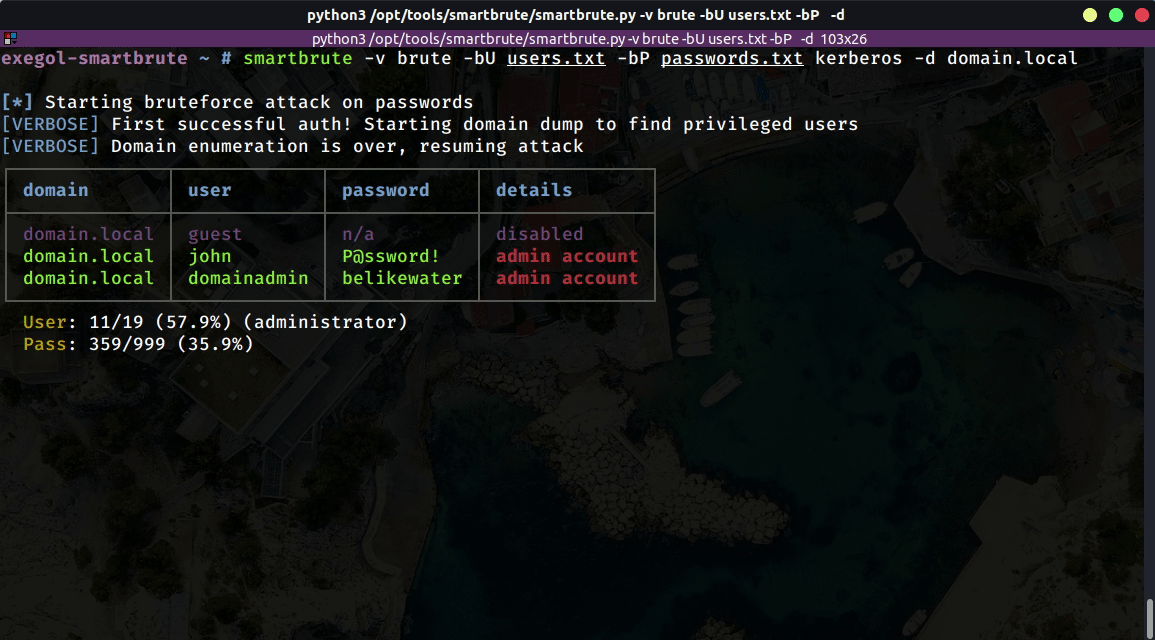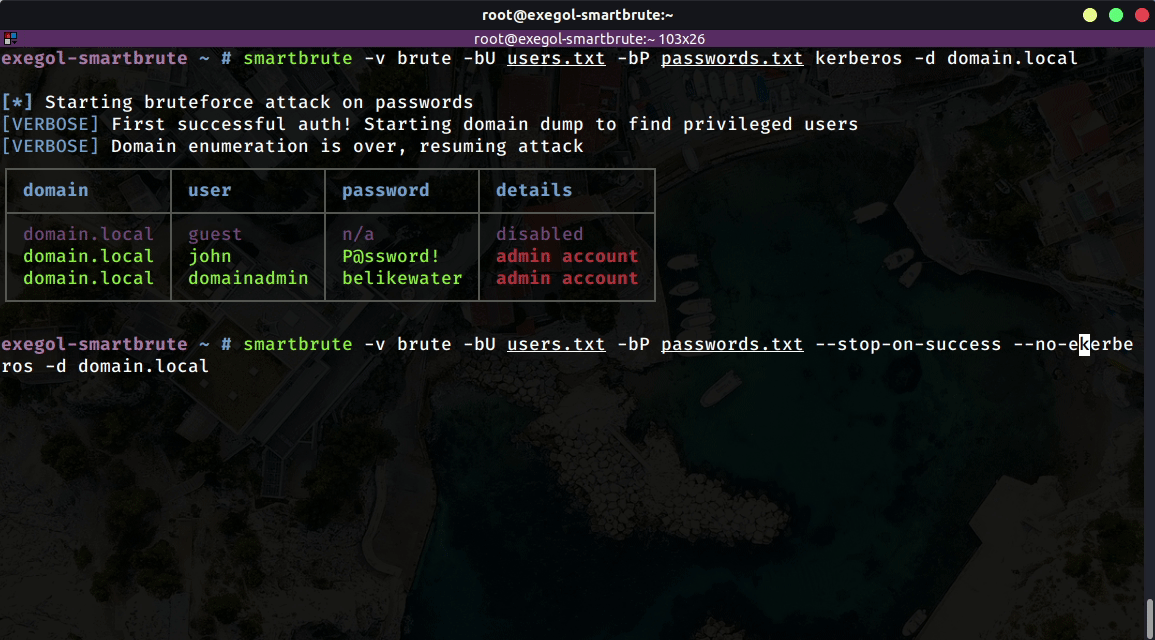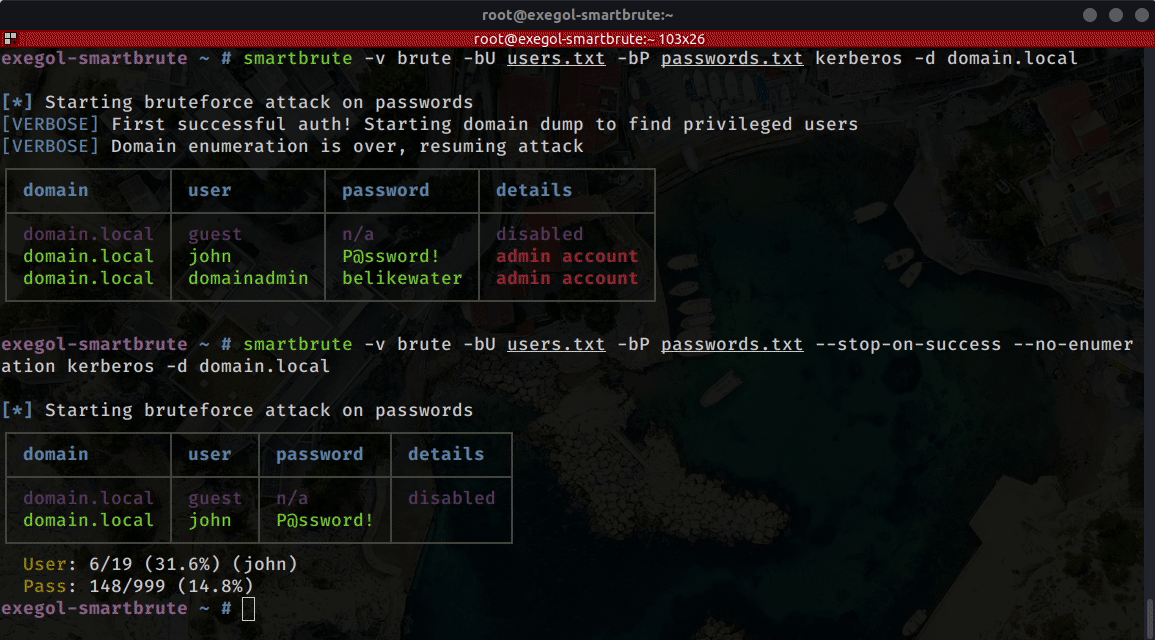
  • Brute-Force kann zeilenweise durchgeführt werden, wenn Listen für Benutzernamen und Passwörter/Hashes bereitgestellt werden
  • Bei der ersten erfolgreichen Brute-Force-Authentifizierung ruft das Tool rekursiv (über LDAP) die Mitglieder spezieller Gruppen ab (Administratoren, Domain-Admins, Enterprise-Key-Admins und viele mehr). Wenn gültige Anmeldeinformationen gefunden werden, wird das Konto hervorgehoben, falls es zu diesen Mitgliedern gehört.
  • Brute-Force kann gestoppt werden, wenn ein gültiges Konto gefunden wird

Verwendung

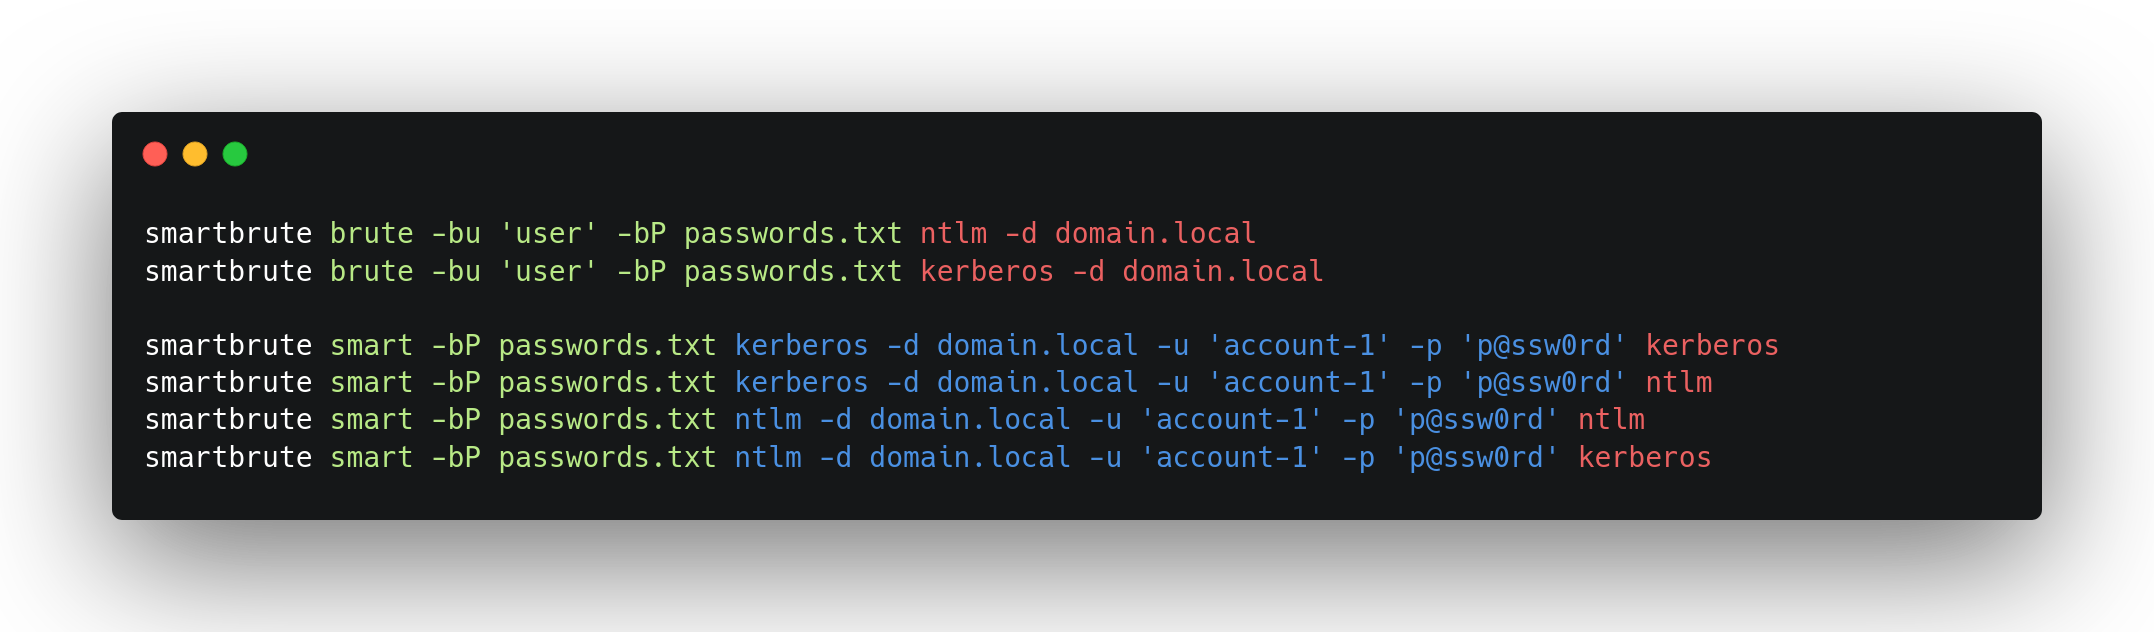
Dieses Tool wurde entwickelt, um seinen Benutzern die größtmögliche Kontrolle über das Geschehen zu geben. Dies führt zu einer komplexen (nicht komplizierten, es gibt einen Unterschied) Nutzung. Dieses Tool ist um mehrere Subparser herum aufgebaut, die wie folgt angeordnet sind (vgl. folgendes Diagramm und Bild).
Mitwirken

Pull-Requests sind willkommen. Du kannst gerne ein Issue eröffnen, wenn du andere Funktionen hinzufügen möchtest.

Danksagungen

Dieses Tool sowie sein Code wurden inspiriert/basiert auf:

  • impacket
  • sprayhound
  • crackmapexec
  • kerbrute und pykerbrute
  • und wahrscheinlich indirekt viele weitere

Wir danken allen Mitwirkenden hinter diesen Projekten.

Memes

Und hier ist eine Sammlung von Memes, die den Geist dieses Tools perfekt einfangen (du kannst gerne beitragen)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →