
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 arno0x/webdavc2
Ein WebDAV PROPFIND C2-Tool
 hackerhouse-opensource/setuphijack
SetupHijack ist ein Sicherheitsforschungstool, das Race Conditions und unsichere Dateibehandlung in Windows-Anwendungsinstallations- und…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript-Speicherkorruptions-Exploit.
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
 doudoudedi/hackembedded
Dieses Werkzeug wird verwendet für Verschlüsselung von Backdoors, Shellcode, Socks5-Proxy-Generierung, Informationsabruf und POC-Anordnung für Geräte…
 3xpl01tc0d3r/obfuscator
Das Programm ist dazu ausgelegt, den Shellcode zu verschleiern.
 beichendream/cve-2022-26134-godzilla-memshell
Java-basierter Exploit für CVE-2022-26134, der eine Godzilla-Webshell in Confluence-Server injiziert, was Remote-Codeausführung mit Passwort- und…
 octoberfest7/dns_tunneling
DNS-Tunneling-Tool, das PowerShell und Nslookup verwendet, um Daten zu exfiltrieren und Payloads über DNS-TXT/MX-Einträge auszuliefern, wobei der…
 trackflaw/cve-2023-23397
Einfacher PoC der CVE-2023-23397-Sicherheitslücke mit dem per E-Mail gesendeten Payload.
 brows3r/ipwn
Ein Framework zur Ausnutzung von iOS-Geräten.
 landgrey/cve-2019-7609
CVE-2019-7609(kibana RCE) auf die richtige Weise mit Python2-Skripten ausnutzen.
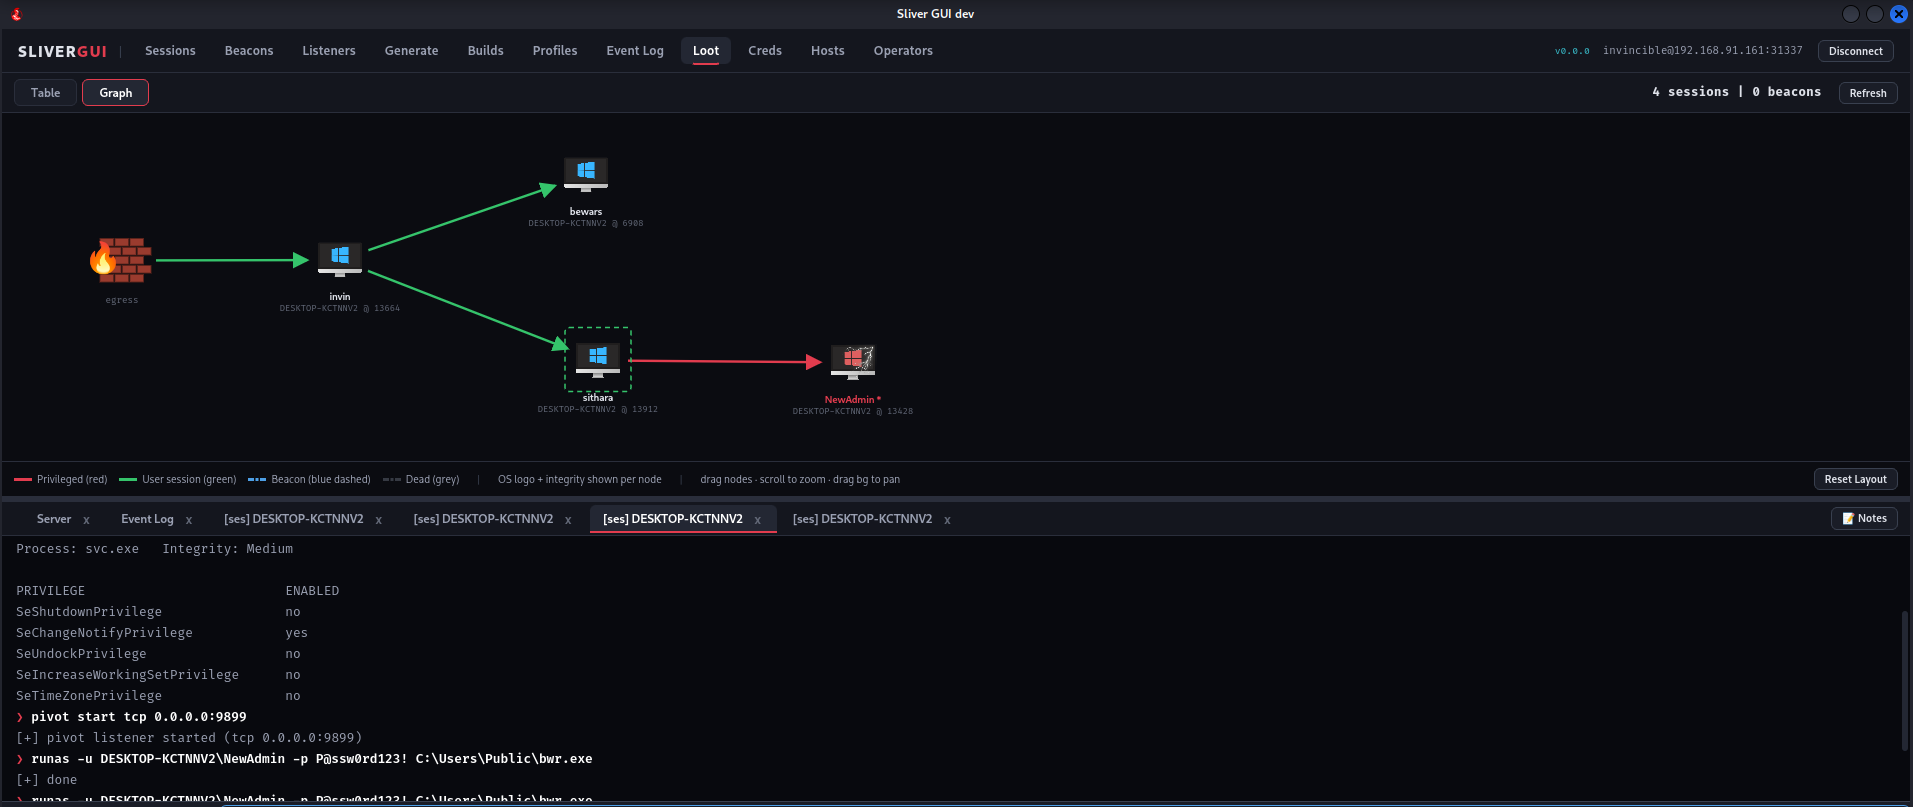 mr-in4inci3le/sliver-gui
Eine Desktop-Operator-Konsole für Sliver C2, erstellt mit Wails. Bietet eine native, leichtgewichtige GUI-Oberfläche für Sliver, indem sie direkt mit…
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX Dateiupload- und .NET-Deserialisierungs-Exploit (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 aron-tn/mega-bot
[NEU] : Mega Bot ☣ Scanner & Auto-Exploiter
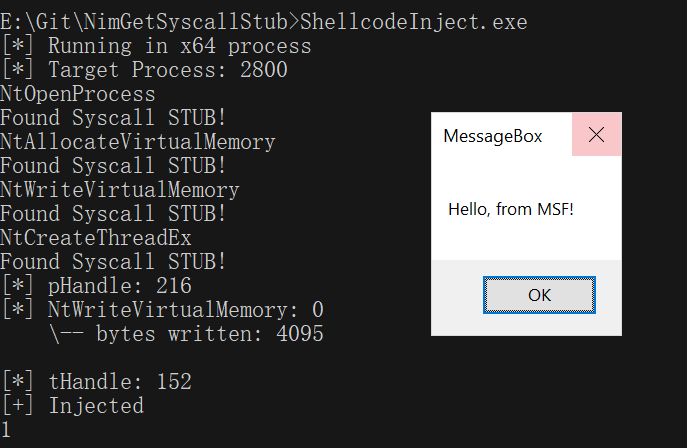 s3cur3th1ssh1t/nimgetsyscallstub
Extrahiert dynamisch frische Syscall-Stubs aus ntdll.dll, um signaturbasierte Erkennung zu umgehen, mit einer Shellcode-Ausführungsvorlage für…
 aniqfakhrul/sharperner
Einfacher ausführbarer Generator mit verschlüsseltem Shellcode.
 ridter/cve-2018-15982_exp
Exploit für CVE-2018-15982








