
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Payload-Generierung — Seite 24 | Kitploit
Kategorien

Payload-Generierung

Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.

Kitploit empfohlen
Top-Tools

10 ausgewählt
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kvor 3h 39m
donut preview#2

donut

GitHubthewover/donut
4.7kvor 2 Jahren
sRDI preview#3

sRDI

GitHubmonoxgas/srdi
2.5kvor 4 Jahren
sgn preview#4

sgn

GitHubegebalci/sgn
2.0kvor 3 Monaten
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9kvor 1 Monat
pe_to_shellcode preview#7

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8kvor 1 Jahr
SysWhispers2 preview#8

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8kvor 4 Jahren
SysWhispers3 preview#9

SysWhispers3

GitHubklezvirus/syswhispers3
1.6kvor 2 Jahren
Empire preview#10

Empire

GitHubbc-security/empire
5.2kvor 1 Monat
sliver preview#11

sliver

GitHubbishopfox/sliver
11.7kvor 3 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
3447 Ergebnisse
smbexec preview

smbexec

GitHubbrav0hax/smbexec

Schnelles psexec-ähnliches Angriffstool mit Samba für Remote-Befehlsausführung, Credential-Dumping und laterale Bewegung über Windows-Netzwerke mit…
privilege-escalationpassword-attackspayload-generation+6
262vor 11 Jahren
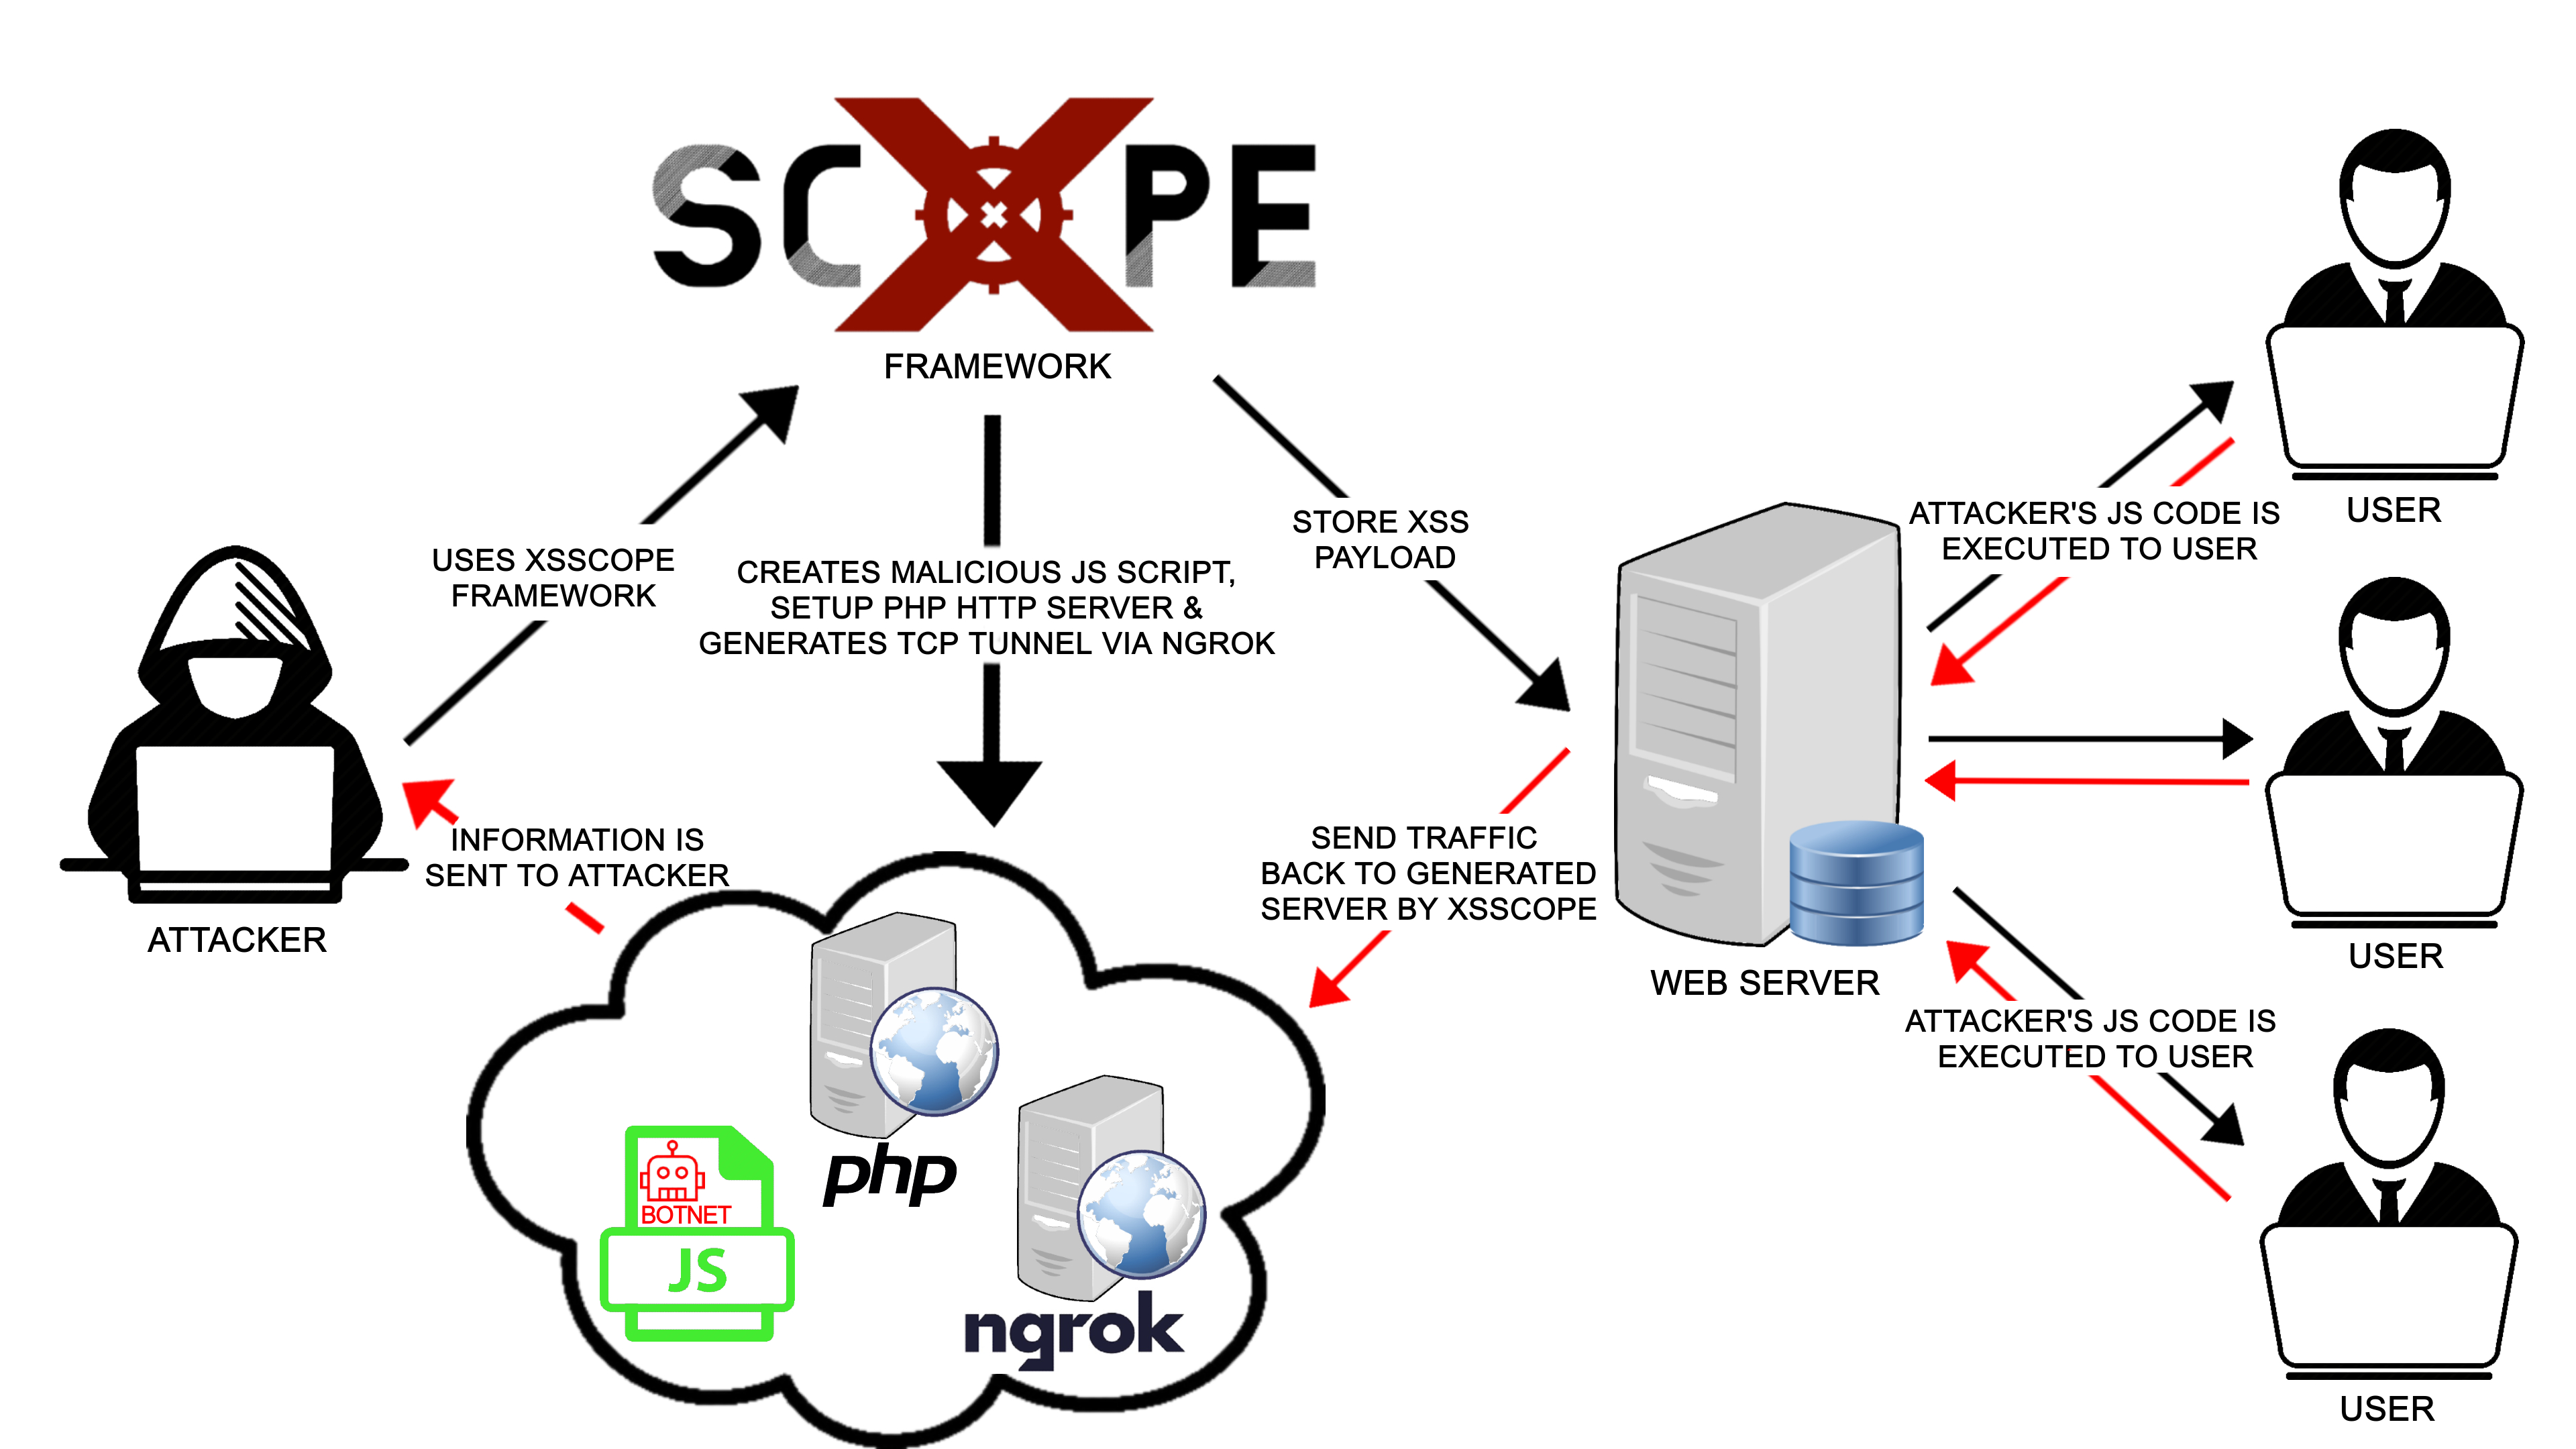
XSScope preview

XSScope

GitHubkleiton0x00/xsscope

XSScope ist eines der leistungsstärksten und fortschrittlichsten GUI-Frameworks für moderne Browser-Ausnutzung mittels XSS.
payload-generationexploitationweb-application-exploitation+5
314vor 4 Jahren
PolyEngine preview

PolyEngine

GitHublongwayhomie/polyengine

PolyEngine ist ein evasiver PE-Packer für CTF-Challenges und die Ausbildung in Low-Level-Windows-Sicherheit. Er umgeht EDR- und AV-Heuristiken durch…
payload-generationexploitationids-ips-evasion+6
154vor 2 Monaten
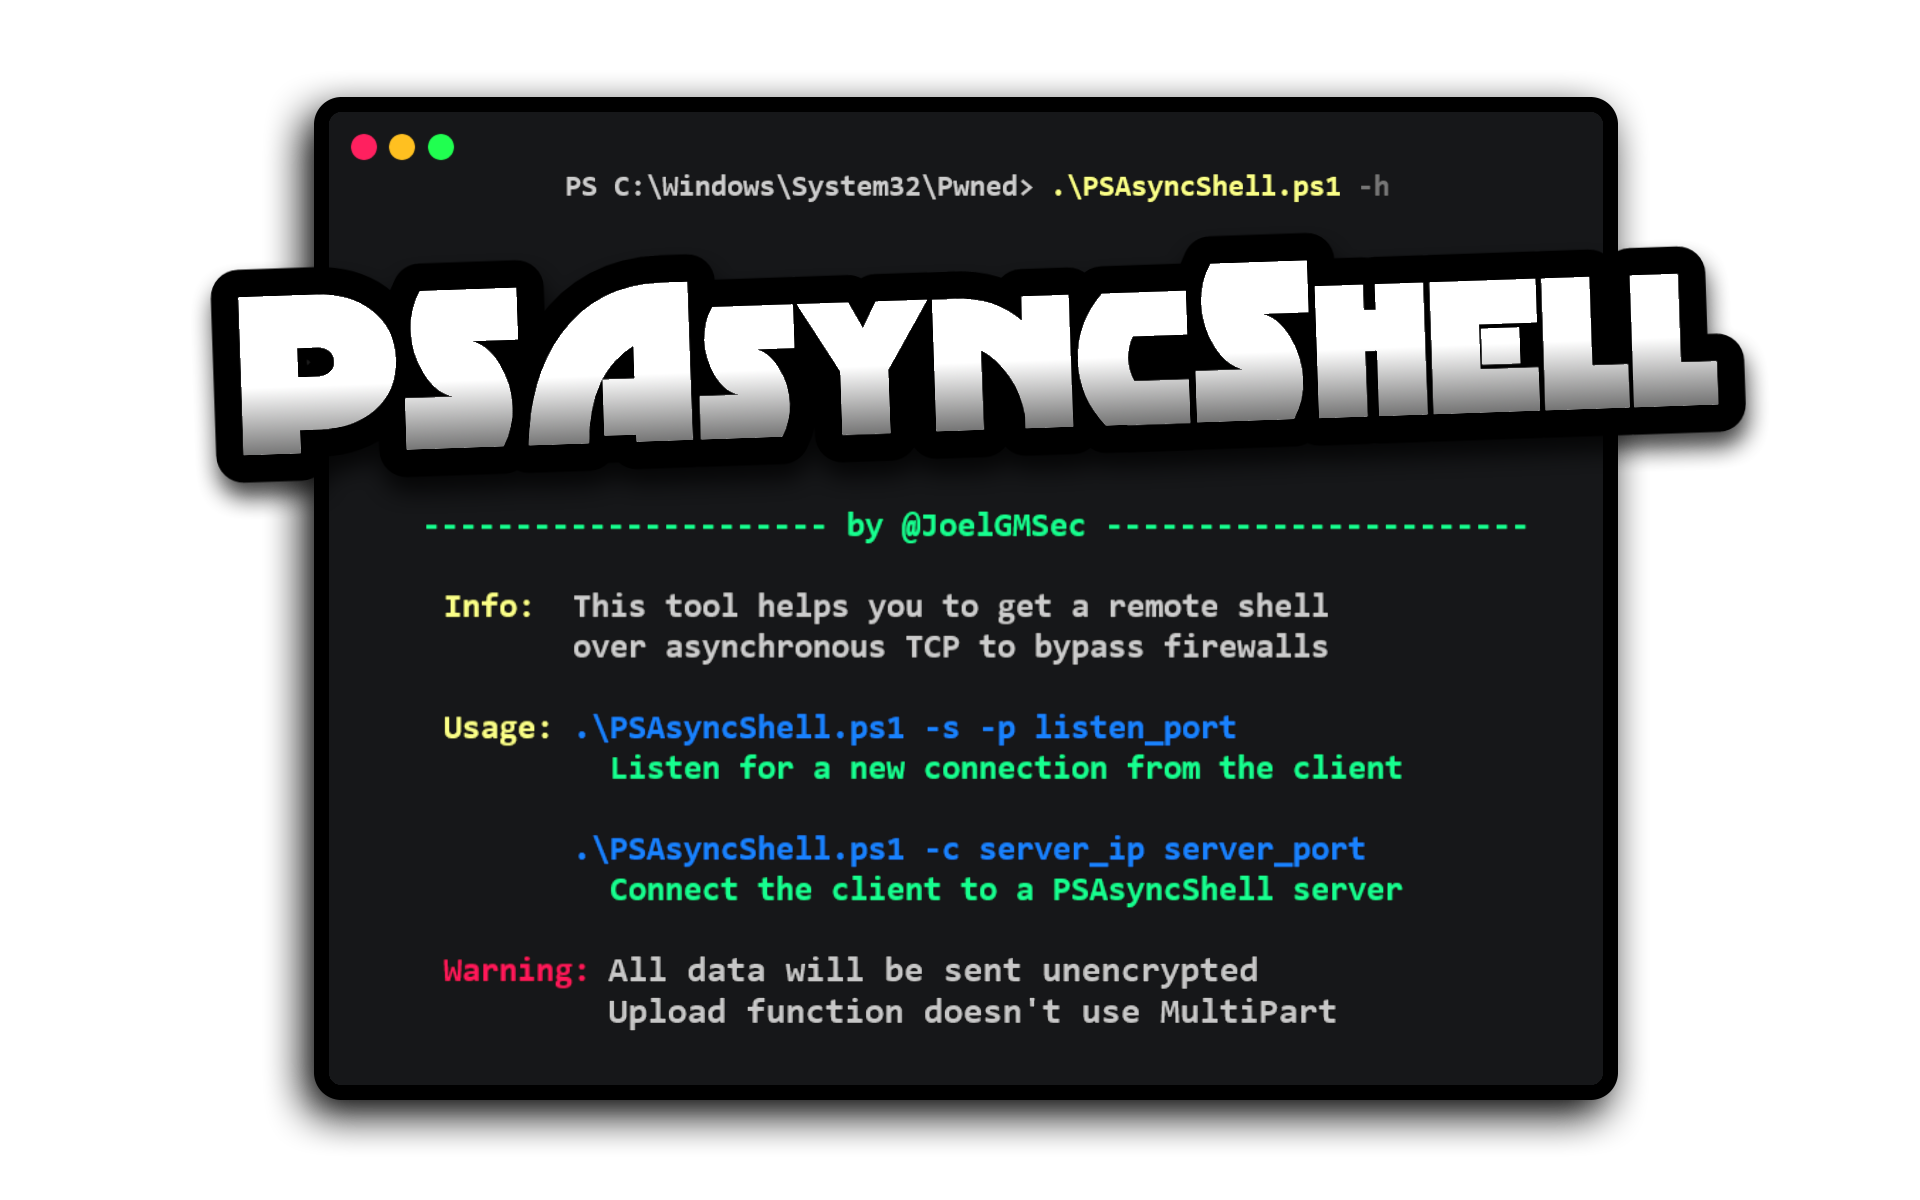
PSAsyncShell preview

PSAsyncShell

GitHubjoelgmsec/psasyncshell

Asynchrone TCP-Reverse-Shell in reinem PowerShell, die Firewalls durch nicht-blockierende E/A umgeht, mit Befehlsverlauf, Datei-Upload/-Download und…
payload-generationids-ips-evasioncommand-and-control+1
158vor 11 Monaten
fileless-xec preview

fileless-xec

GitHubariary/fileless-xec

Stealth-Dropper, der entfernte Binärdateien ausführt, ohne sie auf die Festplatte zu legen (HTTP3-Unterstützung, ICMP-Unterstützung, unsichtbare…
payload-generationexploitationids-ips-evasion+7
209vor 2 Jahren
pentest-muse-cli preview

pentest-muse-cli

GitHubabstractengine/pentest-muse-cli

KI-gestützter Assistent für Penetrationstester, der Payloads erzeugt, Code analysiert, Aufklärungsarbeit leistet und Befehlszeilenaktionen ausführt,…
reconnaissancepayload-generationcode-analysis+4
236vor 2 Jahren
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Eine eigenständige DLL, die nach der Injektion in den KeePass-Prozess Datenbanken im Klartext exportiert.
password-attackspayload-generationdata-exfiltration+3
299vor 3 Jahren
BetterXencrypt preview

BetterXencrypt

GitHubgetrektboy724/betterxencrypt

Eine bessere Version von Xencrypt. Xencrypt selbst ist ein Powershell-Runtime-Crypter, der entwickelt wurde, um AVs zu umgehen.
exploit-frameworkspayload-generationcryptography+1
225vor 5 Jahren
Shellcrypt preview

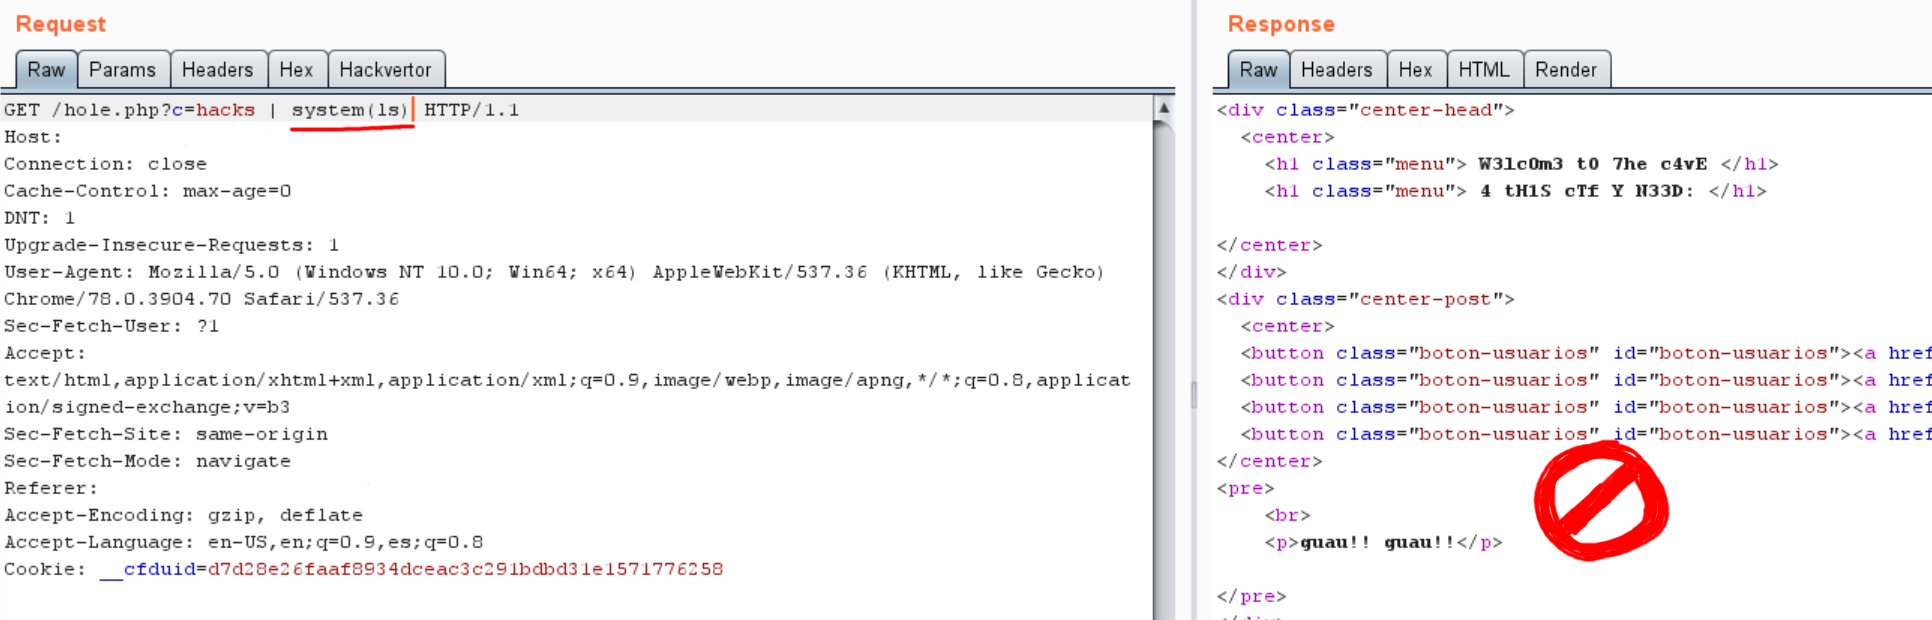
Shellcrypt

GitHubiilegacyyii/shellcrypt

Ein QoL-Tool zur Verschleierung von Shellcode. In der Zukunft wird in der Lage sein, Kodierungs-/Verschlüsselungs-/Komprimierungsmethoden zu…
encryption-decryption-toolspayload-generationshellcode+3
216vor 3 Jahren
XORpass preview

XORpass

GitHubdevploit/xorpass

Encoder zum Umgehen von WAF-Filtern mithilfe von XOR-Operationen.
encryption-decryption-toolspayload-generationwaf-bypass+1
254vor 4 Jahren
artifacts-kit preview

artifacts-kit

GitHubforrest-orr/artifacts-kit

Pseudo-malicious Usermode-Memory-Artifact-Generator-Kit, das entwickelt wurde, um die von echter Malware auf einem infizierten Windows-Betriebssystem…
memory-forensicspayload-generationexploitation+5
231vor 2 Jahren
SharpEventPersist preview

SharpEventPersist

GitHubimprosec/sharpeventpersist

Persistenz durch Schreiben/Lesen von Shellcode aus dem Ereignisprotokoll
payload-generationpersistence-mechanismspost-exploitation+1
376vor 4 Jahren
CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC preview

CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC

GitHubduc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc

PoC-Payload-Generator für die Schwachstelle CVE-2022-44268 (beliebiges Auslesen von Dateien in ImageMagick). Demonstriert die Ausnutzung mittels…
payload-generationvulnerability-analysisexploitation+3
275vor 3 Jahren
Girsh preview

Girsh

GitHubnodauf/girsh

Automatisch eine vollständig interaktive Reverse-Shell für Linux- oder Windows-Opfer spawnen.
payload-generationexploitationreverse-engineering+5
360vor 3 Jahren
RATel preview

RATel

GitHubfrenchcisco/ratel

RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
277vor 5 Jahren
NimSyscallPacker preview

NimSyscallPacker

GitHubs3cur3th1ssh1t/nimsyscallpacker

Packt C#-Assemblies, PE-Dateien oder Shellcode in verschlüsselte Nim-Binärdateien mit erweiterten Verschleierungsfunktionen, einschließlich…

privilege-escalationpayload-generationpersistence-mechanisms+7
207vor 1 Monat
LittleCorporal preview

LittleCorporal

GitHubconnormcgarr/littlecorporal

LittleCorporal: Ein automatischer Maldoc-Generator in C#
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
227vor 5 Jahren
InflativeLoading preview

InflativeLoading

GitHubsenzee1984/inflativeloading

Konvertieren Sie dynamisch eine nicht verwaltete EXE- oder DLL-Datei in PIC-Shellcode, indem Sie einen Shellcode-Stub voranstellen.


payload-generationexploitationreverse-engineering+3
326vor 2 Jahren
Zurück1…232425…100Weiter







