
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CaA — BurpSuite-Plugin zur HTTP-Paketanalyse und Generierung von Fuzzing-Wörterbüchern. Extrahiert Parameter, Pfade und Dateien aus Anfragen, zählt die Häufigkeit und generiert Payloads für die Intruder-basierte Schwachstellensuche. | Kitploit
Tools/GitHubGitHub/overspace-labs/caa
Payload-GenerierungInformationsbeschaffungWebsicherheitFuzzingPenetrationstests
GitHuboverspace-labs/caa

CaA

BurpSuite-Plugin zur HTTP-Paketanalyse und Generierung von Fuzzing-Wörterbüchern. Extrahiert Parameter, Pfade und Dateien aus Anfragen, zählt die Häufigkeit und generiert Payloads für die Intruder-basierte Schwachstellensuche.

Repository anzeigen
1.5k8436vor 5 MonatenVon Kitploit geprüft
Teilen

Einblicke in Informationen, Erkundung mit Intelligenz auf tausend Wegen.

Erstautor: EvilChen
Zweiter Autor: 0chencc(Mystery Security Team)
Dritter Autor: MingXi(Mystery Security Team)

README-Version: [English | 简体中文]

Projektvorstellung

CaA ist ein Hilfsprojekt im Bereich der Cybersicherheit (Schwachstellenforschung), das hauptsächlich zur Analyse und Entschlüsselung von HTTP-Protokollpaketen dient. Es extrahiert Informationen wie Parameter, Pfade, Dateien und Parameterwerte aus HTTP-Paketen und zählt deren Häufigkeit, sodass Benutzer praktische und betrieblich wertvolle Fuzzing-Wörterbücher erstellen können. Darüber hinaus kann CaA verschiedene Arten von HTTP-Anfragen generieren, die mit dem BurpSuite Intruder für Fuzzing-Aufgaben verwendet werden können.

Das Designkonzept von CaA stammt von der Web-Fuzzing-Technologie und zielt darauf ab, Benutzern zu helfen, versteckte Angriffsflächen aufzudecken. Durch das Sammeln, Analysieren und Organisieren von Informationen ermöglicht CaA den Benutzern eine echte Datenexploration.

Inspirationsquelle:

  1. My Journey in Web Application Security Fuzzing
  2. Web Fuzzing Methods and Vulnerability Case Study

Auszeichnungen und Anerkennungen:

  1. Ausgewählt für das 2024 KCon Arsenal

Hinweise:

  1. Ab CaA Version 1.0 wird die Entwicklung mit der Montoya API durchgeführt. Um die neue Version von CaA zu verwenden, müssen Sie Ihre BurpSuite-Version aktualisieren (>=2023.12.1).

Verwendung

Plugin-Installation: Extender - Extensions - Add - Datei auswählen - Weiter

Wenn Sie CaA zum ersten Mal laden, werden automatisch die Konfigurationsdatei Config.json und die Datenbankdatei CaA.db erstellt:

  1. Für Linux/Mac-Benutzer: ~/.config/CaA/
  2. Für Windows-Benutzer: %USERPROFILE%/.config/CaA/

Zusätzlich können Sie die Konfigurationsdateien auch im Verzeichnis /.config/CaA/ im selben Ordner wie das CaA-JAR-Paket ablegen, für eine einfachere Offline-Portabilität.

Praktische Tipps

  1. Sie können bequem mit der rechten Maustaste auf Parameterwerte vom Typ RAW, JSON oder XML im CollectInfo-Panel klicken, um sie zu kopieren, was die Verwendung in Anfrage-Tests erleichtert.
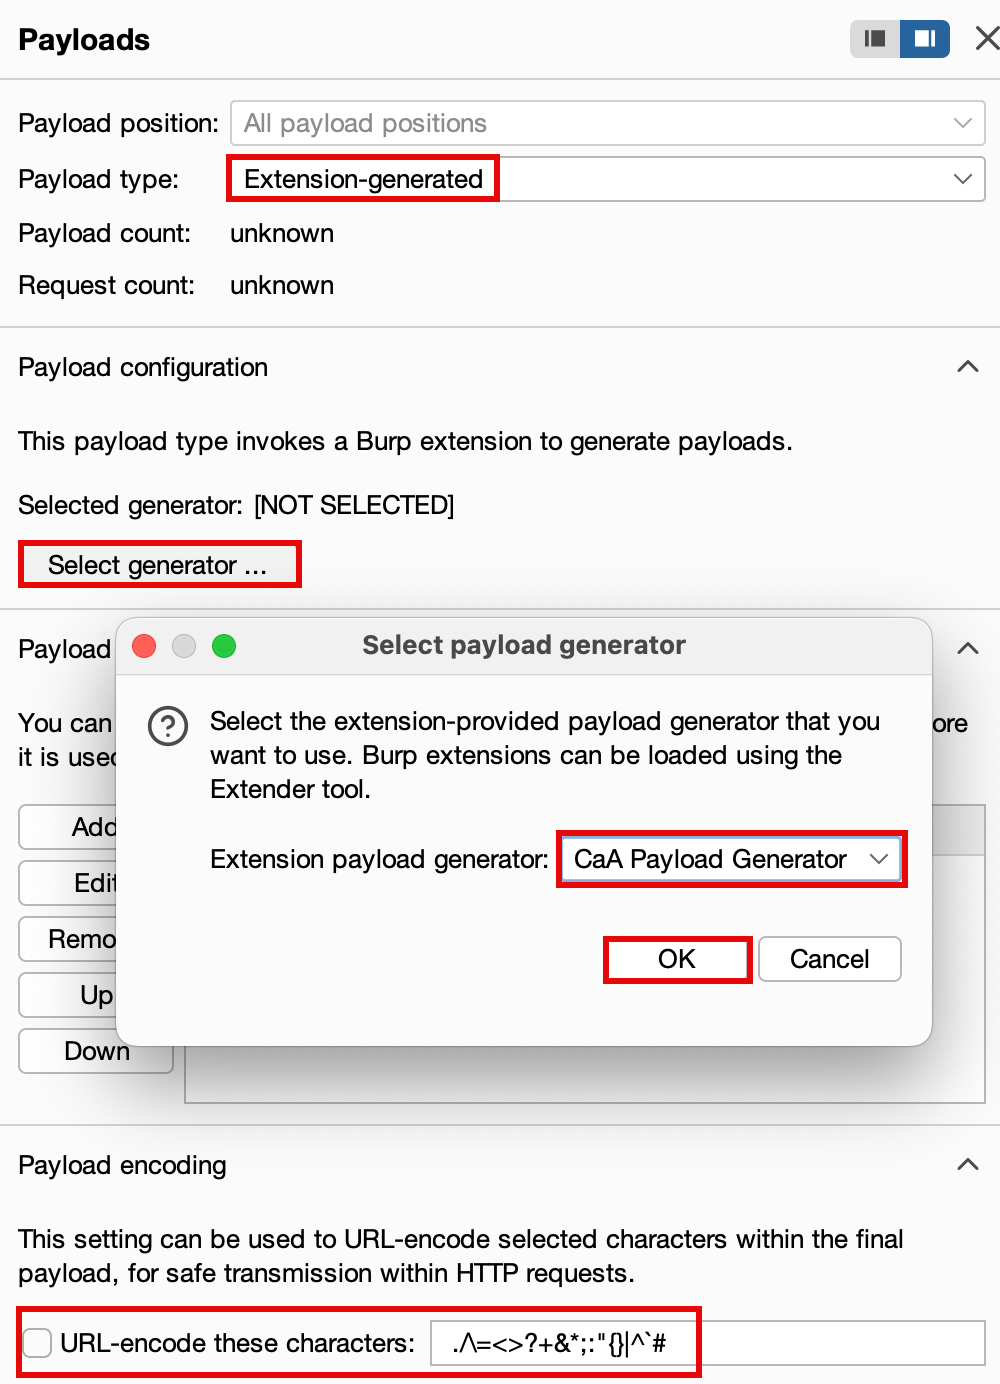
  1. Sie können ein Payload im Generator-Modul generieren und es dann im Intruder-Modul verwenden, indem Sie Extension-generated - CaA Payload Generator auswählen. Vergessen Sie nicht, die URL-Kodierung zu deaktivieren.
Funktionsbeschreibung

Arten der gesammelten Informationen:

  1. GET- und POST-Normalformularparameter und deren Werte;
  2. Cookie-Namen und -Werte;
  3. POST (JSON, Multipart, XML) Parameter und deren Werte;
  4. Verschachtelte Pfade, Dateinamen und vollständige URLs.

Generierte Payload-Informationen:

  1. GET-Anfragen;
  2. POST-Anfragen;
  3. POST mit JSON-Anfragen;
  4. POST mit XML-Anfragen;
  5. POST mit Multipart-Anfragen;
  6. Anfragen für verschachtelte Verzeichnisdurchläufe.

Schnittstelleninformationen

SchnittstellennameSchnittstellenansicht
Databoard (Datensammlung)
Config (Konfigurationsverwaltung)
Generator (Payload-Generierung)
CollectInfo (Datenanzeige)

Danksagungsliste

Wir schätzen die Unterstützung aller für das Projekt. Die folgende Liste ist nach dem Zeitpunkt der Wertschätzung sortiert und nicht in einer bestimmten Reihenfolge. Bei Auslassungen wenden Sie sich bitte an den Projektautor zur Ergänzung.

IDBetrag
树则18,80 CNY
蒙蒙大10,00 CNY
耳东20,00 CNY
Oyst3r10,00 CNY
NOP Team88,00 CNY
城上188,99 CNY
Shu2e50,00 CNY
Kite200,00 CNY
Hui哥10,00 CNY

Unterstützen Sie das Projekt

Wenn Sie CaA nützlich finden, können Sie dem Autor eine Wertschätzung zeigen, indem Sie spenden. Das gibt ihm die Motivation, das Projekt weiterzuentwickeln und zu verbessern!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





