
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ricardojoserf/sharpcoverttube
YouTube als C2-Kanal – Windows-Systeme durch Hochladen von QR-Videos auf YouTube steuern
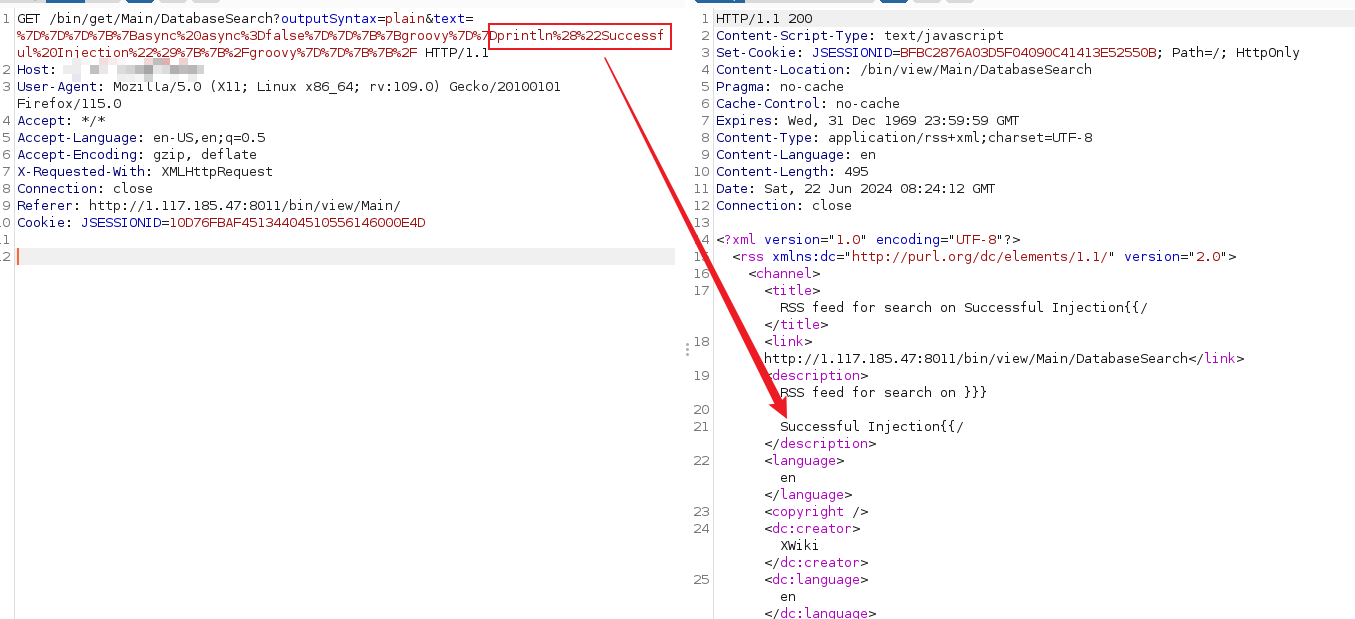 nanowraith/cve-2024-31982
Proof-of-concept-Exploit für CVE-2024-31982: Java Server-Side Template Injection (SSTI), die über Groovy-Payload-Injektion zu Remote-Codeausführung…
 junnythemarksman/cve-2024-24590
Eine Deserialisierung nicht vertrauenswürdiger Daten kann in den Versionen 0.17.0 bis 1.14.2 des Client-SDK der ClearML-Plattform von Allegro AI…
 unhackerencapital/pdfernetremotelo
PoC - Proof of Concept von CVE-2024-4367 in Verbindung mit CVE-2023-38831 in einem einzigen Script
 hunthubspace/cve-2024-0757-exploit
Ein PoC-Exploit für CVE-2024-0757 - Remote Code Execution (RCE) durch Einfügen oder Einbetten von Articulate-Inhalten in WordPress
 jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
Python-Exploit für CVE-2024-4577 PHP CGI argument injection, die nicht authentifizierte Remotecodeausführung auf Windows-Servern mit bestimmten…
 shubhamkanhere307/cve-2024-21413
Dieses Skript ist der Proof of Concept (PoC) der CVE-2024-21413, einer bedeutenden Sicherheitslücke, die in Microsoft Windows Outlook entdeckt wurde…
 sinsinology/cve-2024-29855
PoC für die Veeam Recovery Orchestrator Authentication CVE-2024-29855
 imbyter/imbyter-winrar_cve-2023-38831
PoC-Exploit für WinRAR CVE-2023-38831 mit Python-Skript zum Erstellen schädlicher Archive, die durch gefälschte Dateierweiterungen beliebigen Code…
 vin01/poc-cve-2024-38396
PoC für die iTerm2-CVEs CVE-2024-38396 und CVE-2024-38395, die Codeausführung ermöglichen
 shadow-spinner/cve-2012-2982_python
Python-Exploit für Webmin 1.580 Remote Code Execution (CVE-2012-2982), das eine Reverse Shell zu einem angegebenen Listener startet.
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
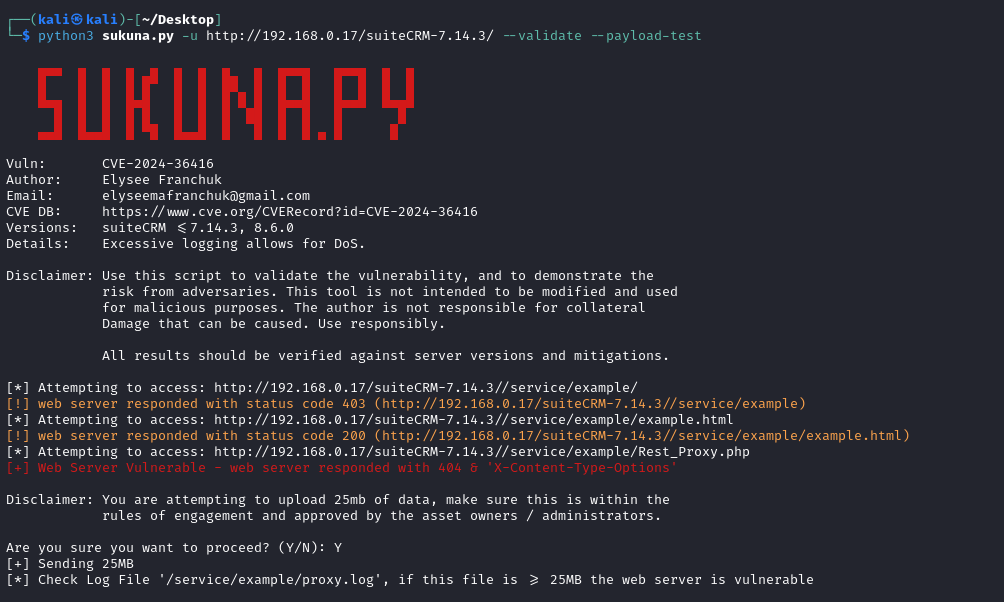 kva55/cve-2024-36416
Python-basierter Exploit-Validator für CVE-2024-36416, der auf SuiteCRM-Installationen abzielt. Führt Schwachstellenerkennung, Payload-Tests und…
 mr-r00t11/cve-2024-23692
Rejetto HFS (HTTP File Server) ist ein einfacher Webserver für Dateien, der das Teilen von Dateien über ein Netzwerk oder das Internet ermöglicht.
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js ist ein von Mozilla gepflegter, auf JavaScript basierender PDF-Viewer. Diese Schwachstelle erlaubt es Angreifern, unmittelbar nach dem Öffnen…
 oxydev2/clearml-cve-2024-24590
Proof of Concept für CVE-2024-24590
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Nicht authentifizierte RCE-Sicherheitslücke im Rejetto HTTP File Server (CVE-2024-23692)
 0dai-ml/zerodapi
0dAPI Offizielle Dokumentation








