
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 ho4xxx/cve-2023-4220-poc
PoC für CVE-2023-4220 - Chamilo LMS - Nicht authentifizierter Dateiupload in BigUpload
 aungsoepaing/cve-2024-39069
CVE-2024-39069
 ziad-sakr/chamilo-cve-2023-4220-exploit
Dies ist ein Exploit für uneingeschränkten Datei-Upload in der Big-File-Upload-Funktionalität in Chamilo-LMS für diesen Speicherort…
 dollarboysushil/chamilo-lms-unauthenticated-file-upload-cve-2023-4220
Proof-of-Concept-Exploit für CVE-2023-4220: nicht authentifizierter Datei-Upload in Chamilo LMS, der gespeichertes XSS und Remote-Code-Ausführung…
 mr-xn/cve-2024-36401
Sicherheitslücke zur Remote-Codeausführung (RCE) bei der Auswertung von Eigenschaftsnamen-Ausdrücken mit mehreren Exploit-Möglichkeiten
 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.
 1337kid/cve-2023-38836
PoC-Exploit für Datei-Upload-Sicherheitslücke in BoidCMS Version <=2.0.0
 bigb0x/cve-2024-36401
POC für CVE-2024-36401. Dieser POC versucht, eine Reverse-Shell von den verwundbaren Zielen zu etablieren.
 yanghyperdata/logj4_pocshell_cve-2021-44228
Proof-of-Concept-Exploit für CVE-2021-44228 (Log4Shell), der LDAP- und HTTP-Server automatisiert, um einer verwundbaren Java-Anwendung eine…
 yzee00/cve-2017-12617
CVE-2017-12617
 de3vil/stealing
The SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.
 alissonfaoli/shellshock
Shellshock-Exploit (CVE-2014-6271)
 principalanthony/cve-2024-6387-updated-x64bit
Privater x64 RCE-Exploit für CVE-2024-6387 [02.07.2024] von exploit.in
 ariary/fileless-xec
Stealth-Dropper, der entfernte Binärdateien ausführt, ohne sie auf die Festplatte zu legen (HTTP3-Unterstützung, ICMP-Unterstützung, unsichtbare…
 ag-rodriguez/cve-2023-24078
Proof-of-Concept-Exploit für CVE-2023-24078, das eine Reverse Shell mit konfigurierbaren LHOST-, LPORT-, RHOST- und RPORT-Parametern für…
 lucaspdiniz/cve-2020-14882
Übernahme von Oracle WebLogic Server
 lucaspdiniz/cve-2022-22965
Spring4Shell Sicherheitslücke RCE - CVE-2022-22965
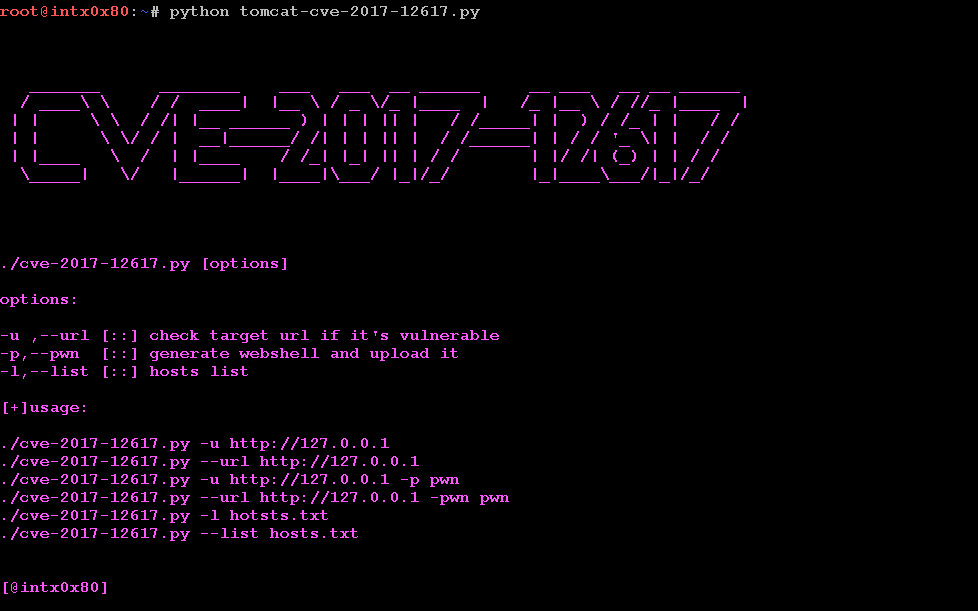 scirusvulgaris/cve-2017-12617
Python-Exploit für die Apache-Tomcat-CVE-2017-12617-RCE-Schwachstelle. Prüft Ziele, generiert Webshells und bietet Remote-Shell-Zugriff auf Systemen…








