
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 sethwhy/bluedoor
Kannst du die EternalBlue-Schwachstelle (CVE-2017-0144) auf einem Windows-7-System ausnutzen und die versteckte Flag abrufen? Dein Ziel ist es,…
 alchemist3dot14/cve-2024-50379
CVE-2024-50379 ist eine kritische Schwachstelle, die mehrere Versionen von Apache Tomcat betrifft, einem Open-Source-Webserver und Servlet-Container,…
 7aranchi/cve-2024-27956-for-fscan
Yaml-PoC-Regel für fscan.
 randomrobbiebf/cve-2024-54262
Import Export For WooCommerce <= 1.5 - Authentifiziert (Abonnent+) Beliebiger Datei-Upload
 dustblessnotdust/cve-2024-53677-s2-067-thread
Multithreaded Exploit für CVE-2024-53677 (Apache Struts S2-067) mit Datei-Upload-Endpunkt-Anvisierung, Path-Traversal-Tests und benutzerdefinierter…
 samogod/tornado
Anonyme Reverse Shell über das Tor-Netzwerk unter Verwendung von Hidden Services ohne Portweiterleitung.
 cyberbutler/reddrop
Python Flask-Webserver zum Erfassen, Verarbeiten und Protokollieren von codierten/verschlüsselten Payloads und tar-Archiven, konzipiert für…
 laskdjlaskdj12/cve-2024-29671-poc
Dies ist ein POC für CVE-2024-29671
 cloudwafs/s2-067-cve-2024-53677
Exploit für CVE-2024-53677, eine kritische Datei-Upload-Path-Traversal-Schwachstelle in Apache Struts 2.0.0-6.3.0.2, die Remote-Code-Ausführung…
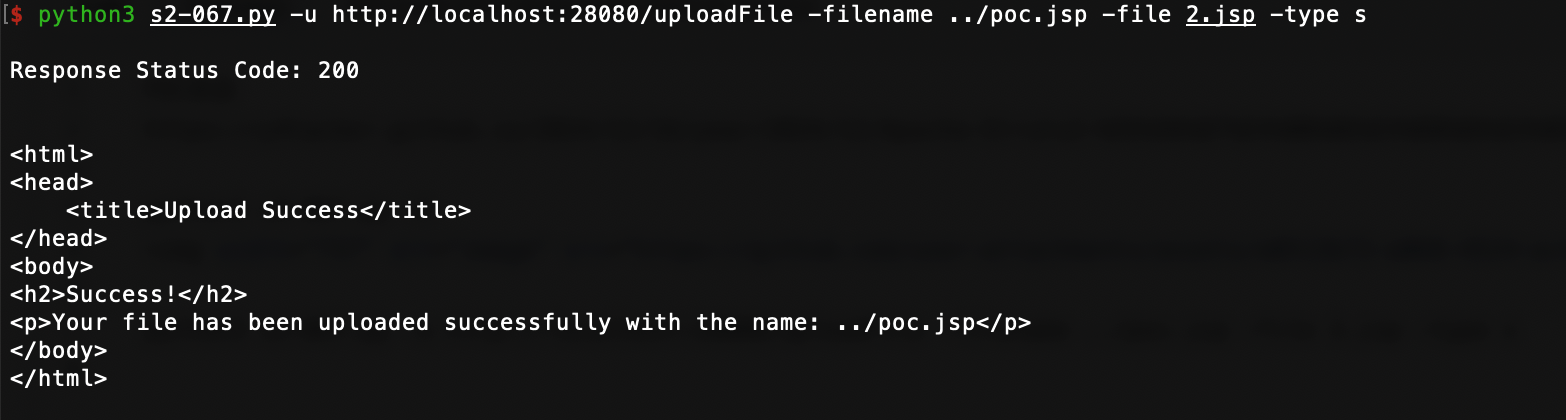 yangyanglo/cve-2024-53677
Proof-of-Concept-Exploit für CVE-2024-53677 (S2-067), einen Apache Struts2 Datei-Upload-Logik-Bypass, der Remote-Codeausführung über manipulierte…
 randomrobbiebf/cve-2024-50510
AR For Woocommerce <= 6.2 - Nicht authentifizierter beliebiger Datei-Upload
 nollium/cve-2024-9264
Exploit für Grafana beliebiges Dateilesen und RCE (CVE-2024-9264)
 victoriousknight/cve-2023-38831_exploit
Python-Skript, das eine schädliche RAR-Datei erzeugt, die CVE-2023-38831 ausnutzt, um eine Reverse-Shell-Payload auszuführen – gedacht für…
 kostas-pa/lfitester
Python3-Tool, das Local-File-Inclusion-Schwachstellen erkennt und ausnutzt, mit Crawling, Path-Traversal- und Filter-Bypass-Payloads sowie…
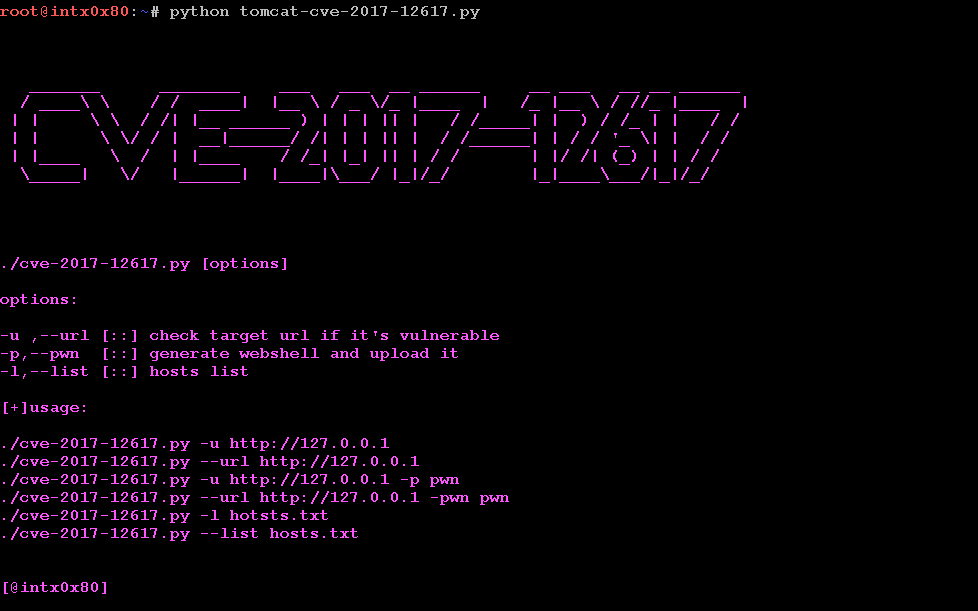 devadj/cve-2017-12617
Verbesserte Version von PikaChu CVE
 l3ster1337/poc-cve-2024-21542
Proof-of-Concept-Exploit für CVE-2024-21542, der beliebiges Schreiben von Dateien mittels Zip Slip im Luigi-Pipeline-Manager demonstriert. Erzeugt…
 cuanh2333/cve-2023-46604
PoC-Exploit für CVE-2023-46604, der Apache ActiveMQ angreift und eine Reverse-Shell über einen manipulierten XML-Payload per HTTP übermittelt.
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
Dieses PoC zielt auf Schwachstellen in Palo Alto PAN-OS ab, insbesondere CVE-2024-0012 und CVE-2024-9474. Dieses Skript automatisiert den…








