
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 night-have-dreams/php-cgi-injector
Ein Sicherheits-Penetrationstool zum Testen von CVE-2024-4577 und CVE-2024-8926.
 watchtowrlabs/watchtowr-vs-sysaid-preauth-rce-chain
PoC für SysAid PreAuth RCE Chain (CVE-2025-2775, CVE-2025-2776, CVE-2025-2777, CVE-2025-2778)
 sh3lldon/fullbypass
Ein Tool, das AMSI (AntiMalware Scan Interface) und PowerShell CLM (Constrained Language Mode) umgeht und dir eine FullLanguage PowerShell Reverse…
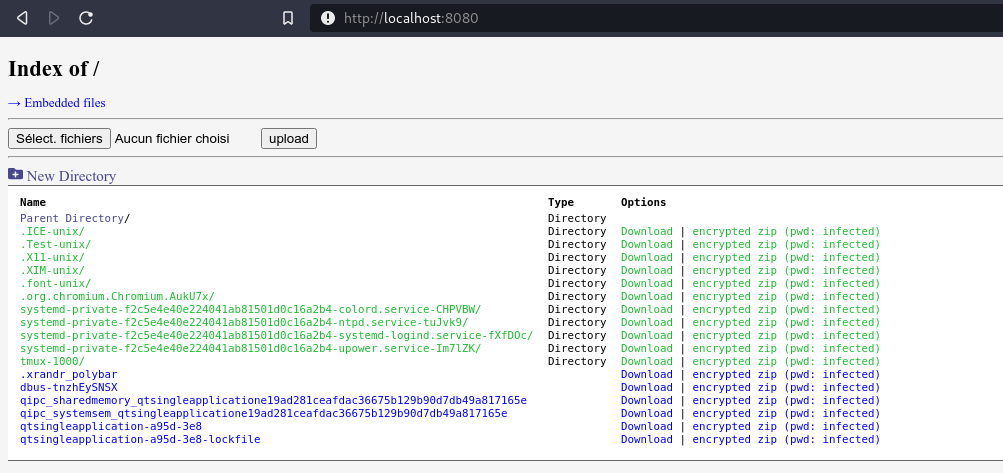 nodauf/swego
Schweizer Taschenmesser-Webserver in Golang. Behalte es einfach wie den Python SimpleHTTPServer, aber mit vielen Funktionen.
 elamani-drawing/cve-2024-4367-poc-pdfjs
PoC (Proof of Concept) der CVE-2024-4367 - RCE-Sicherheitslücke in libwebp. Vollständige Demonstration inklusive: Erstellung von Payloads,…
 oyst3r1ng/cve-2025-30567
Unbefugter beliebiger Dateidownload in WordPress WP01
 n00o00b/cve-2023-30258-rce-poc
PoC für CVE-2023-30258-RCE von n0o0b
 swammers8/wbce-v1.6.3-authenticated-rce
Authentifizierter RCE-Exploit für WBCE CMS <= 1.6.3, der eine bösartige Modul-ZIP-Datei mit einer PHP-Reverse-Shell und einem Netcat-Listener…
 u238/tomcat-cve_2025_24813
Eine Testumgebung für den RCE-Exploit gegen Tomcat CVE-2025-24813
 emadshanab/cve-2025-29927
Neue nuclei CVE
 syndicate27/text4shell-exploit
Ein eigens entwickelter, auf Python basierender Proof-of-Concept-Exploit (PoC), der auf Text4Shell (CVE-2022-42889) abzielt, eine kritische…
 ticofookfook/poc-nextjs-cve-2025-29927
Automatisierter PoC-Scanner für die CVE-2025-29927 Next.js Middleware-Bypass-Schwachstelle. Testet mehrere x-middleware-subrequest-Payloads über…
 faisal-p27/wareed-dns-c2
DNS-only Command-and-Control-Framework mit Windows-Agent, Payload-Generierung, Remote-Shell-Ausführung, Shellcode-Injektion und…
 tonyarris/cve-2025-24813-poc
Ein PoC für CVE-2025-24813
 arget13/ddexec
Eine Technik, um Binärdateien dateilos und versteckt unter Linux auszuführen, indem der Prozess der Shell mit einem anderen "überschrieben" wird.
 pauldhaes/cve-2023-45878-poc
CVE-2023-45878 PoC für gibbon LMS auf xampp windows
 xbz0n/cve-2023-0830
Exploit für EasyNAS Version 1.1.0. Die ausgenutzte Schwachstelle ist eine Befehlseinschleusungslücke, die eine Authentifizierung erfordert.
 dxsk/cve-2024-41817-poc
CVE-2024-41817 POC ImageMagick <= 7.1.1-35 Beliebige Code-Ausführung








