
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 u53rw4r3/remotekeystrokes
Ein Skript zur Automatisierung von Tastatureingaben über ein grafisches Desktop-Programm.
 d0n601/cve-2025-5961
Migration, Backup, Staging – WPvivid Backup & Migration <= 0.9.116 - Authentifiziert (Administrator+) Beliebiger Datei-Upload
 nxploited/cve-2025-26892
WordPress Celestial Aura Theme <= 2.2 ist anfällig für Arbitrary File Upload
 zbs54/blackash-cve-2025-24071
CVE-2025-24071
 haxerr9/cve-2025-5840
Python-basierter Proof-of-Concept-Exploit für CVE-2025-5840, der Datei-Upload-Schwachstellen in Datenbankverwaltungssystemen angreift und…
 kuyrathdaro/cve-2023-38831
CVE-2023-38831 (PoC) - WinRAR Exploit
 fearsoff-org/cve-2025-49113
Post-Authentifizierungs-RCE-Exploit für Roundcube ≤ 1.6.10 via PHP-Objekt-Deserialisierung, mit Docker-basierter Laborumgebung und technischer…
 h3x0v3rl0rd/cve-2009-2265
Exploit für CVE-2009-2265, der auf ColdFusion 8.0.1 abzielt, mit JSP-Reverse-Shell-Payload-Generierung und automatisiertem Hochladen.
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
Python-basierter Proof-of-Concept-Exploit für die distccd-Schwachstelle CVE-2004-2687 zur Remote-Code-Ausführung, der nicht authentifizierten…
 h3x0v3rl0rd/cve-2022-41544
Python-Exploit-Skript für CVE-2022-41544 in GetSimple CMS. Automatisiert API-Schlüssel-Leck, CSRF-Token-Extraktion, PHP-Shell-Upload und…
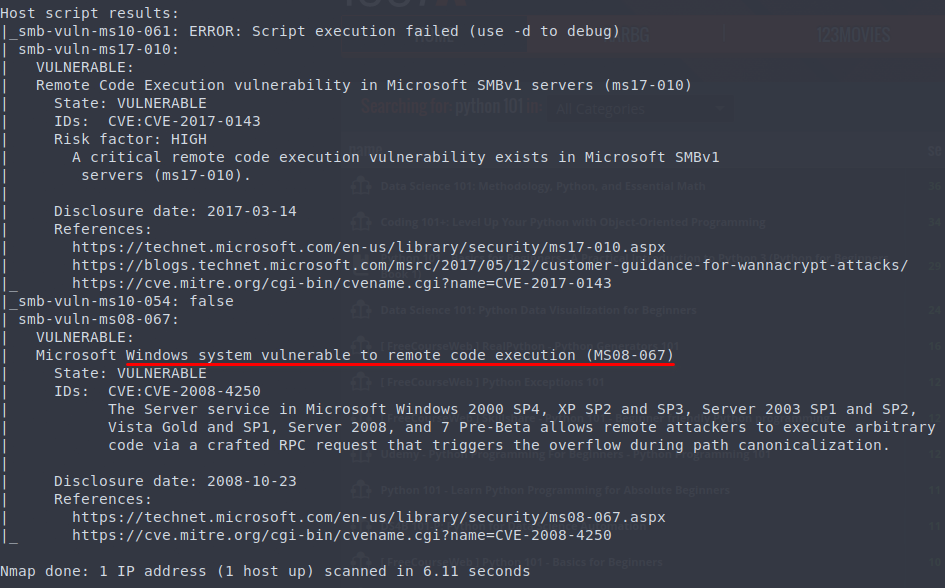 h3x0v3rl0rd/ms08-067
Python-basierter Exploit für MS08-067 (CVE-2008-4250) zur Remote-Codeausführung über SMB mit Reverse-Shell-Payload-Generierung und automatischer…
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 h3x0v3rl0rd/log4j
Automatisierte Ausnutzung von Log4j CVE-2021-44228 mit LDAP-Server und Payload-Kompilierung, einschließlich Schritt-für-Schritt-Anleitung für die…
 h3x0v3rl0rd/nodejsshell
Node.js-Reverse-Shell-Payload-Generator für Penetrationstests. Erstellt Bind- und Reverse-Shells in JavaScript.
 h3x0v3rl0rd/webmin1.910_exploit
Webmin 1.910 Remote Code Execution Exploit
 h3x0v3rl0rd/ms17-010_cve-2017-0143
MS17-010_CVE-2017-0143
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook Sicherheitslücke zur Remotecodeausführung PoC
 abrewer251/cve-2025-2945_pgadmin_poc
pgAdmin Proof of Concept








