
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ismaelcosma/cve-2025-8088
Python-basierter Exploit-Generator für CVE-2025-8088 in WinRAR, der bösartige RAR-Archive erstellt, die beim Extrahieren Payloads ausführen, für…
 p4x1s/cve-2023-23397-poc
Einfacher PoC für die Schwachstelle CVE-2023-23397, wobei die Nutzlast per E-Mail gesendet wird.
 mr-xn/cve-2024-36401
Sicherheitslücke zur Remote-Codeausführung (RCE) bei der Auswertung von Eigenschaftsnamen-Ausdrücken mit mehreren Exploit-Möglichkeiten
 onlytoxi/cve-2025-8088-winrar-tool
Erweitertes WinRAR Path-Traversal-Exploit-Tool für CVE-2025-8088
 techcorp/cve-2025-8088-exploit
Ein Proof-of-Concept-Exploit für die WinRAR-Sicherheitslücke (CVE-2025-8088), die Versionen 7.12 und niedriger betrifft. Dieses Tool erstellt ein…
 walidpyh/cve-2025-8088
Proof-of-concept, das die Zustellung von Payloads über Alternate Data Streams (ADS) mittels präparierter WinRAR-Archive für Bildungsforschung und…
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 Path Traversal für Persistenz
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - Fehlende serverseitige Verifizierung zur Authentifizierungsumgehung über die Funktion…
 ericardiansa/cve-2025-7847-poc
Wordpress Plugin AI Engine 2.9.3 - 2.9.4 Proof Of Concept
 nxploited/cve-2025-7340
HT Contact Form Widget für Elementor Page Builder und Gutenberg Blocks und Form Builder. <= 2.2.1 - Nicht authentifizierter willkürlicher Dateiupload
 dedsecteam-blackhat/cve-2025-68860
Exploit-Skript für CVE-2025-68860, das auf das WordPress Mobile Builder Plugin abzielt. Erzeugt gefälschte JWT-Tokens unter Verwendung eines…
 m2sousa/cve-2025-69212
CVE-2025-69212 Proof-of-Concept.
 nxploited/cve-2025-68860
Das WordPress Mobile builder Plugin <= 1.4.2 ist anfällig für eine Broken-Authentication-Schwachstelle mit hoher Priorität.
 mrcl0wnlab/nuclei-template-exploit-f5-big-ip-icontrol-rest-auth-bypass-rce-command-parameter
CVE-2022-1388 ist eine Schwachstelle zur Umgehung der Authentifizierung in der REST-Komponente der iControl-API von BIG-IP, der ein CVSSv3-Score von…
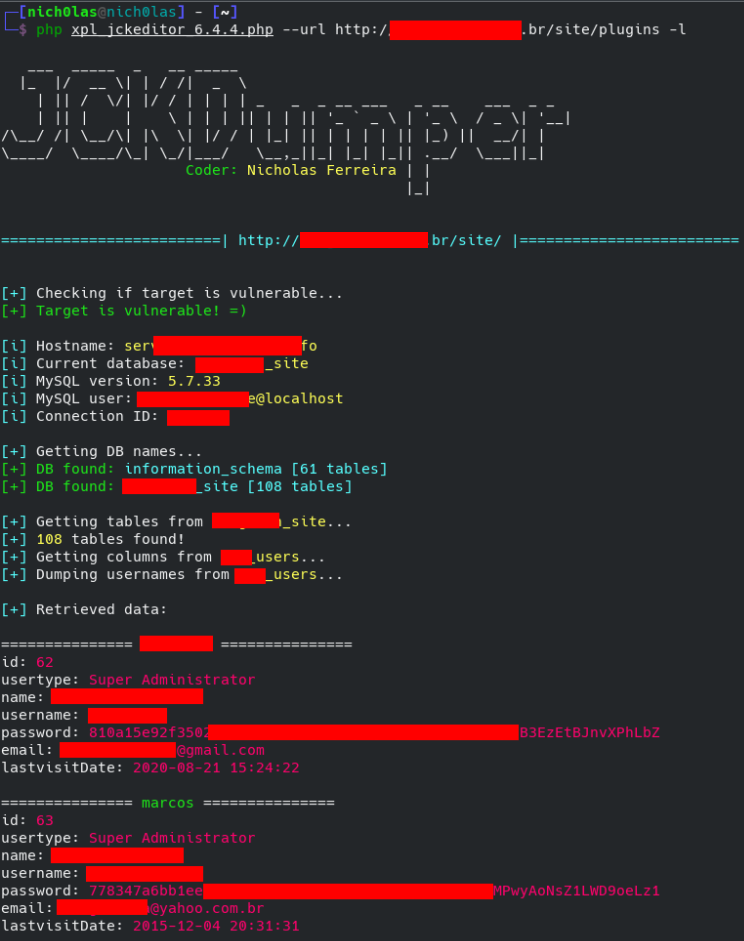 nickguitar/joomla-jck-editor-6.4.4-sql-injection
Exploit für Joomla JCK Editor 6.4.4 (CVE-2018-17254)
 mrsol0/cve-2025-55182-terminal
Dies ist ein POC zum Testen Ihrer Projekte, die für CVE-2025-55182 anfällig sind, mit einem Terminal und der Möglichkeit, eine Liste zu scannen.
 neo-neo6/cve-2025-65018-heap-buffer-overflow-in-libpng-ps4-ps5-
Proof-of-concept Exploit für einen Heap-Pufferüberlauf in libpng auf PS4/PS5. Erzeugt eine schädliche PNG-Datei, die die Sicherheitslücke auslöst,…
 matesz44/cve-2025-64512
CVE-2025-64512: pdfminer.six Pickle-Deserialisierung RCE; .pickle.gz + PDF-Generator mit benutzerdefinierten Payloads








