
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 joshuavanderpoll/cve-2026-3891
Pix für WooCommerce <= 1.5.0 - Nicht authentifizierter beliebiger Datei-Upload (CVE-2026-3891) PoC
 watchtowrlabs/watchtowr-vs-oracle-e-business-suite-cve-2025-61882
Erzeugt Erkennungsartefakte für Oracle E-Business Suite CVE-2025-61882, indem eine Reverse-Shell-Payload bereitgestellt wird, um die Pre-Auth-RCE zu…
 retx0/cve-2026-20660
Eigenständiger PoC-Exploit für CVE-2026-20660: Path Traversal im gzip-Decoder von Safari. Server liefert bösartige gzip-Daten aus, um beliebige…
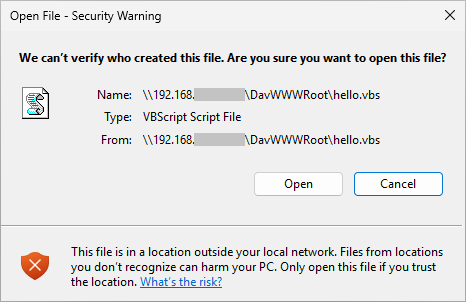 tangent65536/cve-2026-20841
PoC für die „Windows Notepad RCE“
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
Generiert Erkennungsartefakte für CVE-2026-21902 auf Juniper Junos Evolved und ermöglicht die Verifizierung von nicht authentifizierter…
 win3zz/cve-2026-1731
CVE-2026-1731 – Kritische Schwachstelle durch Befehlsinjektion in BeyondTrust Remote Support und Privileged Remote Access aufgrund unsicherer…
 wetw0rk/sickle-pdk
Sickle - Payload-Entwicklungskit
 nxploited/cve-2025-10041
Flex QR Code Generator <= 1.2.5 - Nicht authentifizierter beliebiger Datei-Upload
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Nicht authentifiziertes beliebiges Lesen und Schreiben von Dateien
 nxploited/cve-2025-7441
StoryChief <= 1.0.42 - Nicht authentifizierter beliebiger Datei-Upload
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 – Nicht authentifizierter beliebiger Datei-Upload
 nxploited/cve-2026-1357
Migration, Backup, Staging <= 0.9.123 - Nicht authentifizierter beliebiger Datei-Upload
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML Auth Bypass Exploit Framework ⚡Bash- & Python-Versionen. Funktionen: --detect sichere Prüfung, --exploit…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow: Unauthentifizierte RCE durch Auto-Login-Bypass
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 gh05tcrew/metasploitmcp
MCP-Server für Metasploit
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Nicht authentifiziertes Hochladen beliebiger Dateien








