Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ActiveMQ-cve-2026-42588-scanner-gui — GUI-basierter Scanner und Exploit-Tool für CVE-2026-42588 (ActiveMQ RCE). Unterstützt VPS-Payload-Übermittlung und DNSLog-basierte Schwachstellenverifikation mit automatisierter XML-Injektion. | Kitploit
Tools/GitHubGitHub/strivepan/activemq-cve-2026-42588-scanner-gui
SchwachstellenscannerPayload-GenerierungExploitationWebanwendungs-ExploitationCommand and ControlRemote-Access-Tool
GitHubstrivepan/activemq-cve-2026-42588-scanner-gui

ActiveMQ-cve-2026-42588-scanner-gui

GUI-basierter Scanner und Exploit-Tool für CVE-2026-42588 (ActiveMQ RCE). Unterstützt VPS-Payload-Übermittlung und DNSLog-basierte Schwachstellenverifikation mit automatisierter XML-Injektion.

Repository anzeigen
1031vor 5 MonatenNoch nicht geprüft
Teilen

ActiveMQ-cve-2026-42588-scanner-gui

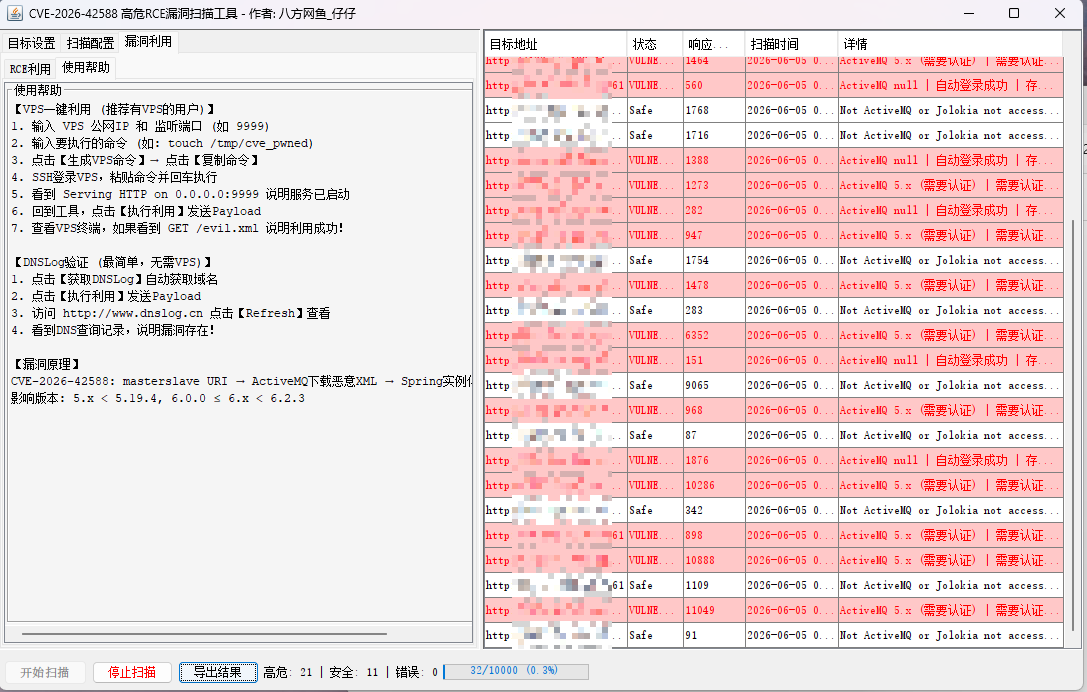
【VPS-Ein-Klick-Ausnutzung (empfohlen für Benutzer mit VPS)】

  1. Geben Sie die öffentliche IP des VPS und den Abhörport ein (z. B. 9999)
  2. Geben Sie den auszuführenden Befehl ein (z. B. touch /tmp/cve_pwned)
  3. Klicken Sie auf 【VPS-Befehl generieren】→ klicken Sie auf 【Befehl kopieren】
  4. SSH in den VPS einloggen, Befehl einfügen und mit Enter ausführen
  5. Wenn Serving HTTP on 0.0.0.0:9999 angezeigt wird, ist der Dienst gestartet
  6. Zurück zum Tool, klicken Sie auf 【Ausnutzung ausführen】, um das Payload zu senden
  7. Überprüfen Sie das VPS-Terminal: Wenn GET /evil.xml erscheint, war die Ausnutzung erfolgreich!

【DNSLog-Verifikation (einfachste Methode, kein VPS erforderlich)】

  1. Klicken Sie auf 【DNSLog abrufen】, um automatisch eine Domain zu erhalten
  2. Klicken Sie auf 【Ausnutzung ausführen】, um das Payload zu senden
  3. Rufen Sie http://www.dnslog.cn auf und klicken Sie auf 【Refresh】, um die Ergebnisse zu sehen
  4. Wenn ein DNS-Abfrageeintrag sichtbar ist, ist die Schwachstelle vorhanden!

【Schwachstellenprinzip】 CVE-2026-42588: masterslave URI → ActiveMQ lädt bösartiges XML herunter → Spring instanziiert Bean → RCE Betroffene Versionen: 5.x < 5.19.4, 6.0.0 ≤ 6.x < 6.2.3
ActiveMQ ActiveMQ_RCE
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →









