
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 earthbendergara/unrealircd3.2.8.1-local-exploit
Ruby- und Python-Exploit für CVE-2010-2075, der auf UnrealIRCd 3.2.8.1 abzielt und Remote-Reverse-Shell-Zugriff auf Metasploitable 3 ermöglicht.
 d0n601/cve-2025-13374
Kalrav AI Agent <= 2.3.3 - Nicht authentifiziertes beliebiges Hochladen von Dateien via kalrav_upload_file AJAX Action
 d0n601/cve-2024-13869
Migration,Backup, Staging – WPvivid <= 0.9.112 - Authentifizierter (Admin+) Upload beliebiger Dateien über wpvivid_upload_file
 bayazid-bit/cve-2019-11043
CVE-2019–11043: PHP-FPM Nginx Schwachstelle zur Remote-Code-Ausführung
 vusal777/cve-2026-4480-exploit-poc
Dies ist ein Exploit-PoC für CVE-2026-4480
 benedridge/cve-2021-46703
Einfacher Payload-Builder
 amkkk221/cve-2025-43990-magento-rce
Magento APSB25-94 Unangemeldeter Datei-Upload zu RCE (CVE-2026-XXXX) - Eval Shell + Probe Scanner
 1lkla/poc-exploit-for-dolibarr
POC-Exploit für Dolibarr <= 17.0.0 (CVE-2023-30253)
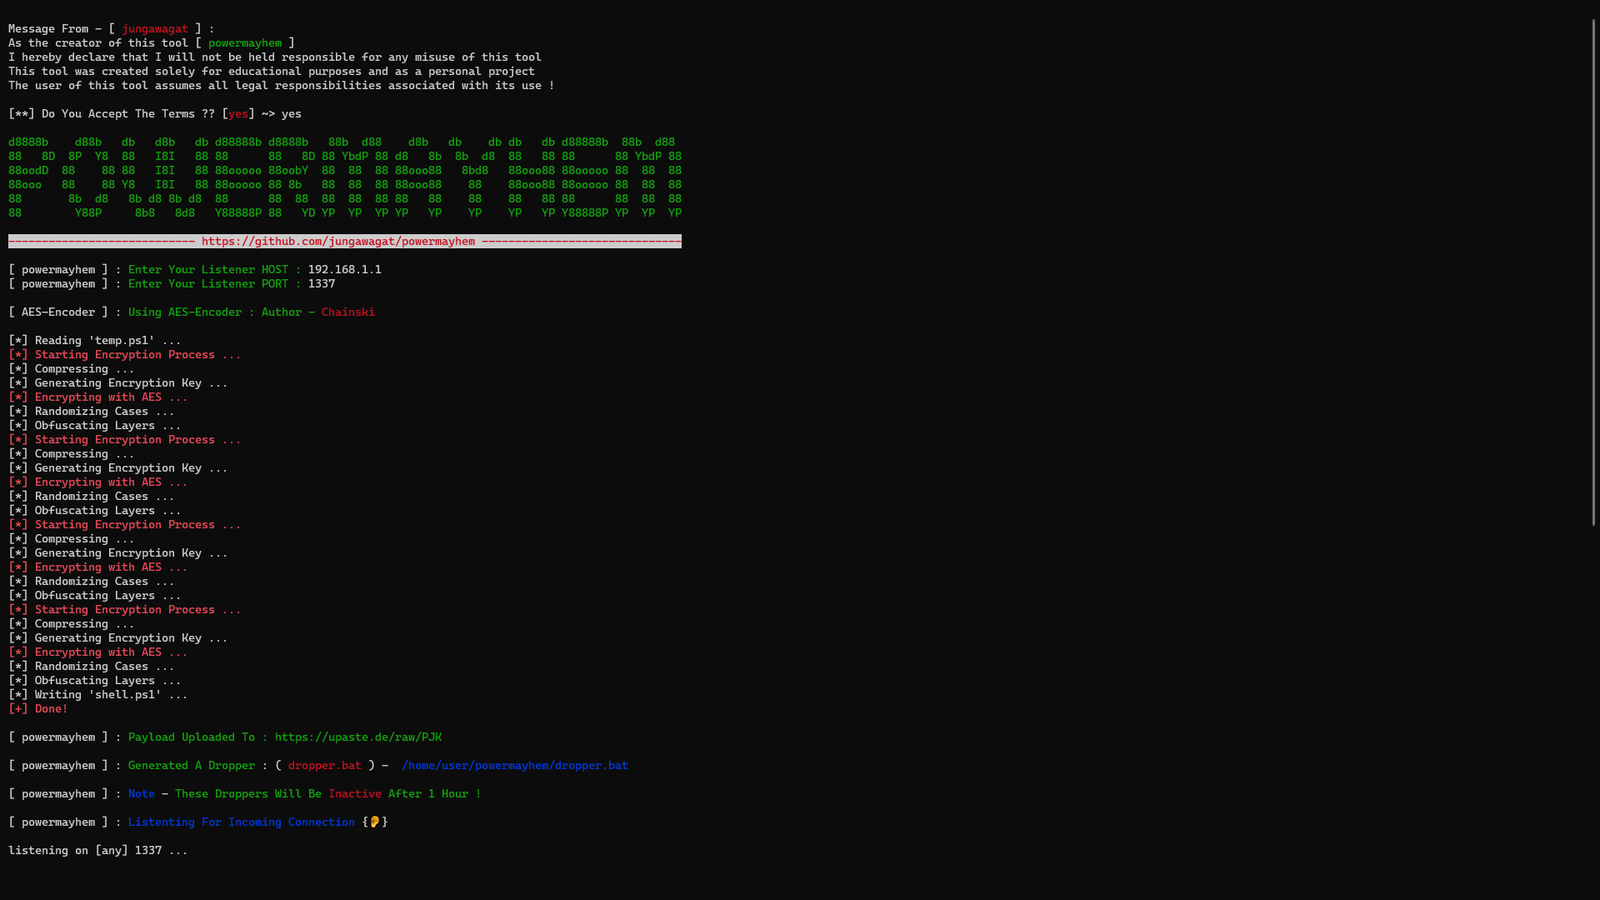 gmh5225/powermayhem
Bash-basierter Generator, der PowerShell-Payloads für Red-Team- und Penetrationstest-Einsätze erzeugt.
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 Lokale Rechteausweitung über lokales Admin-Token-Leck und file:// beliebiges Dateischreiben (CVE-2026-34990)
 winrarzipsexploit/cve-2026-27540
Python-Exploit-Suite für CVE-2026-27540, eine nicht authentifizierte Datei-Upload-RCE im WooCommerce Wholesale Lead Capture-Plugin, mit…
 ivansmc/cve-2025-10353-poc
Exploit für CVE-2025-10353. Nicht authentifizierter Datei-Upload im Melis Platform Framework, der zu RCE führt.
 typedefabcd1234ntd/cve-2026-19501-poc
Proof-of-Concept für nicht authentifizierte CSV-Formel-Injektion in SureForms, der zeigt, dass manipulierte Formularübermittlungen…
 phith0n/zkar
Go-basierter Analysator für Java-Serialisierungsprotokolle, der Deserialisierungs-Payloads analysiert, ausgibt und generiert, mit Unterstützung für…
 kraken-ng/kraken
Modulare mehrsprachige Webshell für die Post-Exploitation im Web mit PHP-, JSP- und ASPX-Agenten. Bietet Verteidigungsumgehung, C2-Modus und einen…
 xorrior/remoterecon
Fernaufklärung und -sammlung
 flangvik/amsi.fail
C# Azure-Funktion mit einem HTTP-Trigger, der verschleierte PowerShell-Snippets generiert, die AMSI für den aktuellen Prozess unterbrechen oder…
 octoberfest7/xll_phishing
XLL-Phishing-Taktiken








