
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatisierte Ausnutzung und Erkennung
 rmikehodges/hidensneak
ein CLI für flüchtiges Penetrationstesting
 materaj2/cve-2025-15467
Exploit-Skript für cve-2025-15467
 yonliud/cve-2026-76904
One-Day POC | GeoServer nicht authentifizierte SQL-Injection bis hin zur vollständigen RCE
 hosch3n/msmap
Modularer In-Memory-Webshell-Generator, der Java-Container (Tomcat, Spring, WebLogic) unterstützt, mit mehreren Shell-Typen, Encodern und…
 ghostvectoracademy/dllhijackhunter
Automatisierte Entdeckung, Validierung und Bestätigung von DLL-Hijacking. Lokale Fehlkonfigurationen in bewaffnete, bestätigte Angriffspfade…
 archive-puma/securitynotfound
Getarnte PHP-Webshell als 404-Fehlerseite mit AJAX-Konsole, versteckter Befehlsausführung über den Referrer-Header und vorkonfigurierten Aktionen für…
 ka1n4t/cve-2020-17530
Proof-of-Concept-Exploit für CVE-2020-17530 (Apache Struts2 S2-061) mit OGNL-Injection-Payload zum Testen der Remotecodeausführung.
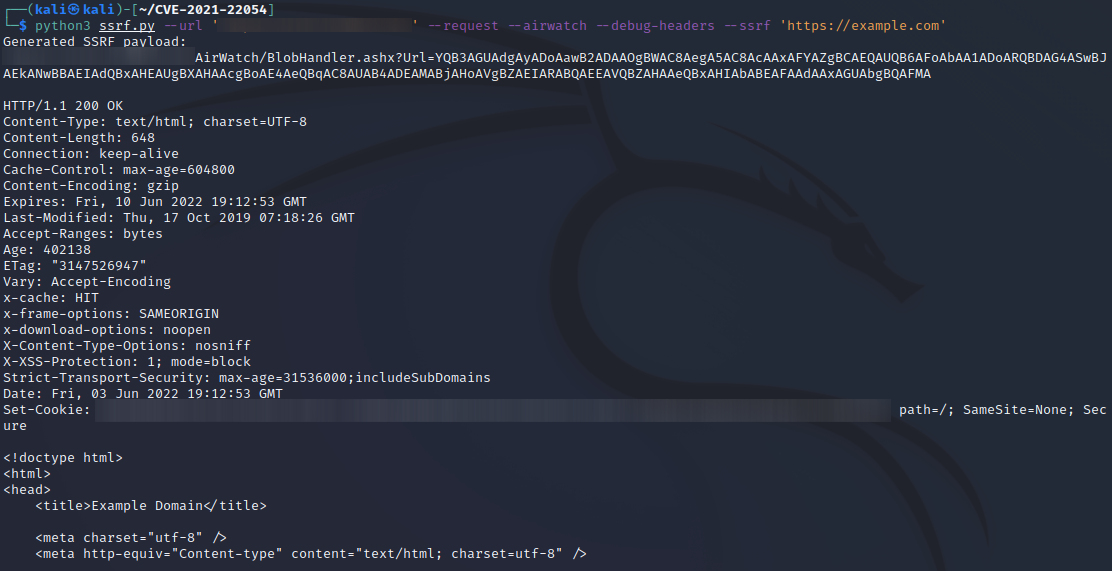 mksx/cve-2021-22054
SSRF-Payloads generieren
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : Ein generischer Payload-Generator für Apache log4j RCE CVE-2021-44228
 00xcanelo/cve-2025-32778
PoC-Exploit für CVE-2025-32778: Befehlsinjektion im OSINT-Tool Web-Check
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Generiert fünf .NET-Deserialisierungs-Payload-Formate für CVE-2026-56158, liefert sie über HTTP/SOAP/JSON-Endpunkte aus, enthält Mock-Server, Scanner…
 yukafake/cve-2024-32002
Dies ist das Haupt-Repository für CVE 2024-32002 und erfordert rekursives Klonen, da es die für die Ausführung erforderlichen Teilmodelle enthält.
 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.
 aniqfakhrul/sharperner
Einfacher ausführbarer Generator mit verschlüsseltem Shellcode.
 xnuvers007/cve-2023-21716
RTF-Absturz-PoC Python 3.11 Windows 10
 itsnee/follina-cve-2022-30190-poc
Proof-of-Concept-Exploit für CVE-2022-30190 (Follina), das bösartige Word-Dokumente mit Remote-Payload-Hosting zur Ausführung von calc.exe generiert.
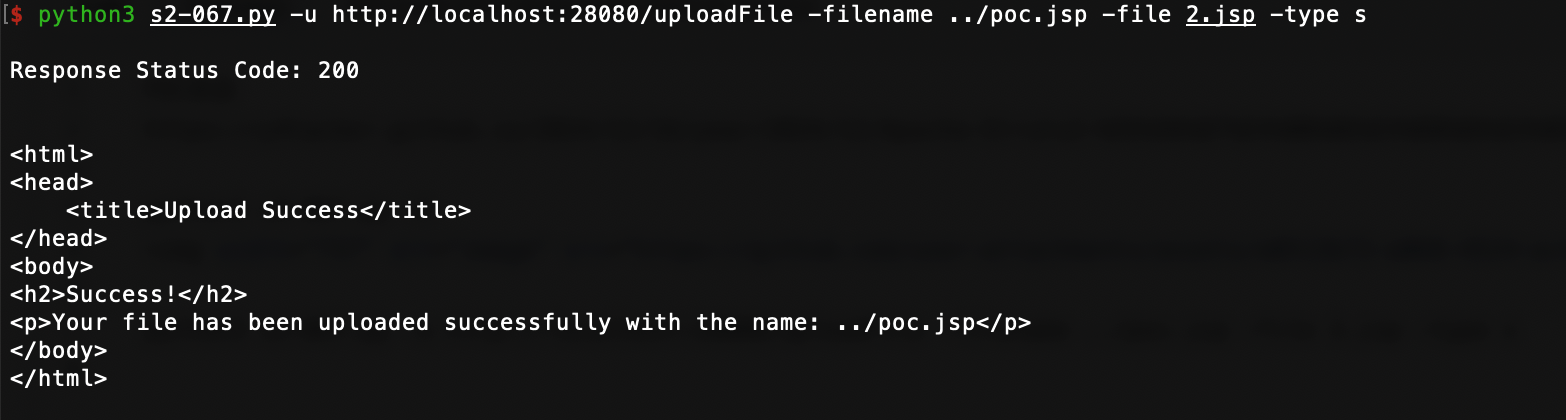 yangyanglo/cve-2024-53677
Proof-of-Concept-Exploit für CVE-2024-53677 (S2-067), einen Apache Struts2 Datei-Upload-Logik-Bypass, der Remote-Codeausführung über manipulierte…








