
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 dev-2null/kerberosrun
Ein kleines Tool, um mit Kerberos zu spielen.
 didierstevens/falsepositives
Tools, die False-Positive-AV-Warnungen auslösen
 julian911015/log4j-scanner-exploit
Bash-Skript zur Fernidentifikation der Log4j-Schwachstelle CVE-2021-44228.
 izzz0/cve-2023-27372-poc
Python-PoC zum Erkennen von CVE-2023-27372 in SPIP-CMS. Scannt einzelne oder mehrere URLs auf die Schwachstelle und gibt die Ergebnisse im Terminal…
 haitam-lazaar/libextractor-ole2-rce
PoC für einen kritischen stackbasierten Pufferüberlauf in GNU libextractor ≤ 1.14. Eine bösartige .doc-Datei löst eine unbegrenzte VLA-Allokation…
 euphrat1ca/cve-2020-0618
RCE in SQL Server Reporting Services (CVE-2020-0618)
 jas502n/cve-2018-2628
Weblogic Deserialisierungsschwachstelle (CVE-2018-2628)
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 aydinnyunus/keylogger
Erfassen Sie Tastatur-, Maus-, Bildschirmfoto- und Mikrofoneingaben vom Zielcomputer und senden Sie diese an Ihre E-Mail.
 reajason/memshellparty
Ein Tool, das sich auf die schnelle Generierung von Memory-Shells für gängige Java-Web-Middleware konzentriert, um den Workflow von…
 m3rcer/chisel-strike
Eine .NET XOR-verschlüsselte Cobalt Strike Aggressor-Implementierung für Chisel, um schnellere Proxy- und erweiterte Socks5-Funktionen zu nutzen.
 r00t-3xp10it/trojanizer
Trojanisieren Sie Ihren Payload – WinRAR (SFX)-Automatisierung – unter Linux-Distributionen
 dis0rder0x00/dbgnexum
Shellcode-Injection mithilfe der Windows-Debugging-API
 jas502n/oa-tongda-rce
Office Anywhere Intelligentes Büro-Netzwerksystem
 de3vil/htmlsmuggling
Es ist eine bösartige Technik, die von Hackern verwendet wird, um Malware-Payloads in einem codierten Skript in einem speziell erstellten HTML-Anhang…
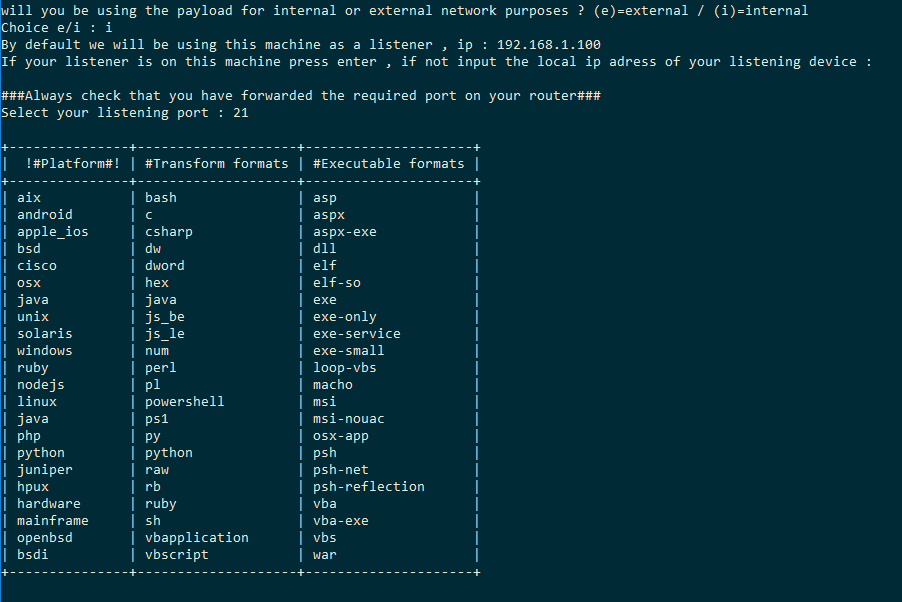 ceh-tn/the-axer
Automatisierter Payload-Generator, der msfvenom nutzt, um die Erstellung plattformspezifischer, codierter und gebundener Payloads für…
 ambionics/phpggc
PHPGGC ist eine Bibliothek von PHP-unserialize()-Payloads zusammen mit einem Werkzeug zu deren Erzeugung, entweder über die Befehlszeile oder…
 s3cur3th1ssh1t/offensivevba
Dieses Repository behandelt einige Methoden zur Codeausführung und AV-Umgehung für Makros in Office-Dokumenten.








