
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 sabri-zaki/easy_hack
Hacke die Welt mit Termux
 internetangel/zerocrumb
Dumping App Bound geschützter Anmeldedaten & Cookies ohne Berechtigungen.
 looky243/cve-2025-24071-poc
CVE-2025-24071 Proof Of Concept
 b1tbreaker/cve-2025-48708
Fehlende Argumentbereinigung führt zu Passwortleck in Ghostscript PDF-Versionen bis 10.05.0.
 lanjelot/patator
Patator ist ein Mehrzweck-Brute-Forcer mit modularem Design und flexibler Nutzung.
 sarpantkeltiek/cve-2024-37010
Exploit für CVE-2024-37010: Zugriff auf den externen Speicher anderer Benutzer & Lateral Movement
 marcejr117/cve-2025-24071_poc
Ein PoC für CVE-2025-24071 / CVE-2025-24054, eine Windows-Sicherheitslücke, die das Extrahieren von NTLMv2-Hashes ermöglicht.
 polarisxsec/cve-2024-21413
Pädagogisches Labor, das die Ausnutzung von CVE-2024-21413 in Outlook demonstriert, um NTLM-Hashes über bösartige UNC-Links zu leaken, mit…
 joelgmsec/evilnovnc
Echtzeit-Phishing-Plattform, die 2FA über eine Live-noVNC-Browsersitzung umgeht und Cookies, gespeicherte Passwörter, Browserverlauf und…
 sadreck/crackerjack
Webbasierte GUI für Hashcat, die das Knacken von Passwörtern mit Sitzungsverwaltung, Maskengenerierung, Wörterlisten-Unterstützung und…
 hackheart-tech/-exploit-lab
Python-Exploits für cve-2019-9053– von HackHeart
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Missbrauch von UNC-Pfaden in Windows-Umgebungen in Apache Solr
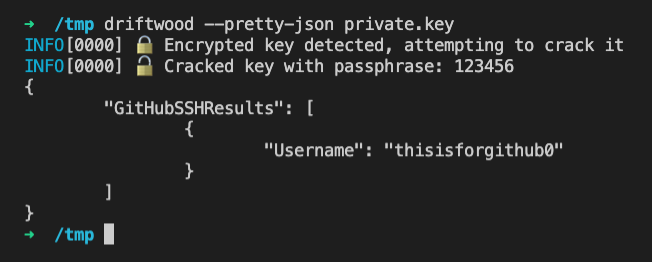 trufflesecurity/driftwood
Verifizierung der Verwendung privater Schlüssel
 g4sp4rcs/cve-2023-32784-password-combinator-fixer
Nach der Verwendung des KeePass-Passwort-Dumpers könnte es sein, dass ein als ● analysiertes Zeichen falsch ist und Sie das tatsächliche Zeichen…
 rubbxalc/cve-2025-24071
Erzeugt eine ZIP-Datei, die CVE-2025-24071 ausnutzt, um netNTLMv2-Anmeldeinformationen über bösartige .library-ms-Dateien von Windows Explorer zu…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Demonstriert das Erfassen von NTLM-Hashes über Responder und das Ausführen von Phishing-E-Mails, die CVE-2024-21413 ausnutzen, um Systeme zu…
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: NTLM-Hash-Leck über RAR/ZIP-Extraktion und .library-ms-Datei








