Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
crackerjack — Webbasierte GUI für Hashcat, die das Knacken von Passwörtern mit Sitzungsverwaltung, Maskengenerierung, Wörterlisten-Unterstützung und Mehrbenutzerzugriff vereinfacht. | Kitploit
Tools/GitHubGitHub/sadreck/crackerjack
Passwort-CrackingHash-AnalyseWebsicherheitKryptographiePenetrationstestsDienstprogramme & Frameworks
GitHubsadreck/crackerjack

crackerjack

Webbasierte GUI für Hashcat, die das Knacken von Passwörtern mit Sitzungsverwaltung, Maskengenerierung, Wörterlisten-Unterstützung und Mehrbenutzerzugriff vereinfacht.

Repository anzeigen
65852vor 1 JahrVon Kitploit geprüft
Teilen
Webseite

[!CAUTION] Dieses Repository wird nicht mehr gepflegt. Besuchen Sie https://github.com/sadreck/crackerjack für die neueste Version.

CrackerJack

Web-Oberfläche für Hashcat von Context Information Security

Inhalt

  • Einführung
  • Architektur
  • Funktionen
  • Einschränkungen
  • Installation
  • Fehlerbehebung
  • Screenshots
  • Lizenz

Einführung

CrackerJack ist eine Web-GUI für Hashcat, entwickelt in Python.

Architektur

Dieses Projekt zielt darauf ab, die GUI und Hashcat unabhängig voneinander zu halten. Kurz gesagt, so funktioniert es:

  • Der Benutzer lädt Hashes hoch, wählt Wortliste/Regeln/Maske usw. aus und klickt auf „Start“.
  • Der Webserver startet einen neuen screen.
    • Generiert den Hashcat-Befehl basierend auf den Einstellungen.
    • Führt den Befehl im screen aus.
    • Überwacht die Ausgabe des screens, analysiert sie und zeigt sie in der GUI an.

Dadurch ist CrackerJack zukunftssicher, da es an die Ein-/Ausgabe von Hashcat gekoppelt ist. Außerdem läuft Hashcat weiter, falls die GUI aus irgendeinem Grund nicht funktioniert.

Funktionen

  • Minimale Abhängigkeiten
    • Verwendet sqlite3, screen und hashcat.
  • Vollständige Verwaltung von Hashcat-Sitzungen.
    • Starten/Stoppen/Pausieren/Wiederherstellen laufender Sitzungen.
    • Beenden von Cracking-Aufträgen nach einem bestimmten Datum/einer bestimmten Uhrzeit.
  • Web-Oberfläche für die Maskengenerierung (?a?l?u).
  • Web-Push-Benachrichtigungen, wenn ein Passwort geknackt wurde.
  • Swagger-2.0-API.
  • Erstellen von Wortlisten aus bereits geknackten Passwörtern und Zurückspeisen in die Cracking-Sitzung.
  • Sitzungsverlauf, um zu verfolgen, welche Angriffe Sie bereits durchgeführt haben.
  • Mehrbenutzerunterstützung (lokal und/oder LDAP).
  • Unterstützung für Wortlisten/Masken/Regeln.
  • Unterstützung mehrerer Themes (Bootswatch).
  • Unkomplizierte Einrichtung.
    • Die gesamte Konfiguration erfolgt über die GUI. Kein manuelles Bearbeiten von Konfigurationsdateien erforderlich.
    • Lokal unter Linux und Windows (WSL) ausführbar.
    • Installation auf einem Server mithilfe von Ansible-Skripten (Ubuntu 14/16/18 und CentOS 7/8).
    • Einfache Backups – alle Benutzerdaten befinden sich im Verzeichnis ./data.
  • Fehlerbehebung von Sitzungen über SSH.

Einschränkungen

  • Keine Lösung für die Warteschlangenverwaltung von Aufträgen – nur für bedarfsgesteuertes Passwort-Cracking gedacht.
  • Kein Ersatz für die Befehlszeilennutzung gedacht. Es ist ergänzend und unterstützt nur grundlegende und gängigste Cracking-Aufgaben.
  • Installiert keine GPU-Treiber. Die Hauptannahme ist, dass Sie bereits eine Cracking-Hardware eingerichtet haben und nach einer Web-GUI suchen.
  • Wortlisten und Regeln sollten bereits auf dem System vorhanden sein.

Beitrag

Da wir auch ein internes Tracking-System pflegen, erstellen Sie bitte vor einem Beitrag ein Issue zur Diskussion, bevor Sie Funktionen/Änderungen implementieren.

Screenshots

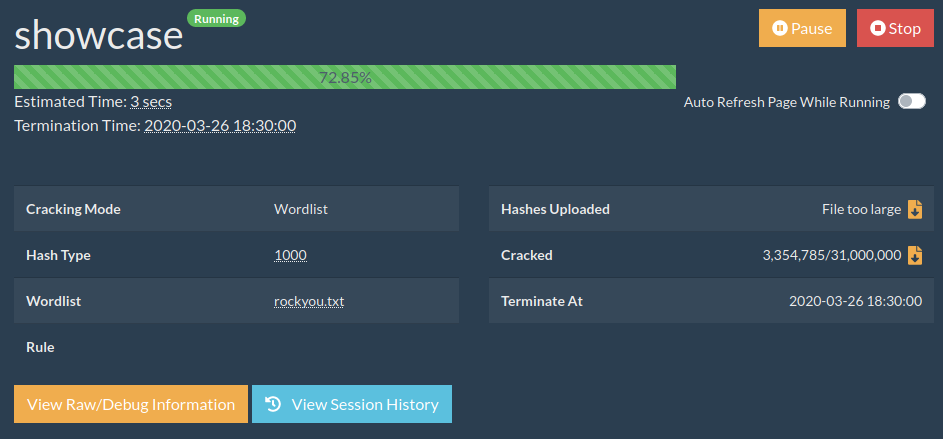
Laufende Sitzung
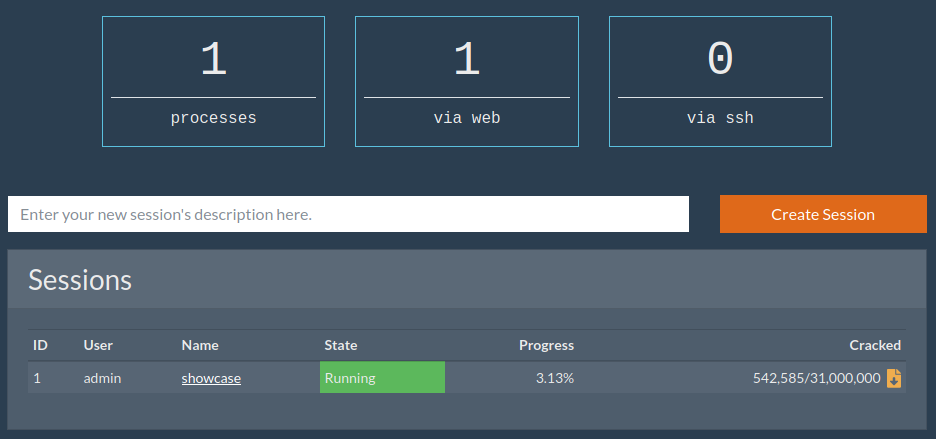
Dashboard
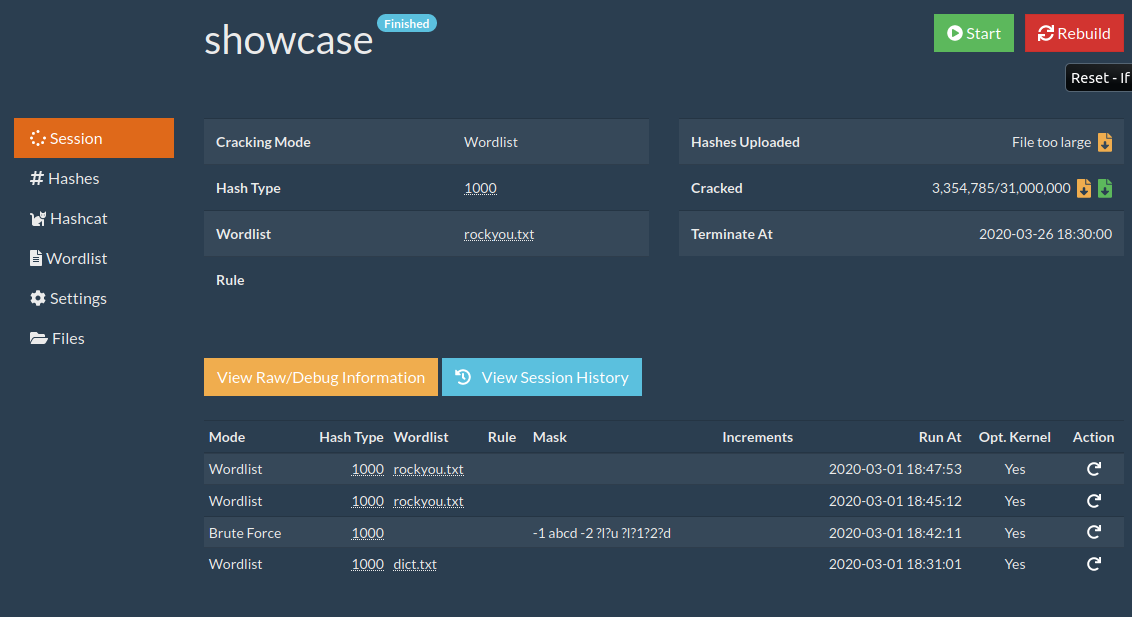
Sitzung
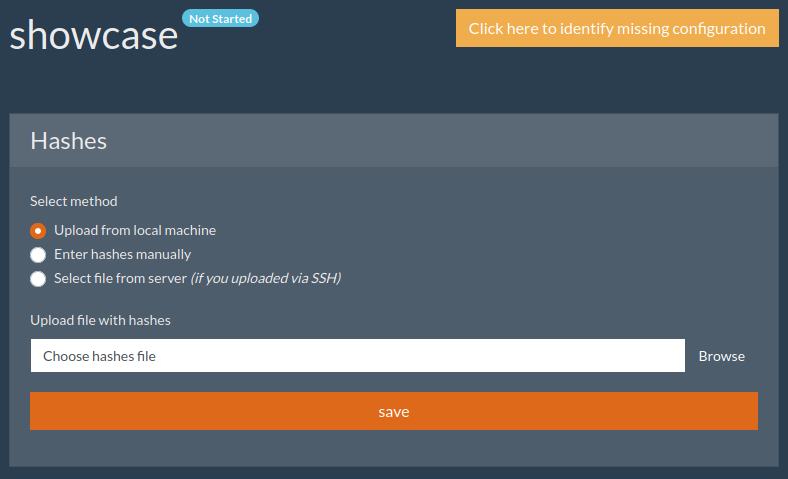
Auswahl von Hashes
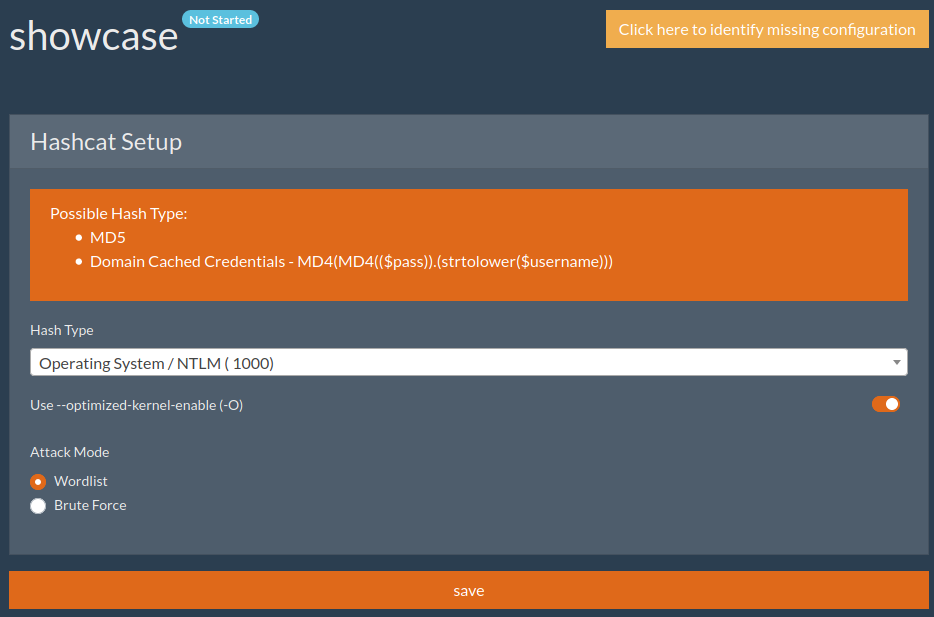
HashType-Optionen
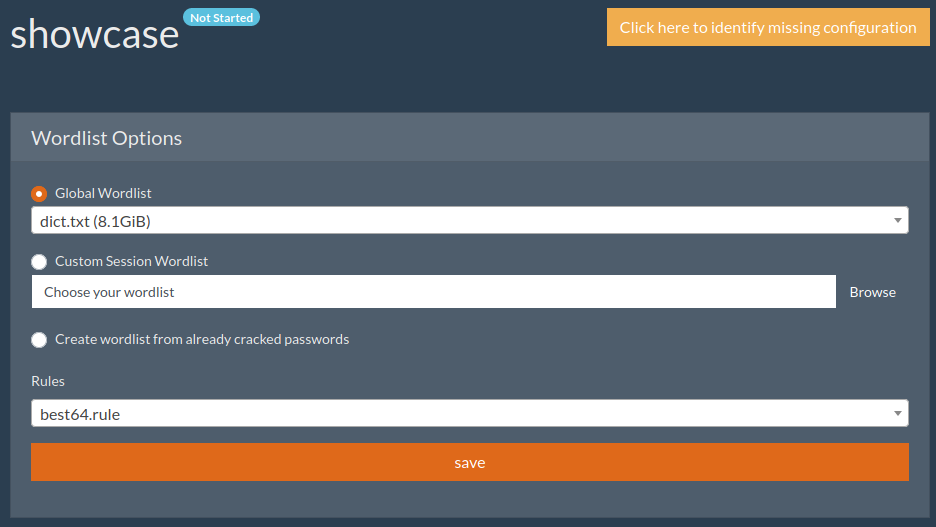
Wortlistenauswahl
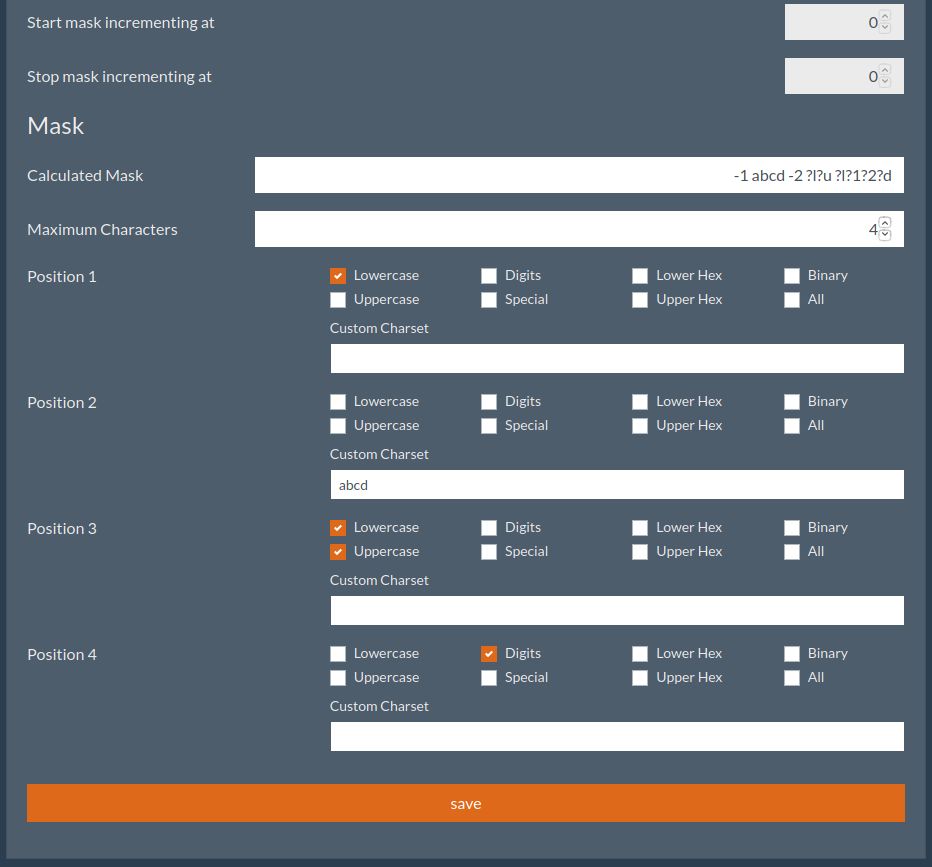
Maskengenerierung
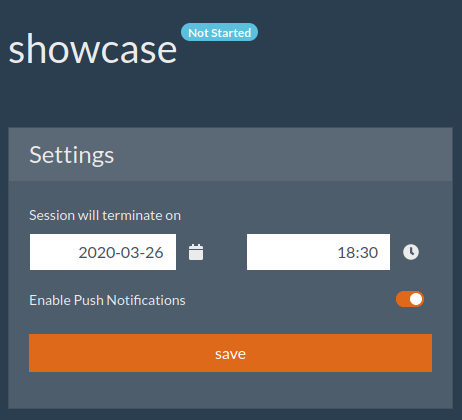
Allgemeine Sitzungseinstellungen
Lizenz

CrackerJack wird unter der MIT-Lizenz veröffentlicht.

Darüber hinaus werden die folgenden Drittanbieter-Komponenten verwendet:

  • office2hashcat.py - modifizierte BSD - https://github.com/stricture/hashstack-server-plugin-hashcat/
  • keepass2john.py - GNU General Public License - https://gist.github.com/HarmJ0y/116fa1b559372804877e604d7d367bbc
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








