
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
driftwood — Verifizierung der Verwendung privater Schlüssel | Kitploit

Tools/GitHubGitHub/trufflesecurity/driftwood
Passwort-CrackingVerschlüsselungs-/EntschlüsselungstoolsSchwachstellenanalyseKryptographieSecret-ErkennungArchived
GitHubtrufflesecurity/driftwood

driftwood

Verifizierung der Verwendung privater Schlüssel

Repository anzeigen
4363790vor 1 JahrVon Kitploit geprüft
Teilen
Webseite

Driftwood

⚠️ Das Driftwood CLI-Tool wird nicht mehr unterstützt. Bitte verwenden Sie stattdessen TruffleHog! ⚠️

CI Status Go Report Card Docker Hub Build Status GitHub

Driftwood ist ein Tool, mit dem Sie überprüfen können, ob ein privater Schlüssel für Dinge wie TLS oder als GitHub-SSH-Schlüssel für einen Benutzer verwendet wird.

Driftwood führt Lookups mit dem berechneten öffentlichen Schlüssel durch, sodass der private Schlüssel den Ort, an dem Sie das Tool ausführen, nie verlässt. Darüber hinaus unterstützt es grundlegendes Passwort-Cracking für verschlüsselte Schlüssel.

Weitere Informationen finden Sie hier
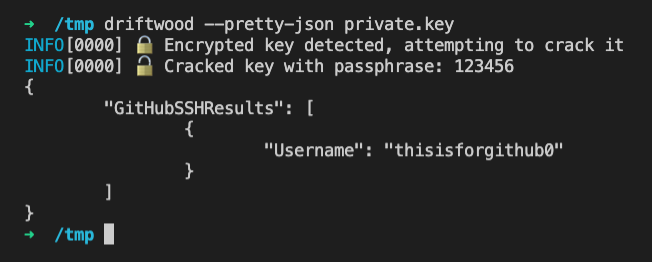
Driftwood in Aktion

Installation

Drei einfache Möglichkeiten, loszulegen.

Mit Docker ausführen

cat private.key | docker run --rm -i trufflesecurity/driftwood --pretty-json -

Vorgefertigte Binärdatei ausführen

Laden Sie die Binärdatei von der Releases-Seite herunter und führen Sie sie aus.

Selbst erstellen

go install github.com/trufflesecurity/driftwood@latest

Verwendung

Die minimale Verwendung ist

$ driftwood path/to/privatekey.pem

Führen Sie es mit --help aus, um weitere Optionen zu sehen.

Bibliotheksnutzung

Pakete unter pkg/ sind Bibliotheken, die für die externe Nutzung verwendet werden können. Pakete unter pkg/exp/ gelten als experimentell und können breaking changes enthalten.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





