
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 0xmrma/cve-2026-33146
Eine öffentliche Freigabe sah im Seitenbaum sauber aus, aber der Such-Endpunkt erzählte eine andere Geschichte. In Docmost konnten eingeschränkte…
 hohn/codeql-sample-polkit
Alle Phasen der Untersuchung von polkit CVE-2021-4034 mithilfe von CodeQL
 firstlax6t/cve-2026-36669-fengoffice
Detailliertes Sicherheitsbulletin für CVE-2026-36669: nicht authentifizierter beliebiger Datei-Upload in Feng Office, der gespeichertes XSS und…
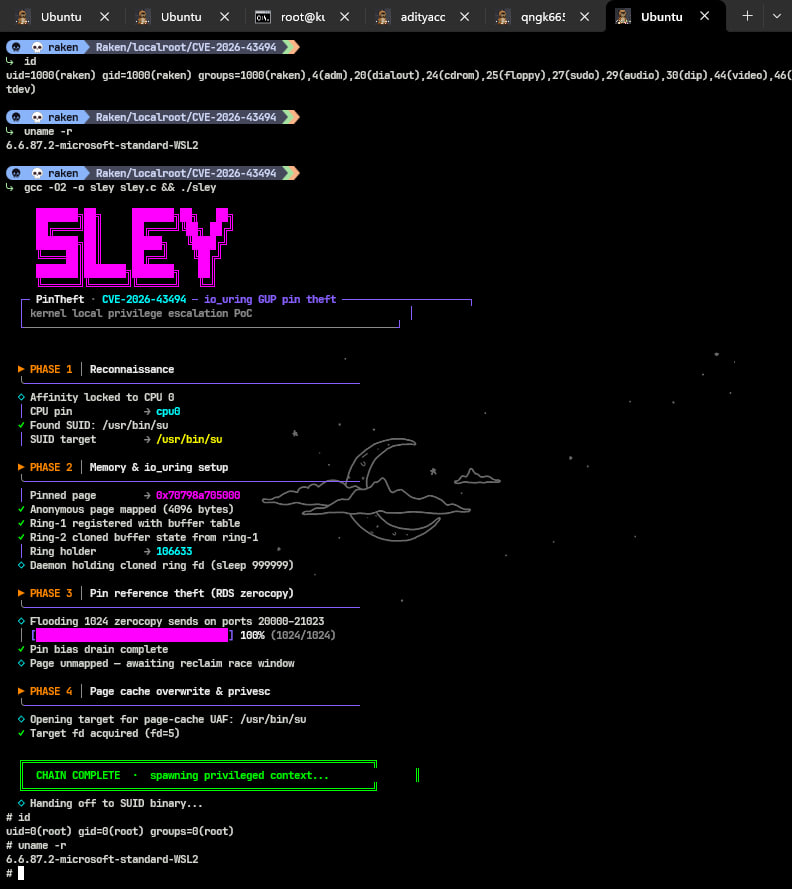 tanzz1337/cve-2026-43494-pintheft-poc
Proof-of-Concept für CVE-2026-43494 (PinTheft): Linux LPE mittels RDS-Zerocopy-Refcount-Fehler + io_uring feste Puffer →…
 kryptoenix/cve-2025-47987_poc
Proof-of-Concept-Exploit für CVE-2025-47987 mit technischer Analyse und Binary-Exploitation-Techniken zur Schwachstellenverifikation und…
 zvckster/cve-2025-63353
Mehrsprachige PoC (Python · Go · JS · C) und technische Dokumentation für CVE-2025-63353, eine kritische Schwachstelle mit vorhersagbarem…
 zzzm0919/cve-2026-44648
Proof-of-Concept-Exploit und Advisory für CVE-2026-44648, die die Schwachstelle demonstrieren und technische Details zur Bewertung bereitstellen.
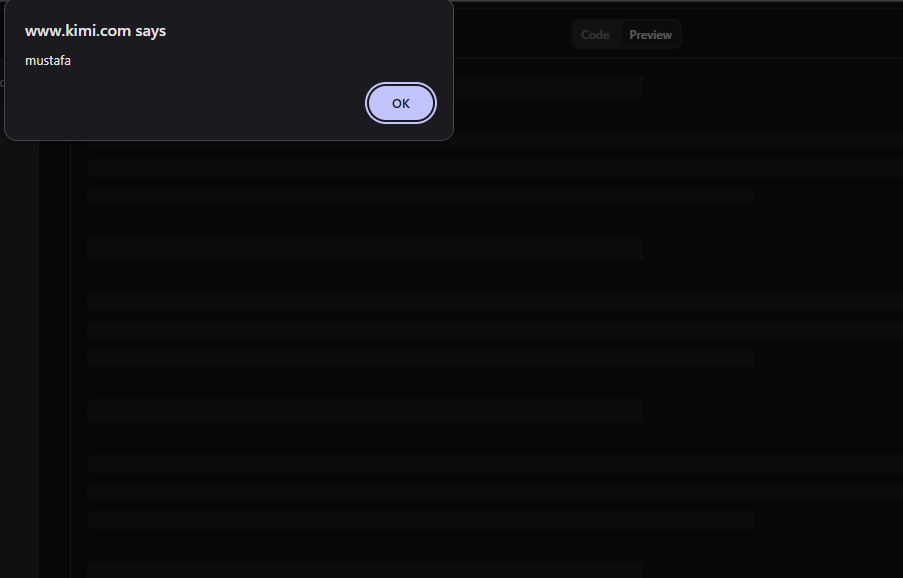 mgtx2/cve-2026-39107
Detaillierte Offenlegung einer gespeicherten XSS-Sicherheitslücke im Preview-Tab von Kimi AI v1.0, einschließlich Angriffsszenario, PoC und…
 mrk336/cve-2024-3094
CVE-2024-3094 legte eine Hintertür in der XZ-Komprimierungsbibliothek offen, die Remote-SSH-Zugriff durch Umgehung der Authentifizierung ermöglichte.…
 dharmstm/cve-2026-30503-openkm-6.3.12-stored-xss
Detaillierte Offenlegung von CVE-2026-30503, einer gespeicherten XSS-Sicherheitslücke in OpenKM v6.3.12. Enthält Root-Cause-Analyse, PoC-Payloads,…
 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Dieses Repository dokumentiert CVE-2026-48849, eine Stored Cross-Site Scripting (XSS), HTML Injection und CSS Injection Schwachstelle, die in…
 hawkeye-bd/cve-2025-43537
Cybersecurity-Forscher | Apple Security Credit (CVE-2025-43537) | Schwachstellenforschung & verantwortungsvolle Offenlegung
 sparshbiswas-ai/cve-2026-0596-reproduction
Forschungsumgebung und Validierungsskripte zur Bewertung von Deserialisierungsverhalten in MLflow und MLServer.
 ktauchathuranga/cve-2025-70994
Passiver RF-Signalanalysator für das EV1527-Fixed-Code-Protokoll, der die Replay-Schwachstelle CVE-2025-70994 in den Keyless-Entry-Systemen von Yadea…
 john-jung/cve-2026-26903-poc
Ein PoC zur Demonstration von CVE-2026-26903
 ghostn4444/poc-cve-2025-6554
Proof-of-Concept-Exploit für CVE-2025-6554, eine Sicherheitslücke in der V8-JavaScript-Engine, die unbefugten Zugriff auf nicht initialisierte…
 h4zaz/cve-2025-60503
XSS-Schwachstelle in ultimatefosters
 oscerd/cve-2026-40858
Reproducer für CVE-2026-40858 — Apache Camel camel-infinispan Remote-Aggregations-Repository unsichere Deserialisierung (RCE)








