
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 pedrobarcha/memory-injection
Forschung zu persistenten Prompt-Injections über Speicherfunktionen in Claude, Gemini und ChatGPT, mit Reproduktionsschritten, Datensätzen und…
 xhyumiracle/sudp
Secret-Use Delegation Protocol — Geheimnisnutzung auf Protokollebene für agentische Systeme
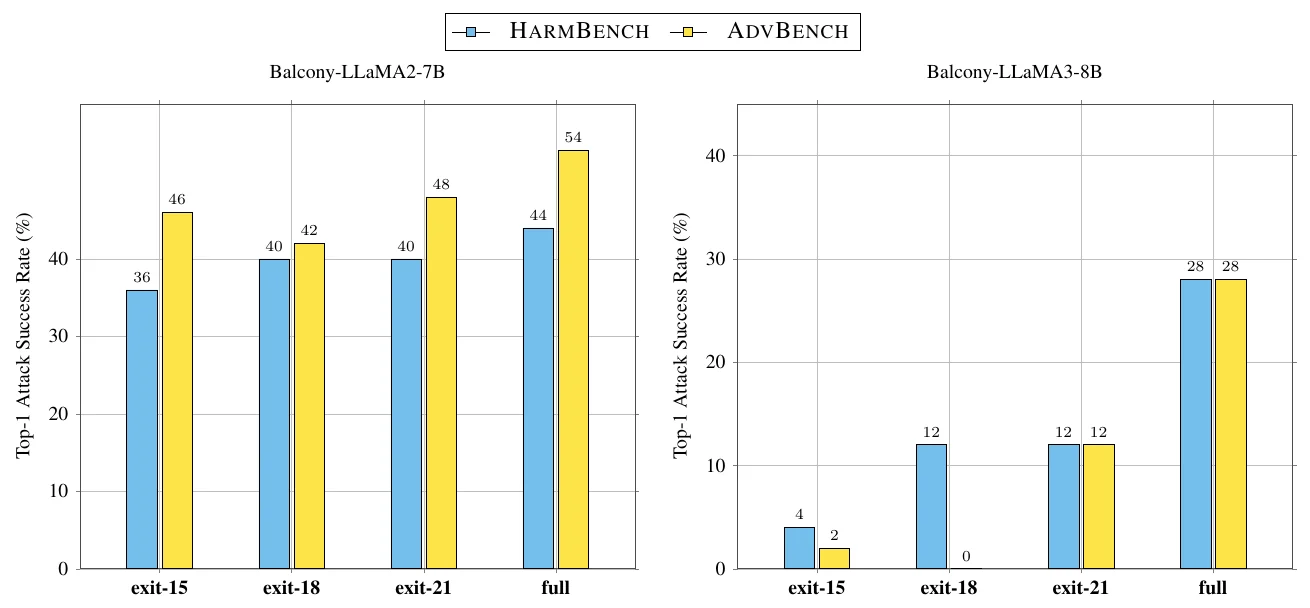 lassnajmuldeen/balcony-jailbreaking
Jailbreak-Schwachstelle über frühe Ausstiegstiefen von LLMs. Veröffentlicht auf der NeurIPS 2026 im FLMSec-Workshop
 crypto-unict/ghostfacempc
Referenzimplementierung der datenschutzwahrenden Gesichtserkennung mittels repliziertem Secret Sharing in MP-SPDZ, mit quantisierter…
 ericyoc/ai-security-literacy
Reproduzierbare Colab-Pipeline, die sechs Kompetenzdimensionen der AI Security Literacy in öffentlichen Benchmarks und Umfrage-Mikrodaten verankert…
 automateforceai/cve-2018-0202
Sicherheit & Datenschutz in der Datenverarbeitung (Herbst 2018), Abschlussgruppenprojekt am JHUISI, clamscan-Schwachstelle in Ciscos ClamAV 0.99.3
 tencent-hunyuan/diagsafe
Diagnostischer LLM-Sicherheitsbenchmark mit 3.489 zweisprachigen Prompts, einer Taxonomie mit 84 Labels und einer Bewertung auf Prompt-Ebene anhand…
 9bie/php2shell-bypass-aslr-exp
Reiner HTTP-Exploit, der RCE auf PHP 8.4.26 + Apache mod_php erreicht, mittels session upload_progress Heap-Leak, Dangling-Pointer-Wiederverwendung…
 thuname/ted
Forschungsartefakt von USENIX Security 2026, das DDoS-Angriffe durch Missbrauch von Tunnelknoten und IPv6-Erweiterungsheadern demonstriert, samt…
 pixee/compaction-laundering
Sicherheitsforschung zur Kontextkomprimierung in Coding-Agenten: zeigt, wie gefälschte Rollenbezeichnungen in nicht vertrauenswürdigen Inhalten die…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — eigenständige unauthentifizierte RCE auf Standard-PHP 8.5.11 (In-Band-PS(id)→Cookie-Speicherofflegung + UAF-Kette),…
 4rdr/proofs
Sammlung von CVE-Funden, Proof-of-Concept-Referenzen und Notizen zur Schwachstellenforschung, einschließlich ExploitDB-Einträgen und zugeordneten…
 0xblackash/cve-2026-109618
Technischer Hinweis zu den PHP2Shell-RCE-Schwachstellen (CVE-2026-109618, CVE-2026-109619) mit Ursachenanalyse, Ausnutzungsvektoren,…
 genai-security-project/genai-llm-top10
OWASP Top 10 für Anwendungen mit großen Sprachmodellen
 eset/malware-research
Code, der im Rahmen unserer verschiedenen Malware-Untersuchungen geschrieben wurde
 ikow/php2shell-poc
CVE-2026-109618/109619 PHP session.upload_progress Exploit-Forschung — POC & Analyse
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618 / CVE-2026-109619 Audit: Session-Poisoning bis zur Befehlsausführung reproduziert; BGCTX-OOM-Voraussetzung reproduziert; behauptete…

 lsudoko/antibody
GitLab-Duo-DevSecOps-Schleife, in der eine zweite KI jeden von einer KI geschriebenen Fix erneut angreift und jede erfolgreiche Umgehung als…








