
 #1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen

 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 joda32/got-responded
Ein einfaches Werkzeug zur Erkennung von NBT-NS- und LLMNR-Spoofing (und um ein wenig damit herumzuspielen)
 adhikara13/cve-2023-25136
OpenSSH Pre-Auth Double Free CVE-2023-25136 POC
 fox-it/cisco-ios-xe-implant-detection
Cisco IOS XE Implantat-Scanning & -Erkennung (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
Corelight@Home-Skript
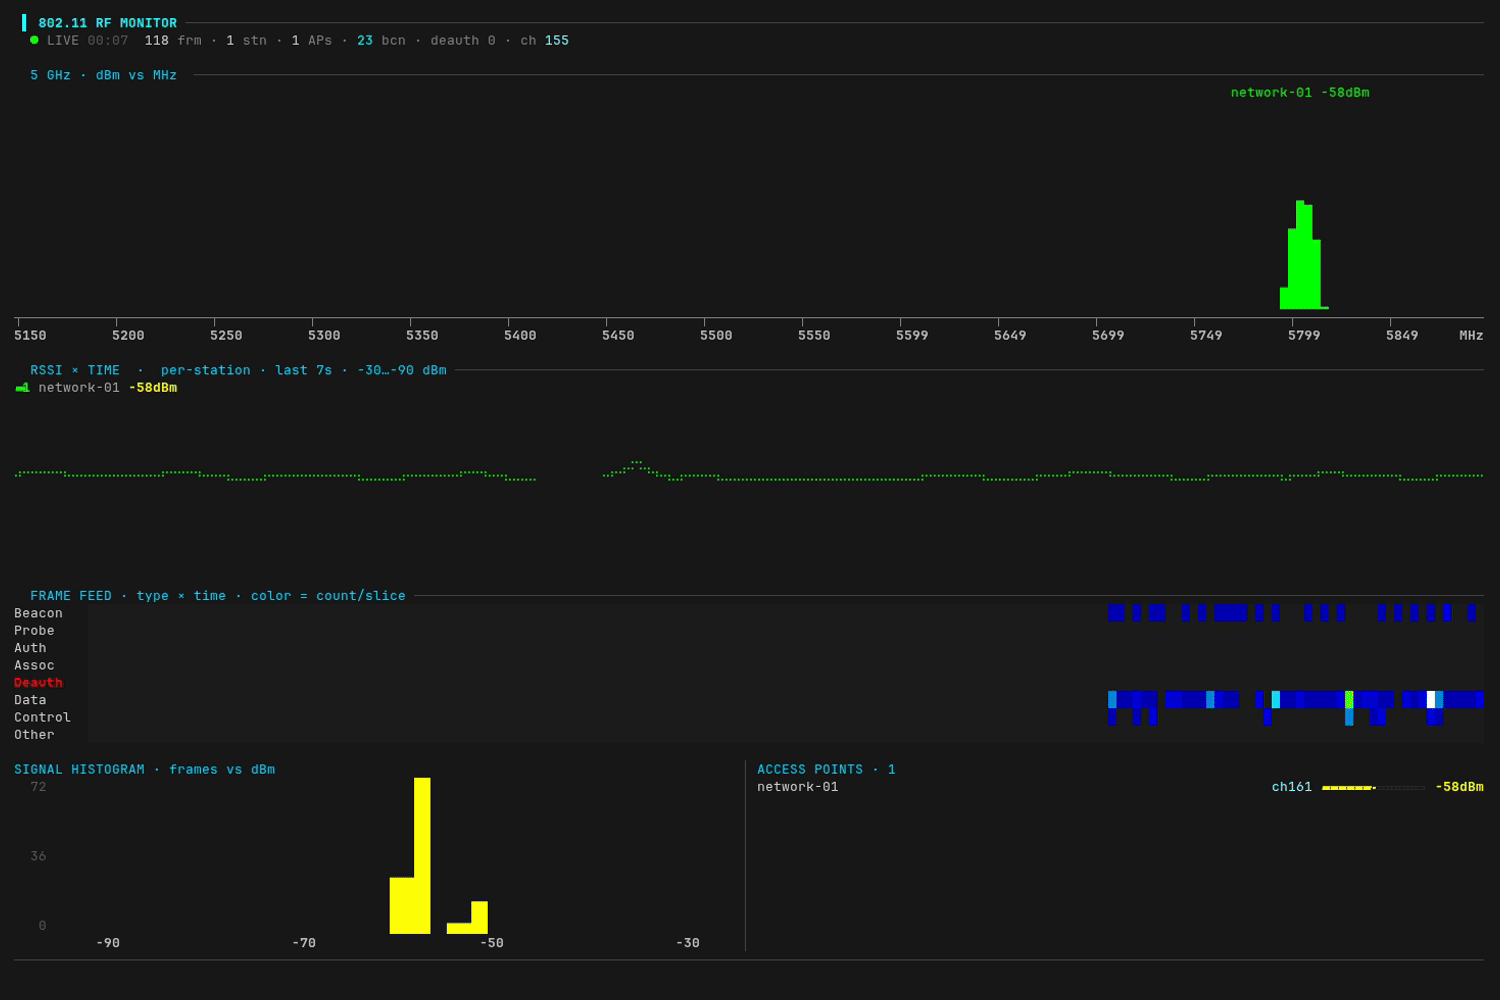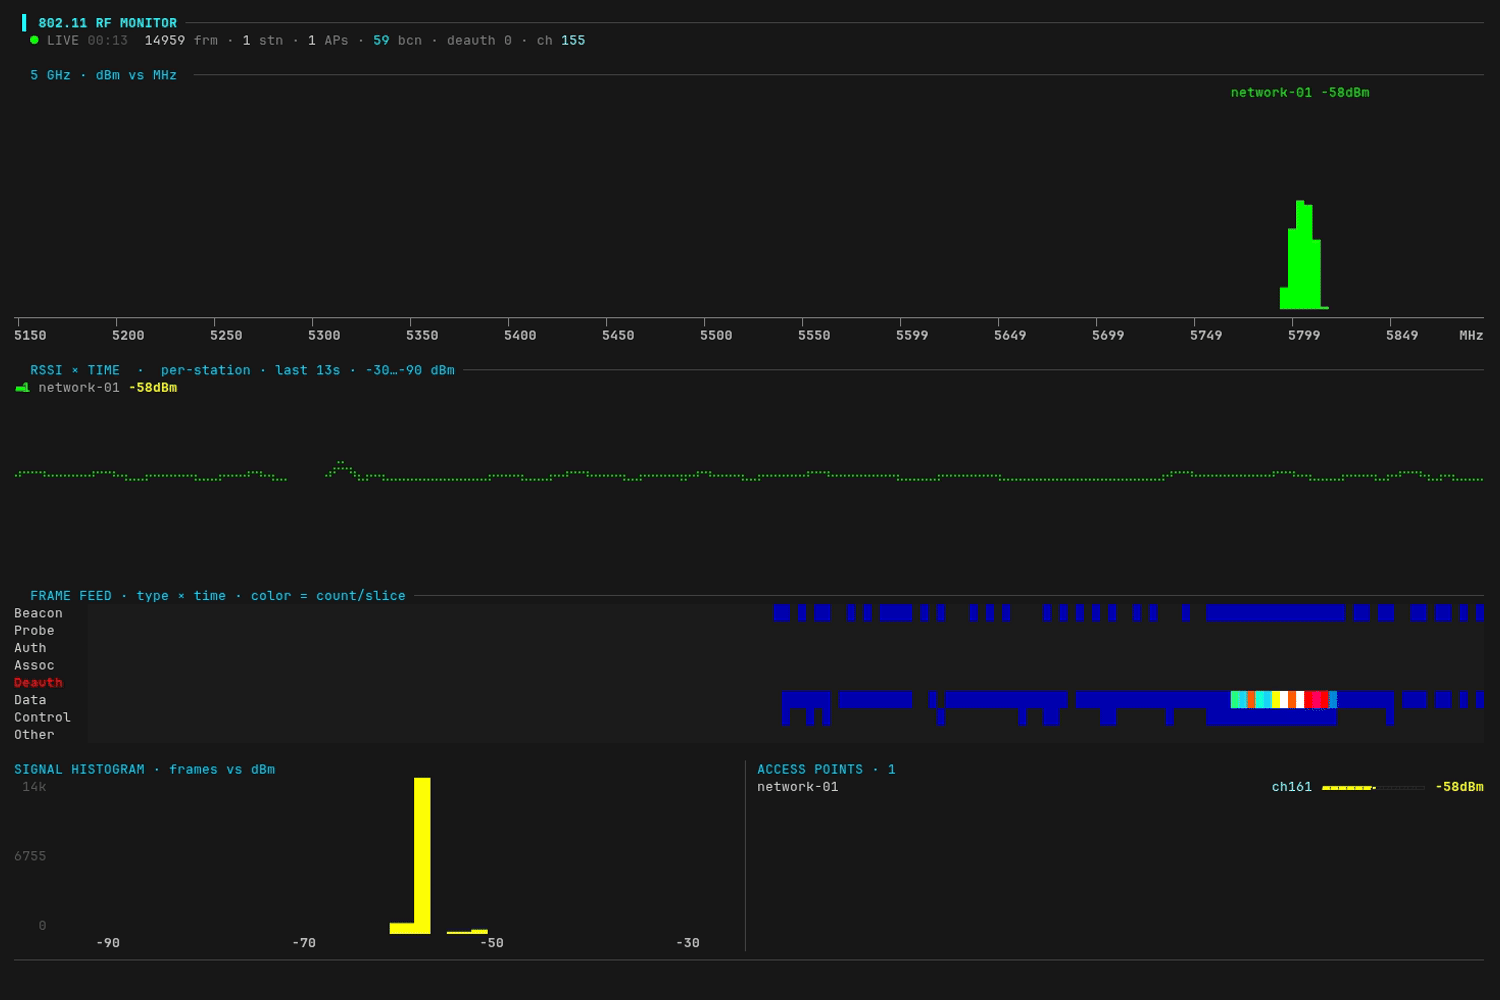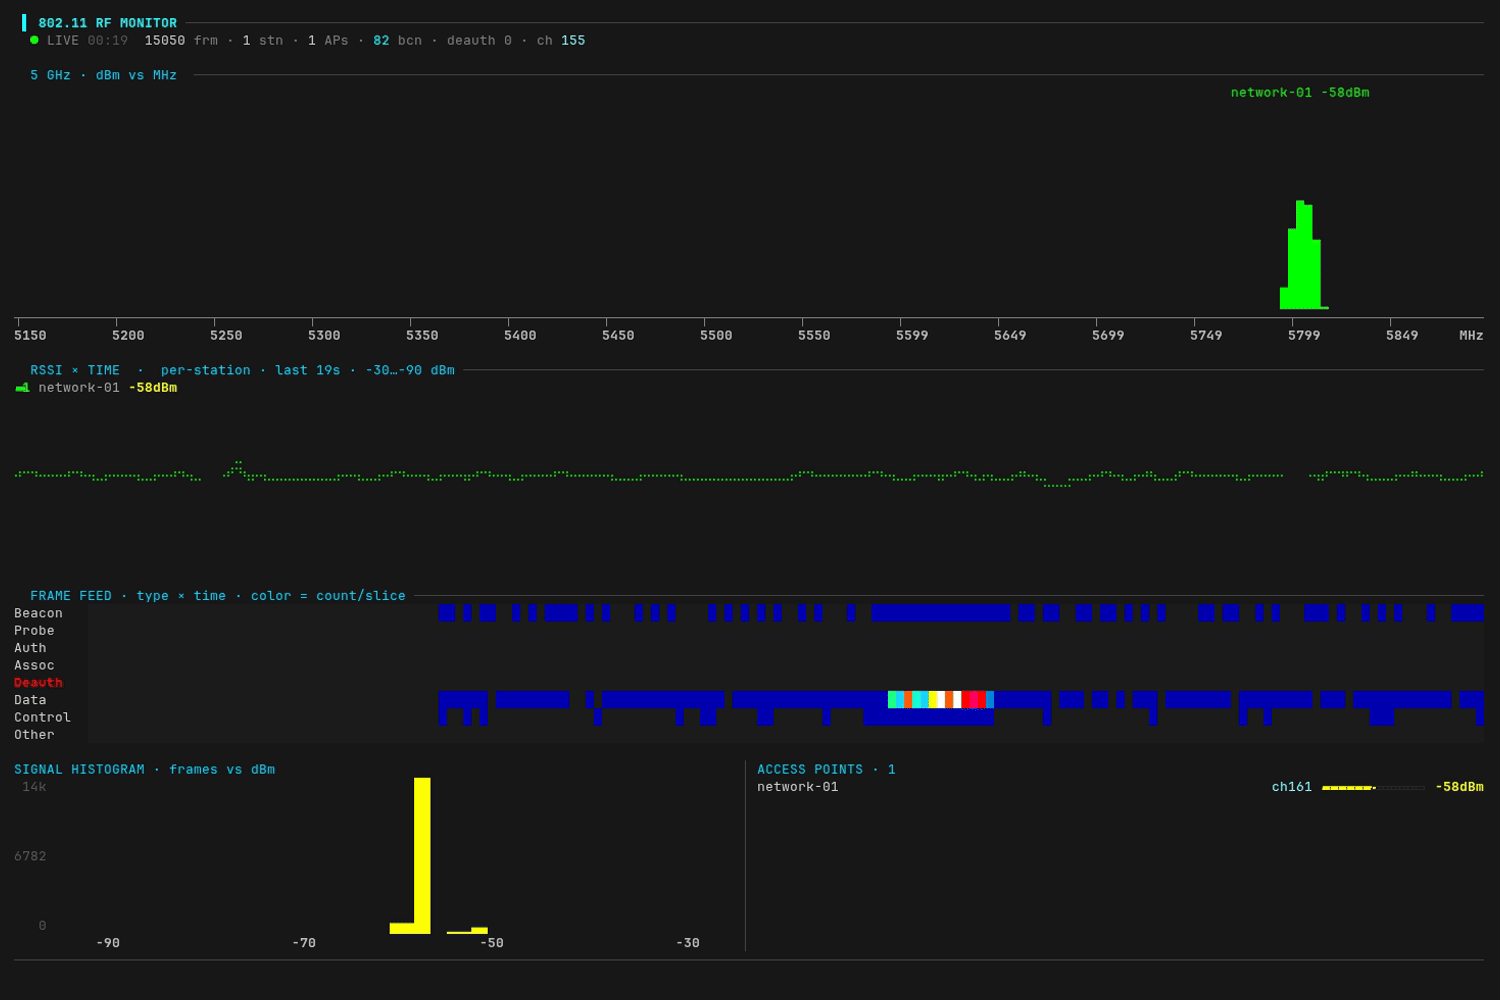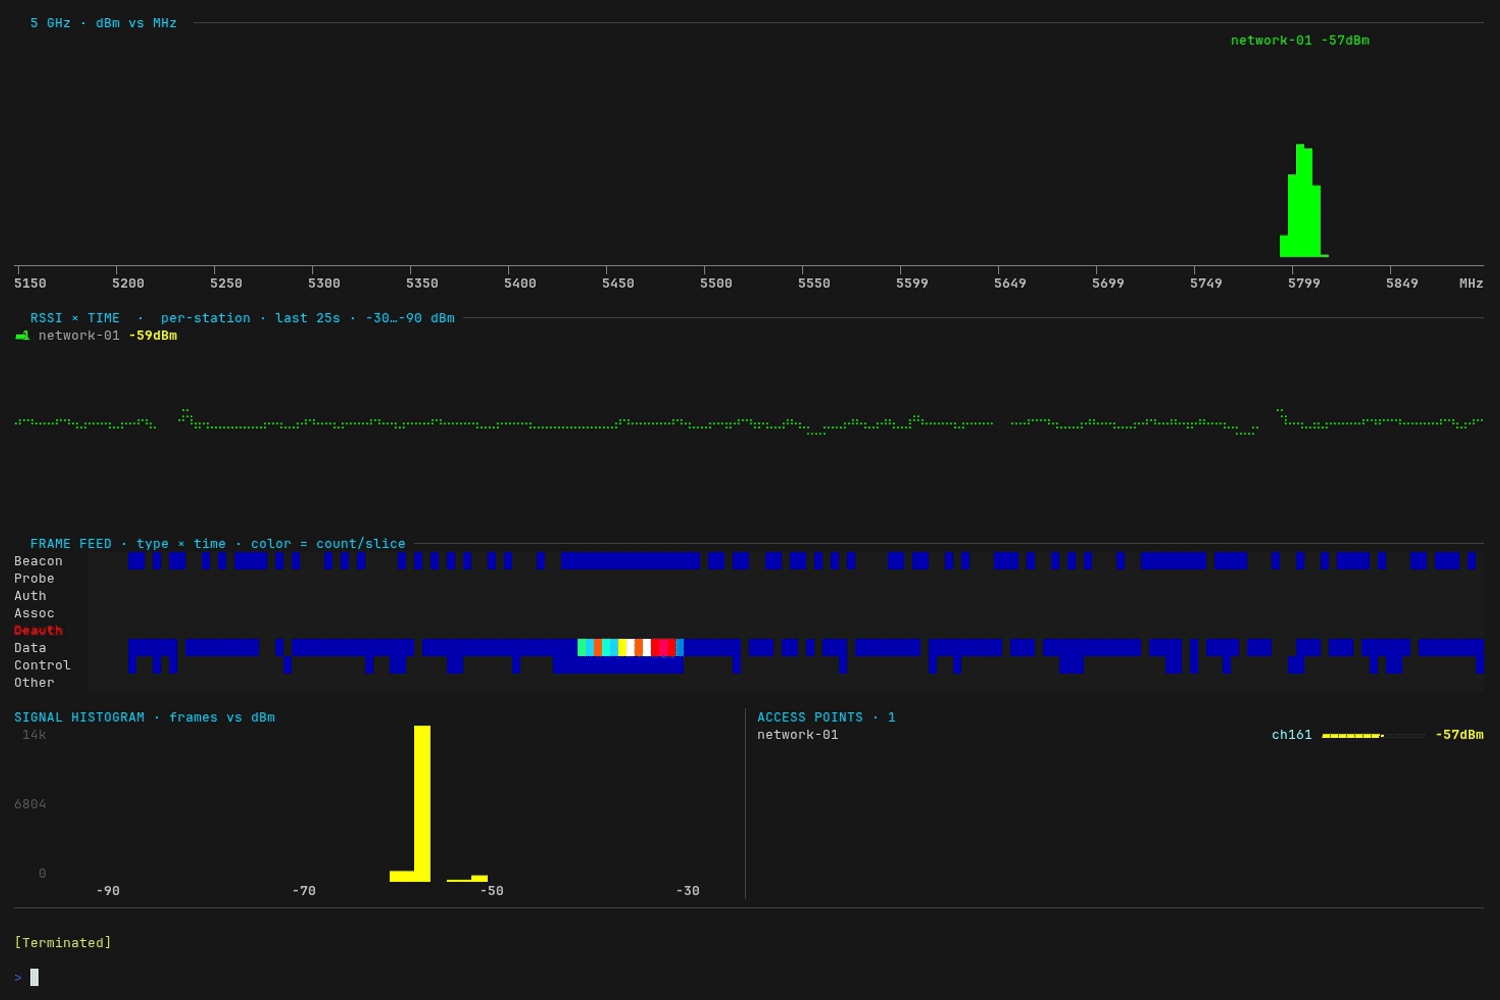 yeet-src/airtop
htop für die Funkwellen – ein Live-802.11-(Wi-Fi)-RF-Dashboard im Terminal
 mike01/pypacker
:package: Die schnellste und einfachste Bibliothek zur Paketmanipulation für Python
 gosuda/ssh-chatter
ssh-chat in modern c
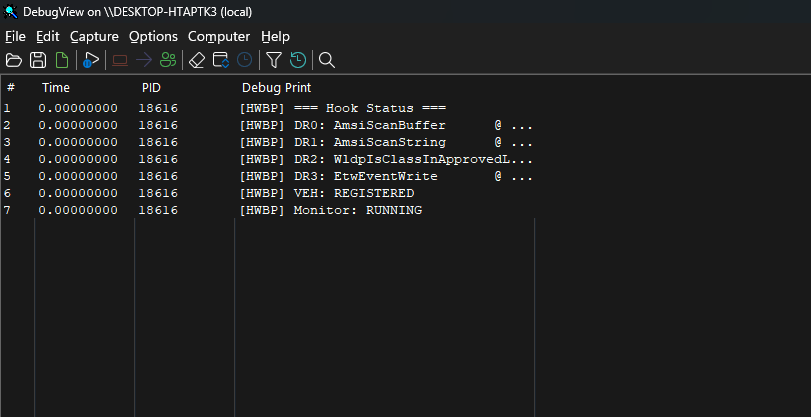 dovughs/mora-hwbp
Auf Hardware-Breakpoints (DR0-DR7) basierende, patch-lose User-Mode-Hooking- und Telemetrie-Instrumentierungs-Engine (AMSI, WLDP & ETW-PoC).
 corelight/suricata_exporter
Ein Prometheus-Exporter für Suricata
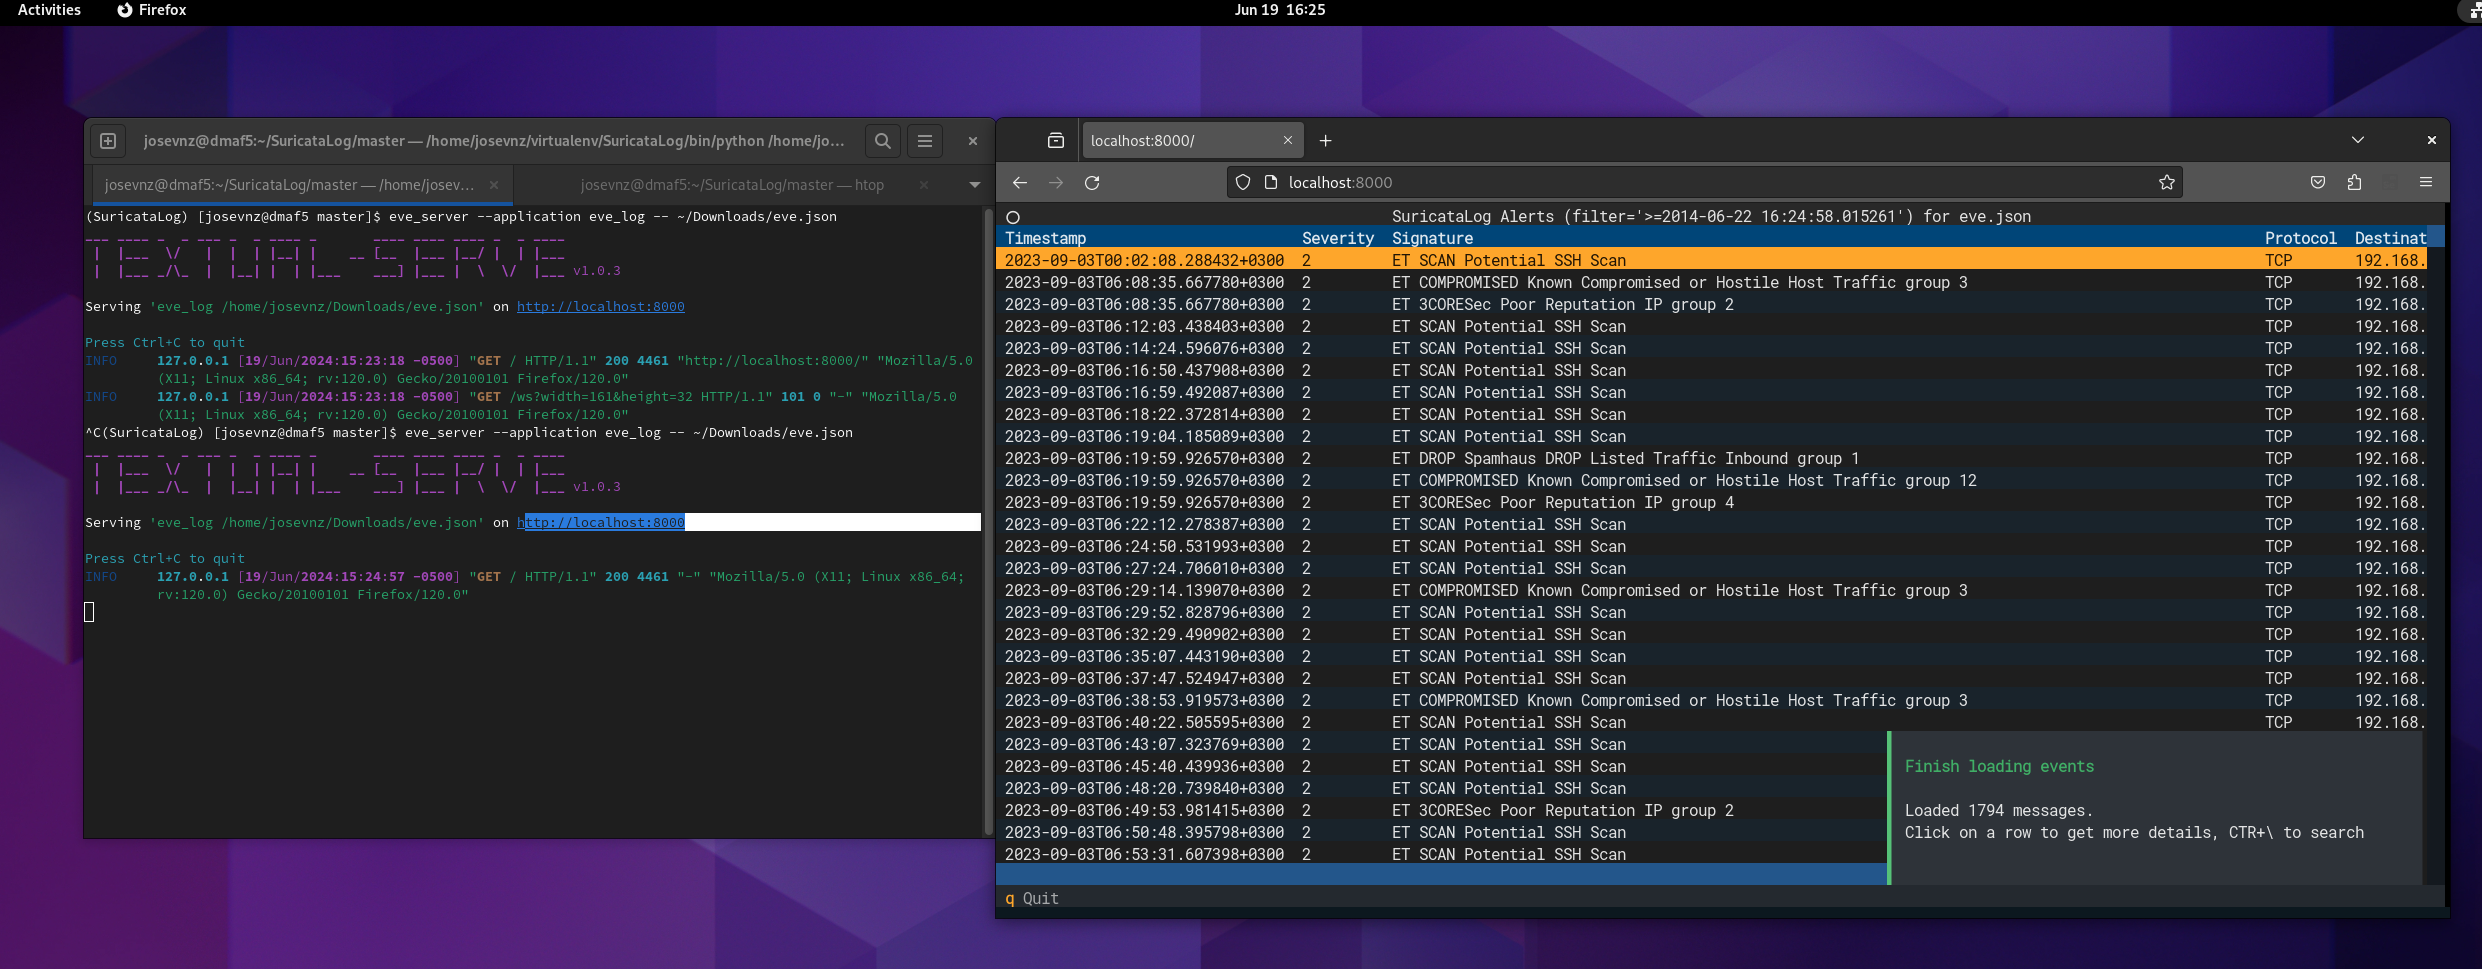 josevnz/suricatalog
Parsen, filtern und visualisieren Sie Suricata eve.json-Protokolle mit CLI-Tools für Alarme, Flows, DNS und Payloads. Enthält ein Tutorial zum…
 tabbysable/poc-2020-8558
Informationen über Kubernetes CVE-2020-8558, einschließlich Proof-of-Concept-Exploit.
 jev-sec/jev-ids
Blitzschnelles, token-effizientes Intrusion Detection System (IDS) auf Basis von TypeSafe's Jev.
 jheeree/cve-2022-1388-checker
Einfaches Skript in bash, zur Überprüfung mehrerer Hosts auf CVE-2022-1388 (F5)
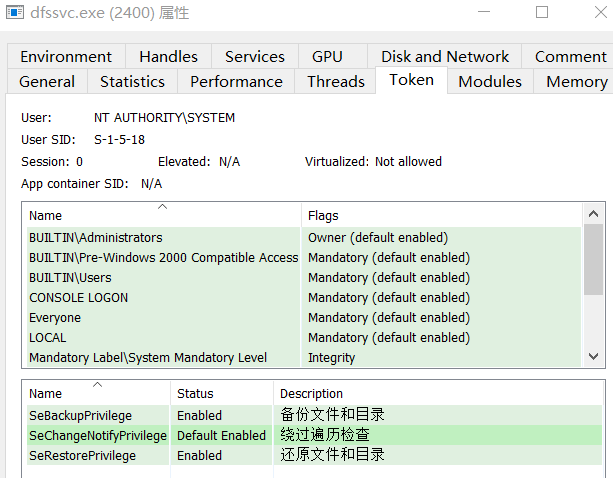 crisprss/magicnetdefs
Ähnlich wie Petitpotam ist der netdfs-Dienst in Windows-Server- und AD-Umgebungen aktiviert, und die missbrauchte RPC-Methode ermöglicht…
 an00brektn/gopher47
Ein Gopher Assassin eines Drittanbieters für das Havoc Framework.
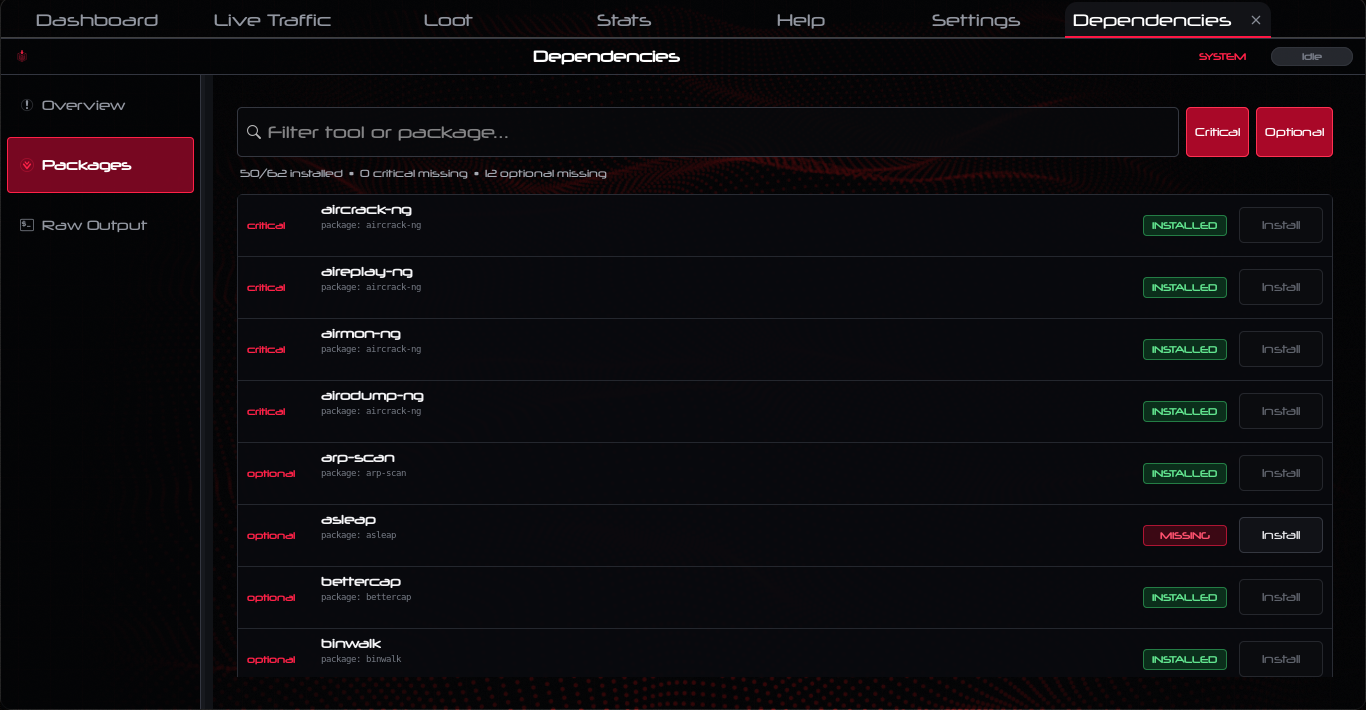 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
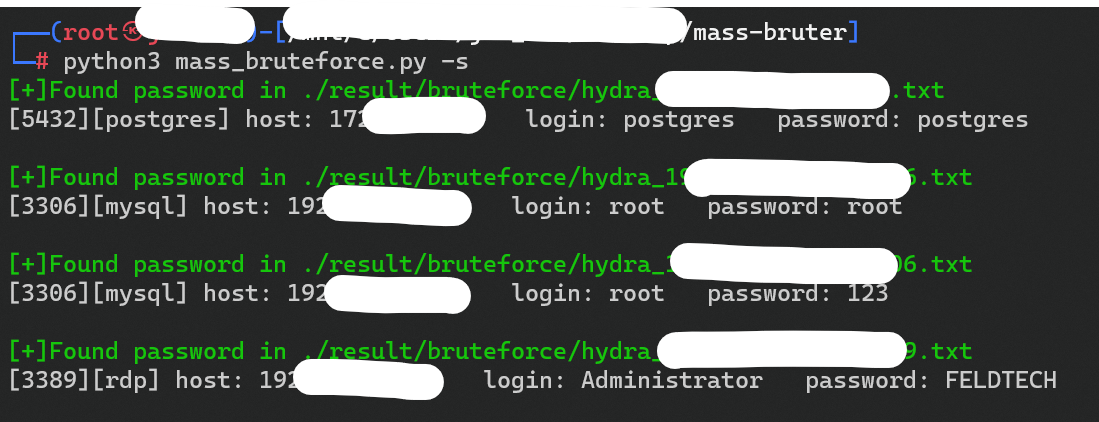 opabravo/mass-bruter
Massen-Brute-Force-Authentifizierung gängiger Dienste mit gängigen Anmeldedaten.








