
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
got-responded — Ein einfaches Werkzeug zur Erkennung von NBT-NS- und LLMNR-Spoofing (und um ein wenig damit herumzuspielen) | Kitploit
Tools/GitHubGitHub/joda32/got-responded
NetzwerksicherheitPenetrationstestsEinbruchserkennungRed Teaming
GitHubjoda32/got-responded

got-responded

Ein einfaches Werkzeug zur Erkennung von NBT-NS- und LLMNR-Spoofing (und um ein wenig damit herumzuspielen)

Repository anzeigen
36566vor 7 JahrenVon Kitploit geprüft
Teilen
  ______  _____    __         _____   ______  ______  _____  _____  ____   _  _____   ______  _____   
 |   ___|/     \ _|  |_  ___ |     | |   ___||   ___||     |/     \|    \ \| ||     \ |   ___||     \  
 |   |  ||     ||_    _||___||     \ |   ___| `-.`-. |    _||     ||     \| ||      \|   ___||      \ 
 |______|\_____/  |__|       |__|\__\|______||______||___|  \_____/|__/\____||______/|______||______/
 
Autor: @_w_m__   
Ein einfaches Tool zur Erkennung von NBT-NS- und LLMNR-Spoofing (und um ihnen ein bisschen in die Suppe zu spucken)
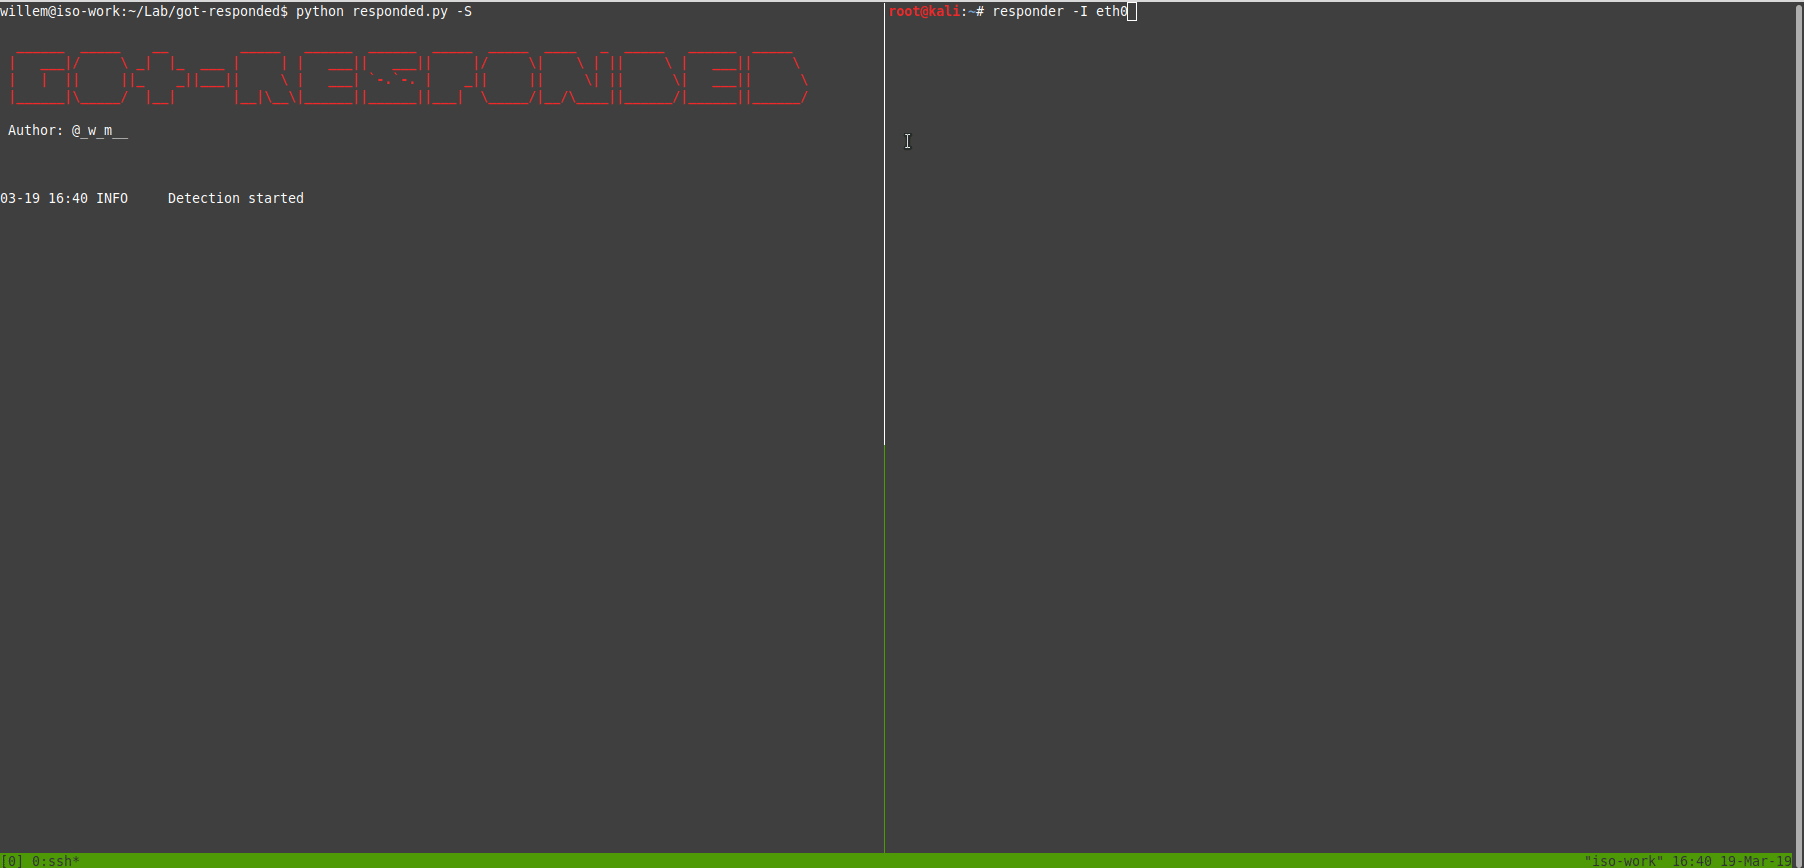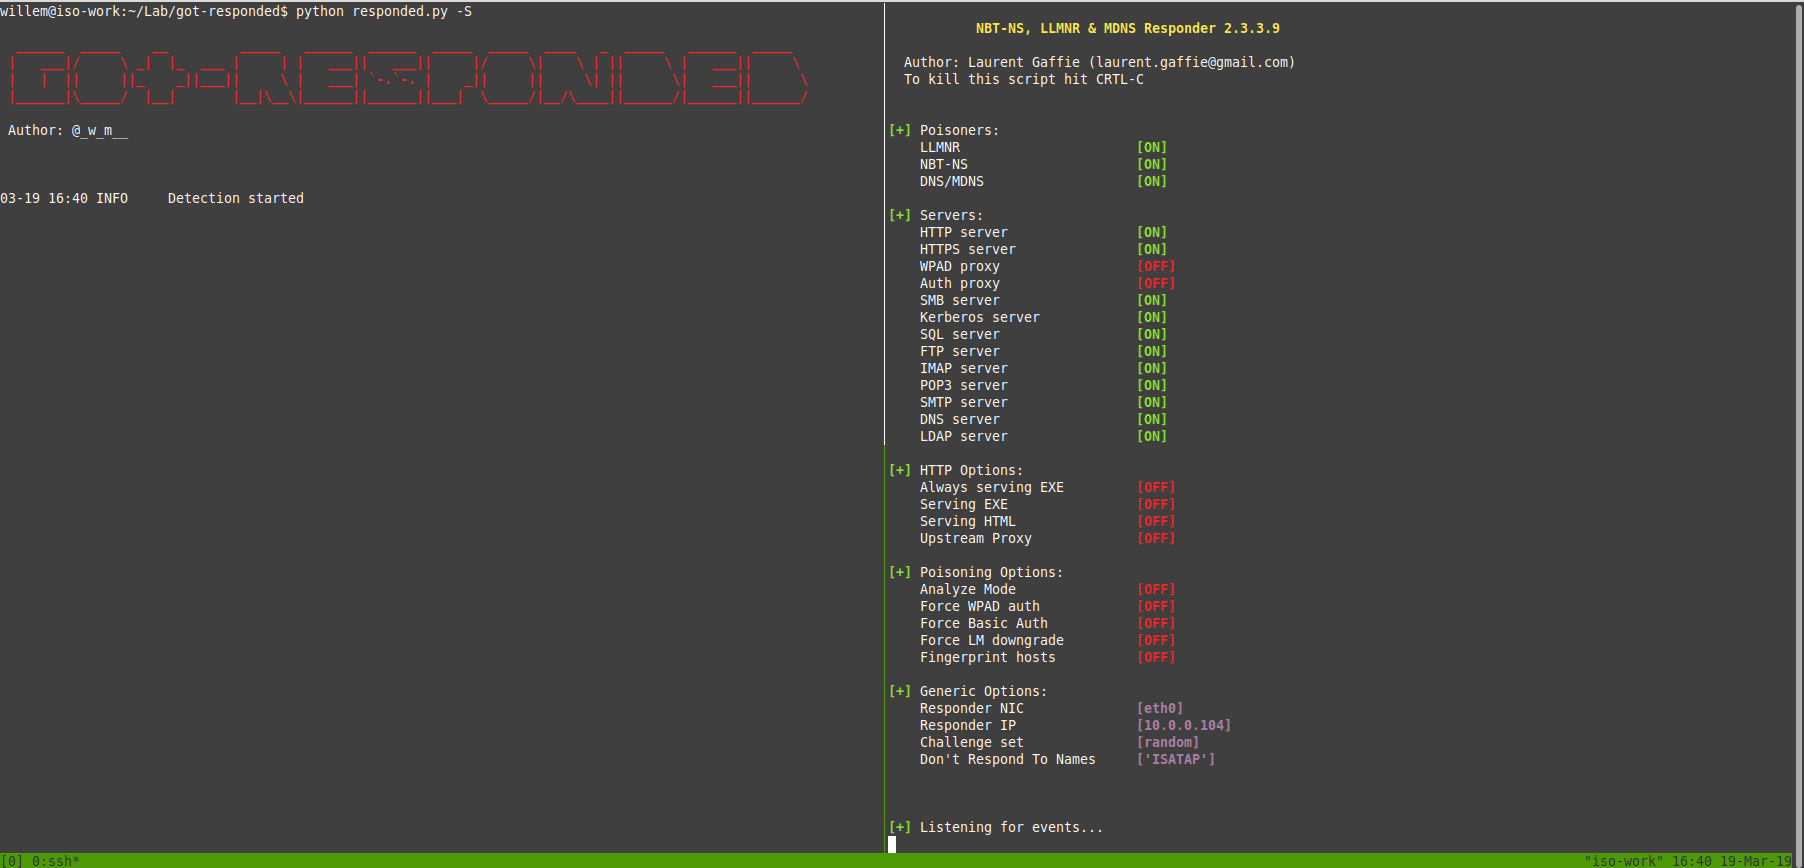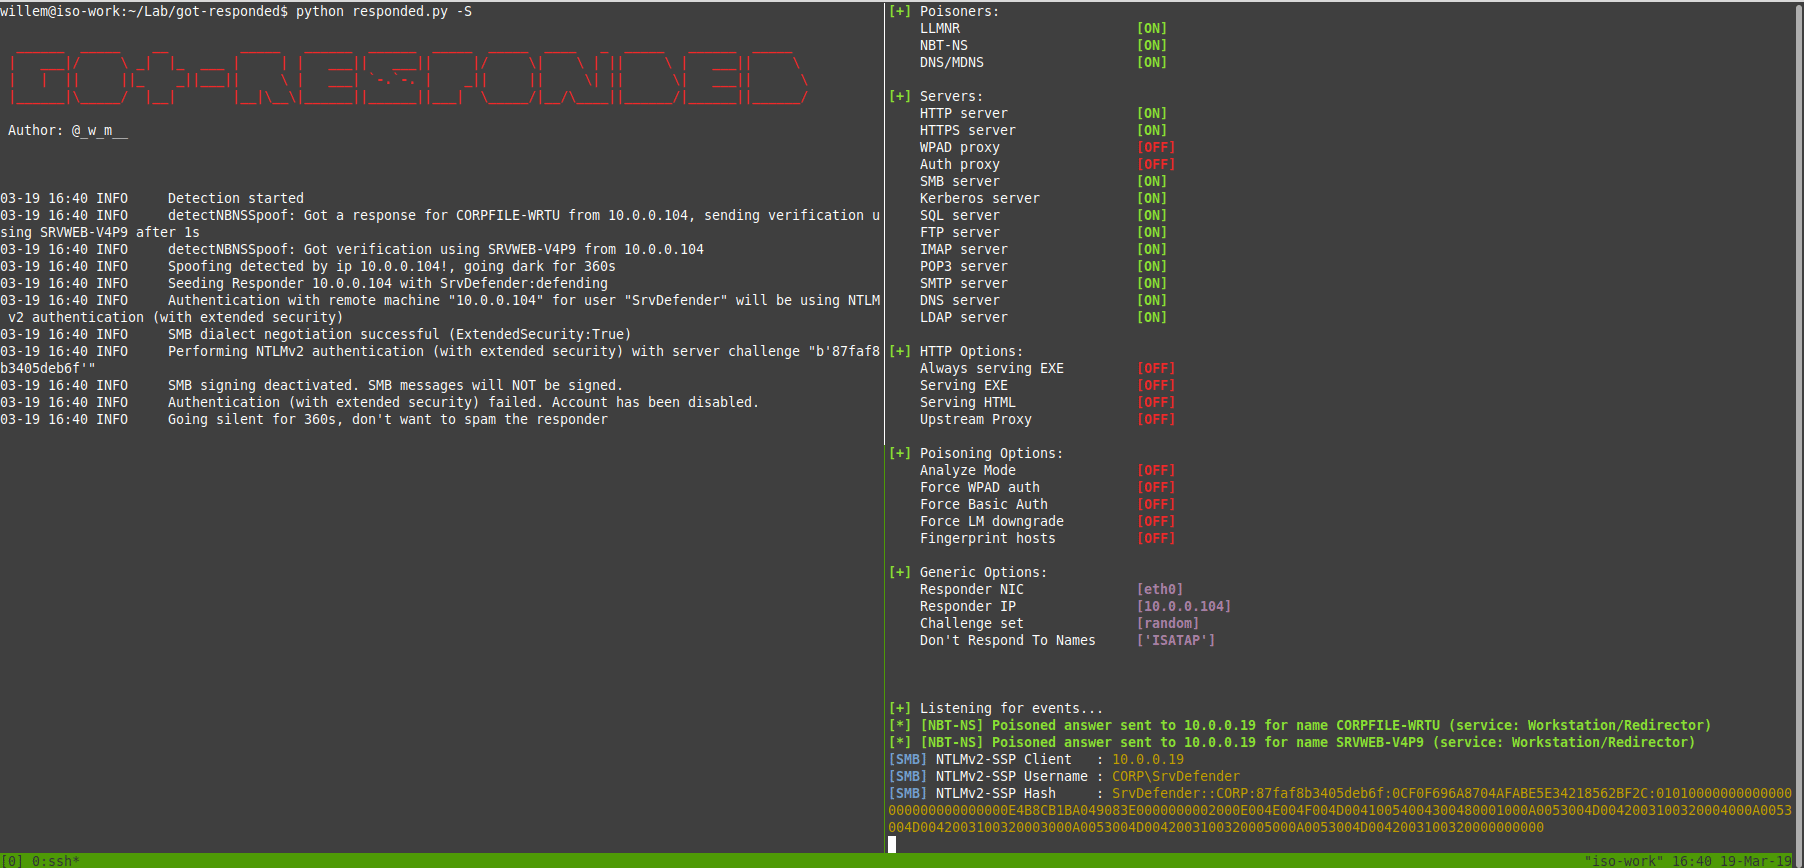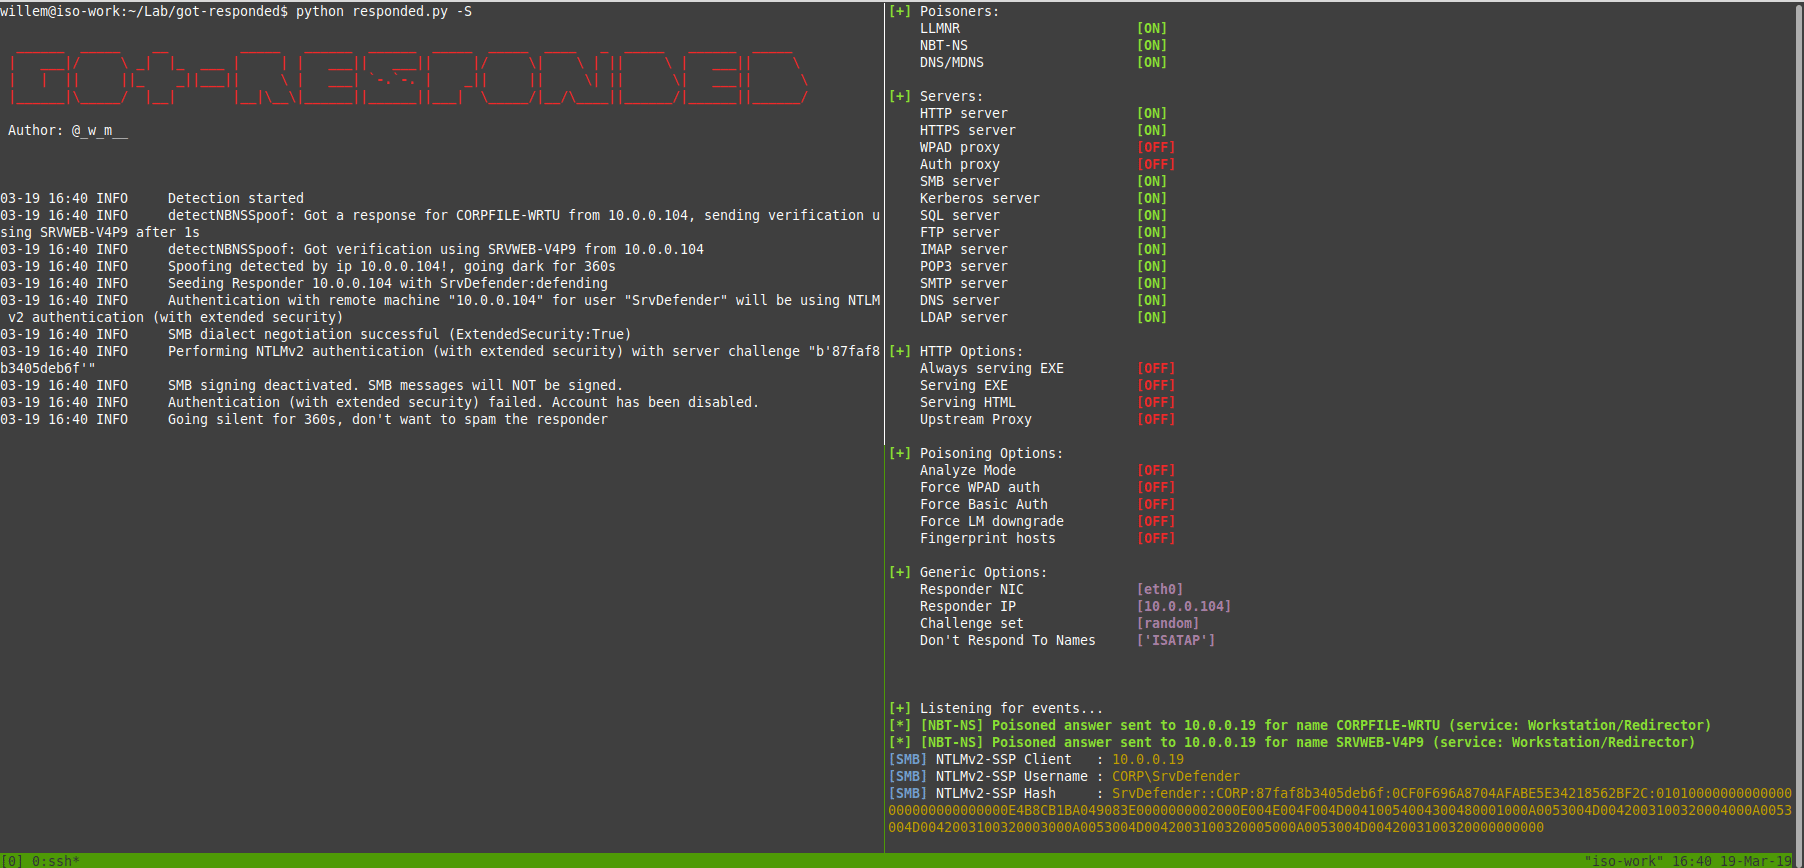
gif

Was ist das?

Pentester, Redteam-Mitglieder und sogar echte Angreifer lieben es, Tools wie Responder zu verwenden, um LLMNR- und/oder NBT-NS-Antworten zu spoofen. Es gibt einige hervorragende andere Tools, die bei der Erkennung helfen, wie z. B. respounder. Aber ich wollte es selbst herausfinden und gleichzeitig eine Möglichkeit hinzufügen, Leuten, die diese Spoofing-Tools verwenden, „Honey“-Tokens (gefälschte AD-Anmeldedaten) unterzujubeln.

So installierst du es

git clone https://github.com/joda32/got-responded.git
cd got-responded
python3 -m venv responded-env
source responded-env/bin/activate
pip install -r requirements.txt

So verwendest du es

Einfacher Modus

Dies startet es im Standardmodus, prüft sowohl auf LLMNR- als auch auf NBT-NS-Spoofing, sendet aber keine gefälschten SMB-Anmeldedaten.

python got-responded.py

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





