#1
 scramblr/rf-chaos
RF CHAOS ist eine Android-App, die entwickelt wurde, um Chaos über alle möglichen RF-Adapter zu verursachen – Viel Spaß!
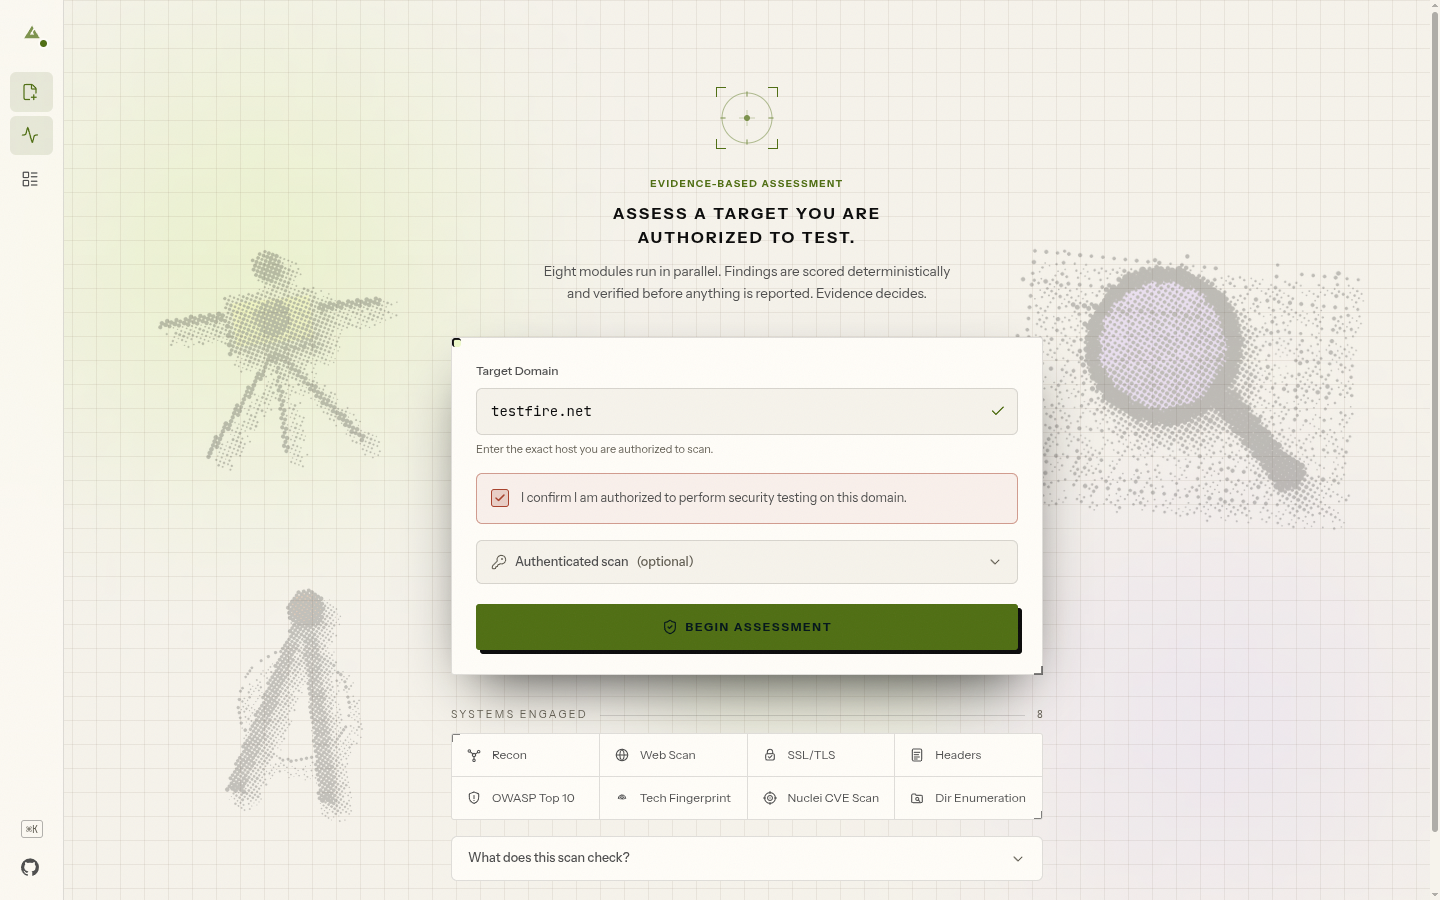 maverickaayush/onus
Lokal gehostete, air-gapped VAPT-Plattform, die 8 parallele Scan-Module ausführt, Befunde deterministisch mit CVSS v3.1 bewertet und PDF-Berichte mit…
 m0vi0/pacmap
Graph-zentrierter Netzwerkverkehr-Visualisierer für Live-Erfassung und PCAP-Wiedergabe mit Checkpoint-Diffing, Pfadverfolgung und Wireshark-artigen…
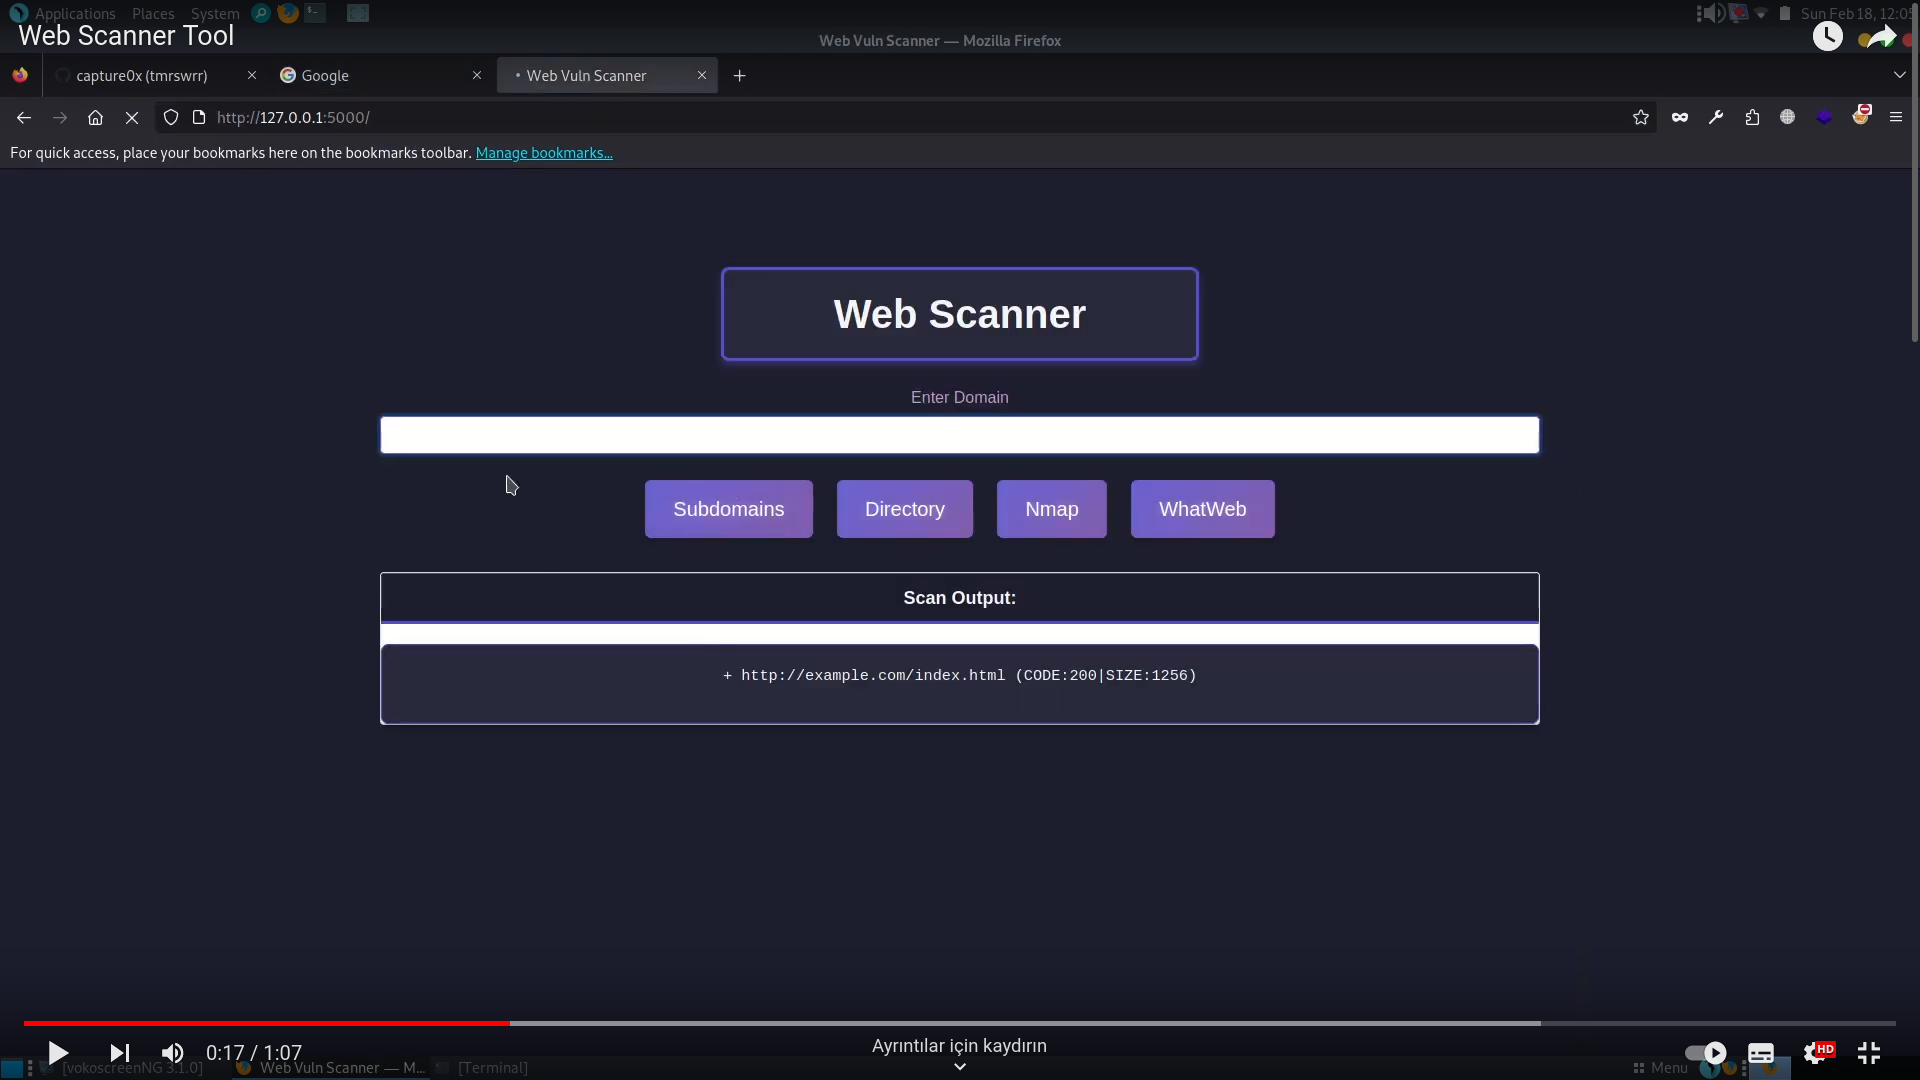 capture0x/web-scanner
Python-basierter Web-Domain-Scanner, der Sublist3r, Dirble, Nmap und WhatWeb für die Subdomain-Erkennung, Verzeichnisaufzählung, Netzwerkscanning und…
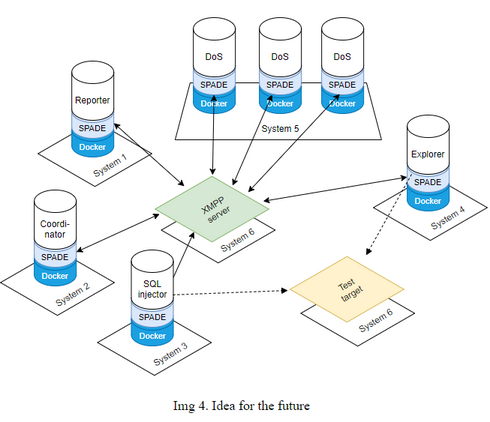 marzekan/masapt
Multi-Agenten-System für automatisierte Penetrationstests (MASAPT)
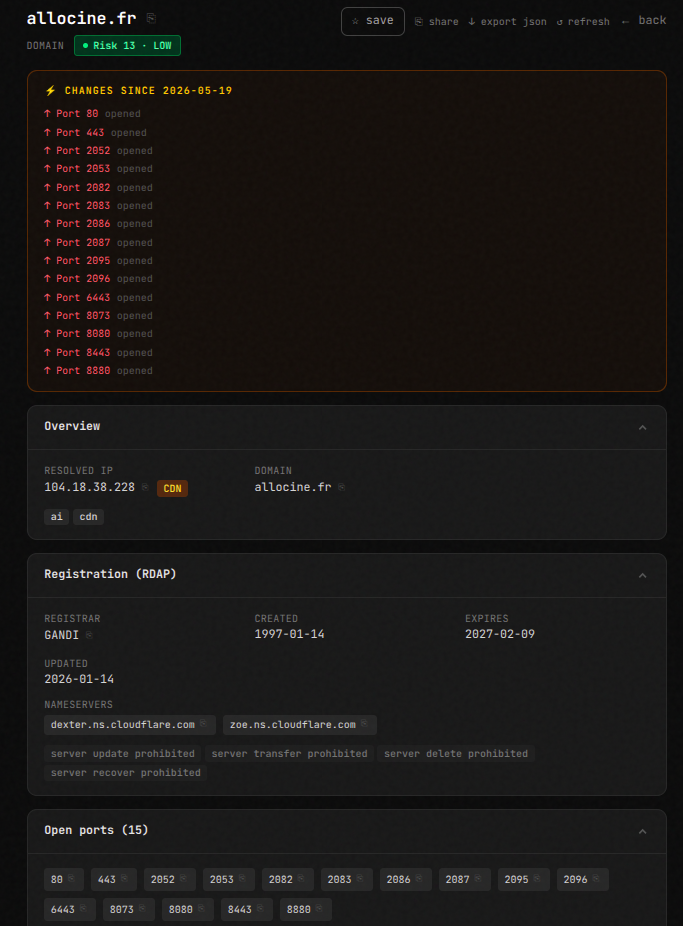 teycir/seekyou
OSINT-Informationen zu jeder IP, Domain oder ASN
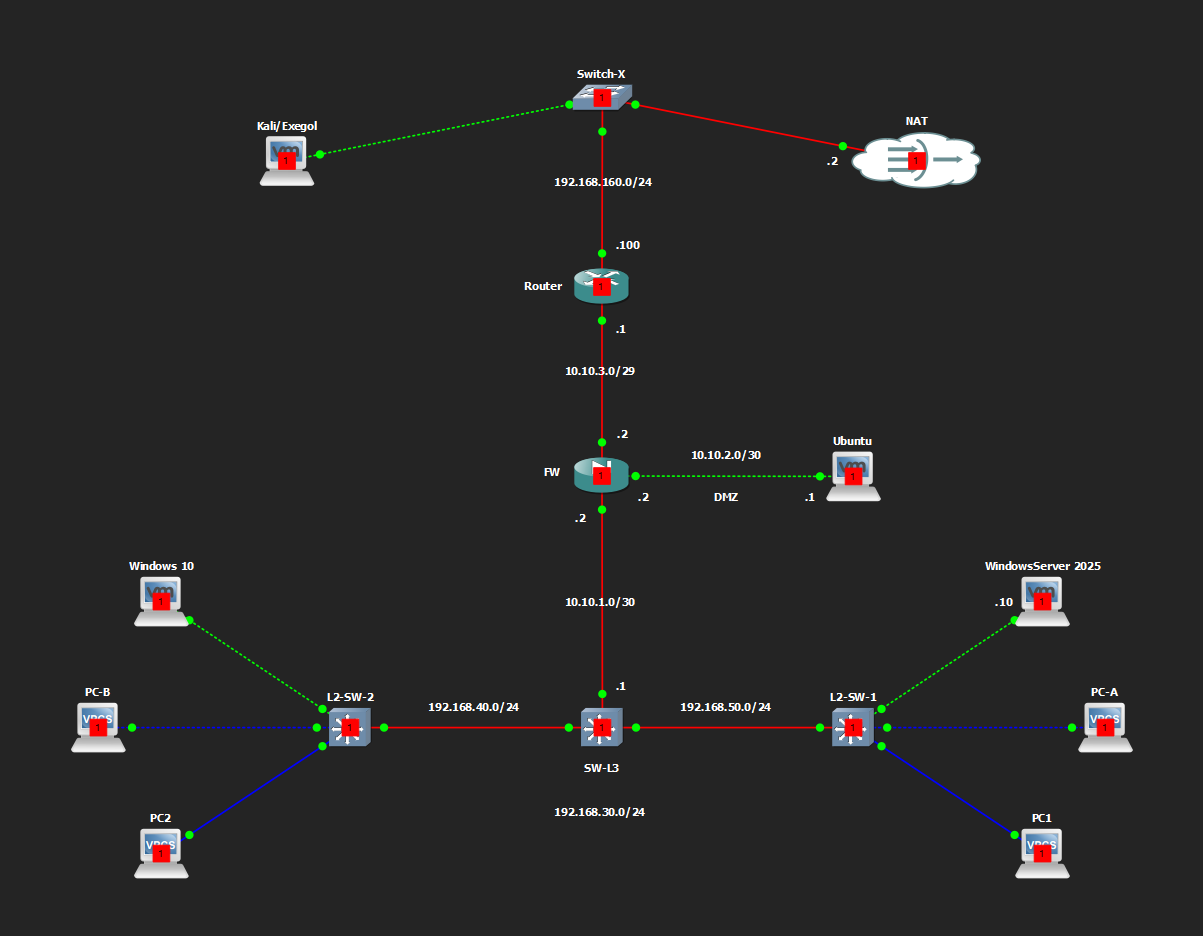 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 mwhammadrezss/midonescanner-android
Scanner-CDN-Erkennung, echter Bandbreitentest, Drosselungserkennung
 peewpw/prettytrusts
Eine browserbasierte Visualisierung von Domain-Vertrauensstellungen. Gib ihm eine CSV, erhalte ein hübsches Diagramm zum Spielen!
 projectdiscovery/naabu-action
Ein schneller Port-Scanner geschrieben in go mit Fokus auf Zuverlässigkeit und Einfachheit.
 yukselberkay/asnap
Automatisiert die Erkundung, indem IPv4/IPv6-Adressen mithilfe von GeoLite2-Datenbanken Organisationen zugeordnet werden, mit integriertem…
 gobysec/cve-2019-0708
BlueKeep (CVE-2019-0708) Schwachstellenprüfer, integriert in Gobys Netzwerk-Asset-Erkennungs- und Scan-Framework für schnelle Sicherheitsbewertung.
 ut-dacs/anycast-census
Longitudinal anycast census system that probes IPv4/IPv6 prefixes via ICMP, TCP, and DNS to detect anycast deployments and geolocate PoPs, publishing…
 dsespitia/searchorg
Durch Eingabe der E-Mail-Domäne eines Unternehmens werden Informationen mit DNS, NMAP und Shodan gewonnen.
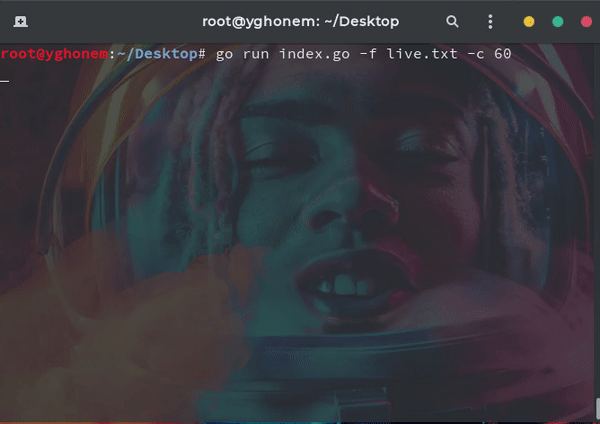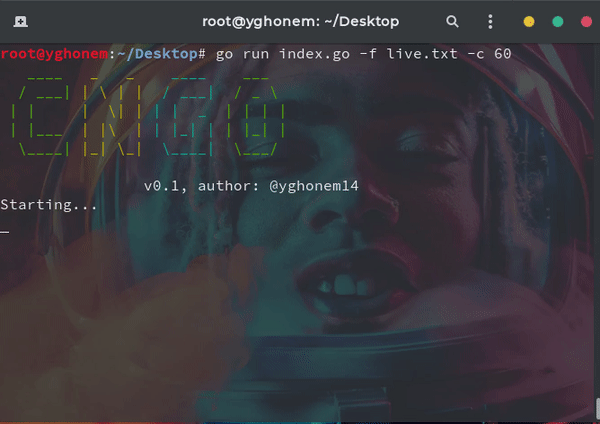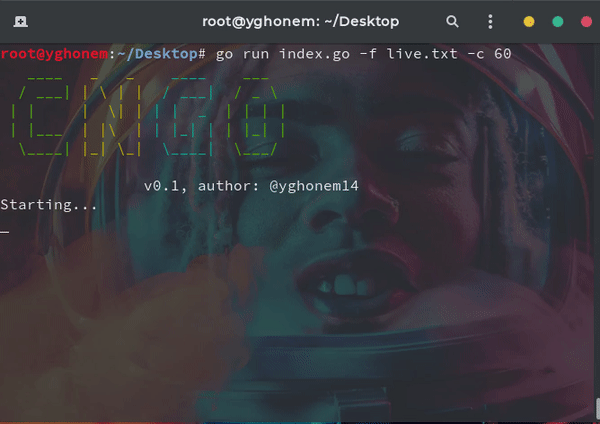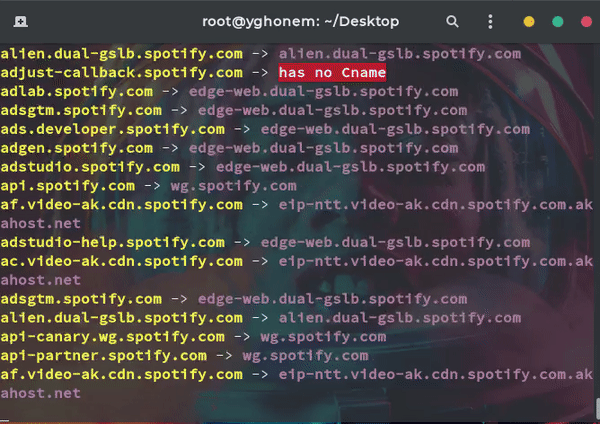 0xsnowmn/cngo
Schnelles Golang-Tool zum Abrufen von Cname für Domains und Subdomains
 hilmiazizi/oorecon
Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und…