
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
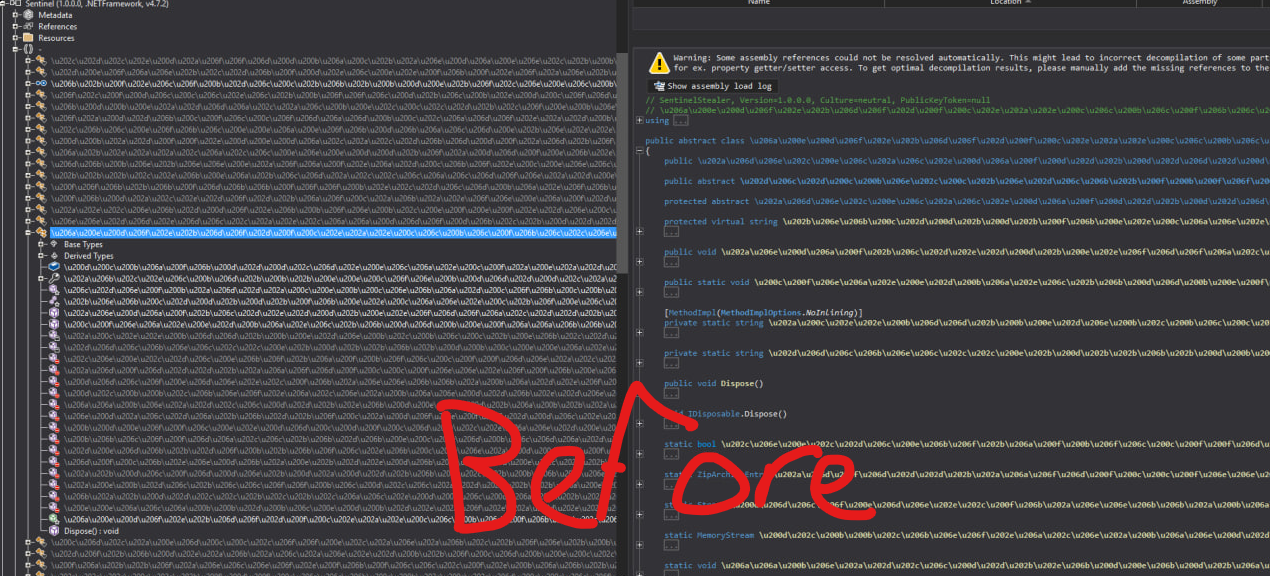
 zypherion-technologies/unconfuserex
Ein ConfuserEx2 Deobfuscator mit Unterstützung für Anti-Tamper, Compressor, Constants, Control Flow und Resource Recovery.
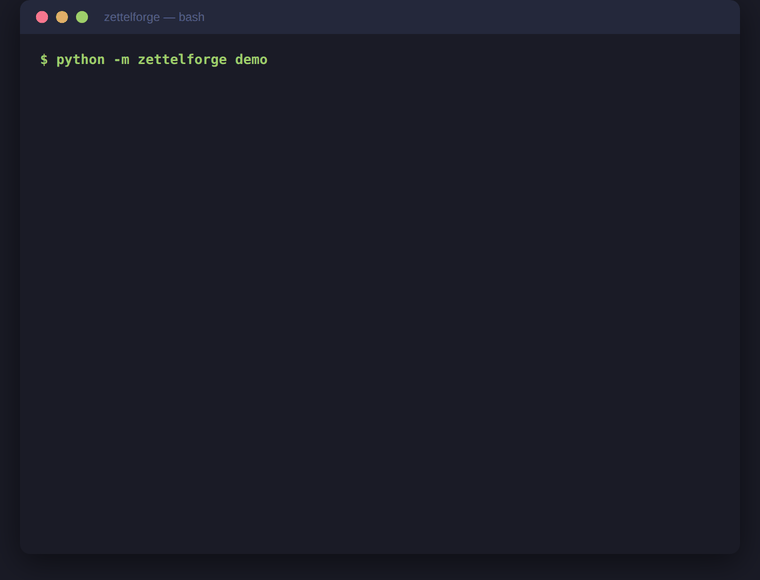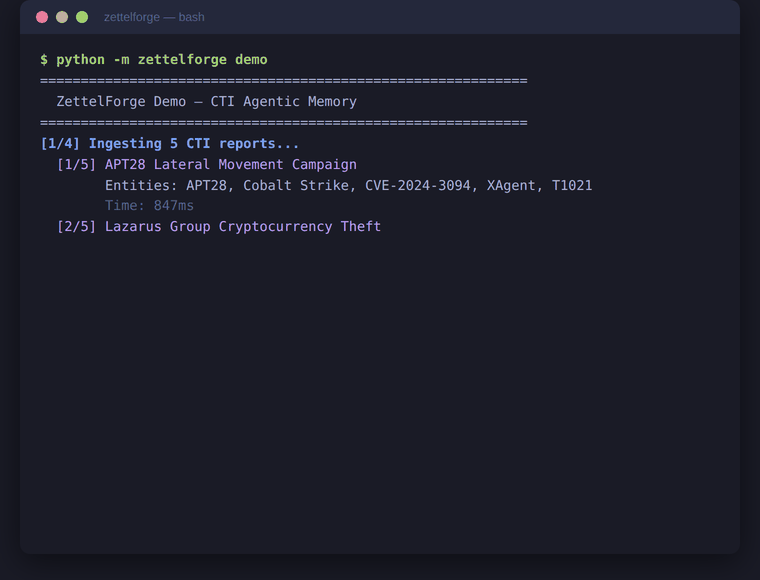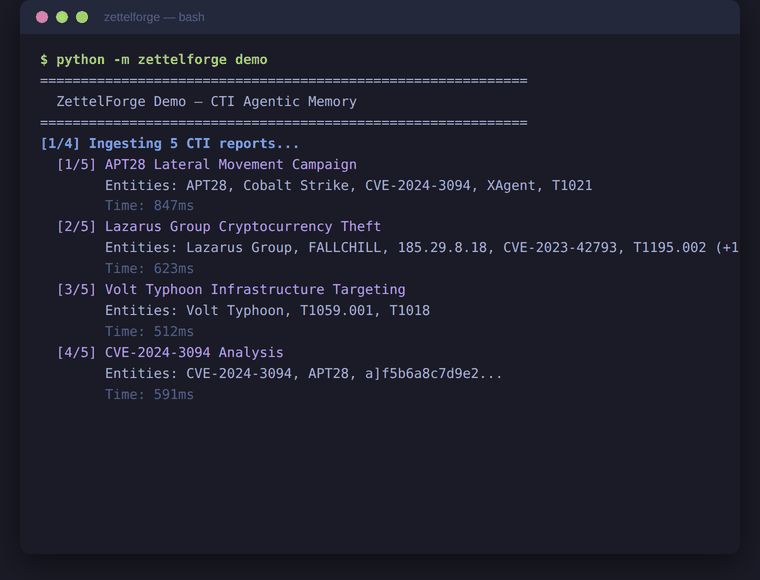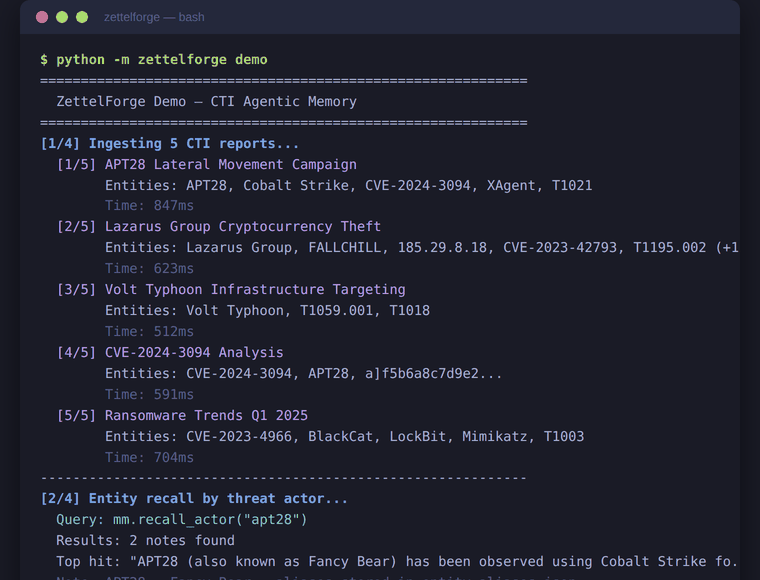 threatrecall/zettelforge
Agentisches Gedächtnis für CTI in Python — STIX-Wissensgraphen, Auflösung von Bedrohungsakteur-Aliasen, offline-first RAG, MCP-Server für Claude Code…
 liamg/extrude
:detective: Analysiere Binärdateien auf fehlende Sicherheitsfunktionen, Offenlegung von Informationen und mehr...
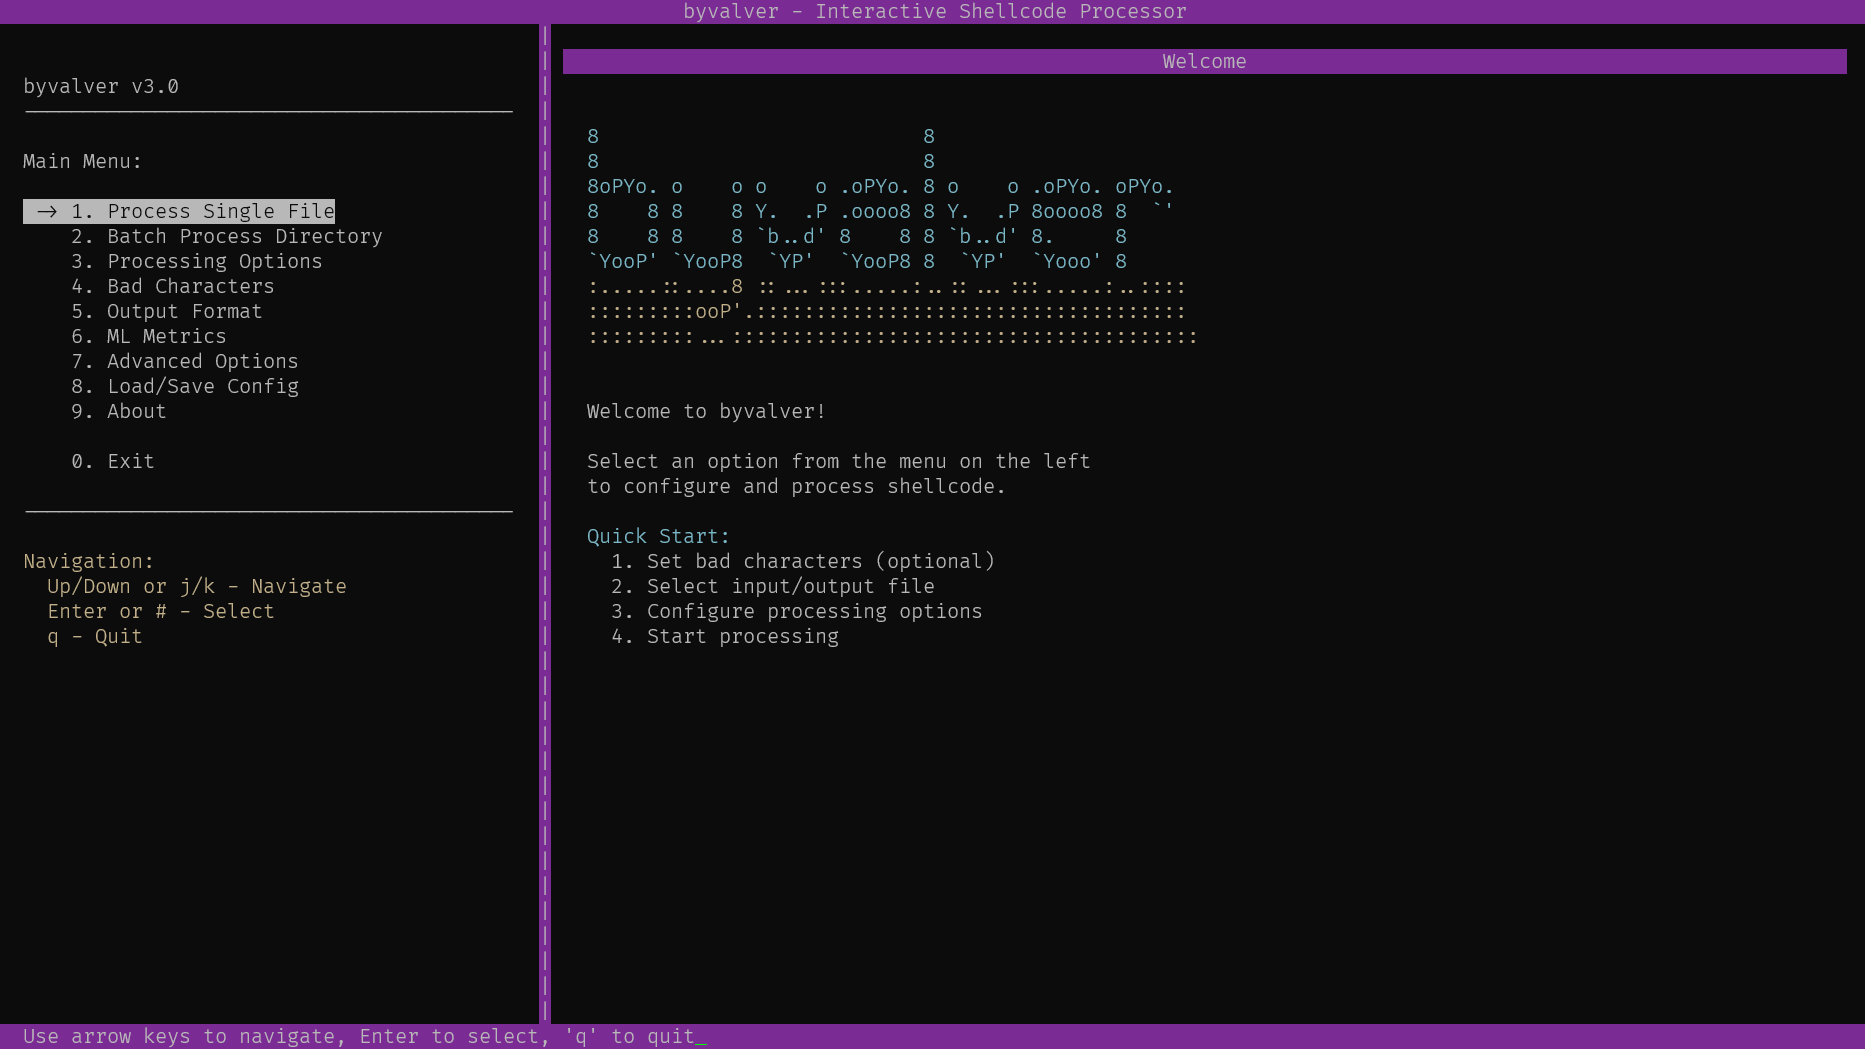 umpolungfish/byvalver
nimmt schädliche Bytes von Shellcode auf und verbannnt sie, wobei bereinigter Shellcode mit erhaltener Funktionalität zurückgegeben wird
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 seifreed/yaraast
Eine leistungsstarke Python-Bibliothek und CLI-Tool zum Parsen, Analysieren und Manipulieren von YARA-Regeln mittels Abstract Syntax Tree…
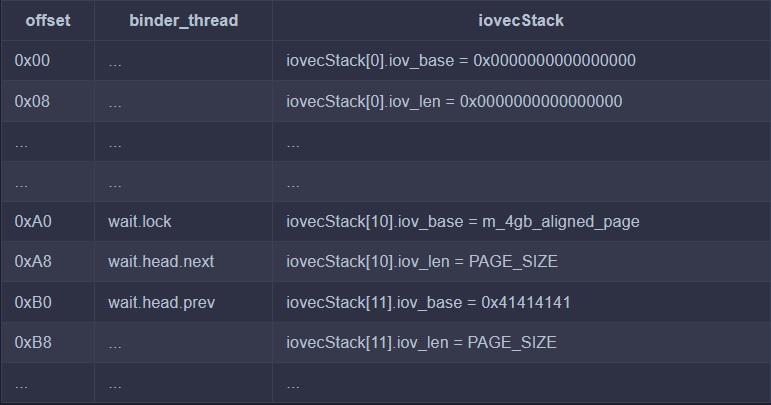 sharif-dev/androidkernelvulnerability
Auslösen und Analysieren der Android-Kernel-Sicherheitslücke CVE-2019-2215
 spoofzu/jvmxray
Java-Anwendungszugriff auf geschützte Ressourcen als Logmeldungen externalisieren.
 1dayexploit/1day-archive
Technische Tiefenanalysen und Root-Cause-Analysen kürzlich veröffentlichter CVEs – Reverse Engineering von Patches, Erstellung von Proof-of-Concepts…
 elastic/die-python
Native Python3-Bindings für @horsicq's Detect-It-Easy
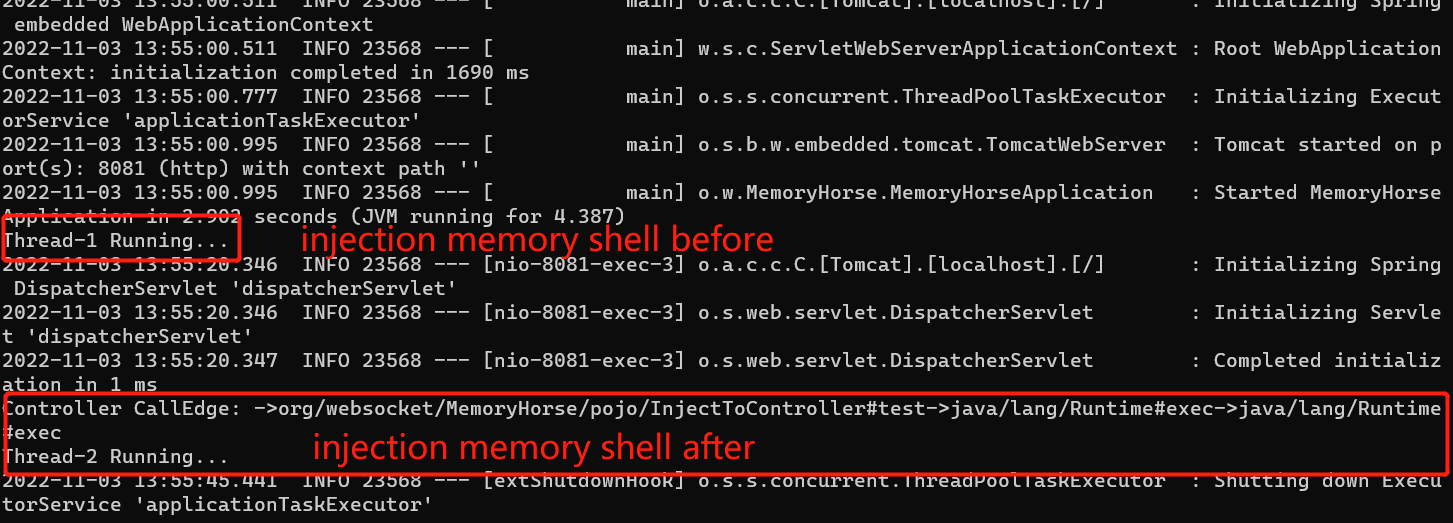 sf197/memoryshellhunter
Java Agent Memory Horse Scanner in Kombination mit Call Graph Modus
 airbus-cert/ditto
Verschleiert PowerShell- und JavaScript-Skripte mithilfe von tree-sitter-basiertem Parsing mit mehreren konfigurierbaren Impostor-Profilen für…
 d4rksystem/evasive_malware_book_samples
Die in meinem Buch Evasive Malware (No Starch Press) referenzierten Samples
 kc57/awesome-pentest
Eine Liste mit großartigen Werkzeugen und Ressourcen für Penetrationstests.
 svdwi/bluebox
Open-Source-Bedrohungsintelligenz-Plattform für Malware- und Observable-Analyse. Reichert IPs, Domains, URLs und Hashes mit externen Quellen an,…
 rvazarkar/antipwny
Ein hostbasiertes IDS, geschrieben in C#, ausgerichtet auf Metasploit.








