
 threatrecall/zettelforge
Agentisches Gedächtnis für CTI in Python — STIX-Wissensgraphen, Auflösung von Bedrohungsakteur-Aliasen, offline-first RAG, MCP-Server für Claude Code und LangChain-Agenten

Das einzige agentische Gedächtnissystem, das für Cyber-Threat-Intelligence entwickelt wurde.
Wenn ein Senior-Analyst das Team verlässt, gehen zwei bis drei Jahre Kontext mit ihm – Kundenumgebungen, frühere Untersuchungen, TTPs von Akteuren, Muster für Fehlalarme, jedes hart erarbeitete „Moment mal, das haben wir doch schon gesehen“. ZettelForge ist ein agentisches Gedächtnissystem, das dafür sorgt, dass dieser Kontext beim Team bleibt.
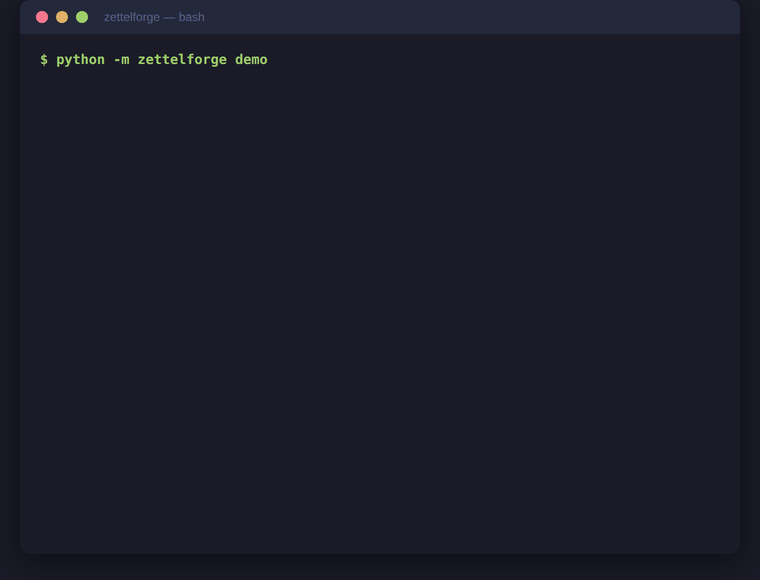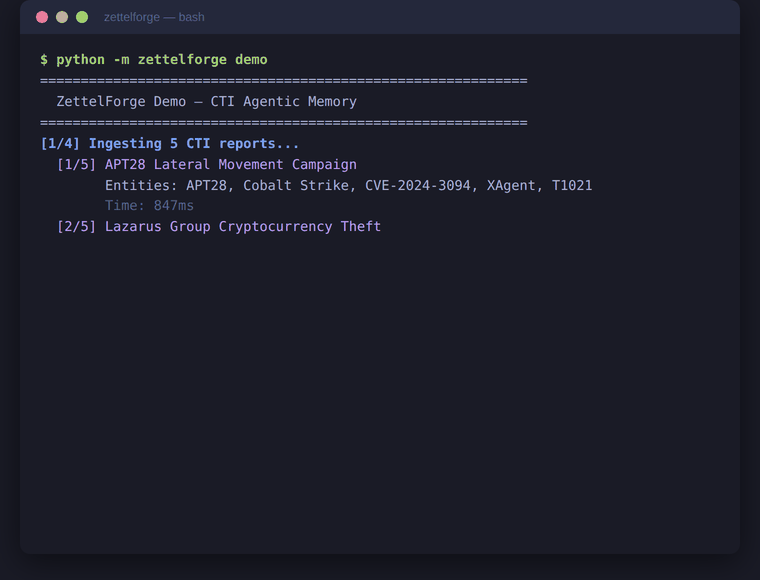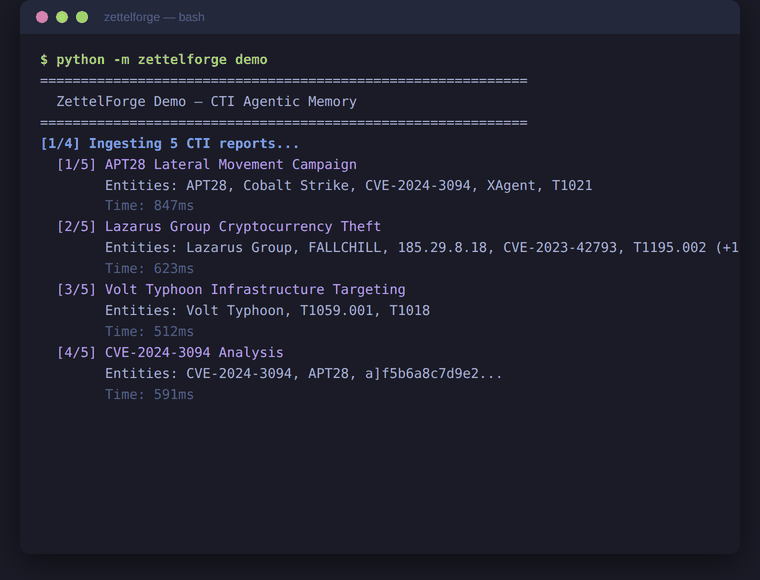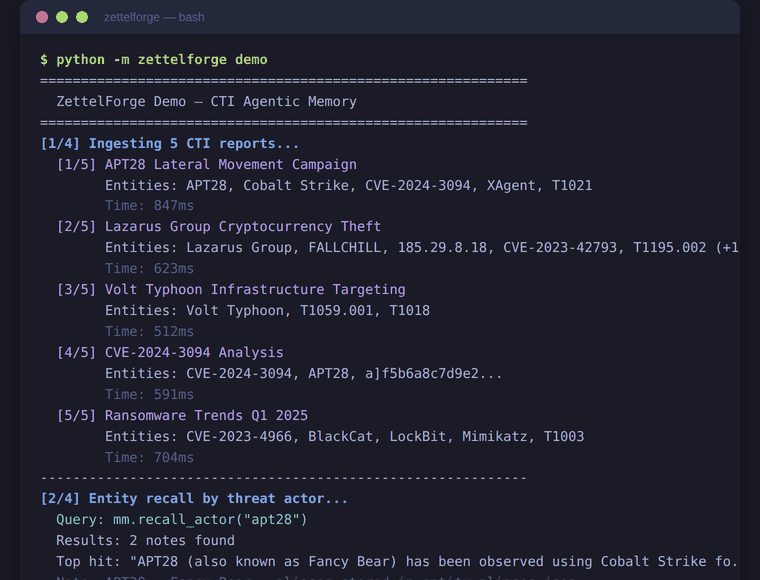
Es extrahiert CVEs, Threat Actors, IOCs und ATT&CK-Techniken aus Analystennotizen und Bedrohungsberichten, löst Aliase auf (APT28 = Fancy Bear = STRONTIUM = Sofacy), erstellt einen STIX-2.1-Wissensgraphen und stellt jede vergangene Untersuchung deinen Analysten – und Claude Code über MCP – in natürlicher Sprache bereit. Läuft vollständig im Prozess. Keine API-Schlüssel. Keine Cloud. Keine Daten verlassen den Host.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): Der Konfigurations-Webeditor wird mit funktionierenden Dropdowns für alle Enum-Felder (LLM-/Embedding-Provider, Log-Level, PII-Aktion, Syntheseformat) und einer funktionierenden Schaltfläche „Apply“ ausgeliefert. Das neue Extra
[crewai]stellt ZettelForge als CrewAI-Tools bereit –pip install zettelforge[crewai]. Vollständiges Changelog
Wenn ZettelForge zu einem CTI-Workflow passt, den du betreibst, ist ein Star das schnellste Signal dafür, dass es sich lohnt, weiter in diese Kategorie zu investieren.
Verwende Python 3.11 oder neuer und eine frische virtuelle Umgebung. Dieses Sicherheits- Update deaktiviert vorübergehend die Maigret-Benutzernamenserkennung, bis das Upstream-Projekt gepatchte Abhängigkeiten unterstützt; andere OSINT-Collectors bleiben verfügbar. Siehe die Sicherheits- und Upgrade-Hinweise.
Jedes SOC verliert Analysten. Wenn sie gehen, gehen Untersuchungskontext, Akteurszuordnung und umgebungsspezifische Muster für Fehlalarme mit ihnen. Ihre Nachfolger öffnen dieselben Tickets erneut, lesen dieselben Berichte erneut und bauen dieselben mentalen Modelle von Grund auf neu auf.
Allgemeine KI-Gedächtnissysteme lösen dieses Problem für Sicherheitsteams nicht. Sie können APT28 nicht von Fancy Bear unterscheiden, wissen nicht, dass CVE-2024-3094 die XZ-Utils-Backdoor ist, können Sigma oder YARA nicht parsen und haben kein Konzept von MITRE-ATT&CK-Technik-IDs. Wenn ein CTI-Analyst ihnen ein Jahr voller Intel-Berichte gibt, bekommt er eine unscharfe semantische Suche über den Chat-Verlauf zurück.
ZettelForge wurde für Analysten entwickelt, die in Bedrohungsgraphen denken. Es extrahiert CVEs, Threat Actors, IOCs und ATT&CK-Techniken automatisch, löst Aliase über verschiedene Namenskonventionen hinweg auf, erstellt einen Wissensgraphen mit kausalen Beziehungen und ruft Erinnerungen mithilfe einer absichtsbewussten, kombinierten Suche ab – alles im Prozess, ohne Abhängigkeit von externen APIs.
Speicher-Augmentierung schließt 33 % der Lücke zwischen kleinen und großen Modellen bei CTI-Aufgaben (CTI-REALM, Microsoft 2026, unter Verwendung von GPT-4 als Large-Model-Baseline). Siehe vollständigen Benchmark-Bericht für Methodik und Vergleiche.
| Fähigkeit | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| CTI-Entitätsextraktion (CVEs, Akteure, IOCs) | Ja | Nein | Nein | Nein |
| STIX 2.1-Ontologie | Ja | Nein | Nein | Nein |
| Auflösung von Threat-Actor-Aliasen | Ja (APT28 = Fancy Bear) | Nein | Nein | Nein |
| Wissensgraph mit kausalen Tripeln | Ja | Nein | Ja | Ja |
| Intent-klassifizierter Abruf (5 Typen) | Ja | Nein | Nein | Nein |
| In-Process / keine externe API erforderlich | Ja | Nein | Nein | Nein |
| Audit-Logs im OCSF-Schema | Ja | Nein | Nein | Nein |
| MCP-Server (Claude Code) | Ja | Nein | Nein | Nein |

Entitätsextraktion -- Identifiziert automatisch CVEs, Threat Actors, IOCs (IPs, Domains, Hashes, URLs, E-Mails), MITRE-ATT&CK-Techniken, Kampagnen, Intrusion Sets, Tools, Personen, Orte und Organisationen. Regex + LLM-NER mit durchgängig STIX-2.1-Typen.
Wissensgraph -- Entitäten werden zu Knoten, Ko-Okkurrenz wird zu Kanten. Das LLM leitet kausale Tripel ab („APT28 verwendet Cobalt Strike"). Temporale Kanten und Supersession verfolgen, wie sich Intelligence weiterentwickelt.
Alias-Auflösung -- APT28, Fancy Bear, Sofacy, STRONTIUM werden alle auf denselben Actor-Knoten aufgelöst. Funktioniert automatisch beim Speichern und Abrufen.
Geblendeter Abruf -- Vektorähnlichkeit (768-dimensionales fastembed, ONNX) + Graph-Traversierung (BFS über Kanten des Wissensgraphen), gewichtet durch Intent-Klassifizierung. Fünf Intent-Typen: faktisch, temporal, relational, explorativ, kausal.
Speicher-Evolution -- Mit evolve=True wird neue Intelligence mit dem bestehenden Speicher verglichen. Das LLM entscheidet zwischen ADD, UPDATE, DELETE oder NOOP. Veraltete Intelligence wird ersetzt. Widersprüche werden aufgelöst. Duplikate werden übersprungen.
RAG-Synthese -- Synthetisiert Antworten über alle gespeicherten Erinnerungen hinweg mit dem Format direct_answer.






