
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 osxninja/cybersecurity-projects
Dieses Repository enthält die vollständige Dokumentation meiner dreijährigen Forschungsreise und deckt das Projekt von den grundlegenden Konzepten…
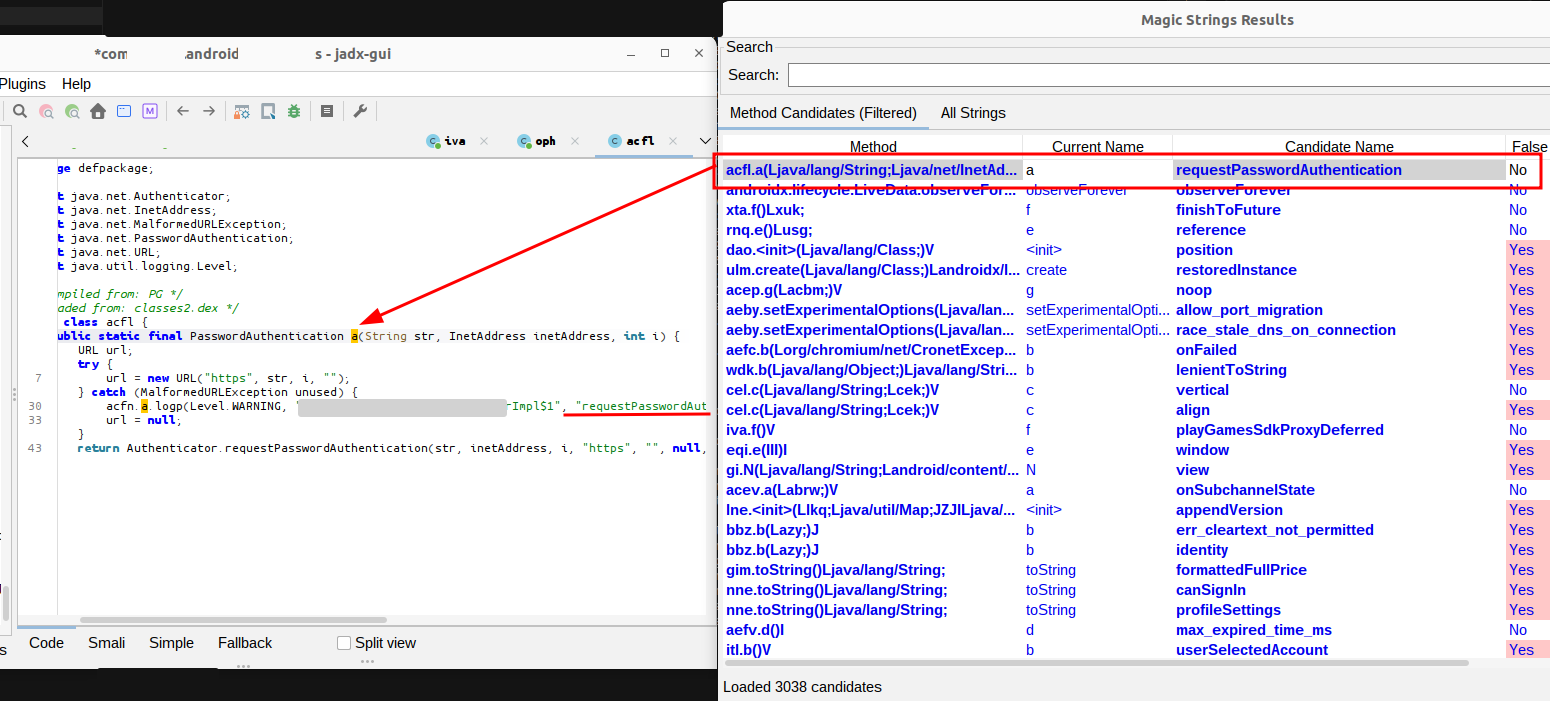 0rshemesh/jadx-magic-strings
JADX-Plugin, das Methodennamen, Klassenreferenzen und Quellcodedateipfade aus String-Konstanten extrahiert, die in DEX-Dateien und dekompiliertem…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
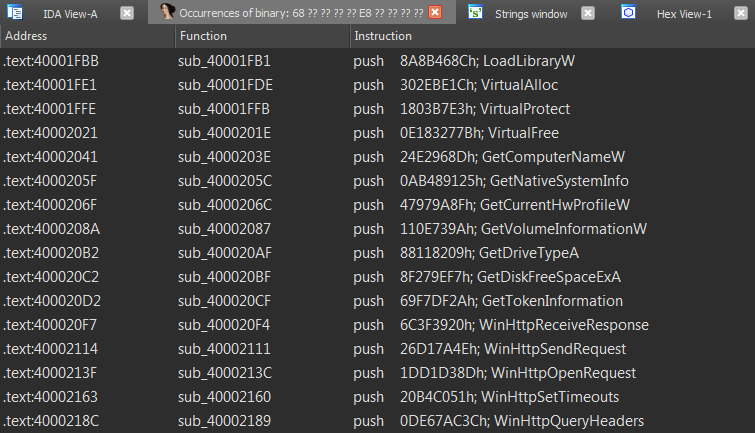 n1ght-w0lf/uchihash
Ein kleines Dienstprogramm zur Handhabung von in Malware eingebetteten Hashes.
 nccgroup/winstrument
Winstrument ist ein Framework aus modularen Skripten, die bei der Instrumentierung von Windows-Software mit Frida für Reverse Engineering und…
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 0x534a/dynmx
Signaturbasierte Erkennung von Malware-Features basierend auf Windows-API-Aufrufsequenzen. Es ist wie YARA für Sandbox-API-Traces!
 purs3lab/argus
Gestuftes statisches Taint-Analyse-Framework für GitHub Actions Workflows. Erkennt Code-Injection-Schwachstellen mittels Taint-Tracking und einem…
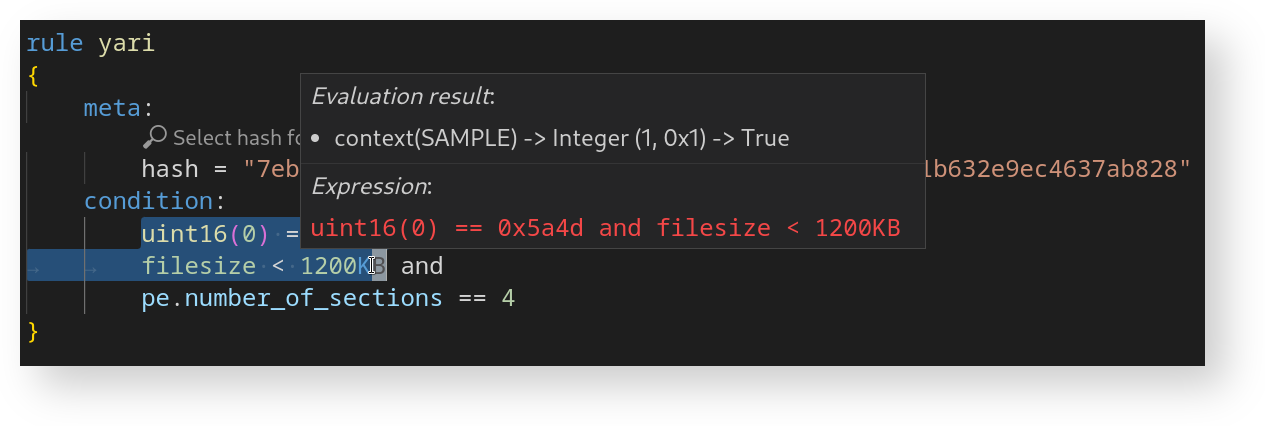 avast/yari
YARI ist ein interaktiver Debugger für die YARA-Sprache.
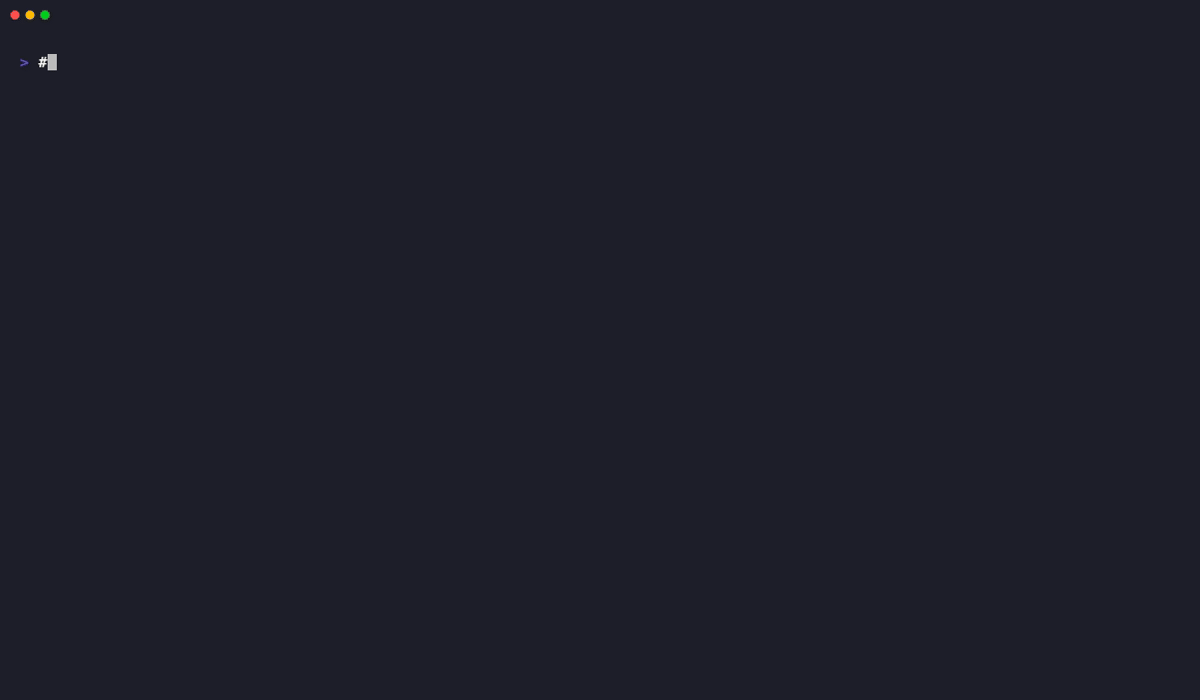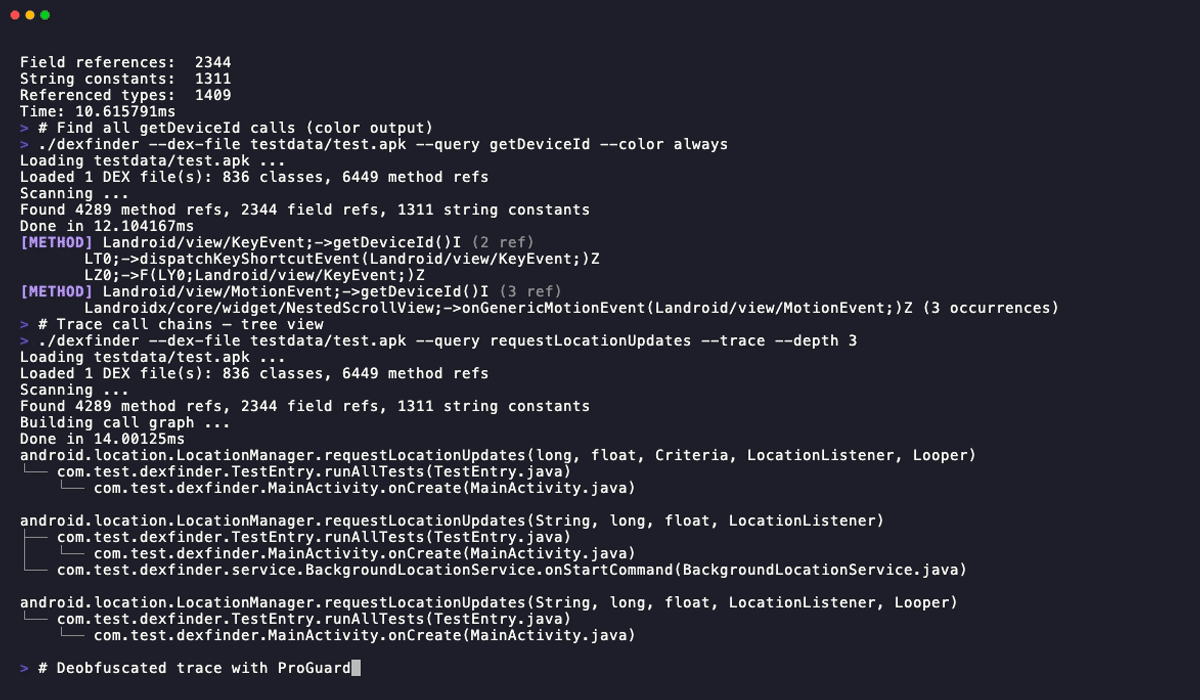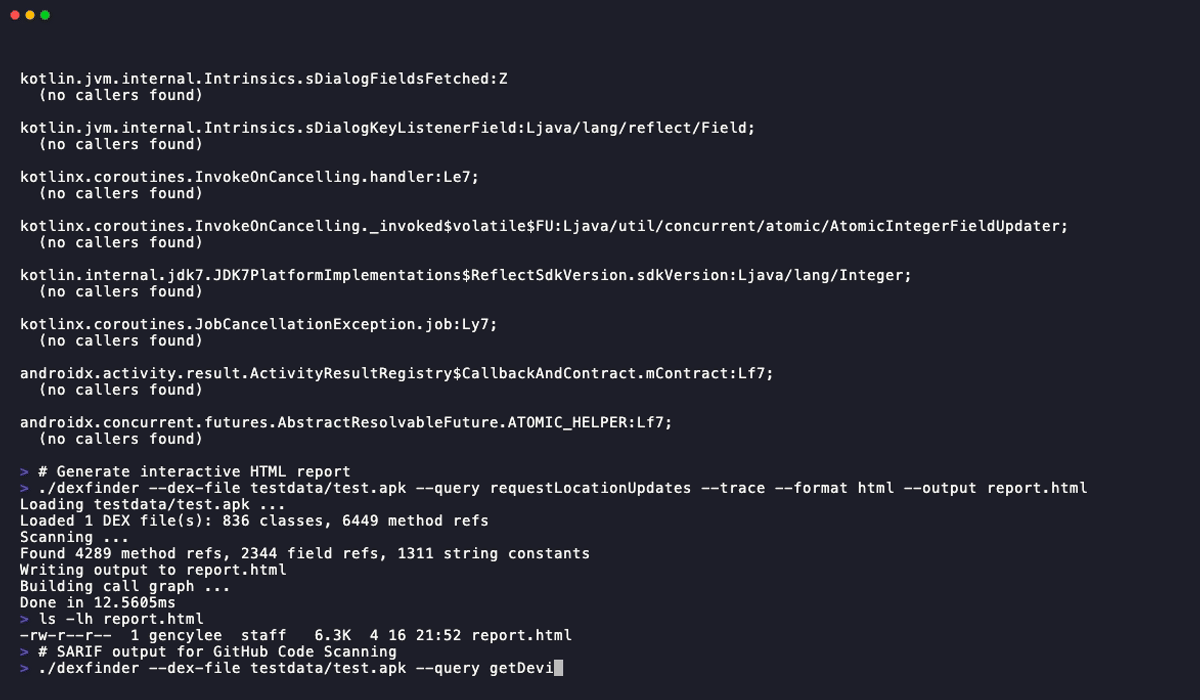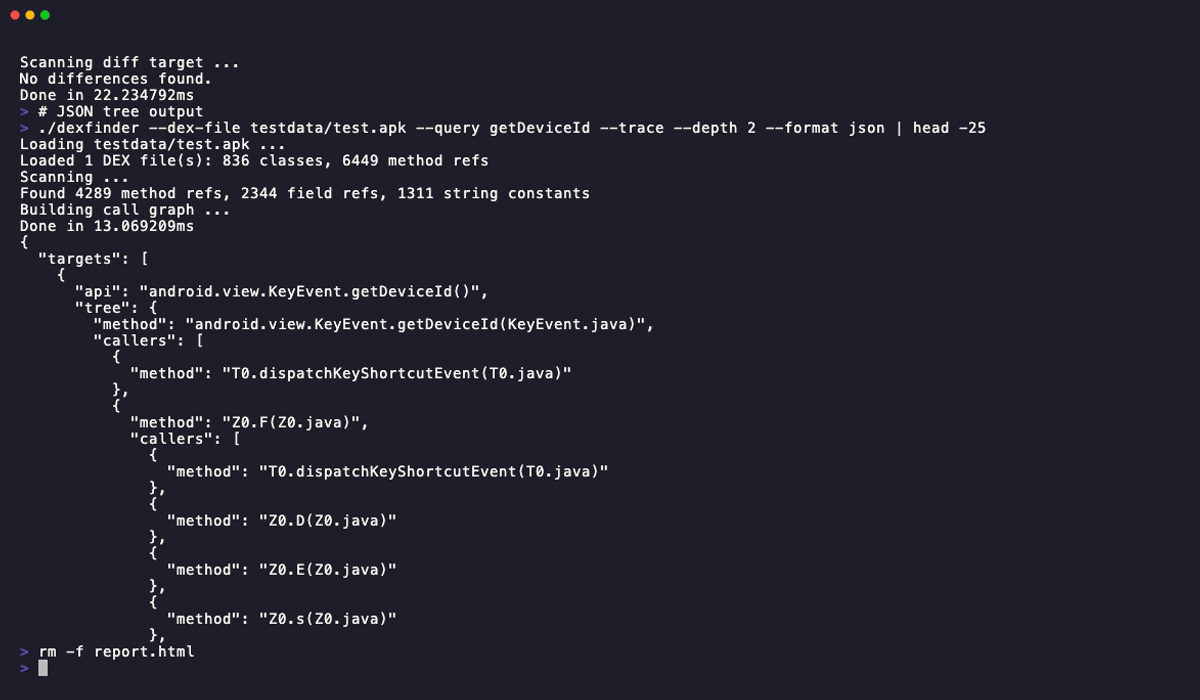 junelegency/dexfinder
Plattformübergreifender APK/DEX-Methodenfinder mit Aufrufkettenverfolgung, ProGuard-Entschleierung und Erkennung versteckter APIs
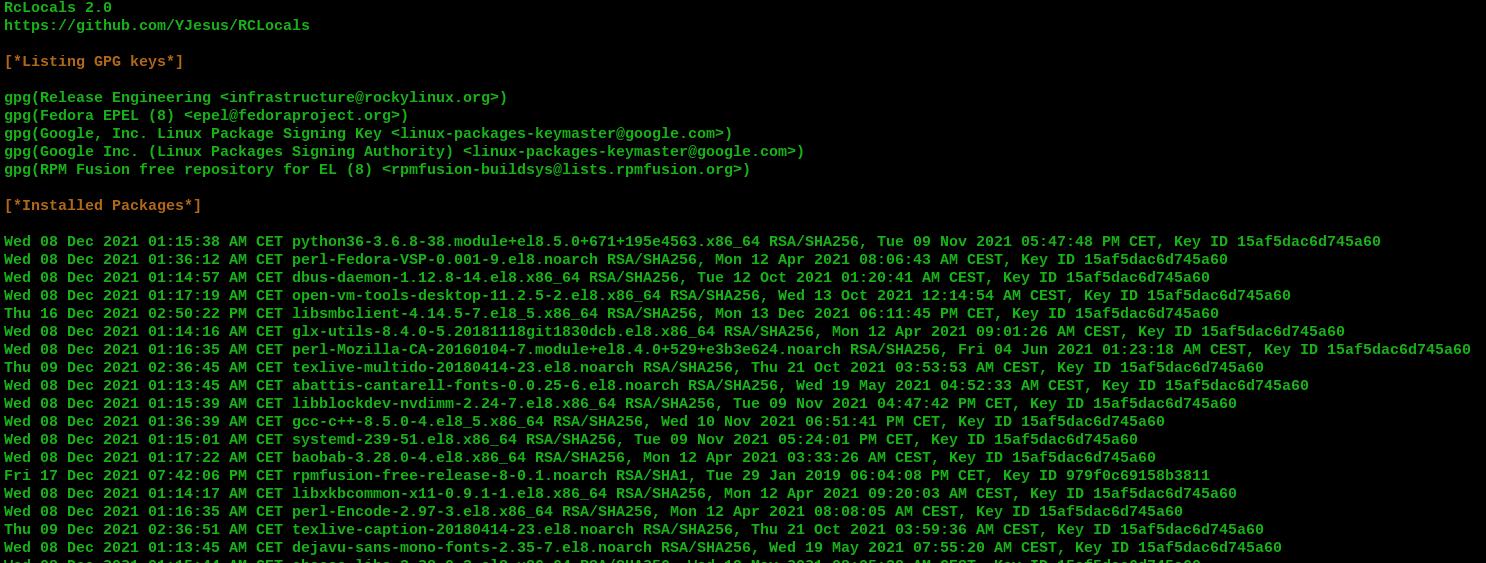
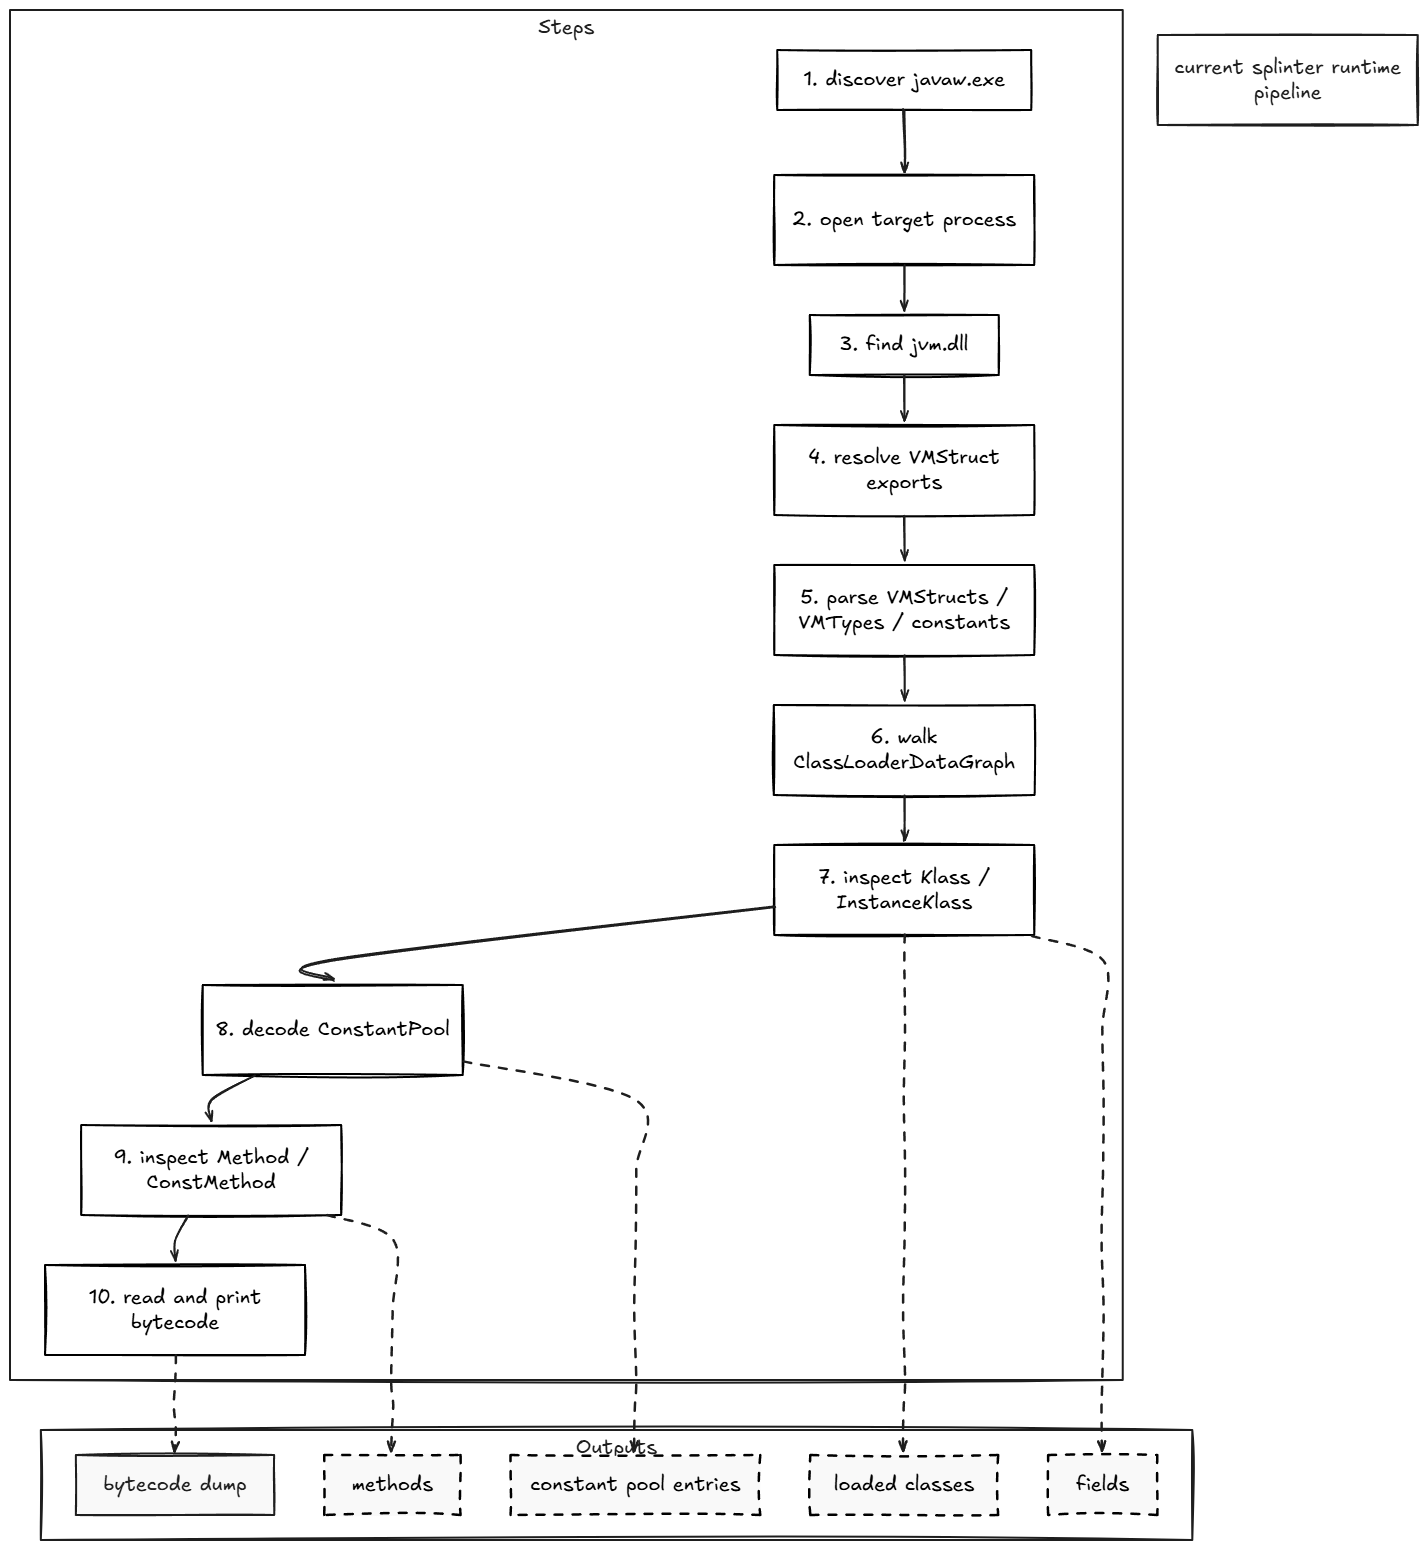 awrped/splinter
Laufzeit-JVM-Analyse-Toolkit zur Inspektion von Klassen, Methoden, Feldern, Constant Pool und Bytecode
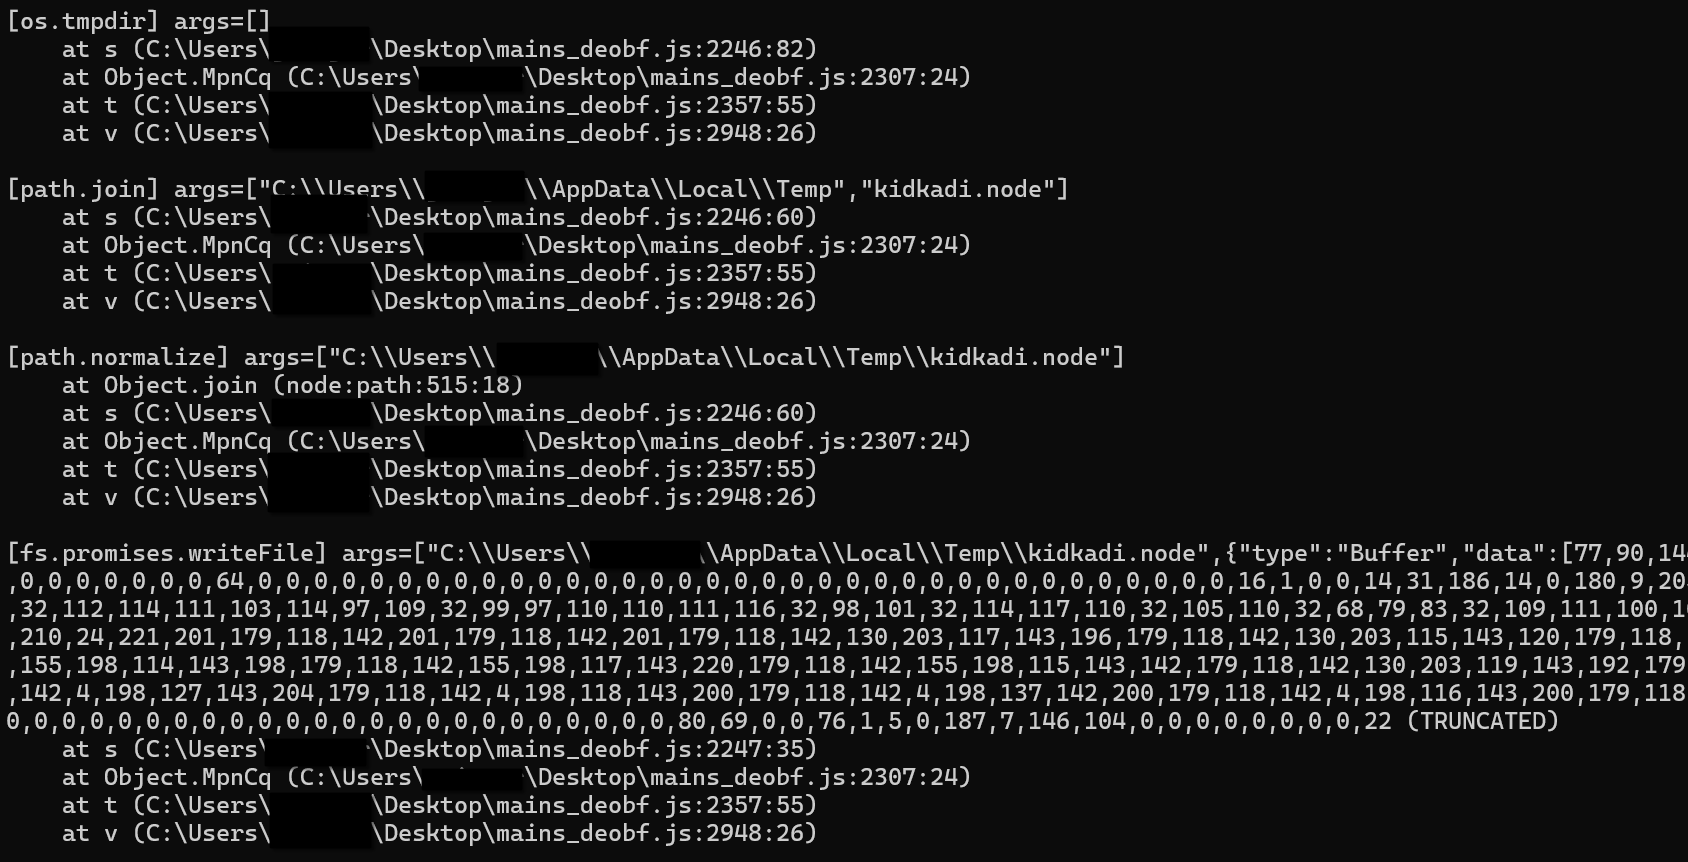 checkpointsw/nodejs-tracer
Laufzeit-Tracer für die Node.js-Malware-Analyse, der Kernmodule abfängt, Aufrufe protokolliert, Anti-Analyse-Prüfungen austrickst und…

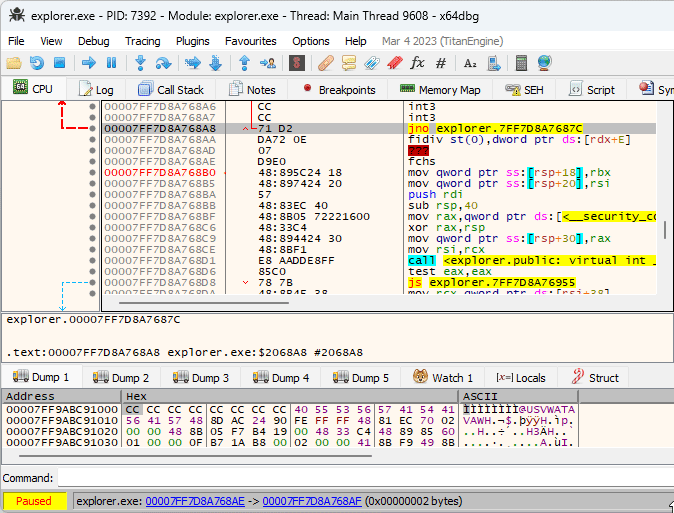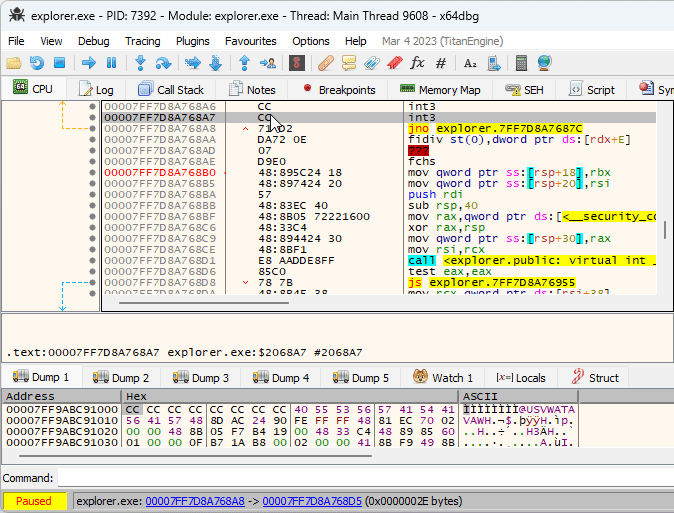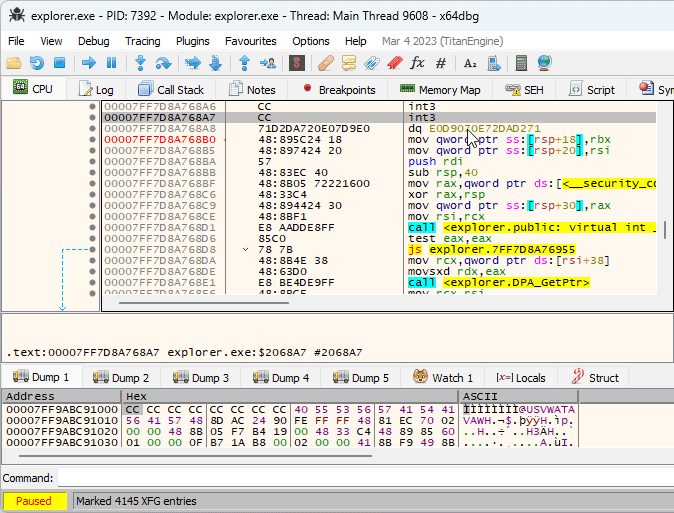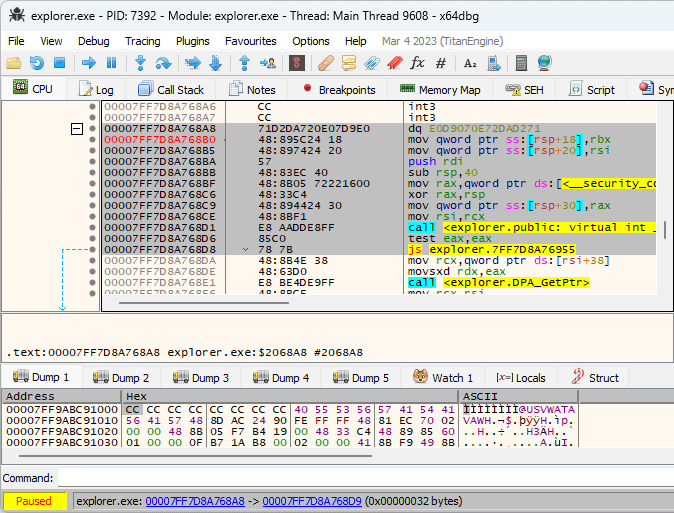 m417z/x64dbg-xfg-marker
Ein x64dbg-Plugin, das XFG-Aufrufsignaturen als Daten markiert.
 malgamy/yara_rules
Kuratierte Signaturregel-Sammlung zur Erkennung und Klassifizierung bösartiger Dateien durch Musterabgleich, mit CLI-Anweisungen zum Scannen von…
 blasty/sonos
Exploit und Tooling für Sonos-Geräte auf Amlogic-Basis: liest OTP/eFUSE über einen EL3-Exploit aus, extrahiert LUKS-Entschlüsselungsschlüssel und…
 b9ph0met/px-vm
Reverse-Engineering-Toolkit für den Bytecode-VM von PerimeterX, mit einem CFG-basierten Disassembler, einer 5-stufigen Entschlüsselungspipeline,…








