

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
burp-dom-scanner — Burp Suite-Erweiterung zum Scannen und Crawlen von Single-Page-Anwendungen | Kitploit

Tools/GitHubGitHub/fcavallarin/burp-dom-scanner
Web-SchwachstellenscannerDynamische Analyse (Sandboxing)WebsicherheitCrawler
GitHubfcavallarin/burp-dom-scanner

burp-dom-scanner

Burp Suite-Erweiterung zum Scannen und Crawlen von Single-Page-Anwendungen

Repository anzeigen
1061641vor 3 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Burp DOM Scanner

Es ist eine Erweiterung für Burp Suite, die rekursives Crawlen und Scannen von Single-Page-Anwendungen ermöglicht.
Es führt einen Chromium-Browser aus, um die Webseite auf DOM-basiertes XSS zu scannen.
Es kann auch alle während des Crawlings ausgelösten Anfragen (XHR, fetch, Websockets usw.) sammeln, die dann an Burp's Proxy, Repeater und Intruder weitergeleitet werden können.

Es erfordert node und DOMDig.

Download

Die neueste Version kann hier heruntergeladen werden.

Installation

  1. Installieren Sie node
  2. Installieren Sie DOMDig
  3. Laden Sie die Erweiterung herunter und laden Sie sie
  4. Setzen Sie sowohl den Pfad zur ausführbaren Datei von node als auch den Pfad zu domdig.js in der Benutzeroberfläche der Erweiterung.

Scan-Engine

Burp DOM Scanner verwendet DOMDig als Crawling- und Scan-Engine.

DOMDig

DOMDig ist ein DOM-XSS-Scanner, der im Chromium-Webbrowser läuft und Single-Page-Anwendungen (SPA) rekursiv scannen kann. Im Gegensatz zu anderen Scannern kann DOMDig jede Webanwendung (einschließlich Gmail) crawlen, indem es DOM-Änderungen sowie XHR-/fetch-/Websocket-Anfragen verfolgt und durch das Auslösen von Ereignissen eine reale Benutzerinteraktion simuliert. Während dieses Prozesses werden XSS-Payloads in Eingabefelder eingefügt und deren Ausführung verfolgt, um Injektionspunkte und die damit verbundenen URL-Änderungen zu finden.

Verwendung und Details

Details zur Verwendung, durchgeführten Prüfungen und gemeldeten Schwachstellen finden Sie auf der DOMDig-Seite
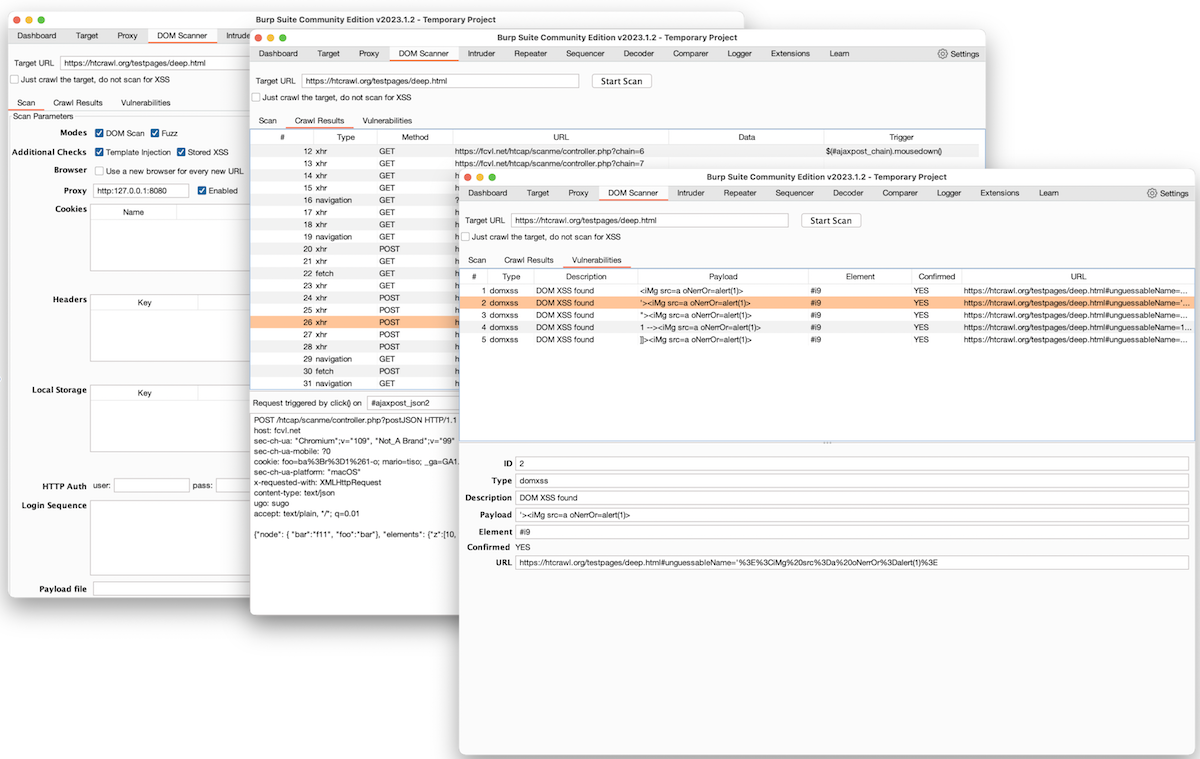

Einige Screenshots

Screenshots von Burp DOM Scanner

Tool herunterladen





