
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 infobyte/draytek-arsenal
Reverse-Engineering- und Observability-Toolkit für Draytek-Firewalls
 dave_m/clamtk
Ein einfach zu bedienender, leichtgewichtiger On-Demand-Virenscanner für Linux-Systeme. Für weitere Hilfe siehe das <a…
 nccgroup/ghostrings
Ghidra-Skripte zum Wiederherstellen von String-Definitionen in Go-Binärdateien
 watchdogsecurity/ring3-kit
Versteckt Prozess vor dem Task-Manager mithilfe von NT API Hooking (NtQuerySystemInformation)
 ctrlaltint3l/intelligence
Zentrales Repository für Malware-Beispiele, Bedrohungsdaten, IOCs und Sicherheitstool-Logs zur Unterstützung von Bedrohungsforschung und…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
VBScript- & VBA-Source-to-Source-Deobfuskator mit partieller Auswertung
 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 sh1n0g1/z9
Erkennt auf PowerShell basierende Malware-Artefakte aus Ereignisprotokollen und führt statische Analysen von PowerShell-Skripten durch, um bösartige…
 0xdad0/papimonitor
Frida-basierter Laufzeit-API-Monitor für Android-Apps, der aufgerufene APIs, Parameter, Rückgabewerte und Aufrufursprünge über vordefinierte oder…
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS-Abfangproxy)
 robertdfrench/ifuncd-up
GNU IFUNC ist der wahre Schuldige hinter CVE-2024-3094
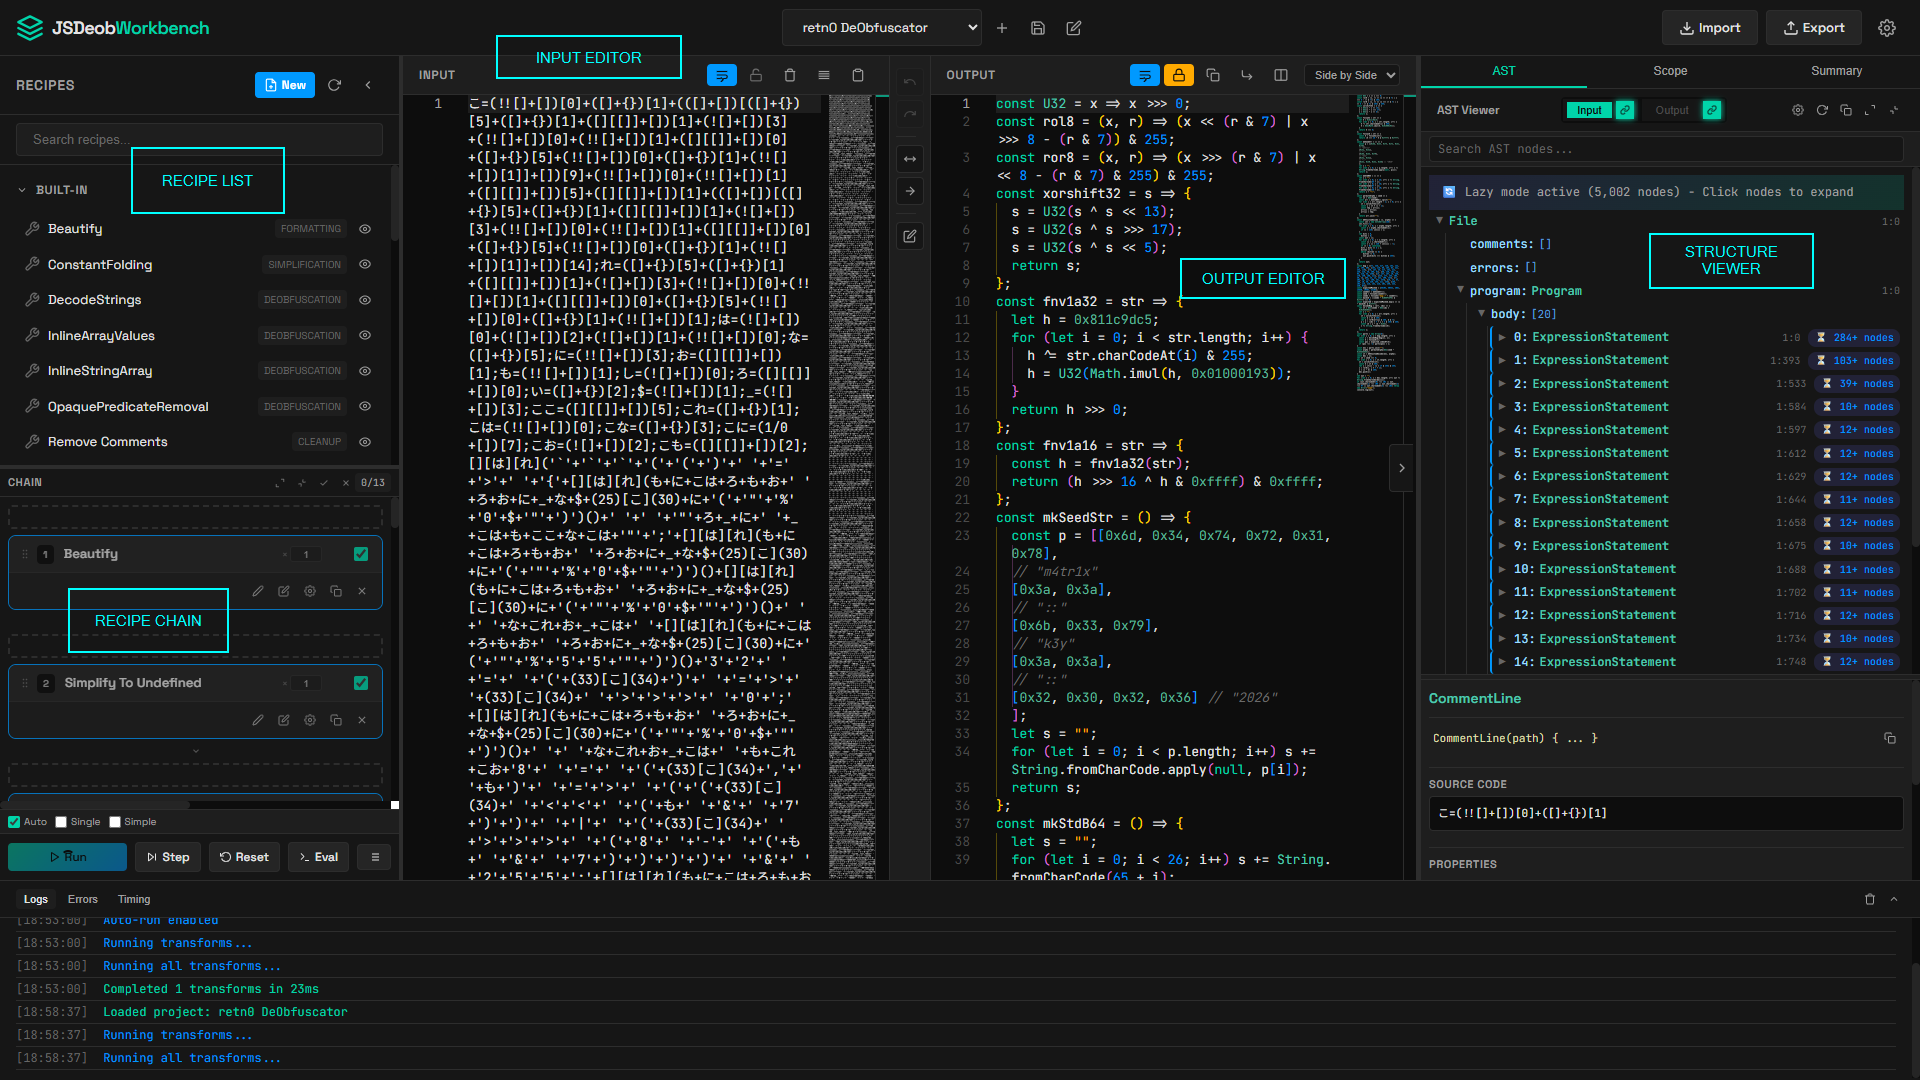 owl4444/jsdeob-workbench
Reverse-Engineeren Sie visuell obfuskiertes JavaScript. Verketten Sie Transformationen, überprüfen Sie AST-Änderungen, schreiben Sie…
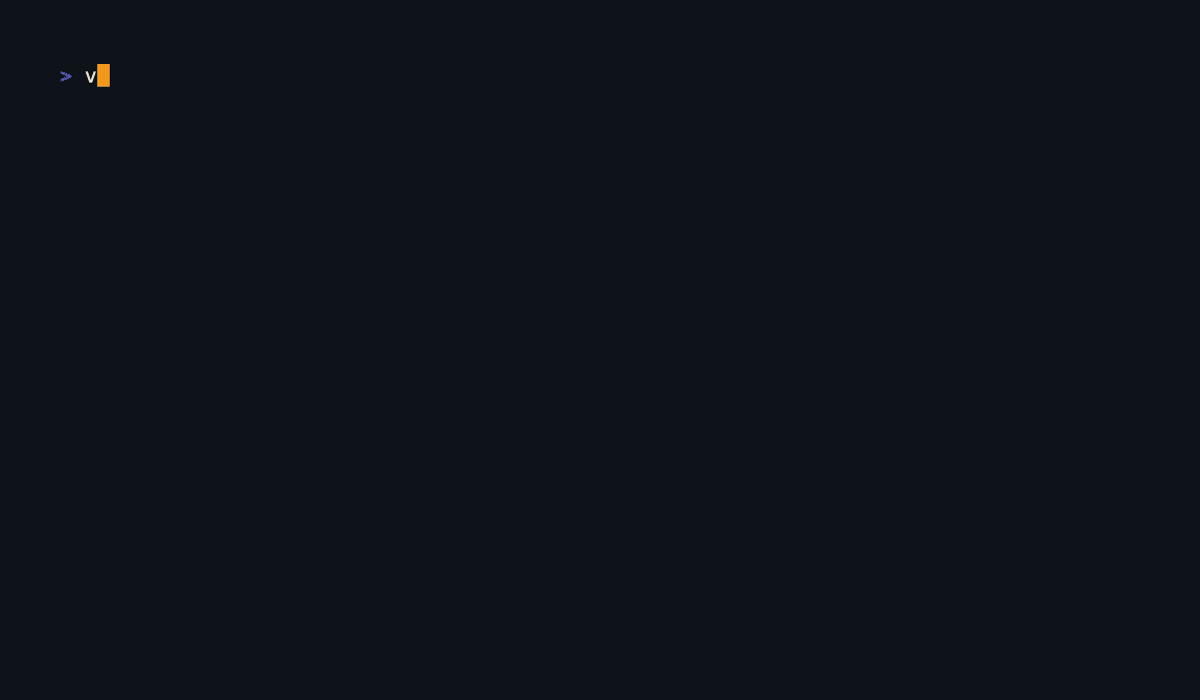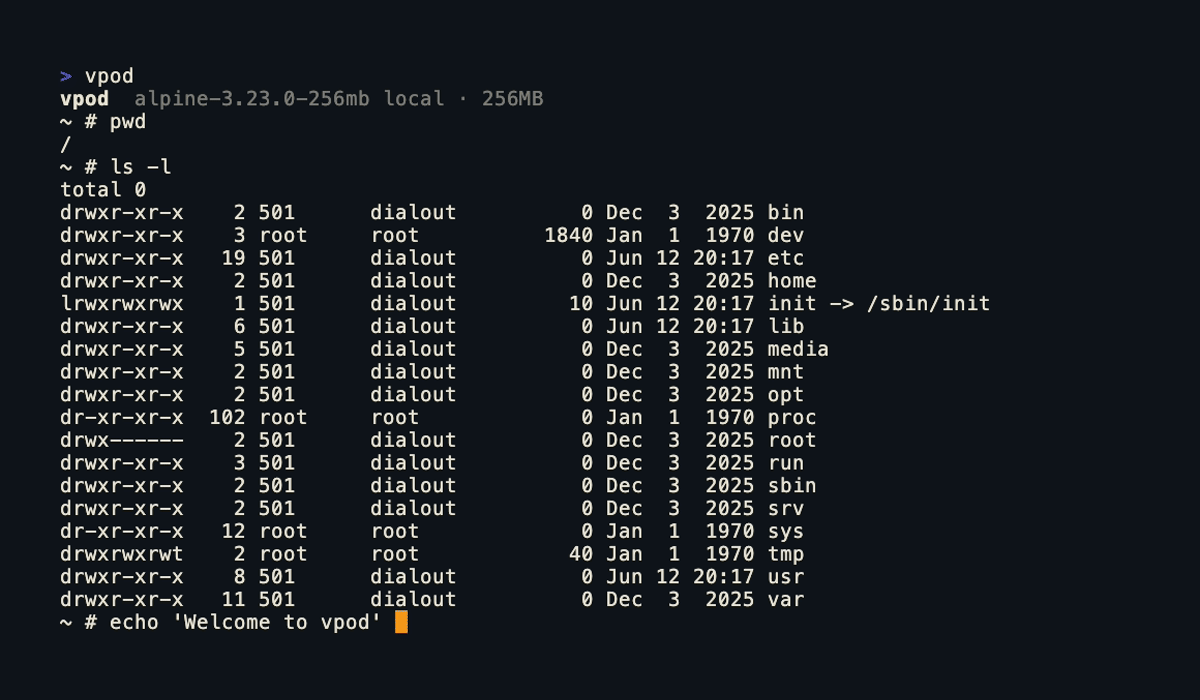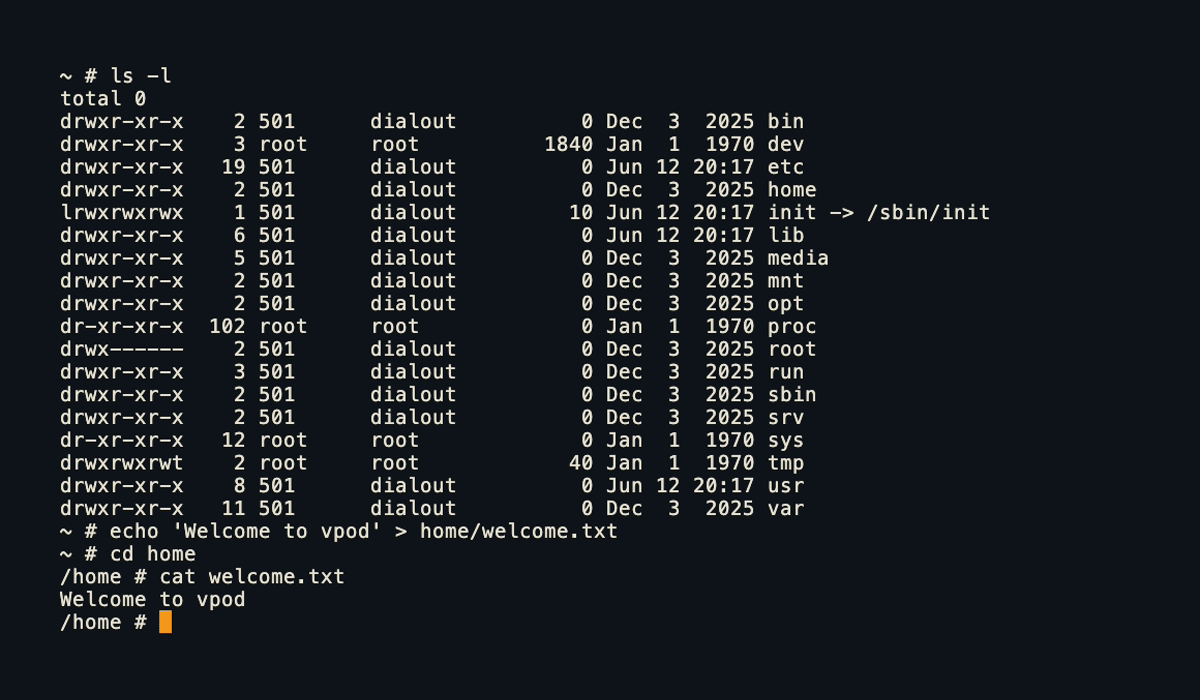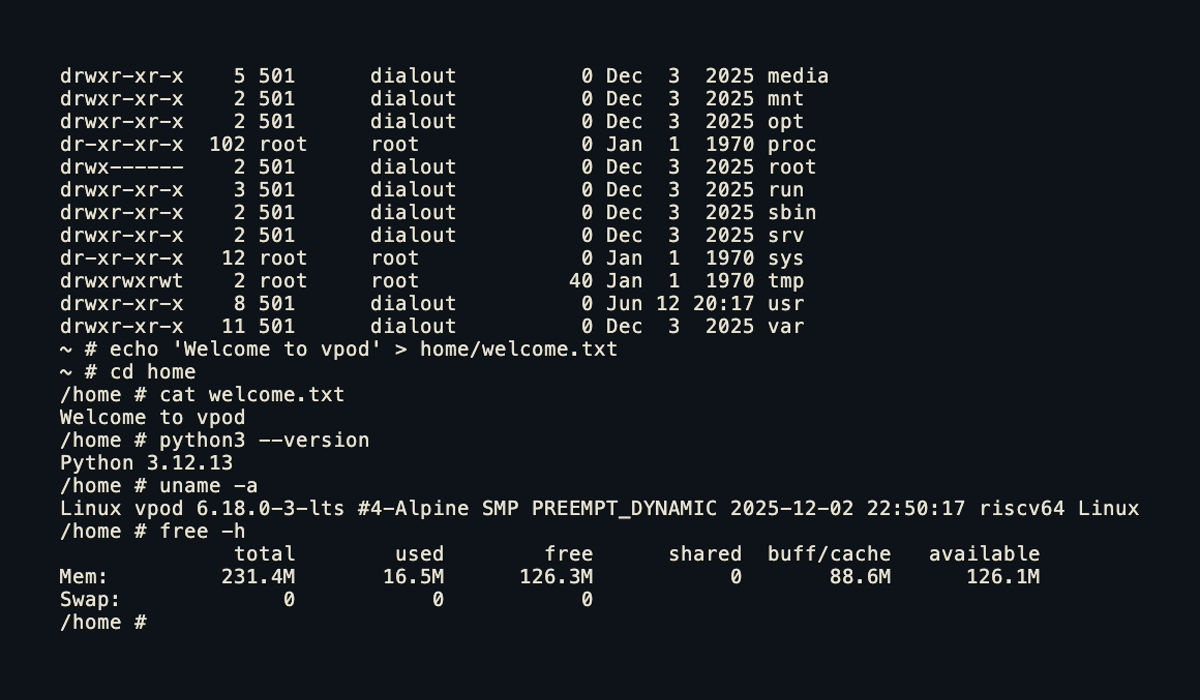 capsulerun/vpod
Leichtgewichtige, sichere Linux-Sandboxes für nicht vertrauenswürdige Prozesse. Läuft im Browser und auf dem Server.
 tandasat/hello-vt-rp
Ein einfacher Hypervisor, der die Verwendung der Intel VT-rp (Redirect Protection)-Technologie demonstriert.
 lfi-project/lfi
Übergeordnetes Repository für LFI: Praktisches, effizientes und sicheres softwarebasiertes Sandboxing
 cert-polska/hfinger
Erzeugt eindeutige Fingerabdrücke von Malware-HTTP-Anfragen aus pcap-Dateien mithilfe von Tshark und ermöglicht die Identifizierung und Gruppierung…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…








