
 dbrll/ll-34
PDP-11/34-Emulator auf Schaltungsebene

ll-34 ist ein Emulator auf Schaltkreisebene für die PDP-11/34A (1977), der eine virtuelle CPU ausführt, die durch Reverse Engineering aus den Schaltplänen, der Mikrocode und den Logikaufzeichnungen einer echten PDP-11/34A rekonstruiert wurde.
Er wurde ursprünglich als digitale Nachbildung der echten CPU konzipiert, um bei der Fehlersuche auf Signal-Ebene zu unterstützen. Die Schaltkreisebene (ROM-Images + kombinatorische Logik) wurde gegenüber der Gatterebene (Verilog) gewählt, weil sie niedrig genug angesetzt ist, um Hardwarefehler zu reproduzieren, und dennoch schnell genug, um Programme auszuführen.
Der Quellbaum ist wie folgt organisiert:
| Verzeichnis | Beschreibung |
|---|---|
conformance/ | Logikaufzeichnungen und selbstprüfende Programme von der Referenzmaschine, gegen die ll-34 getestet wird. |
pdp11/ | Die Maschine: CPU, UNIBUS, Peripheriegeräte, Boot-ROM, Modell der Programmierkonsole, Logikanalysator-Sonde. machine.c setzt sie zusammen und führt sie aus. |
frontends/ | Benutzerschnittstellen: cli/ (Terminal), wasm/ (Browser-GUI), tty/ (Host-Seite der seriellen Leitung). |
demos/ | Disk-Images und Programme. |
docs/ | DEC-Dokumentation, in Markdown konvertiert. |
Die virtuelle CPU (pdp11/kd11ea/) bildet den Taktgenerator, die Logikgatter und die ALU nach (in C-Logik simuliert) und durchläuft den ursprünglichen Mikrocode, der aus den ROMs ausgelesen wurde.
Sie besteht aus den folgenden Komponenten:
| Datei | Beschreibung |
|---|---|
roms/ | ROM-Dumps und Rekonstruktionen (kombinatorisch und Mikrocode). |
kd11ea.c | CPU-Kern. Durchläuft den Mikrocode mit einem Mikrowort pro Zyklus. Die 74xx-Gatter und 74S181-Bit-Slice-ALUs werden hier modelliert. |
rom_wiring.h | Adressverdrahtung und Ausgangsdekodierung für die kombinatorischen ROMs. |
ucode_rom.h | Dokumentiert und assembliert den CPU-Mikrocode zu 512×48-Bit-Mikrowörtern. |
clockgen.c | Taktgenerator. Modelliert die ursprüngliche Verzögerungsleitung, die die CPU taktet. |
mmu.c | Speicherverwaltung. Kernel-/Benutzeradressräume und die 16-Bit-zu-18-Bit-Speicherübersetzung. |
int.c | Interrupt-Arbiter. Implementiert die Prioritätswarteschlange und nähert die UNIBUS-Daisy-Chain-Grant-Reihenfolge an. |
clock.c | Interne Emulator-Uhr. Hält die simulierte Zeit mit der Echtzeit synchron. |
Die folgenden Geräte wurden implementiert. Da der UNIBUS asynchron ist, müssen nicht alle Geräte zeit- oder signalgenau sein.
Insbesondere die Programmierkonsole verwendet eine High-Level-Emulation ihres Verhaltens anstelle einer Low-Level-Rekonstruktion des Intel 8008 und der Verdrahtung ihrer Platine.
Geräte werden an den UNIBUS-Backplane (unibus.c) angeschlossen, der Adressdekodierung, Timing und Buszyklen durchführt.
Die Programmiererkonsole emuliert die Frontplattenschalter und -anzeigen des PDP-11/34A. Sie ermöglicht das Initialisieren des Busses, das Booten der CPU, das schrittweise Ausführen von Code, das Untersuchen und Ablegen von Daten an beliebigen Adressen sowie das Beenden des Emulators.
Die Konsole wird automatisch gestartet, wenn die CPU angehalten wird (Einschalten, HALT-Befehl oder Strg-P).
Das Frontend ist von der Engine entkoppelt, sodass auch eine fotorealistische Frontplatten-GUI in WebAssembly bereitgestellt wird.
Die Debug-Konsole bietet einen interaktiven Debugger sowohl für Code auf Mikrocode-Ebene als auch auf Befehlsebene:
b addr: PC-Haltepunkt setzen (oktal), bl zum Auflisten, bd n zum Löschenc [addr] [n]: Core-Dump (oktal)g: Ausführung fortsetzenmmu: MMU-Zustand anzeigen (Kernel + User PAR/PDR, aktueller Modus markiert)n [n]: n Befehle schrittweise ausführenr: Register-Dumps [n]: n Mikro-Befehle schrittweise mit vollständigem Zustands-Dump ausführen (MPC, ALU, Bus, Register)u [addr] [n]: Befehle disassemblieren
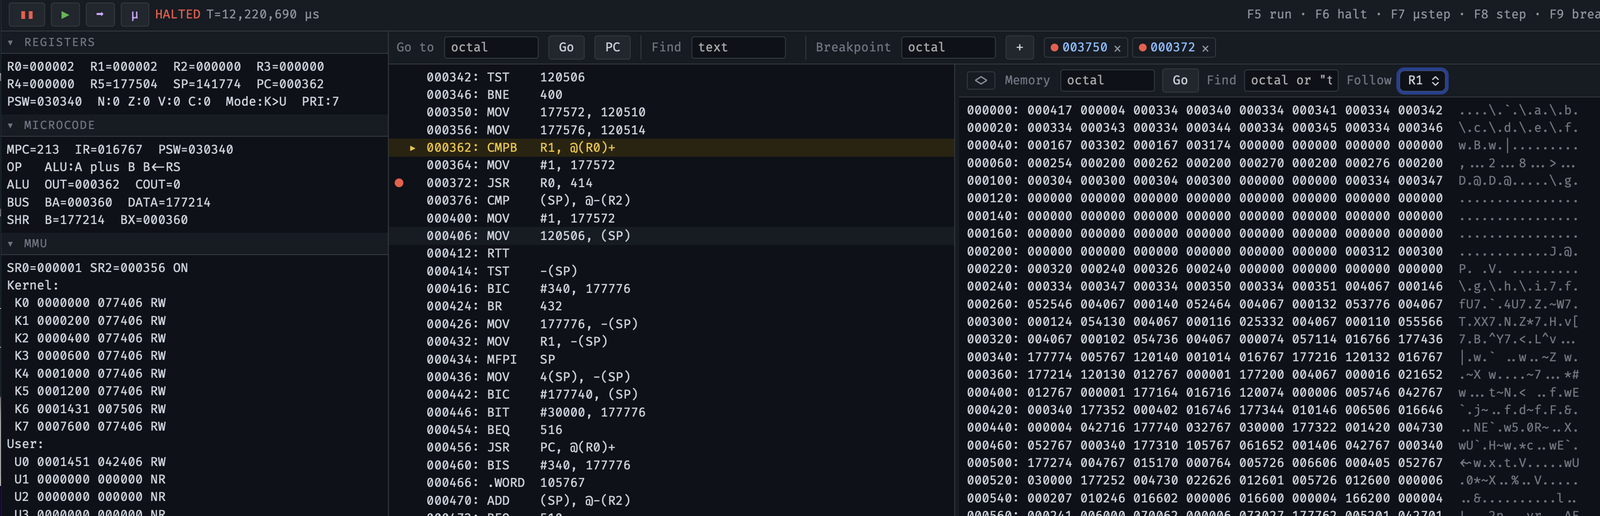
Debug-Konsole in der WebAssembly-GUI.
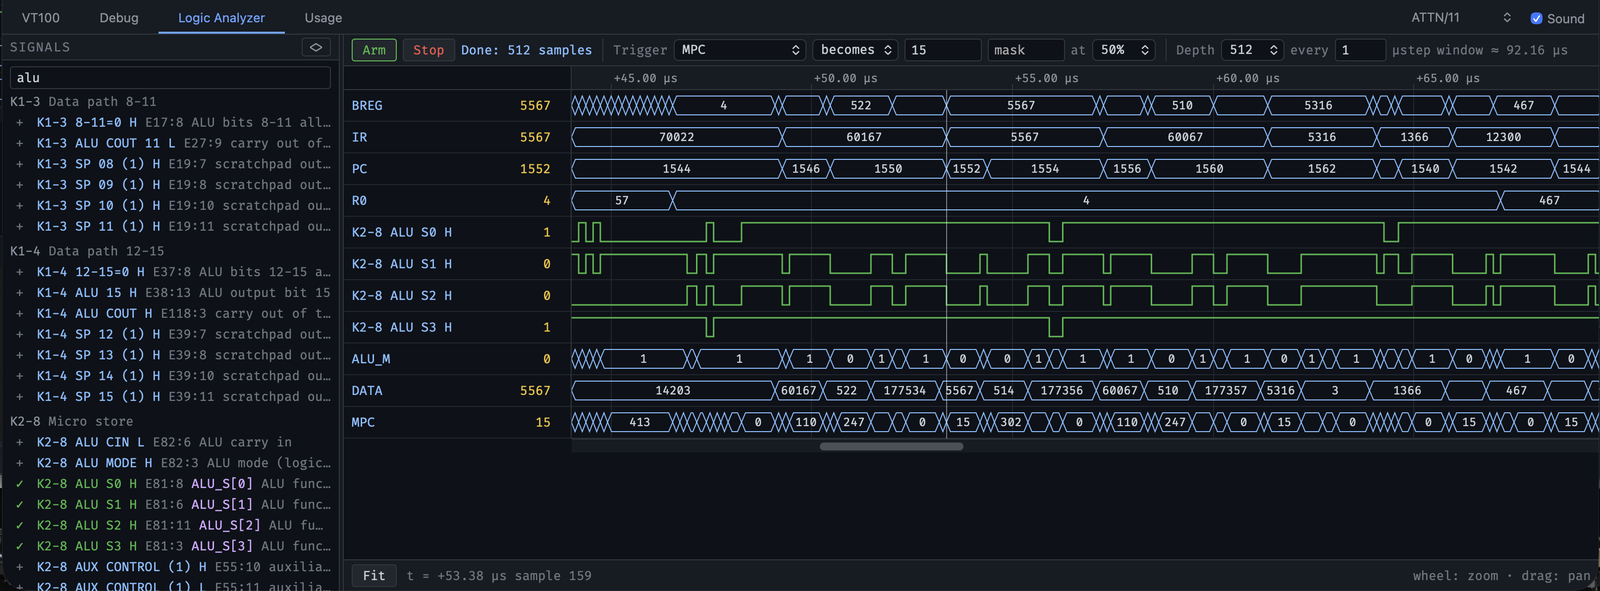
Die Fehlersuche in ll-34 während seiner Entwicklung erwies sich als so ähnlich wie die Fehlersuche an der echten Hardware, dass ein interner Logikanalysator implementiert wurde, um die Signale zu verfolgen und den Datenpfad zu untersuchen. Dies erwies sich als entscheidend für das Aufspüren subtiler ROM- und Timing-Fehler in der virtuellen CPU.
Der Logikanalysator ermöglicht das Abgreifen von 488 Signalen aus der CPU, benannt nach den DEC-Drucken. Die Abtastrate entspricht dem Echtzeit-CPU-Takt (5.555.556 Hz) mit einer Auflösung von 180 ns pro Abtastung. Ein konfigurierbarer Teiler reduziert die Abtastrate für längere Aufzeichnungsfenster.
Aufzeichnungen verwenden einen Ringpuffer (bis zu 256K Abtastungen) mit konfigurierbarem Trigger auf jedes Signal, einstellbarer Triggerposition (Pre/Post-Verhältnis) und VCD- oder sigrok-Export für die Offline-Analyse.

Der Logikanalysator von ll-34 (unten) kann zur Fehlersuche an der echten Hardware (oben) verwendet werden, so wie die echte Hardware zur Fehlersuche an ll-34 verwendet wurde.
ll-34 wird mit einigen Programmen und Systemen zum Ausprobieren geliefert: ein Game of Life, V6 UNIX, RT-11 V4 mit dem Original-Tetris-Spiel und ATTN/11, ein kleiner trainierbarer Transformer mit Self-Attention.
./ll-34 --rk ./demos/rtv4_rk.dsk






